
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
 wpscanteam/wpscan
WordPress security scanner that detects vulnerabilities, enumerates plugins/themes/users, and checks for weak passwords. Integrates with the WPScan…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
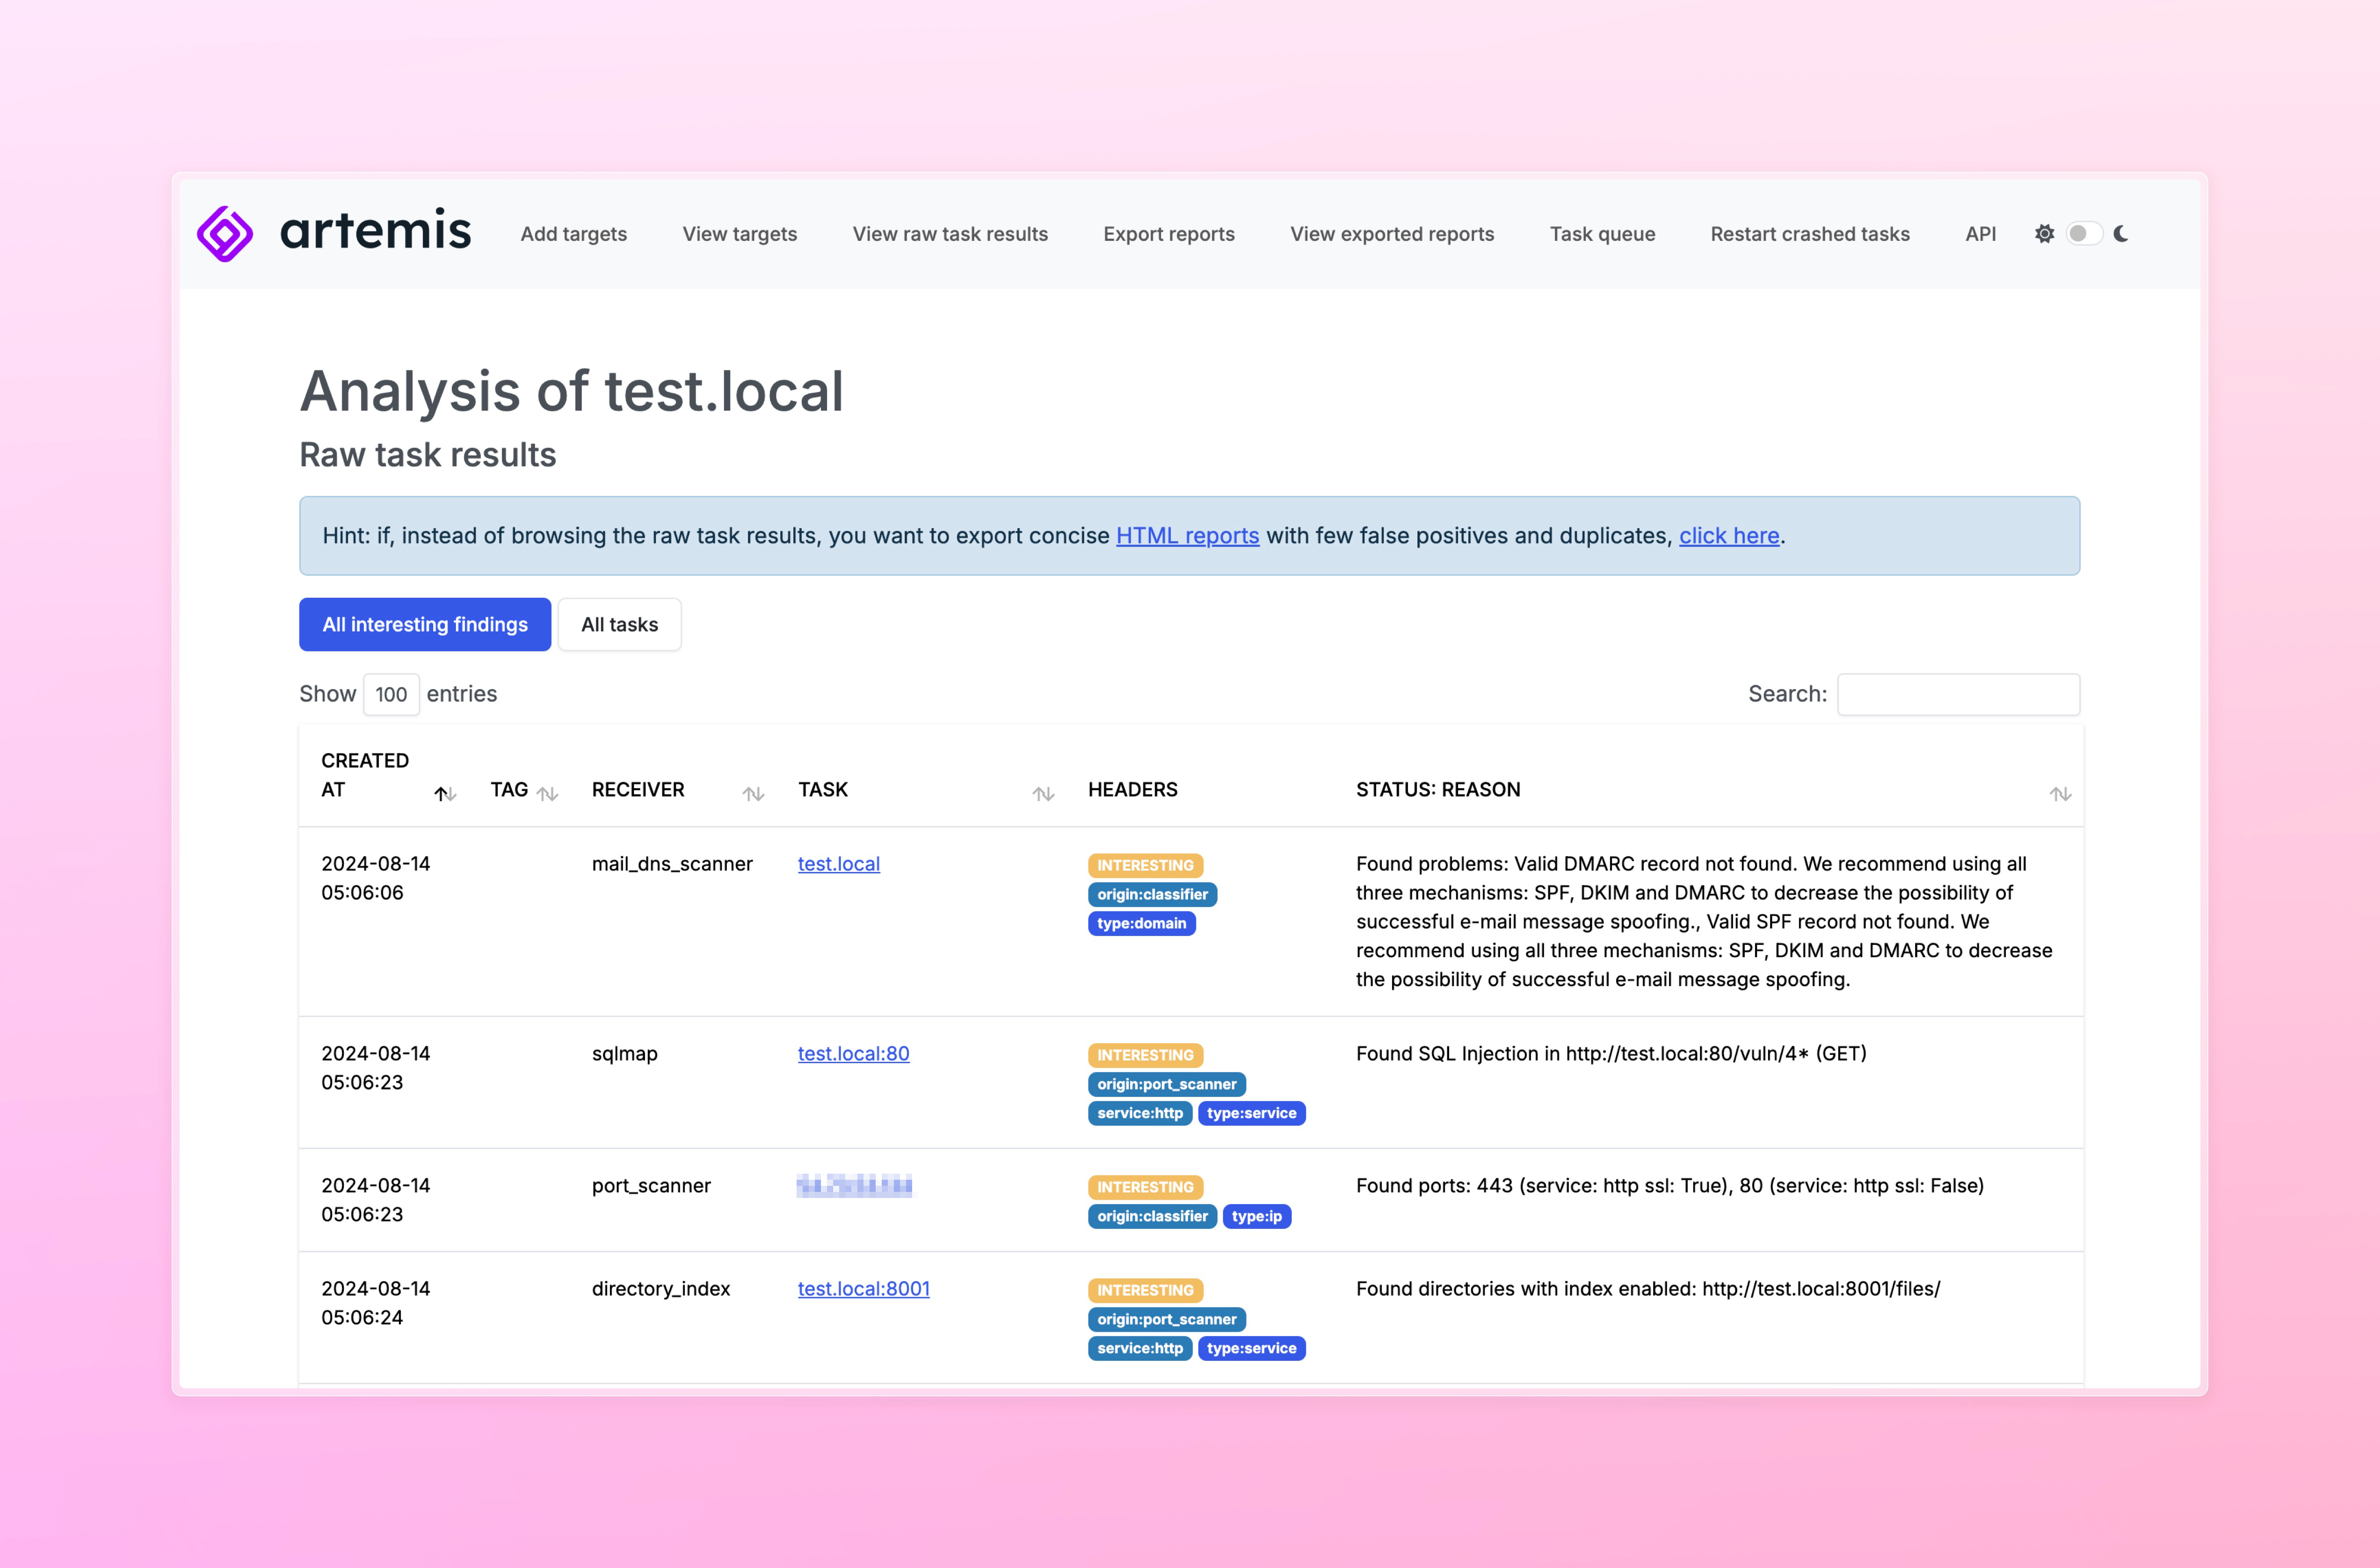 cert-polska/artemis
स्वचालित रिपोर्ट निर्माण क्षमताओं वाला एक मॉड्यूलर भेद्यता स्कैनर।
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 projectdiscovery/katana
एक अगली पीढ़ी का क्रॉलिंग और स्पाइडरिंग फ्रेमवर्क।
 hahwul/dalfox
तेज़ XSS स्कैनर जिसमें पैरामीटर विश्लेषण, WAF फिंगरप्रिंटिंग और DOM/AST सत्यापन शामिल है। CLI, पाइपलाइन या REST API के माध्यम से रिफ्लेक्टेड, स्टोर्ड…
 hahwul/smugglex
Rust-आधारित HTTP Request Smuggling स्कैनर।
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 projectdiscovery/nuclei-templates
सुरक्षा कमजोरियों का पता लगाने के लिए nuclei इंजन के लिए समुदाय द्वारा क्युरेट किए गए टेम्पलेट्स की सूची।
zaproxy/zaproxyस्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 wapiti-scanner/wapiti
Python3 में लिखा गया वेब भेद्यता स्कैनर
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
 c0re-i5/intbug-lab
HTTP/2 फ़्लो-कंट्रोल पूर्णांक बग (nginx CVE-2026-123007 श्रेणी) के लिए पुनरुत्पादनीय लूपबैक लैब + इनवेरिएंट बैटरी। केवल-लैब, समन्वित-प्रकटीकरण।
 ghosttroops/scan4all
आधिकारिक रिपॉजिटरी vuls स्कैन: 15000+PoCs; 23 प्रकार के एप्लिकेशन पासवर्ड क्रैक; 7000+ वेब फिंगरप्रिंट्स; 146 प्रोटोकॉल और 90000+ नियम पोर्ट…
 arkrwn/nginx2root-cve-2026-123007
शोध नोट: सार्वजनिक आसूचना को रूट एक्सप्लॉइट में बदलना (केस स्टडी: CVE-2026-123007)
 llcforge/cve-2026-123633
CVE-2026-123633 के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो कनेक्शन एक्सहॉशन और RST_STREAM रेस के कारण ट्रिगर होने वाला nginx HTTP/2 use-after-free…




