 cyeezy08/fenrirlvx
WordPress हमले की सतह मैपिंग, प्लगइन फिंगरप्रिंटिंग और ऑफ़लाइन CVE सहसंबंध के लिए उच्च-गति Go CLI

WordPress हमला सतह मैपिंग, प्लगइन फिंगरप्रिंटिंग, और ऑफ़लाइन CVE सहसंबंध के लिए उच्च-गति Go CLI।
FenrirLVX एक केंद्रित, कम-फुटप्रिंट Go सुरक्षा उपयोगिता है जो अधिकृत आक्रामक सुरक्षा संचालन, बग बाउंटी ट्रायाज, और परिधि ऑडिटिंग के लिए बनाई गई है। यह WordPress लक्ष्यों को फिंगरप्रिंट करता है, प्लगइन्स और थीम्स की गणना करता है, पाई गई संस्करणों को स्थानीय भेद्यता डेटाबेस (vuln_db.json) के विरुद्ध सहसंबंधित करता है, और बाहरी API निर्भरताओं के बिना निर्धारक ट्रायाज निष्कर्ष आउटपुट करता है।
[!IMPORTANT] FenrirLVX का उपयोग केवल उन संपत्तियों के विरुद्ध करें जिनका आप स्वामित्व रखते हैं या जिनका मूल्यांकन करने के लिए आपके पास स्पष्ट लिखित प्राधिकरण है।
vuln_db.json) के विरुद्ध स्थानीय मैपिंग।amd64, arm64, 386) के लिए मूल एकल-बाइनरी बिल्ड।brew install leviathan-offsec/tap/fenrir
fenrir --help
अपने प्लेटफ़ॉर्म के लिए संग्रह को
releases से डाउनलोड करें। प्रत्येक संग्रह
में बाइनरी, vuln_db.json, और एक SHA256SUMS फ़ाइल होती है। इसे सत्यापित करें:
sha256sum -c SHA256SUMS --ignore-missing
./fenrir-v0.1.0-linux-amd64 --help
इसे उस डायरेक्टरी से चलाएँ जिसमें vuln_db.json मौजूद है। डेटाबेस को
सापेक्ष पथ (relative path) द्वारा खोजा जाता है, इसलिए बाइनरी और JSON फ़ाइल को
एक साथ रहना चाहिए।
git clone https://github.com/leviathan-offsec/FenrirLVX.git
cd FenrirLVX
go build -o fenrir .
./fenrir --help
vuln_db.json कमिट किया गया है, इसलिए सोर्स बिल्ड बिना किसी अतिरिक्त सेटअप के पूरी तरह ऑफ़लाइन-सक्षम है। इसके लिए Go 1.27 या नया संस्करण आवश्यक है।
vuln_db.json एक Wordfence एक्सपोर्ट से जनरेट किया जाता है, जो अपने आकार के कारण कमिट नहीं किया गया है। इसे अपने स्वयं के फ़ीड से पुनः बनाने के लिए:
# needs the Wordfence API key and an export
cp wordfence_production.json .
go run ./tools/convertor.go
कन्वर्टर फ़ीड को पार्स करता है और vuln_db.json को यथास्थान फिर से लिखता है। यह एक
रखरखाव उपकरण है, सामान्य बिल्ड का हिस्सा नहीं।
किसी तृतीय-पक्ष सेवा के बिना सीधे किसी अधिकृत लक्ष्य URL को स्कैन करें:
fenrir scan -t https://staging.example.com
स्कैन आउटपुट में पता चली CMS तकनीकें, सक्रिय प्लगइन, पता चले थीम, और स्थानीय भेद्यता परिभाषाओं के विरुद्ध सहसंबंध शामिल हैं, जिनमें विश्वास स्कोरिंग है।
export SHODAN_API_KEY="your-api-key"
fenrir wordpress -t staging.example.com -k $SHODAN_API_KEY
Shodan कुंजी वैकल्पिक है; प्रत्यक्ष स्कैनिंग पूरी तरह से ऑफ़लाइन काम करती है।
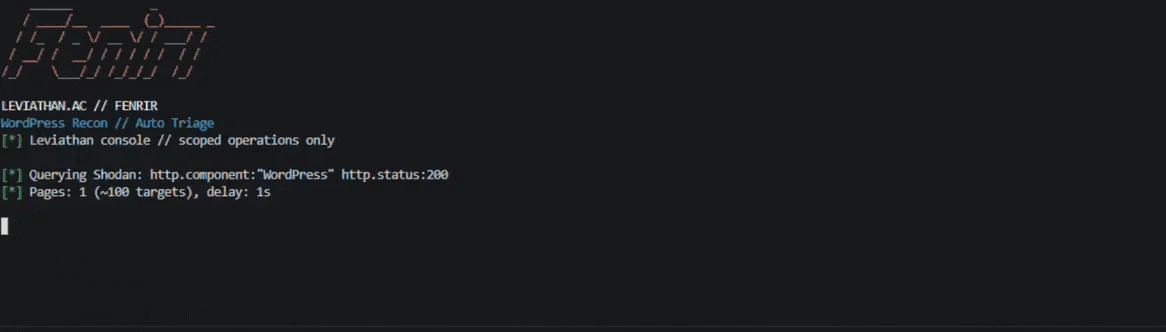
fenrir mass -k $SHODAN_API_KEY -q 'http.component:"WordPress" org:"TargetOrg"' -p 1 -d 5
| फ़्लैग | समर्थित कमांड | विवरण |
|---|---|---|
-t | scan, wordpress | लक्ष्य URL या डोमेन |
-k | wordpress, mass | Shodan API कुंजी (वैकल्पिक) |
-q | mass | Shodan खोज क्वेरी फ़िल्टर |
-p | mass | प्राप्त करने के लिए कुल परिणाम पृष्ठ (डिफ़ॉल्ट: 1) |
-d | mass | क्वेरीज़ के बीच पोलिंग विलंब सेकंड में (डिफ़ॉल्ट: 5) |
-P | mass | सख्त/सटीक संस्करण मिलान सक्षम करें |
FenrirLVX अपने टर्मिनल आउटपुट में नियतात्मक गंभीरता संकेतन का उपयोग करता है:
[+] Clean       No matching vulnerability signature in local database
[!]             Low or medium-severity signal / unverified version match
[!!]            High-severity vulnerability signature detected
[!!!]           Critical CVSS / exploit-confirmed vulnerability signature
[SKIP]          Honeypot, WAF canary, or synthetic response filtered
एक स्वच्छ निर्णय डेटाबेस कवरेज की भी रिपोर्ट करता है:
[+] staging.example.com Clean
    database coverage  3/7 plugins matched  4 with no advisory data
[!IMPORTANT]
Cleanका अर्थ है कि कोई स्थानीय हस्ताक्षर मेल नहीं खाया, न कि यह कि लक्ष्य ज्ञात समस्याओं से मुक्त है। इस डेटाबेस में चार प्लगइन्स के लिए कोई एडवाइज़री डेटा नहीं था, और उस अंतराल को छिपाने के बजाय बताया गया है। एक ऑफ़लाइन स्कैनर अनुपस्थिति को सिद्ध नहीं कर सकता। यह केवल वही रिपोर्ट कर सकता है जो उसका डेटा कवर करता है।
[!NOTE] असीमित एडवाइज़री वाले प्लगइन्स (किसी भी संस्करण सीमा पर
*) किसी भी पाई गई संस्करण से मेल खाएंगे। उन मेलों को चिह्नित किया गया है ताकि आप उन्हें नज़रअंदाज़ कर सकें।
cmd/          Cobra command wiring and CLI interface
pkg/banner/   Console branding and output telemetry
pkg/engine/   Fingerprinting, asset enumeration, and CVE correlation
pkg/shodan/   Shodan host discovery client
tools/        Database convertor and release build script
build.ps1     Cross-platform release build (Windows)
vuln_db.json  Local vulnerability definitions and signatures
go build ./...
go test ./...
go vet ./...
pkg/engine परीक्षण रेंज-सीमा प्रबंधन, संस्करण पार्सिंग,
कवरेज लेखांकन और क्लीन-पाथ प्रकटीकरण को कवर करते हैं। ये यहाँ मायने रखने वाले दो विफलता मोड के लिए रिग्रेशन नेट हैं: डेटाबेस से चुपचाप गायब होता एक प्लगइन, और बिना ऊपरी सीमा वाले एडवाइज़री पर सक्रिय होता एक मैच।
MIT लाइसेंस। Leviathan OffSec के लिए @cyeezy08 द्वारा विकसित।
