
CVE-2026-109618 और CVE-2026-109619 के लिए ब्रांडेड HTML रिपोर्ट के साथ निष्क्रिय PHP2Shell एक्सपोज़र चेकर। सिंगल-फ़ाइल Python, कोई निर्भरता नहीं, कोई एक्सप्लॉइट पेलोड नहीं।





उन वेबसाइटों के लिए निष्क्रिय ट्रायाज जो PHP2Shell से प्रभावित PHP संस्करण का विज्ञापन करती हैं
CVE-2026-109618 · CVE-2026-109619 · एकल-फ़ाइल, निर्भरता-रहित
php2shell-check किसी वेबसाइट द्वारा अपने सार्वजनिक प्रतिक्रिया हेडर में पहले से विज्ञापित PHP संस्करण को पढ़ता है और उसकी तुलना प्रत्येक PHP शाखा के लिए आधिकारिक अपस्ट्रीम फ़िक्स से करता है। यह कोई एक्सप्लॉइट पेलोड नहीं भेजता, robots.txt का सम्मान करता है, और अनिश्चितता को ईमानदारी से रिपोर्ट करता है: छिपा हुआ, परस्पर विरोधी या विक्रेता-निर्मित संस्करण unknown होता है, कभी भी "सुरक्षित" नहीं।
robots.txt पढ़ने के बाद, सत्यापित TLS और वर्णनात्मक User-Agent के साथ, प्रति लक्ष्य एक सामान्य पेज अनुरोध।php2shell_exploitability=not_tested रिकॉर्ड करता है।wordpress_check.py केवल Python मानक लाइब्रेरी का उपयोग करता है। फ़ाइल नाम और डिफ़ॉल्ट User-Agent संगतता के लिए बनाए रखे गए हैं; PHP2Shell मूल्यांकन के लिए WordPress आवश्यक नहीं है।[!IMPORTANT] संभावित एक्सपोज़र पुष्टि की गई शोषणीयता नहीं है। हेडर PHP SAPI, विक्रेता बैकपोर्ट, या वास्तविक पैच स्थिति को प्रकट नहीं कर सकते। प्रत्येक परिणाम को व्यवस्थापक द्वारा जाँच के संकेत के रूप में मानें। केवल उन्हीं वेबसाइटों की जाँच करें जिनका मूल्यांकन करने के लिए आप अधिकृत हैं।
Windows, macOS, या Linux पर Python 3.10 या नया आवश्यक है। इंस्टॉल करने के लिए कुछ भी नहीं है: कोई pip पैकेज, API कुंजी, ब्राउज़र, या डेटाबेस नहीं। जहाँ आपके सिस्टम पर Python का नाम python3 है वहाँ उसका उपयोग करें।
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt एक टेक्स्ट फ़ाइल है जिसमें प्रति पंक्ति एक अधिकृत वेबसाइट होती है; websites.example.txt आरक्षित उदाहरण डोमेन का उपयोग करके प्रारूप दिखाता है। इनपुट नियमों और विकल्पों के लिए उपयोग देखें।
प्रत्येक वेबसाइट परिणाम में php2shell_status शामिल होता है:
| स्थिति | अर्थ |
|---|---|
potentially_affected | अपने ब्रांच के फ़िक्स से नीचे का एक पूर्ण, बिना शर्त PHP संस्करण प्रदर्शित किया गया है। व्यवस्थापक से सत्यापन के लिए कहें। |
fixed_version_reported | प्रदर्शित संस्करण अपने ब्रांच के फ़िक्स को पूरा करता है। यह एक रिपोर्ट किया गया संस्करण है, सत्यापित पैच या स्वच्छ स्वास्थ्य प्रमाणपत्र नहीं। |
unknown | संस्करण छिपा हुआ, आंशिक, परस्पर विरोधी, प्री-रिलीज़, विक्रेता-योग्य, या कवर किए गए 8.2–8.5 ब्रांच से बाहर। |
| PHP ब्रांच | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| इसमें ठीक किया गया | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
थ्रेशोल्ड CVE-2026-109618 और CVE-2026-109619 के लिए PHP प्रोजेक्ट की सलाह से आते हैं, जिन्हें 2026-10-21 को जाँचा गया था। तालिका स्क्रिप्ट में अंतर्निहित है और इंटरनेट से रीफ़्रेश नहीं की जाती। Ubuntu जैसे वितरण अपस्ट्रीम संस्करण संख्या बदले बिना फ़िक्स बैकपोर्ट करते हैं, इसलिए पैकेज्ड बिल्ड हमेशा unknown होते हैं।
परिचालन परिणाम मूल्यांकन परिणामों से अलग हैं। एक पूर्ण रन में ऐसे लक्ष्य शामिल हो सकते हैं जो अवरुद्ध थे, समय समाप्त हो गया था, या दायरे से बाहर थे; उन पंक्तियों में unknown मूल्यांकन होता है, नकारात्मक निष्कर्ष नहीं। डिटेक्शन status और fetch_status मानों तथा प्रत्येक आउटपुट फ़ील्ड के लिए पूर्ण संदर्भ देखें, और प्रत्येक संस्करण को कैसे वर्गीकृत किया जाता है इसके लिए मूल्यांकन पद्धति देखें।
--format html आपके लोगो, सारांश टाइल्स, और जोखिम के अनुसार क्रमबद्ध प्रत्येक परिणाम के साथ एक एकल ऑफ़लाइन फ़ाइल उत्पन्न करता है। यह पाठक की लाइट या डार्क थीम का पालन करता है और साफ़-सुथरे ढंग से प्रिंट होता है।
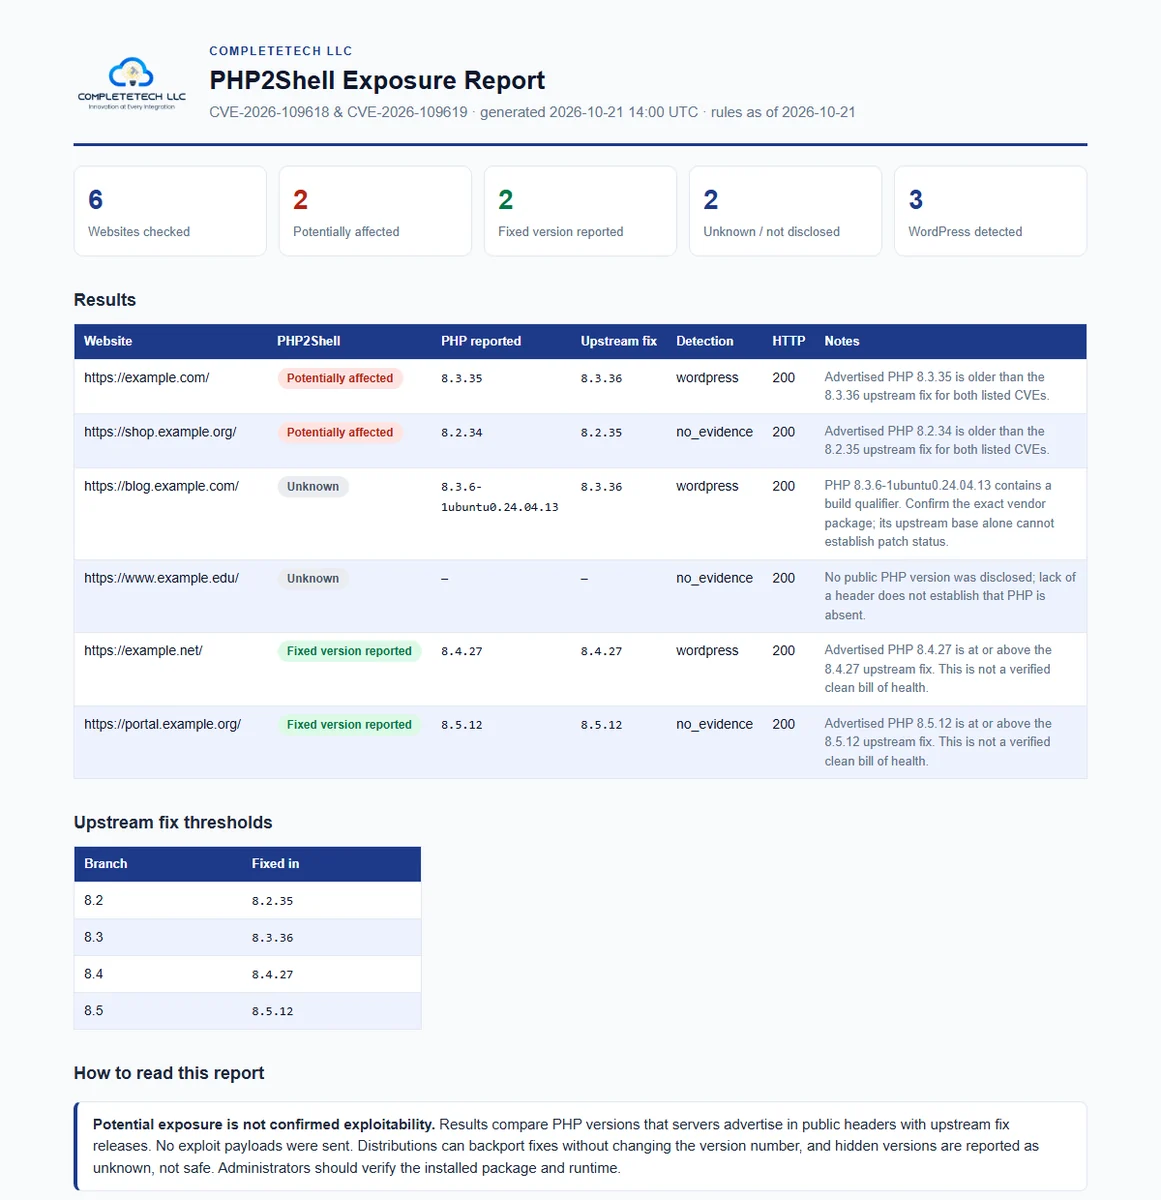
Synthetic example built from reserved example.* domains. View the HTML.
अपने संगठन के लिए रिपोर्ट को ब्रांडेड करने के लिए --logo path/to/logo.png और --brand "Your Company" का उपयोग करें। स्प्रेडशीट और पाइपलाइन के लिए CSV और JSON उपलब्ध रहते हैं।
/robots.txt पढ़ता है और यदि पृष्ठ की अनुमति नहीं है तो रुक जाता है।GET अनुरोध करता है।X-Powered-By और Server हेडर, तथा पहले से लौटाए गए HTML में WordPress मार्करों का निरीक्षण करता है।रीडायरेक्ट दायरा। रीडायरेक्ट प्रत्येक आपूर्त किए गए ओरिजिन (स्कीम, होस्टनाम और प्रभावी पोर्ट) के भीतर रहते हैं। केवल समान-होस्ट HTTP पोर्ट 80 से HTTPS पोर्ट 443 की अनुमति अंतर्निहित रूप से है। अतिरिक्त ओरिजिन, जिनमें www नाम या भिन्न पोर्ट शामिल हैं, के लिए बार-बार दिए जा सकने वाले --authorized-origin https://approved.example:8443 के माध्यम से स्पष्ट प्राधिकरण आवश्यक है। उस दायरे से बाहर के पृष्ठ और robots रीडायरेक्ट किसी भी गंतव्य अनुरोध से पहले रुक जाते हैं और fetch_status=out_of_scope रिपोर्ट करते हैं; robots अनुमति प्राधिकरण नहीं है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

