
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 franklinf25/cve-2026-15176
CVE-2026-15176 के लिए विश्लेषण, डिफरेंशियल लैब और PoC, जो NGINX alias+rewrite हैंडलिंग में एक प्री-ऑथ हीप ओवरफ़्लो है, साथ में एक सुरक्षित…
 0xg33k/cve-2026-18470
CVE-2026-18470 के लिए डिटेक्शन POC: WordPress Login & Register Forms प्लगइन के वर्ज़न की जाँच करता है और unauthenticated ईमेल डिस्क्लोज़र के लिए…
 ashrafzaryouh/cve-2026-20131
CVE-2026-20131 के लिए सुरक्षित डिटेक्शन टूल, जो Cisco Secure Firewall Management Center में प्री-ऑथ Java डीसेरियलाइज़ेशन RCE है, जिसमें FMC…
 ekacs/predicted-cve-2026-20349
प्रैक्टिकल एजुकेशन गाइड: सिस्को ASA और FTD संस्करण का पता लगाना (CVE-2026-20349)

 valtersit/magento-cve-scanner
Magento/Adobe Commerce इंस्टॉलेशन को composer.lock के माध्यम से स्कैन करें — ValtersIT API के ज़रिए CVE मिलान
 gotr00t0day/cve-2026-21589
Atlassian Jira, Confluence और Bitbucket में path traversal का शोषण करके मनमानी फ़ाइलें पढ़ने, कमज़ोर होस्ट का पता लगाने और Crowd क्रेडेंशियल निकालने…
 renzi25031469/cve-2026-21589
Atlassian Data Center के एकाधिक उत्पाद - मनमानी फ़ाइल पहुँच (पाथ ट्रैवर्सल)
 murrez/cve-2026-21589
Atlassian Data Center उत्पादों में atlassian-plugins-webresource के माध्यम से अनधिकृत पथ ट्रैवर्सल फ़ाइल रीड के लिए CVE-2026-21589 का Python PoC;…
 rxsklife/cve-2026-21589
CVE-2026-21589 के लिए Python PoC और बैच स्कैनर, जो Atlassian Data Center उत्पादों में एक प्री-ऑथ पाथ ट्रैवर्सल है जो मनमानी फ़ाइल पढ़ने और…
 ynsmroztas/atlassniper
Atlassian Data Center webresource traversal के लिए CVE-2026-21589 डिटेक्टर। Jira, Confluence और Bitbucket के लिए प्री-ऑथ webroot फ़ाइल रीड की पुष्टि।
 bimboxh4/cve-2026-21589
Python डिटेक्शन स्क्रिप्ट जो Atlassian Jira, Confluence और Bitbucket इंस्टेंस पर पेलोड भेजकर CVE-2026-21589 मनमानी फ़ाइल पढ़ने की कमज़ोरियों की पहचान…
 rahulreddykarne/ark-wp-scanner
WordPress प्लगइन्स में missing-guard कमज़ोरियों को ripgrep सिग्नेचर, Semgrep नियम, attack-surface मैपिंग, और रैंक किए गए HTML/JSON/CSV रिपोर्ट के साथ…
 msmacu/smartpwn
SmarterMail CVE-2026-23760 को लक्षित करने वाला Rust-आधारित भेद्यता स्कैनर और एक्सप्लॉइट टूल — केवल शैक्षिक/रक्षात्मक अनुसंधान के लिए
 theauditortool/benchproctor
ओपन SAST बेंचमार्क कॉर्पस: 2,938,418 संतुलित केस, 11 भाषाएँ, 21 फ्रेमवर्क लक्ष्य, 242 उत्सर्जित श्रेणियाँ, और 231 विशिष्ट CWE ID। SARIF 2.1.0 आउटपुट…
 r4nd0mth1ngs/brainproxy
Rust में तेज़, AI-प्रथम वेब सुरक्षा परीक्षण टूलकिट: ZAP, Burp Suite और इसी तरह के टूल्स का एक ओपन-सोर्स विकल्प। इंटरसेप्टिंग प्रॉक्सी, स्कैनर, फ़ज़र…
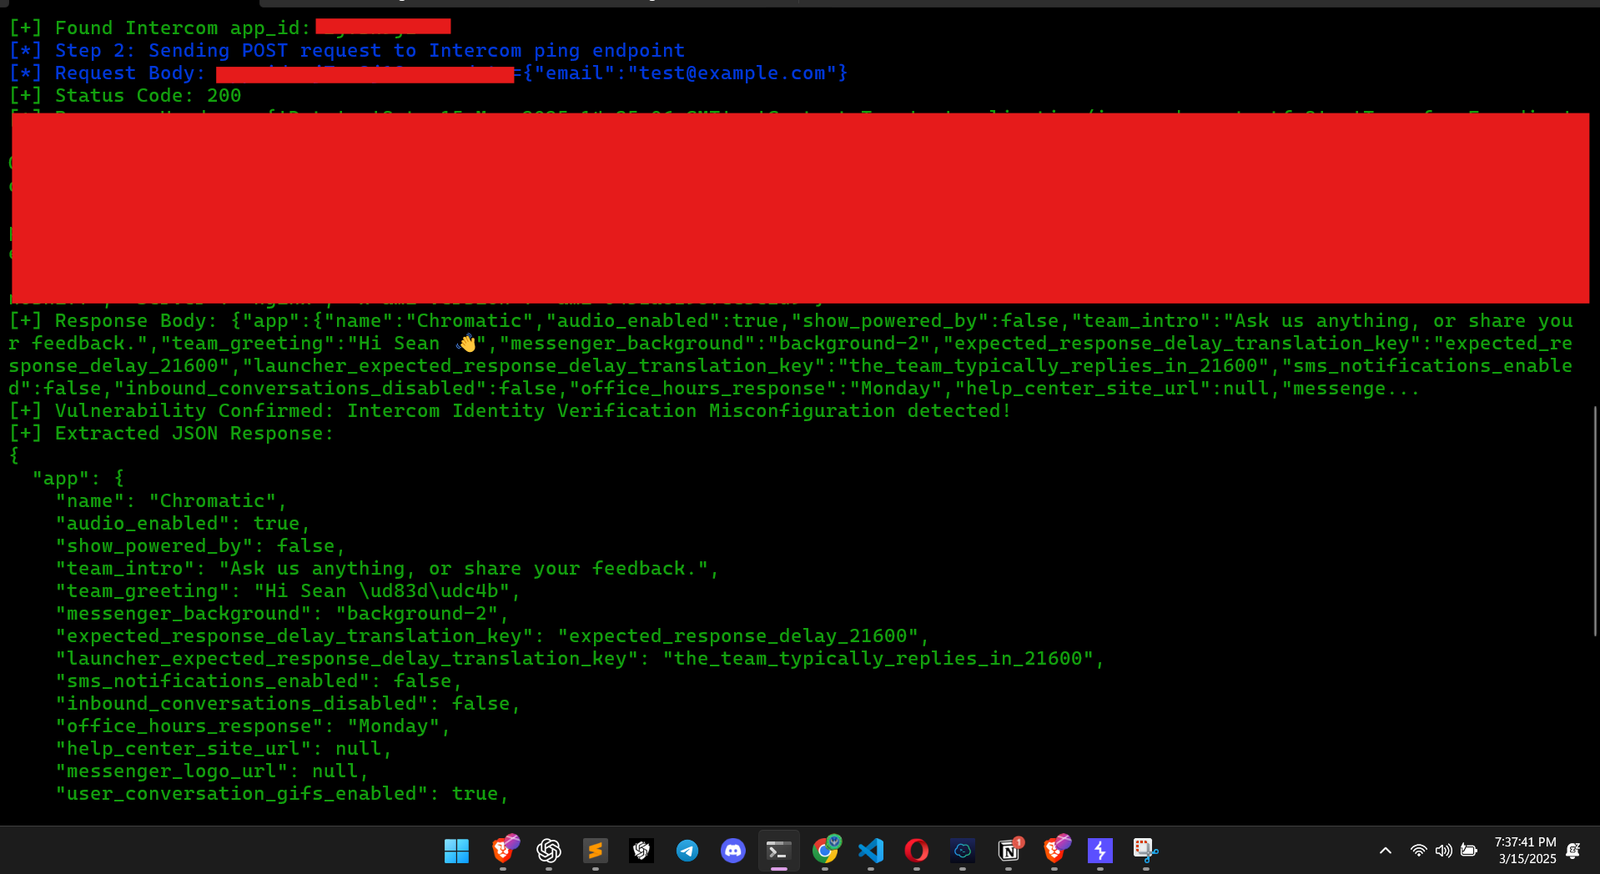 muhammadwaseem29/intercom-exploit
Intercom विजेट पर पहचान सत्यापन सेटअप नहीं है, जिससे एक हमलावर किसी उपयोगकर्ता का रूप धारण करके उनके चैट इतिहास तक पहुँच सकता है। संदर्भ:
 drau6/keydra
CLI scanner that detects leaked API keys, tokens, and credentials in source trees and deployed web apps, with Supabase/Firebase misconfiguration…
 chainreactors/gogo
रेड टीम्स के लिए उच्च-प्रदर्शन Go स्कैनिंग इंजन: कॉन्फ़िगर करने योग्य पोर्ट स्कैनिंग, सक्रिय/निष्क्रिय फ़िंगरप्रिंटिंग, जानकारी निष्कर्षण, और DSL…








