brainproxy
Rust में लिखा गया एक तेज़, AI-प्रथम वेब सुरक्षा परीक्षण टूलकिट। कुछ UI तत्व अन्य ऐप्स पर आधारित हैं, और स्कैन नियम OWASP ZAP (Apache 2.0, NOTICE देखें) से पोर्ट किए गए हैं। इसका मुख्य ऑपरेटर एक AI पेंटेस्टिंग प्लेटफ़ॉर्म है: Braintruder इसे Kali रनर के माध्यम से चलाता है। प्रत्येक सुविधा एक गैर-इंटरैक्टिव CLI कमांड है जिसमें संरचित JSON आउटपुट होता है, और macOS, Linux और Windows के लिए एक डेस्कटॉप ऐप उसी इंजन पर चलता है।
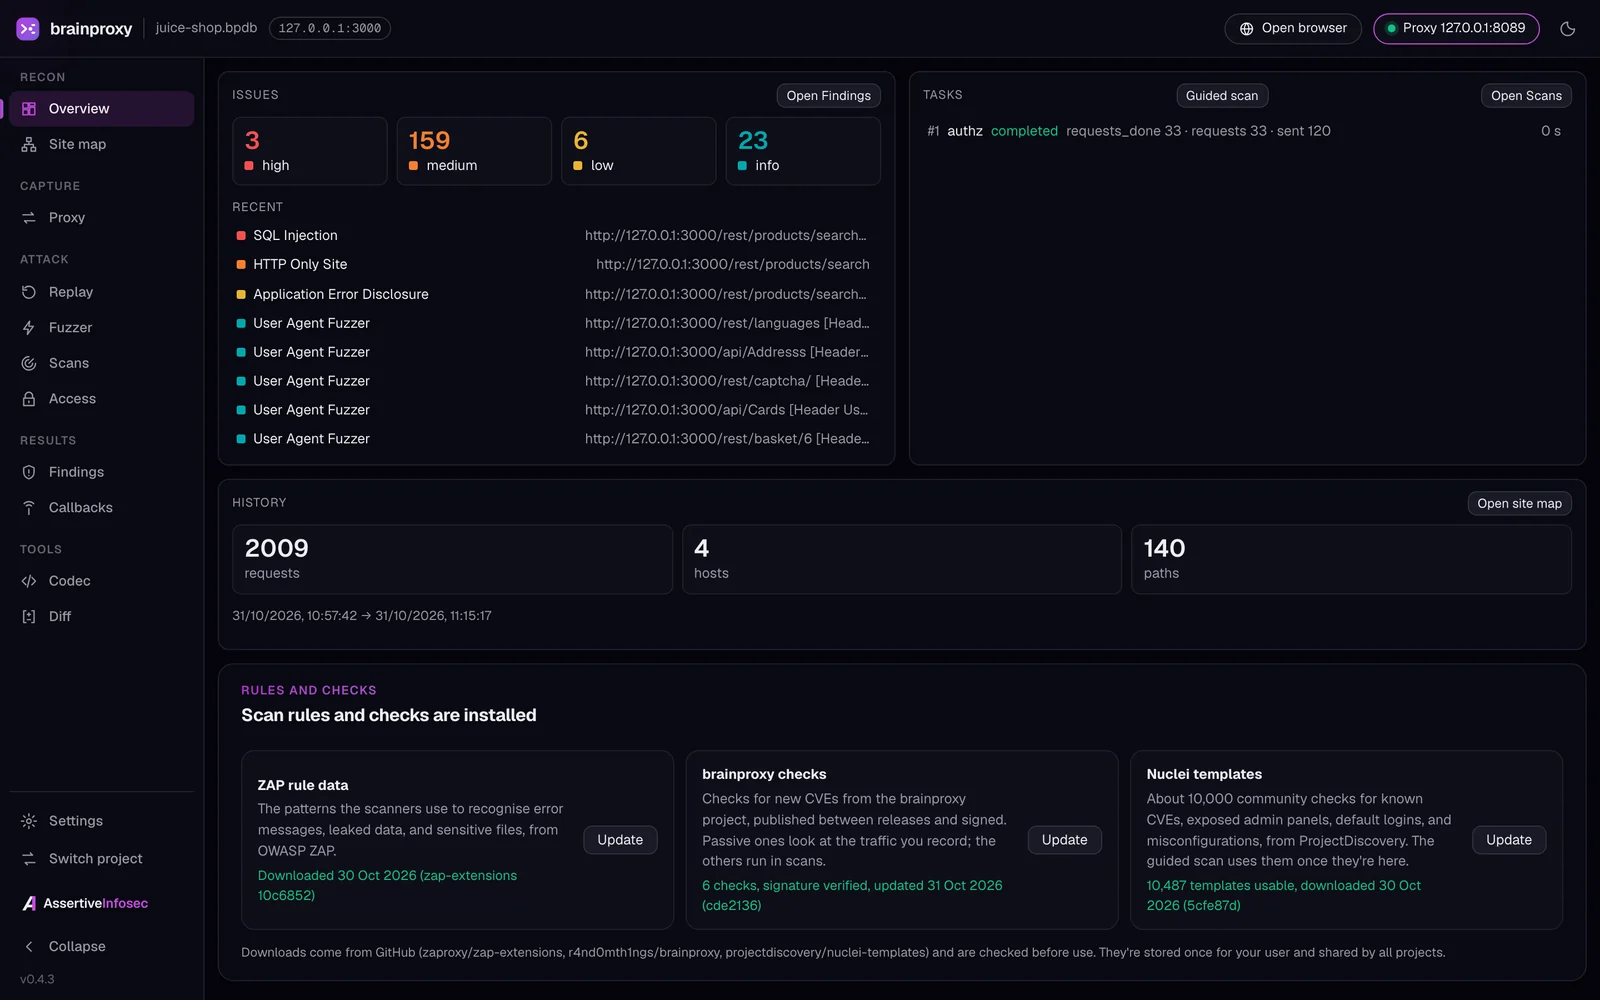
इसका उपयोग केवल उन सिस्टमों के विरुद्ध करें जिनका परीक्षण करने के लिए आप अधिकृत हैं।
मुख्य विशेषताएँ
- निर्देशित स्कैन। साइटें और एक गहराई (Quick, Standard, Thorough) चुनें और Overview क्रॉल करता है, हमला करता है, और परिणाम दिखाता है। इसे Overview या Scans › New scan से कभी भी फिर से खोलें।
- निर्देशित API स्कैन। इसे एक OpenAPI 3 या Swagger 2.0 फ़ाइल (JSON या YAML), अपने environment के साथ एक Postman collection, या एक GraphQL schema या endpoint दें, सर्वर चुनें, एक API key, bearer token, OAuth 2 (client credentials, password, refresh token या ब्राउज़र साइन-इन, समाप्त होने पर नवीनीकृत) या एक request signer (HMAC, RSA, ECDSA या Ed25519 keys, JWTs, AWS SigV4, या collection का अपना pre-request script) जोड़ें यदि API को इसकी आवश्यकता हो, और परीक्षण करने के लिए operations को टिक करें। PUT, PATCH, DELETE और GraphQL mutations तब तक बंद रहते हैं जब तक आप ऑप्ट-इन नहीं करते, और engagement के दायरे से बाहर कुछ नहीं भेजा जाता।
- लक्षित स्कैन। ZAP स्कैन नियमों और Nuclei तथा brainproxy जाँचों को नाम, CVE, या टैग (Scans › New scan › Targeted) से खोजें, कुछ चुनें, और केवल उन्हीं को चलाएँ।
- रिलीज़ के बीच नए CVE के लिए जाँच। brainproxy की अपनी जाँचें एक हस्ताक्षरित फ़ीड (Ed25519, कुछ भी इंस्टॉल होने से पहले सत्यापित) से आती हैं और दिन में एक बार अपडेट होती हैं, इसलिए एक नई CVE जाँच नए ऐप संस्करण की प्रतीक्षा नहीं करती। एक-क्लिक CVE quick checks आपकी साइटों पर उनमें से एक चलाते हैं, जैसे Brotli decoder bug CVE-2026-111497। PHP2Shell (CVE-2026-109618, CVE-2026-109619) की अपनी अंतर्निहित जाँच है।
- निष्क्रिय जाँच।
scope: passive वाली फ़ीड और स्थानीय जाँचें आपके द्वारा रिकॉर्ड किए गए ट्रैफ़िक को देखती हैं और कुछ नहीं भेजतीं, अंतर्निहित निष्क्रिय नियमों के साथ।
- जहाँ टेक्स्ट पर्याप्त नहीं है वहाँ स्क्रिप्ट। आपकी एक JavaScript फ़ाइल match-and-replace नियम के प्रतिस्थापन की गणना कर सकती है (प्रत्येक request पर हस्ताक्षर करें, मान लीजिए), fuzz payloads को प्रोसेस कर सकती है, या एक निष्क्रिय जाँच हो सकती है जो findings लौटाती है। यह बिना किसी फ़ाइल या नेटवर्क पहुँच के एक सैंडबॉक्स में चलती है, समय और मेमोरी सीमा के अंतर्गत, और केवल तब जब आप इसका नाम लेते हैं: MCP के माध्यम से एक एजेंट नहीं कर सकता।
- ऐसी रिपोर्ट जो लोग पढ़ सकें। Findings › Report… अपने पाठक के लिए एक रिपोर्ट बनाता है, लाइव पूर्वावलोकन के साथ: तकनीकी, posture और trends के साथ एक executive summary, प्रत्येक finding के लिए एक curl लाइन के साथ एक developer handoff, या एक दिन से क्या बदला इसका एक retest letter। अपनी कंपनी, लोगो और रंग जोड़ें, CVSS 4.0 के साथ मुद्दों को रेट करें, और इसे HTML, PDF, Word या Markdown के रूप में सहेजें। Session cookies, credentials और tokens masked होते हैं, इसलिए इसे सौंपा जा सकता है; सहेजे गए layouts अगली बार के लिए विकल्पों को बनाए रखते हैं।
- देखें कि retest ने क्या ठीक किया। findings की तुलना एक स्कैन से करें: इसमें नया, अभी भी मिला, या फिर से नहीं मिला (संभवतः ठीक हो गया), केवल उसी की गणना करते हुए जो उस स्कैन ने वास्तव में कवर किया।
- WebSockets। proxy प्रत्येक WebSocket कनेक्शन और संदेश को रिकॉर्ड करता है (fragments जोड़े गए, permessage-deflate पूर्ववत), संदेशों को Intercept में आपके द्वारा संपादित या छोड़े जाने के लिए रख सकता है, और Replay संदेशों को फिर से भेजने के लिए एक रिकॉर्ड किए गए handshake के साथ नए कनेक्शन खोलता है।
- OWASP ZAP से स्कैन नियम, साथ ही लगभग 10,000 Nuclei templates, सभी एक write-once engagement scope के भीतर चलते हैं जिसके विरुद्ध प्रत्येक request की जाँच की जाती है।
मैनुअल
docs/MANUAL.md: इंस्टॉल करें, अवधारणाएँ, चरण-दर-चरण एक पहला engagement, डेस्कटॉप ऐप में प्रत्येक टूल, कमांड लाइन, एजेंट, और समस्या निवारण।
डेस्कटॉप ऐप
टैग किए गए रिलीज़ में डेस्कटॉप GUI भी संलग्न होता है जिसमें CLI अंदर बंडल होता है:
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage, और
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (उदा. brainproxy-gui-0.3.9-macos-arm64.dmg;
0.3.8 तक के रिलीज़ में नामों में कोई संस्करण नहीं होता)। ऐप्स अभी हस्ताक्षरित नहीं हैं: macOS पर ऐप को एक बार
खोलें, फिर System Settings → Privacy & Security → Open Anyway; Windows पर More info → Run anyway चुनें। Windows के लिए
केवल कमांड लाइन brainproxy-<version>-windows-x86_64.exe है; बंडल किया गया वाला
C:\Program Files\brainproxy\brainproxy.exe (.msi) या %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe) है। देखें
docs/GUI.md।
किसी रिलीज़ के साथ-साथ वर्तमान कोड आज़माने के लिए, make dev-deb (Linux) या make dev-macos (macOS)
ऐप का एक brainproxy-dev पैकेज dist/ में बनाता है, जिसका अपना नाम, CLI, ऐप डेटा और
आइकन होता है (make help; docs/GUI.md, Dev packages)।










