
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 pikpikcu/airecon
AIRecon एक स्वायत्त साइबर सुरक्षा एजेंट है जो एक स्व-होस्टेड लार्ज लैंग्वेज मॉडल (Ollama) को Kali Linux Docker सैंडबॉक्स और Textual TUI के साथ जोड़ता…
 neo23x0/auditd
सर्वोत्तम अभ्यास Auditd कॉन्फ़िगरेशन
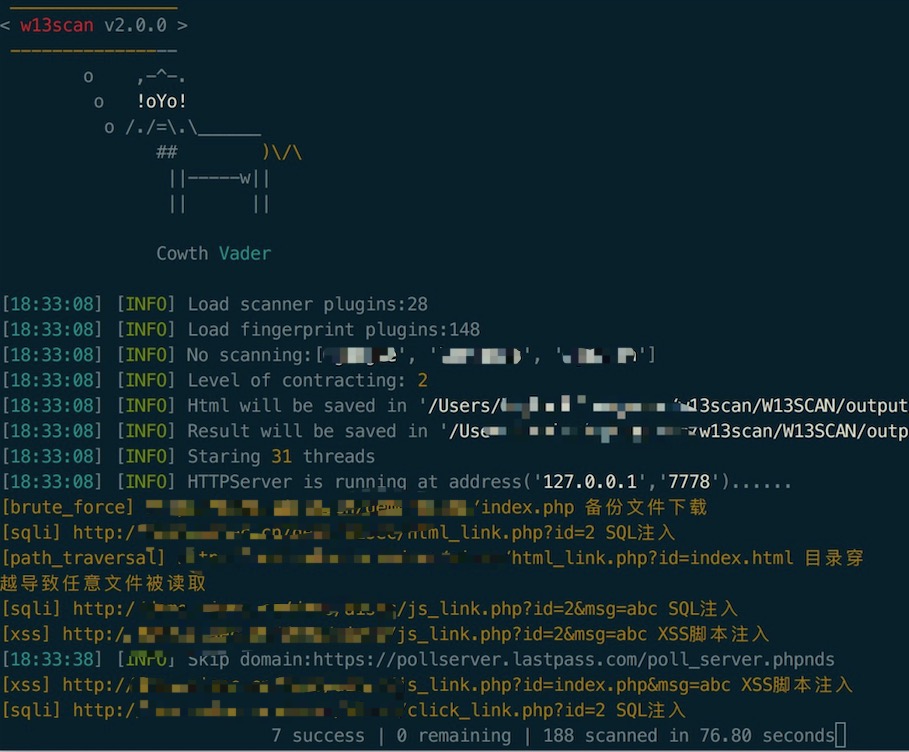 w-digital-scanner/w13scan
निष्क्रिय और सक्रिय वेब भेद्यता स्कैनर जो XSS, SQL injection, command injection और संवेदनशील फ़ाइल प्रकटीकरण के लिए प्लगइन-आधारित पहचान करता है। यह…
 kac89/vulnrepo
VULNRΞPO - निःशुल्क भेद्यता रिपोर्ट जनरेटर और रिपॉजिटरी, एंड-टू-एंड एन्क्रिप्टेड! समस्याओं के टेम्पलेट, CWE, CVE, MITRE ATT&CK, PCI DSS,…
 reconmap/reconmap
Reconmap एक सहयोग-प्रथम सुरक्षा संचालन मंच है जो इन्फोसेक टीमों और MSSPs के लिए है, जो टोह लेने से लेकर निष्पादन और रिपोर्टिंग तक अंत‑से‑अंत जुड़ाव…
 withsecurelabs/doublepulsar-detection-script
नेटवर्क में DOUBLEPULSAR इम्प्लांट से समझौता किए गए Windows सिस्टम को खोजने के लिए एक python2 स्क्रिप्ट।
 neo23x0/munin
Virustotal और अन्य सेवाओं के लिए ऑनलाइन हैश जाँचकर्ता
 notselwyn/cve-2024-1086
CVE-2024-1086 के लिए यूनिवर्सल स्थानीय विशेषाधिकार वृद्धि प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो v5.14 और v6.6 के बीच अधिकांश Linux कर्नेल पर काम करता है,…
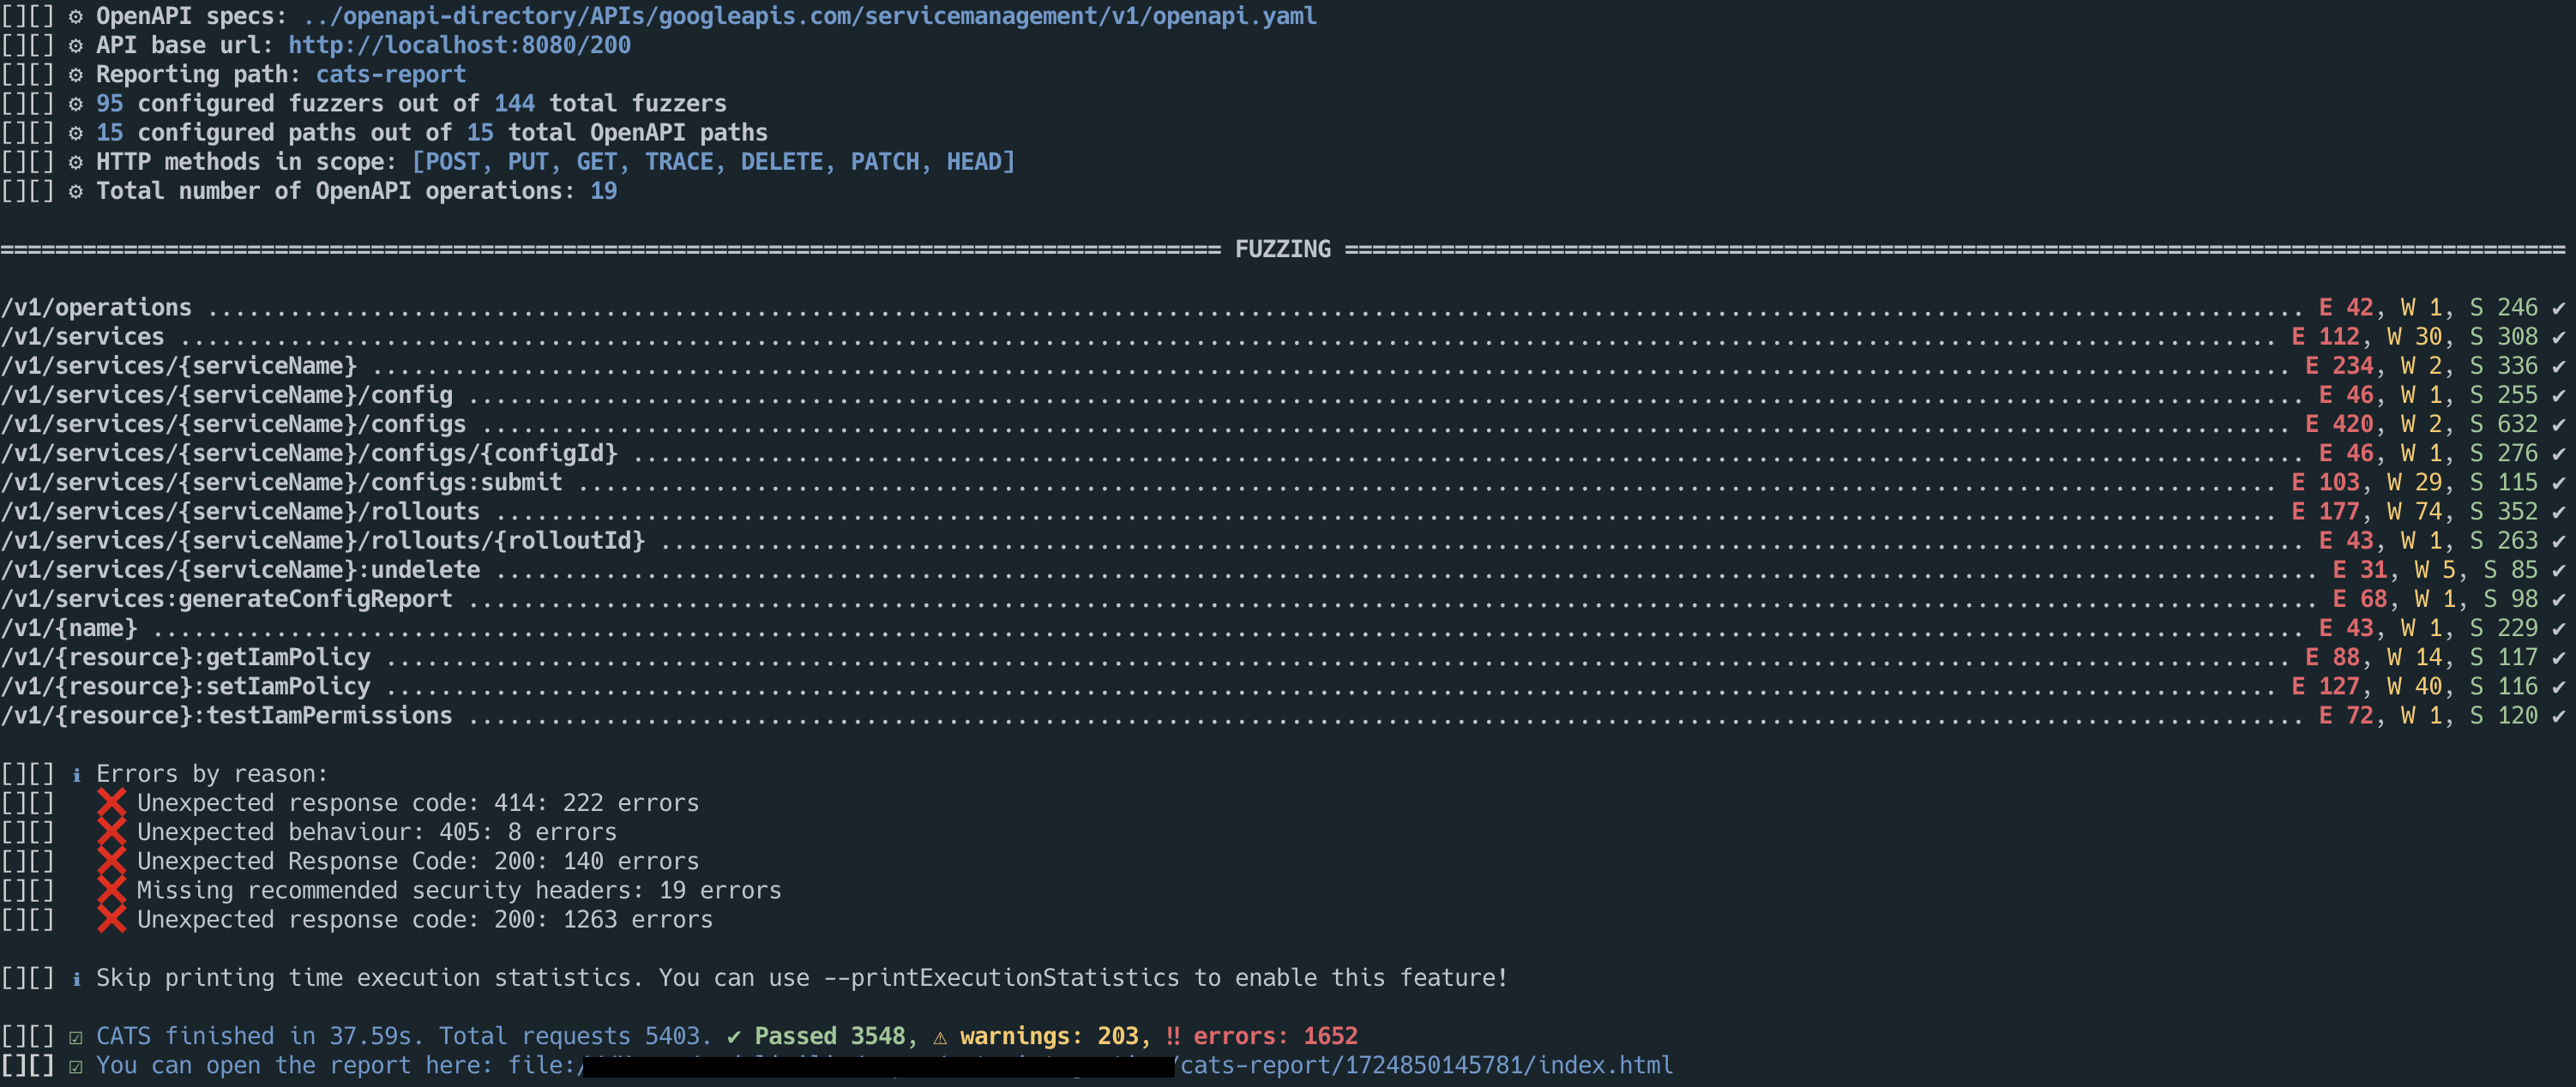 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…
 koutto/jok3r
Jok3r v3 BETA 2 - नेटवर्क और वेब पेंटेस्ट स्वचालन फ्रेमवर्क

 katrielmoses/voidaccess
स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क…
 d35m0nd142/lfisuite
पूर्णतः स्वचालित LFI Exploiter (+ Reverse Shell) और Scanner
 misp/misp-galaxy
MISP घटनाओं या विशेषताओं (जैसे खतरा अभिनेता) से जोड़ने के लिए क्लस्टर और तत्व
 lirantal/npq
npm पैकेजों को pre-install चरण में ऑडिट करके सुरक्षित रूप से इंस्टॉल करें
 scipag/hardeningkitty
HardeningKitty - आपके Windows कॉन्फ़िगरेशन की जाँच और हार्डनिंग करता है
 googleprojectzero/0days-in-the-wild
वास्तविक दुनिया में शोषित 0-days के बारे में जानकारी के लिए रिपॉजिटरी।
 msanft/cve-2025-55182
CVE-2025-55182 के लिए PoC एक्सप्लॉइट, जो प्रोटोटाइप प्रदूषण और एक क्राफ्टेड Flight Protocol पेलोड के माध्यम से React Server Functions में रिमोट कोड…








