
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
BlackWidow — Python आधारित वेब एप्लिकेशन स्कैनर जो लक्ष्य वेबसाइट पर OSINT एकत्र करने और OWASP कमजोरियों के लिए fuzz करने के लिए है। | Kitploit
उपकरण/GitHubGitHub/1n3/blackwidow
OSINT (खुला स्रोत खुफिया)वेब भेद्यता स्कैनरभेद्यता विश्लेषणजानकारी एकत्र करनावेब सुरक्षाफज़िंग
GitHub1n3/blackwidow

BlackWidow

Python आधारित वेब एप्लिकेशन स्कैनर जो लक्ष्य वेबसाइट पर OSINT एकत्र करने और OWASP कमजोरियों के लिए fuzz करने के लिए है।

रिपॉजिटरी देखें
1.8k390466 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
वेबसाइट

alt टैग

परिचय:

BlackWidow एक पायथन आधारित वेब एप्लिकेशन स्पाइडर है जो लक्ष्य वेबसाइट से सबडोमेन, URL, डायनामिक पैरामीटर, ईमेल पते और फोन नंबर एकत्र करता है। इस प्रोजेक्ट में Inject-X फ़ज़र भी शामिल है जो सामान्य OWASP कमजोरियों के लिए डायनामिक URL स्कैन करता है।

डेमो वीडियो:

BlackWidow डेमो

विशेषताएँ:

  • लक्ष्य वेबसाइट से सभी URL स्वचालित रूप से एकत्र करें
  • लक्ष्य वेबसाइट से सभी डायनामिक URL और पैरामीटर स्वचालित रूप से एकत्र करें
  • लक्ष्य वेबसाइट से सभी सबडोमेन स्वचालित रूप से एकत्र करें
  • लक्ष्य वेबसाइट से सभी फोन नंबर स्वचालित रूप से एकत्र करें
  • लक्ष्य वेबसाइट से सभी ईमेल पते स्वचालित रूप से एकत्र करें
  • लक्ष्य वेबसाइट से सभी फॉर्म URL स्वचालित रूप से एकत्र करें
  • सामान्य OWASP शीर्ष कमजोरियों के लिए स्वचालित रूप से स्कैन/फ़ज़ करें
  • सभी डेटा को सॉर्टेड टेक्स्ट फ़ाइलों में स्वचालित रूप से सहेजें

लिनक्स स्थापना:

sudo bash install.sh

उपयोग:

blackwidow -u https://target.com - लक्ष्य.com को 3 स्तरों की गहराई तक क्रॉल करें।
blackwidow -d target.com -l 5 -v y - डोमेन: target.com को 5 स्तरों की गहराई तक क्रॉल करें जिसमें वर्बोज़ लॉगिंग सक्षम हो।
blackwidow -d target.com -l 5 -c 'test=test' - डोमेन: target.com को 5 स्तरों की गहराई तक क्रॉल करें कुकी 'test=test' का उपयोग करके।
blackwidow -d target.com -l 5 -s y -v y - डोमेन: target.com को 5 स्तरों की गहराई तक क्रॉल करें और OWASP कमजोरियों के लिए सभी अद्वितीय पैरामीटर फ़ज़ करें जिसमें वर्बोज़ लॉगिंग चालू हो।
injectx.py -u https://test.com/uers.php?user=1&admin=true -v y - सामान्य OWASP कमजोरियों के लिए सभी GET पैरामीटर फ़ज़ करें जिसमें वर्बोज़ लॉगिंग सक्षम हो।
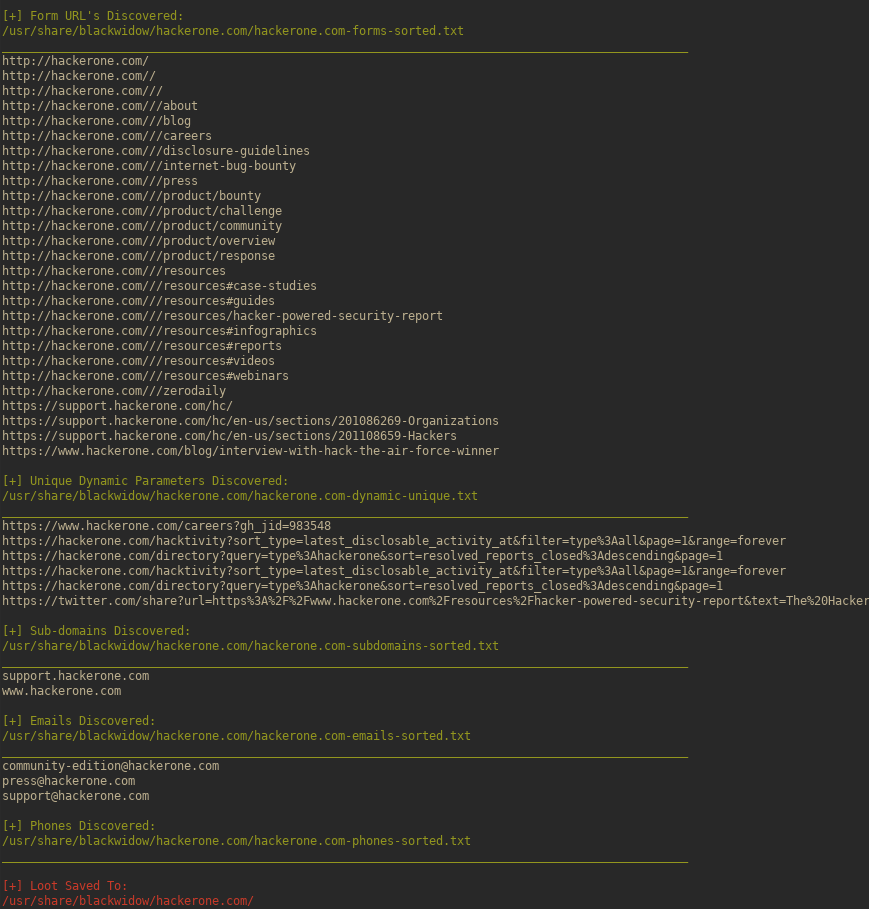
नमूना रिपोर्ट:

alt टैग

डॉकर:

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # Defaults to --help

लाइसेंस:

आप इस सॉफ़्टवेयर को संशोधित और पुनर्वितरित कर सकते हैं जब तक कि प्रोजेक्ट का नाम "BlackWidow", लेखक "xer0dayz" को श्रेय और वेबसाइट URL "https://sn1persecurity.com" संशोधित नहीं किए जाते हैं। ऐसा करने पर लाइसेंस समझौता टूट जाएगा और एक हटाने का नोटिस जारी किया जाएगा।

अस्वीकरण:

यह प्रोग्राम केवल शैक्षिक और नैतिक उद्देश्यों के लिए उपयोग किया जाता है। इस प्रोग्राम के उपयोग से होने वाली किसी भी क्षति के लिए मैं कोई जिम्मेदारी नहीं लेता। इस सॉफ़्टवेयर को डाउनलोड और उपयोग करके, आप सहमत हैं कि आप किसी भी क्षति और देयता की पूरी जिम्मेदारी लेते हैं।

लिंक:

  • व्यक्तिगत ट्विटर
  • कंपनी ट्विटर
  • वेबसाइट
टूल डाउनलोड करें