
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 pypa/advisory-database
समुदाय-स्वामित्व वाला डेटाबेस जो PyPI पर Python पैकेजों के लिए सुरक्षा परामर्श (security advisories) प्रदान करता है, तथा OSV प्रारूप में संरचित…
 blackarrowsec/redteam-research
BlackArrow Red Team द्वारा उपयोग किए जाने वाले PoC और आक्रामक तकनीकों का संग्रह
 hahwul/jwt-hack
JSON Web Token हैक टूलकिट
 tencent/codeanalysis
एंटरप्राइज़-ग्रेड स्थैतिक कोड विश्लेषण प्लेटफ़ॉर्म जो बहु-भाषा समर्थन, सुरक्षा भेद्यता का पता लगाने, कोड गुणवत्ता मेट्रिक्स और निरंतर निगरानी के लिए…
 horizon3ai/vcenter_saml_login
vCenter बैकअप से IdP प्रमाणपत्र निकालने और Administrator के रूप में लॉग इन करने का एक टूल
 ullaakut/nmap
नेटवर्क स्कैनर बाइनरी को आमंत्रित करने के लिए इडियोमैटिक Go लाइब्रेरी, जो होस्ट डिस्कवरी, पोर्ट स्कैनिंग, सेवा/OS पहचान, और सुरक्षा ऑडिटिंग के लिए…
 wh1te4ever/super-tart-vphone-writeup
Apple के PCC फर्मवेयर से VPHONE600AP घटकों का उपयोग करके एक वर्चुअल iPhone बनाने की मार्गदर्शिका, जिसमें फर्मवेयर पैचिंग, बूटचेन संशोधन और iOS…
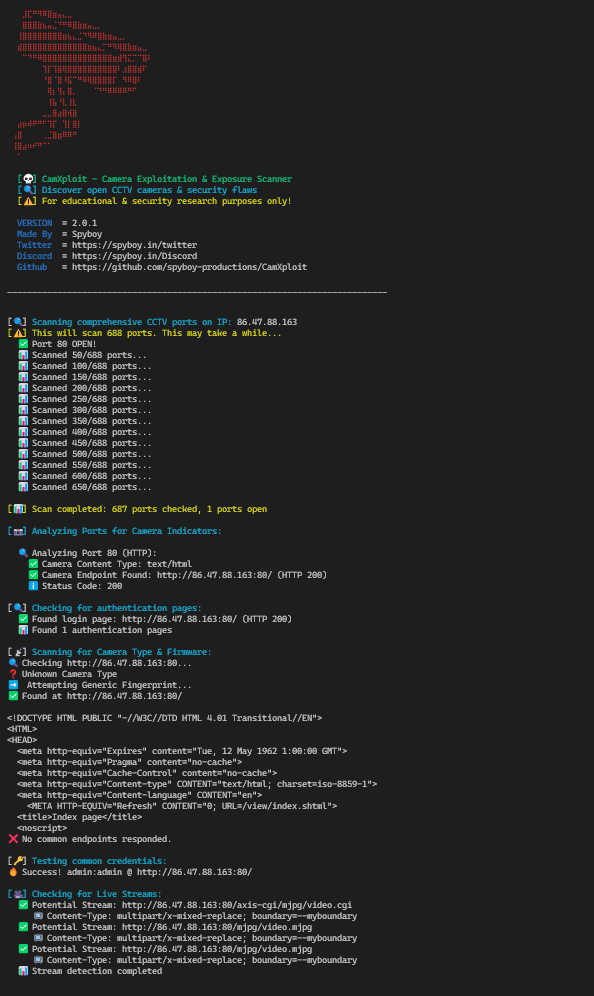 spyboy-productions/camxploit
सुरक्षा टोही और मूल्यांकन उपकरण जो खुले पोर्ट, सेवा कॉन्फ़िगरेशन और सामान्य गलत कॉन्फ़िगरेशन का विश्लेषण करके संभावित रूप से उजागर IP कैमरों की पहचान…
 pentoo/pentoo-overlay
Pentoo Livecd का मूल और सुरक्षा उपकरणों के लिए Gentoo overlay
 netlas-io/netlas-cookbook
इस गाइड का लक्ष्य बहुत सरल है - साइबर सुरक्षा में रुचि रखने वाले किसी भी व्यक्ति को, उनके ज्ञान के स्तर की परवाह किए बिना, Netlas.io का अधिकतम लाभ…
 andresriancho/enumerate-iam
AWS क्रेडेंशियल सेट से जुड़ी अनुमतियों की गणना करें
 dere-ad2001/frida-labs
इस रिपॉजिटरी में Android एक्सप्लॉइटेशन के लिए Frida सीखने हेतु चुनौतियों की एक श्रृंखला है।
 j3ssie/metabigor
नेटवर्क खोज, सबडोमेन गणना, IP संवर्धन, और सर्टिफिकेट लॉग, Shodan तथा GitHub कोड खोज के माध्यम से गुप्त जानकारी का पता लगाने के लिए OSINT टोही…
 fsociety-team/fsociety
एक मॉड्यूलर पेनिट्रेशन परीक्षण ढांचा
 blasty/cve-2021-3156
CVE-2021-3156 (Baron Samedit) के लिए शोषण, sudo में एक हीप-आधारित बफर ओवरफ्लो, स्थानीय विशेषाधिकार वृद्धि सक्षम करता है। लक्ष्य सूची और ब्रूटफोर्स…
 arinerron/cve-2022-0847-dirtypipe-exploit
CVE-2022-0847 (Dirty Pipe) के लिए एक रूट एक्सप्लॉइट
 jvoisin/snuffleupagus
php7 और php8 के लिए सुरक्षा मॉड्यूल - bugclasses को खत्म करना और बाकी के लिए वर्चुअल-पैचिंग!
 controlplaneio/kubesec
Kubernetes संसाधनों के लिए सुरक्षा जोखिम विश्लेषण








