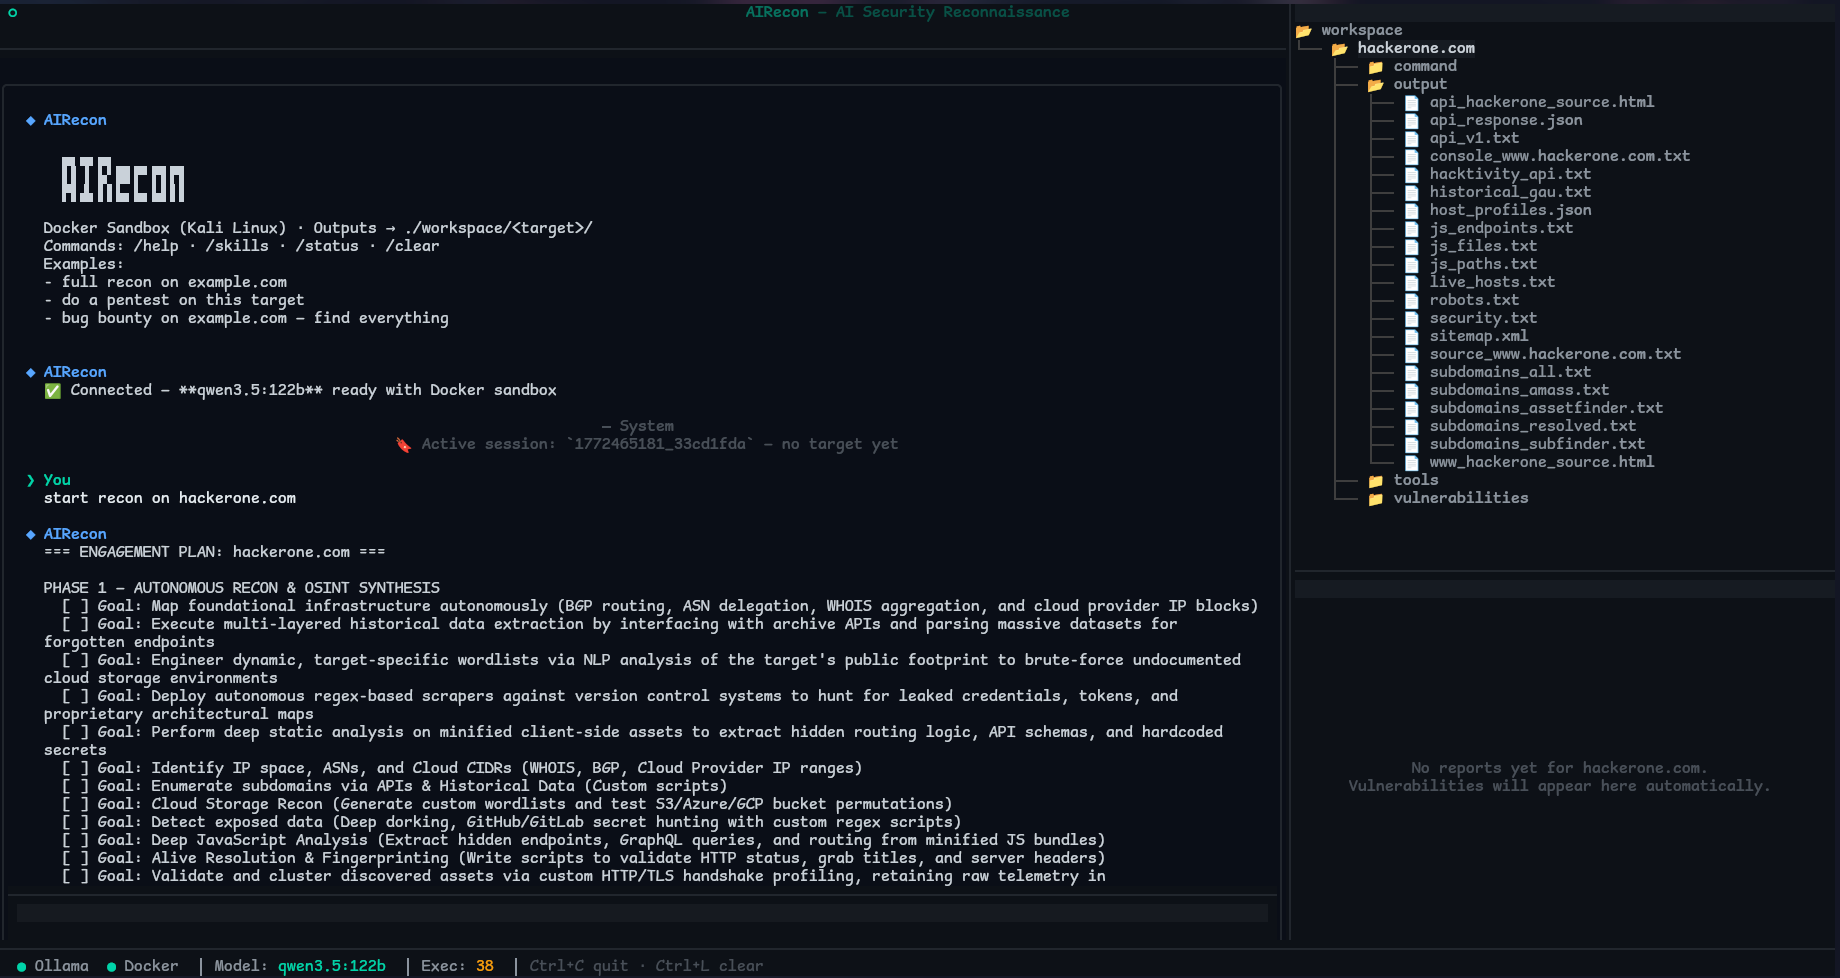

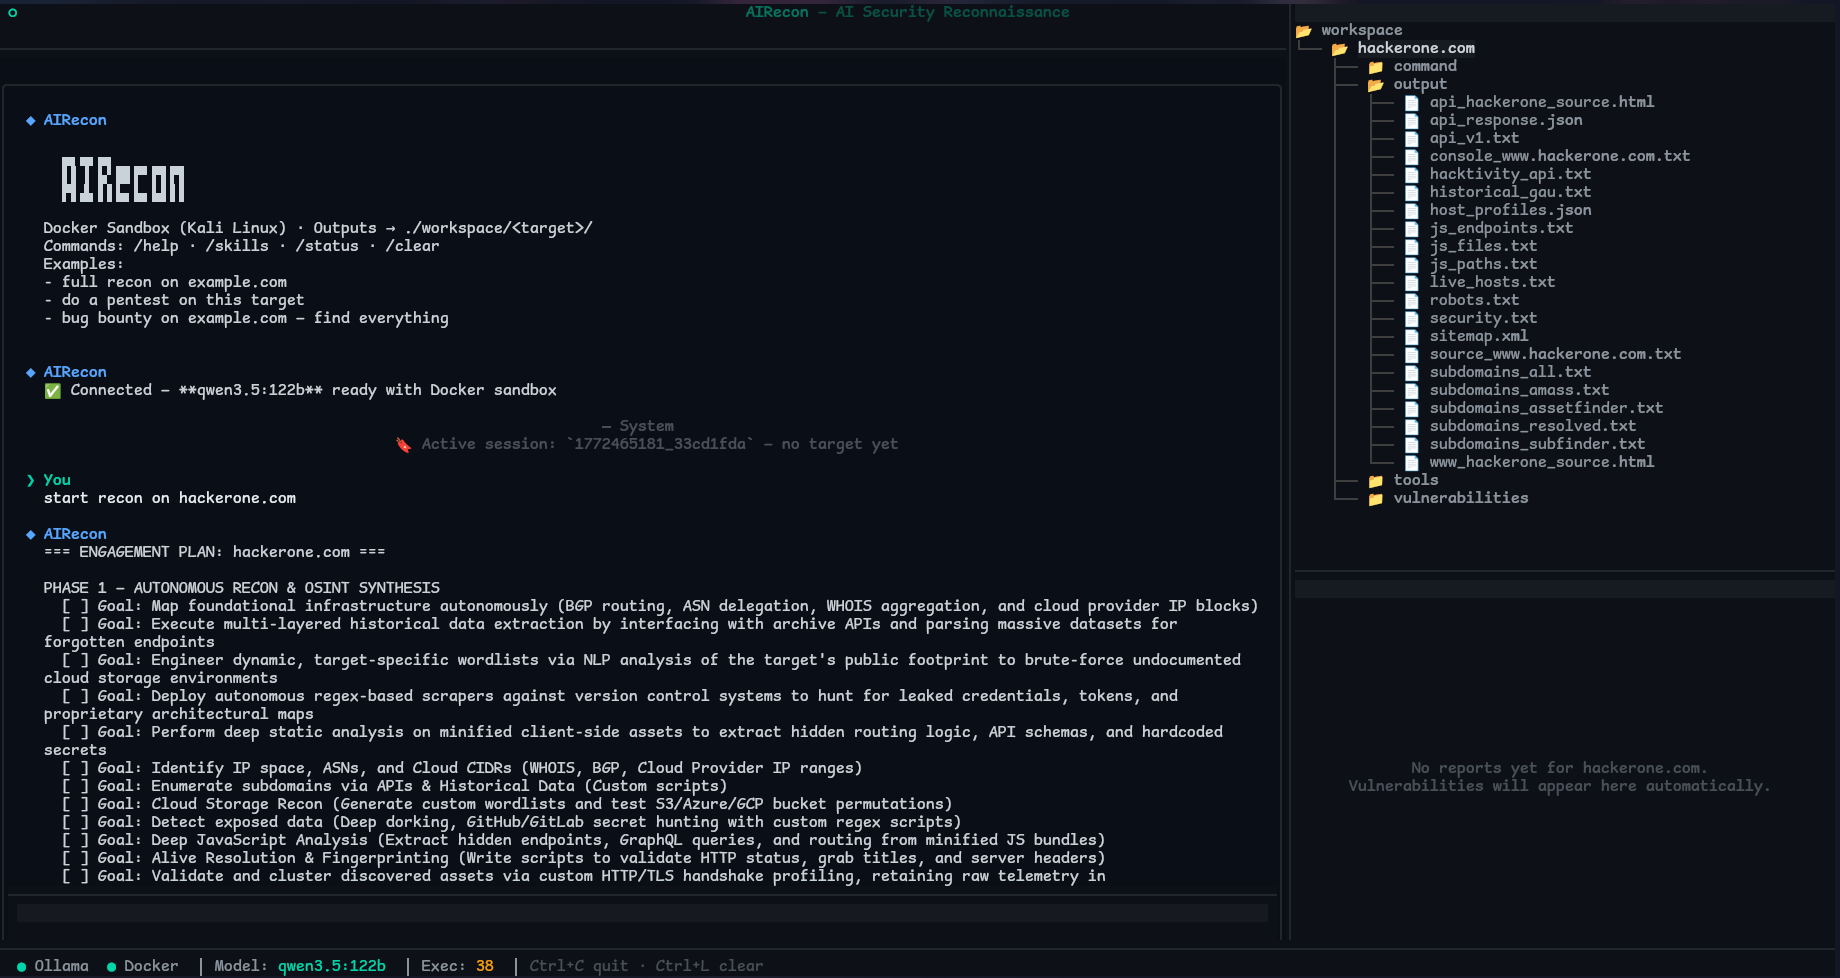
AIRecon एक स्वायत्त साइबर सुरक्षा एजेंट है जो एक स्व-होस्टेड लार्ज लैंग्वेज मॉडल (Ollama) को Kali Linux Docker सैंडबॉक्स और Textual TUI के साथ जोड़ता है। इसे सुरक्षा मूल्यांकन, पैठ परीक्षण और बग बाउंटी टोही को स्वचालित करने के लिए डिज़ाइन किया गया है — बिना किसी API कुंजी या क्लाउड निर्भरता के।




AIRecon एक स्वायत्त पेनेट्रेशन टेस्टिंग एजेंट है जो किसी भी OpenAI-संगत LLM गेटवे (LiteLLM / vLLM / एक होस्टेड एंडपॉइंट — या एक स्थानीय Ollama को प्रॉक्सी करने वाला स्थानीय गेटवे) को एक Kali Linux Docker सैंडबॉक्स, नेटिव Caido प्रॉक्सी इंटीग्रेशन, एक संरचित RECON → ANALYSIS → EXPLOIT → REPORT पाइपलाइन, और एक रीयल-टाइम Textual TUI के साथ संचालित करता है।
डिज़ाइन से बैकएंड-अज्ञेय। AIRecon को पूर्णतः ऑफ़लाइन / निजी संचालन के लिए एक स्थानीय गेटवे (LiteLLM / vLLM, या एक स्थानीय Ollama को प्रॉक्सी करने वाला गेटवे) पर, या अधिकतम रीज़निंग गुणवत्ता के लिए एक होस्टेड OpenAI/Anthropic/Gemini-संगत एंडपॉइंट पर पॉइंट करें। रीज़निंग समर्थन रनटाइम पर स्वतः पहचाना जाता है — कोई प्रति-मॉडल हार्डकोडिंग नहीं।
Swiftproxy 220+ स्थानों में 90M+ स्वच्छ रेसिडेंशियल IPs प्रदान करता है, जो HTTP(S)/SOCKS5, IP रोटेशन, स्टिकी सेशन, और सटीक जियो-टार्गेटिंग का समर्थन करता है। यह AI-संचालित रिसर्च और रेकनासांस वर्कफ़्लो को विभिन्न स्थानों से विश्वसनीय रूप से वेबसाइटों तक पहुँचने में मदद करता है, जिससे यह वेब रिसर्च, डेटा संग्रह, स्क्रैपिंग, और स्थान-आधारित पहुँच के लिए उपयुक्त बनता है।
निःशुल्क परीक्षण उपलब्ध है, कोड PROXY90 का उपयोग करके 10% छूट के साथ।
AIRecon एक OpenAI-संगत गेटवे से बात करता है, इसलिए आप संतुलन चुनते हैं — गोपनीयता और शून्य API लागत के लिए एक स्थानीय मॉडल चलाएँ, या शीर्ष रीज़निंग गुणवत्ता के लिए एक होस्टेड मॉडल। वही एजेंट, पाइपलाइन, सैंडबॉक्स, और टूलिंग दोनों तरह से काम करते हैं।
| विशेषता | AIRecon |
|---|---|
| बैकएंड | कोई भी OpenAI-संगत गेटवे (LiteLLM / vLLM / होस्टेड) |
| पूर्णतः ऑफ़लाइन / कोई API कुंजी नहीं | हाँ — स्थानीय गेटवे (vLLM, या एक गेटवे → स्थानीय Ollama) का उपयोग करते समय |
| रीज़निंग पहचान | रनटाइम पर स्वचालित (कोई मॉडल-नाम हार्डकोडिंग नहीं) |
| Caido इंटीग्रेशन | नेटिव |
| स्कोप गार्ड + ऑडिट लॉग | हाँ — स्कोप से बाहर के लक्ष्यों को अस्वीकार करें, प्रत्येक कमांड लॉग करें |
| केवल-सत्यापित शिक्षण | हाँ — ब्रेन सिद्ध निष्कर्षों को संचित करता है, शोर को नहीं |
| सेशन रिज़्यूम (चैट + टूल कॉल) | हाँ |
| स्थानीय नॉलेज बेस | ~1.09M रिकॉर्ड (वैकल्पिक) |
§FUZZ§), findings, scope, sitemap, intercept।dataset_search कॉल करता है — अपने निर्णयों को वास्तविक इंडेक्स्ड डेटा में आधारित करता है।RECON → ANALYSIS → EXPLOIT → REPORT
प्रत्येक चरण के विशिष्ट उद्देश्य, अनुशंसित उपकरण और स्वचालित संक्रमण मानदंड होते हैं। चरण प्रवर्तन soft है — एजेंट को निर्देशित किया जाता है लेकिन कभी अवरुद्ध नहीं किया जाता। चेकपॉइंट हर 5 (चरण मूल्यांकन), 10 (स्व-मूल्यांकन), और 15 (संदर्भ संपीड़न) पुनरावृत्तियों पर चलते हैं।
AIRecon LLM को fine-tune नहीं करता। इसकी "लर्निंग" स्थानीय, संरचित टेलीमेट्री है जो उपकरण चयन का मार्गदर्शन करती है और विफल पथों को दोहराने से बचाती है।
स्थानीय दृढ़ता (सब कुछ डिस्क पर, कोई क्लाउड नहीं):
~/.airecon/memory/airecon.db पर SQLite मेमोरी DB जो सत्र, निष्कर्ष, पैटर्न, लक्ष्य इंटेल, उपकरण उपयोग, मॉडल प्रदर्शन, कौशल उपयोग, और हमला-श्रृंखला खोजों को संग्रहीत करती है।~/.airecon/learning/global_learning.json पर अनुकूली लर्निंग स्थिति (उपकरण प्रदर्शन आँकड़े, रणनीति पैटर्न, अवलोकन लॉग, आसवित अंतर्दृष्टि)।~/.airecon/memory/by_target/ के अंतर्गत प्रति-लक्ष्य मेमोरी फ़ाइलें, जिनमें एंडपॉइंट, vulns, WAF बायपास, संवेदनशील पैरामीटर, और प्रमाणीकरण एंडपॉइंट शामिल हैं।workspace/<target>/payload_memory.json के अंतर्गत सहेजे जा सकते हैं।यह व्यवहार को कैसे प्रभावित करता है:
tech_correlations डेटासेट से एक ज्ञान संक्षेप इंजेक्ट करता है — इसलिए डेटासेट पुनरावृत्ति 1 से ही मस्तिष्क के रूप में उपयोग किए जाते हैं।intelligence_memory_recall_interval पुनरावृत्तियों (डिफ़ॉल्ट 4) पर, पता चली तकनीक के आधार पर सीखे गए पैटर्न / कोल्ड-स्टार्ट ज्ञान पुनः इंजेक्ट किए जाते हैं; सहसंबंध प्रत्येक intelligence_correlation_interval (डिफ़ॉल्ट 6) पर चलता है।intelligence_learn_only_verified, डिफ़ॉल्ट रूप से चालू)।intelligence_adaptive_min_observations (डिफ़ॉल्ट 2) अवलोकनों के बाद शुरू होती है।AIRecon आपके गेटवे द्वारा उजागर किसी भी मॉडल के साथ काम करता है (GPT, Claude, Gemini, Qwen, GLM, DeepSeek, स्थानीय Ollama/vLLM मॉडल, …)। दो क्षमताएँ मायने रखती हैं:
⚠️ नेटिव टूल/फ़ंक्शन कॉलिंग आवश्यक है। इसके बिना एजेंट कोई भी उपकरण (http_observe, execute, browser, Caido, …) नहीं चला सकता और अक्रियाशील होता है।
openai_supports_native_tools: trueरखें।रीज़निंग स्वतः पहचानी जाती है।
autoमोड में AIRecon OpenAI-मानकreasoning_effortभेजता है और, यदि बैकएंड इसे अस्वीकार करता है (HTTP 400 असमर्थित-पैरामीटर), तो इसे हटा देता है और याद रखता है — इसलिए रीज़निंग मॉडल सोचते हैं, साधारण मॉडल टूटते नहीं। बनाए रखने के लिए कोई मॉडल-नाम सूची नहीं।

