
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 0xkayala/nucleifuzzer
स्वचालित वेब भेद्यता स्कैनर जो URL खोज उपकरणों (ParamSpider, waybackurls, gauplus, hakrawler, katana) को Nuclei फ़ज़िंग टेम्पलेट्स के साथ जोड़कर XSS,…
 pascal-lab/tai-e
जावा और एंड्रॉइड के लिए एक आसानी से सीखने/उपयोग करने योग्य स्थैतिक विश्लेषण फ्रेमवर्क
 guacsec/guac
सॉफ़्टवेयर आपूर्ति श्रृंखला सुरक्षा मेटाडेटा (SBOMs, प्रमाणपत्र, कमजोरियाँ) को ऑडिट, नीति और जोखिम प्रबंधन के लिए एक क्वेरी योग्य ग्राफ डेटाबेस में…
 googleprojectzero/jackalope
Windows, macOS, Linux और Android के लिए बाइनरी, कवरेज-गाइडेड फ़ज़र
 th3xace/sudo_killer
Unix जैसे सिस्टम पर sudo प्रोग्राम में एक विशेषाधिकार वृद्धि भेद्यता का शोषण करने के लिए डिज़ाइन किया गया एक उपकरण। यह sudo में एक विशिष्ट गलत…
 fullhunt/log4j-scan
log4j RCE CVE-2021-44228 का पता लगाने के लिए एक पूरी तरह से स्वचालित, सटीक और व्यापक स्कैनर
 siriusscan/sirius
ओपन-सोर्स भेद्यता स्कैनर जिसमें स्वचालित नेटवर्क खोज, CVE-आधारित पहचान, CVSS स्कोरिंग, जोखिम डैशबोर्ड, gRPC के माध्यम से रिमोट एजेंट और उद्यम सुरक्षा…
 assetnote/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 और CVE-2025-66478) के लिए उच्च निष्ठा पहचान तंत्र
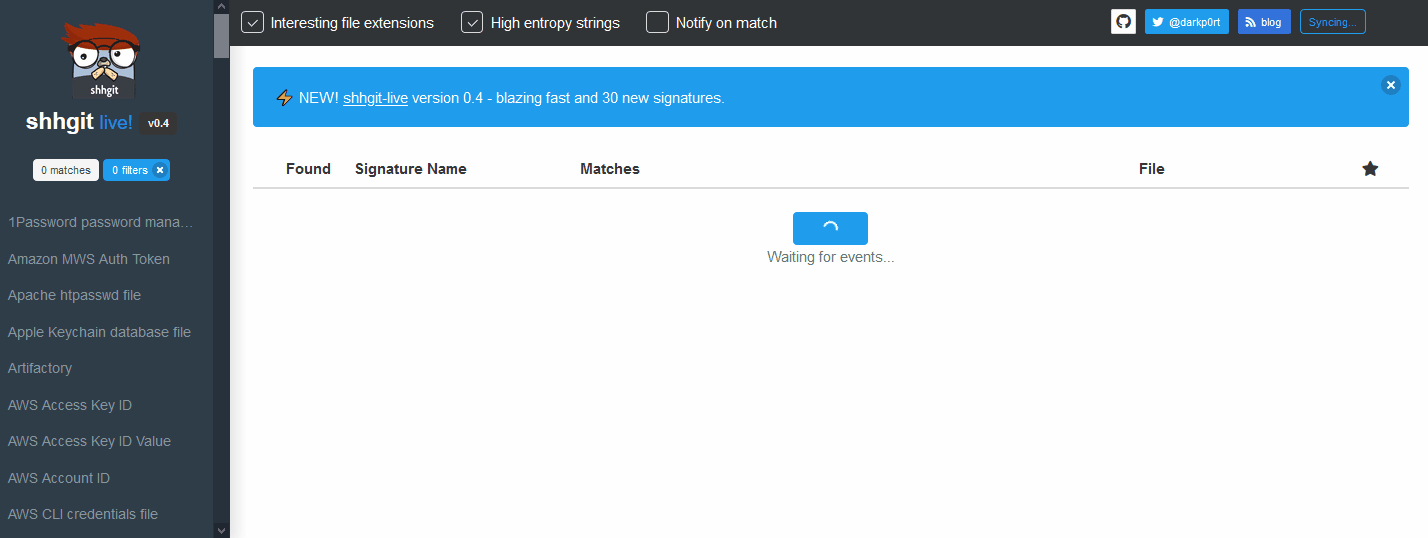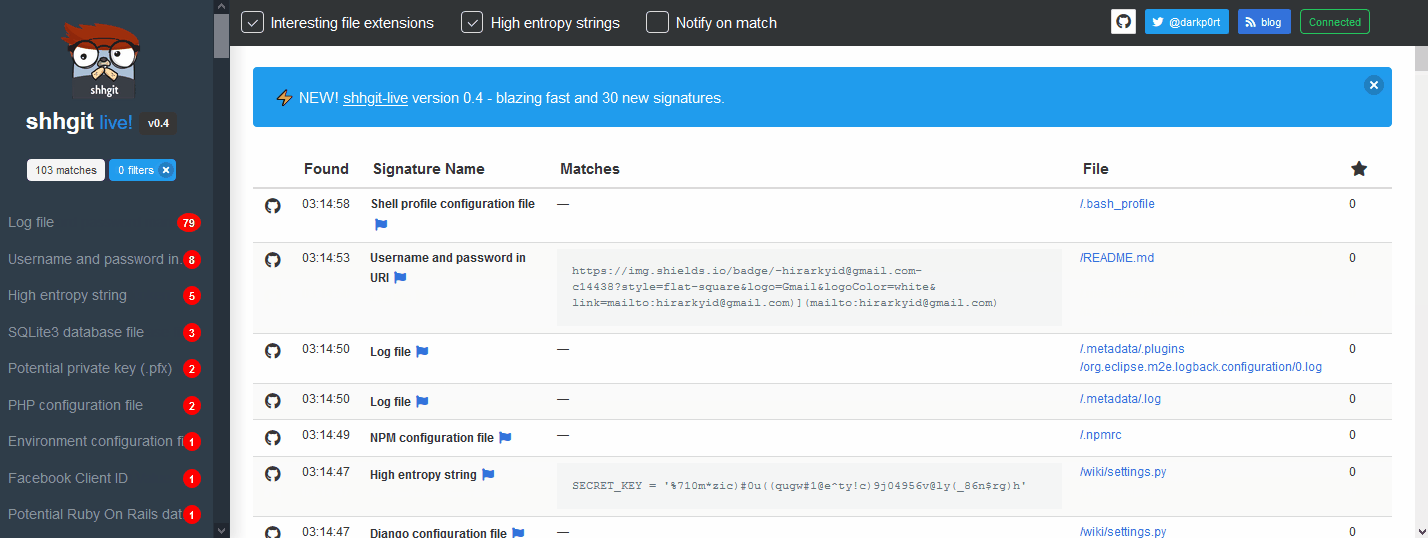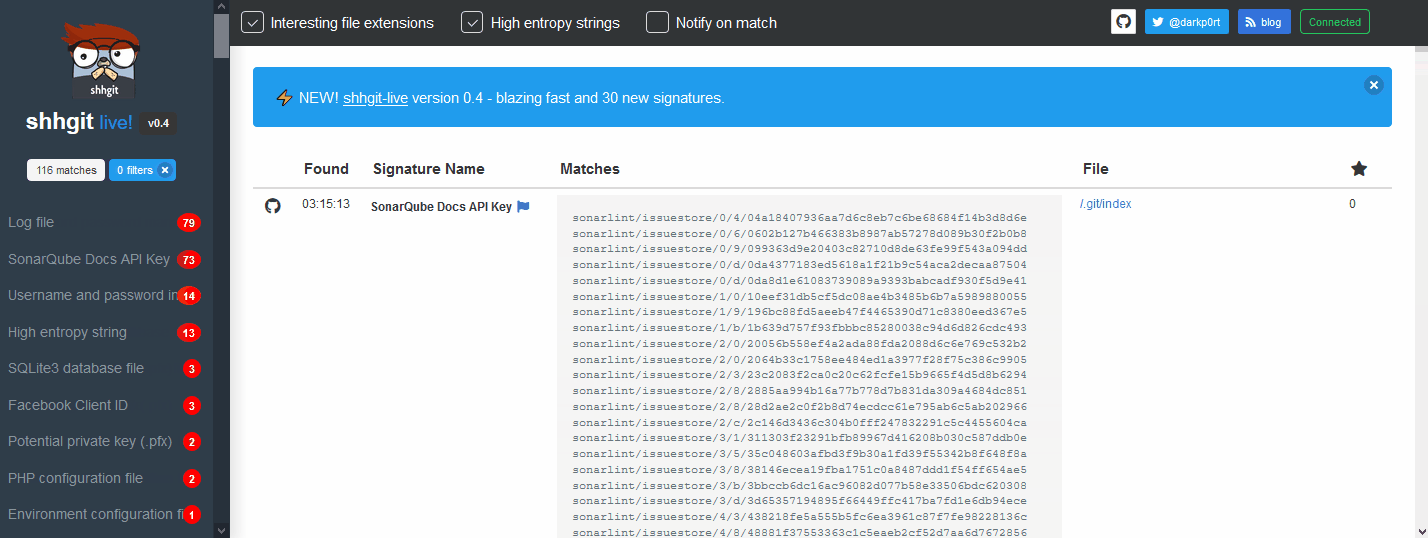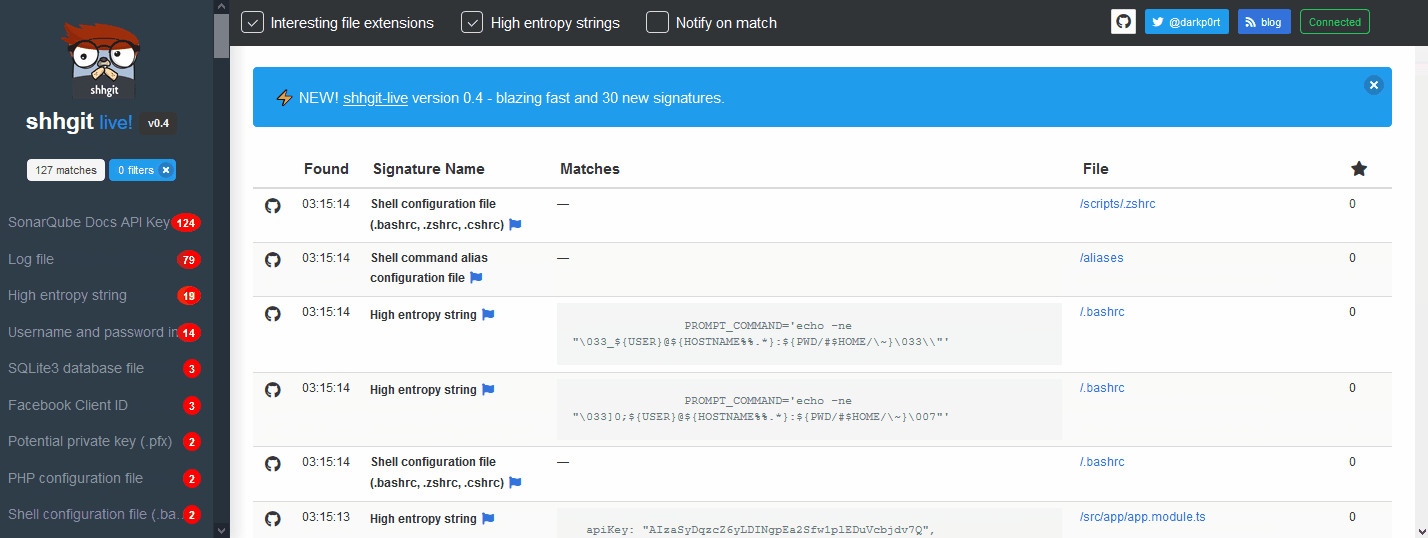 eth0izzle/shhgit
आह shhgit! अपने कोड में रहस्य खोजें। आपके GitHub, GitLab और Bitbucket रिपॉजिटरी के लिए रहस्य पहचान।
 wallarm/gotestwaf
गोलैंग में एक ओपन-सोर्स प्रोजेक्ट जो विभिन्न API सुरक्षा उपकरणों और WAF का पता लगाने की तर्क और बायपास के लिए मूल्यांकन करता है
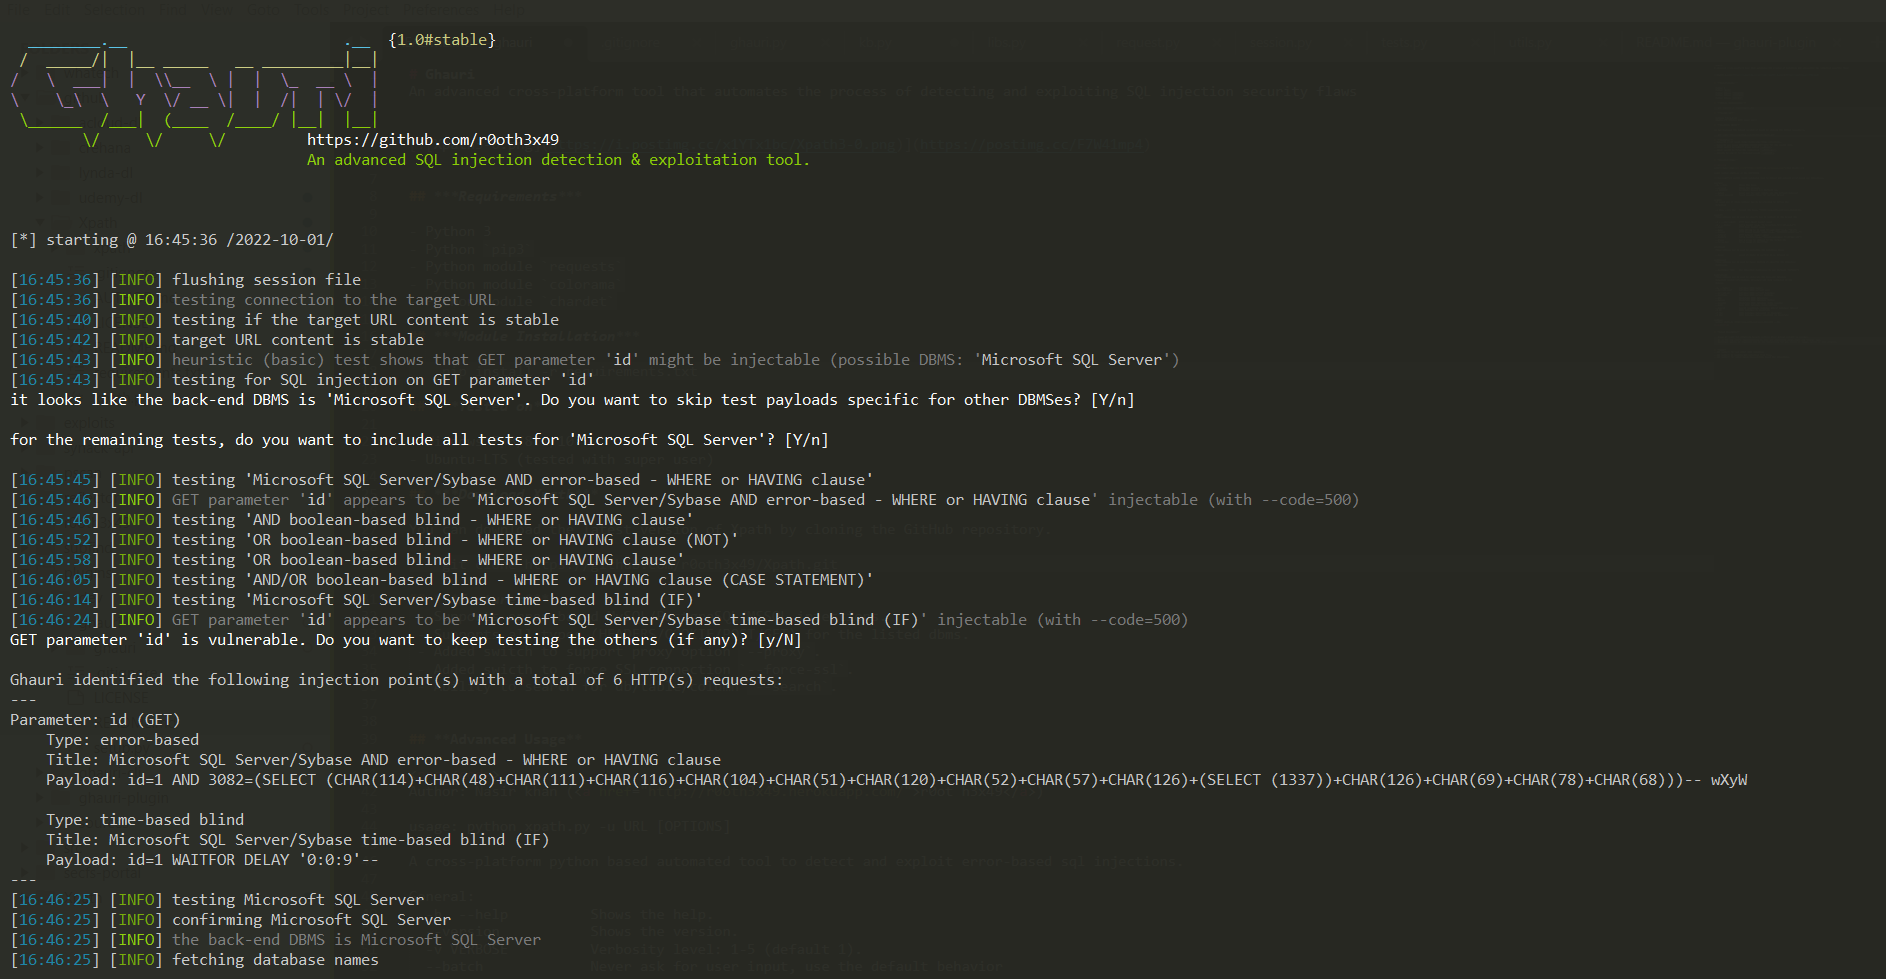 r0oth3x49/ghauri
एक उन्नत क्रॉस-प्लेटफ़ॉर्म उपकरण जो SQL इंजेक्शन सुरक्षा दोषों का पता लगाने और उनका शोषण करने की प्रक्रिया को स्वचालित करता है
 fabiobaroni/awesome-exploit-development
एक्सप्लॉइट डेवलपमेंट के बारे में सीखने के लिए संसाधनों (किताबें, ट्यूटोरियल, पाठ्यक्रम, उपकरण और असुरक्षित अनुप्रयोग) की एक क्यूरेटेड सूची
 assetnote/php2shell-scanner
php2shell (CVE-2026-109618 और CVE-2026-109619) के लिए उच्च-निष्ठा स्कैनर
 ahmadhassan-bted/silentsniffer
एक पेशेवर, उच्च-निष्ठा विसंज्ञानीकरण और भेद्यता निदान फ्रेमवर्क। इसमें ब्राउज़र-आधारित खुफिया जानकारी संग्रह, हार्डवेयर फिंगरप्रिंटिंग और सुरक्षा…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 doyensec/inql
InQL एक मजबूत, ओपन-सोर्स Burp Suite एक्सटेंशन है जो उन्नत GraphQL परीक्षण के लिए है, जो सहज भेद्यता का पता लगाने, अनुकूलन योग्य स्कैन और सहज Burp…
 zhzyker/vulmap
वेब भेद्यता स्कैनर और शोषण उपकरण जिसमें Weblogic, Shiro, Struts2 और Tomcat जैसे वेब ऐप्स में ज्ञात CVEs के लिए POC/EXP मोड शामिल हैं; FOFA/Shodan बैच…
 0vercl0k/wtf
वितरित, कोड-कवरेज निर्देशित स्नैपशॉट-आधारित फ़ज़र जो विंडोज और लिनक्स पर उपयोगकर्ता और कर्नेल-मोड लक्ष्यों के लिए है, जिसमें एमुलेटर और हाइपरवाइज़र…








