
 0xkayala/nucleifuzzer
स्वचालित वेब भेद्यता स्कैनर जो URL खोज उपकरणों (ParamSpider, waybackurls, gauplus, hakrawler, katana) को Nuclei फ़ज़िंग टेम्पलेट्स के साथ जोड़कर XSS, SQLi, SSRF और Open Redirects का पता लगाता है।



NucleiFuzzer एक उन्नत ऑटोमेशन टूल है जिसे शक्तिशाली URL डिस्कवरी और वल्नरेबिलिटी स्कैनिंग टूल्स के एक सूट को एकीकृत करके वेब एप्लिकेशन सुरक्षा परीक्षण को सुव्यवस्थित और अनुकूलित करने के लिए डिज़ाइन किया गया है। यह वेब एप्लिकेशन के लिए संभावित प्रवेश बिंदुओं को व्यापक रूप से एकत्र और प्रगणित करने के लिए ParamSpider, Waybackurls, Katana, Gauplus, और Hakrawler को जोड़ता है। Nuclei की शक्ति का लाभ उठाते हुए, यह इन एंडपॉइंट्स को fuzzing-templates का उपयोग करके स्कैन करता है ताकि विभिन्न प्रकार की कमज़ोरियों को प्रभावी ढंग से उजागर किया जा सके।
उन्नत NucleiFuzzer गति और सटीकता के लिए बनाया गया है, जो उन्नत URL सत्यापन, uro के साथ डुप्लिकेट हटाने, और httpx का उपयोग करके सटीक HTTP फ़िल्टरिंग का उपयोग करता है। यह टूल सुरक्षा पेशेवरों, बग बाउंटी हंटर्स, और वेब डेवलपर्स को सुरक्षा जोखिमों का पता लगाने और उनका समाधान करने के लिए एक सहज वर्कफ़्लो प्रदान करता है, जिससे मजबूत वेब एप्लिकेशन सुरक्षा सुनिश्चित होती है।
ParamSpider, Waybackurls, Katana, Gauplus, और Hakrawler) को एकीकृत करता है।fuzzing-templates के साथ Nuclei का उपयोग करता है।uro और httpx का उपयोग करके डुप्लिकेट और अप्रासंगिक परिणामों को हटाता है।अपने वेब एप्लिकेशन को कमज़ोरियों और हमलों से सुरक्षित रखने के लिए NucleiFuzzer का लाभ उठाएँ, एक उन्नत, कुशल और विश्वसनीय सुरक्षा परीक्षण समाधान के साथ!
नोट: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
महत्वपूर्ण: सुनिश्चित करें कि Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx और uro टूल्स आपकी मशीन पर इंस्टॉल हैं और सही ढंग से निष्पादित हो रहे हैं ताकि NucleiFuzzer का उपयोग बिना किसी समस्या के किया जा सके।
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitफ़ज़िंग टेम्पलेट्स git clone https://github.com/projectdiscovery/nuclei-templates.git

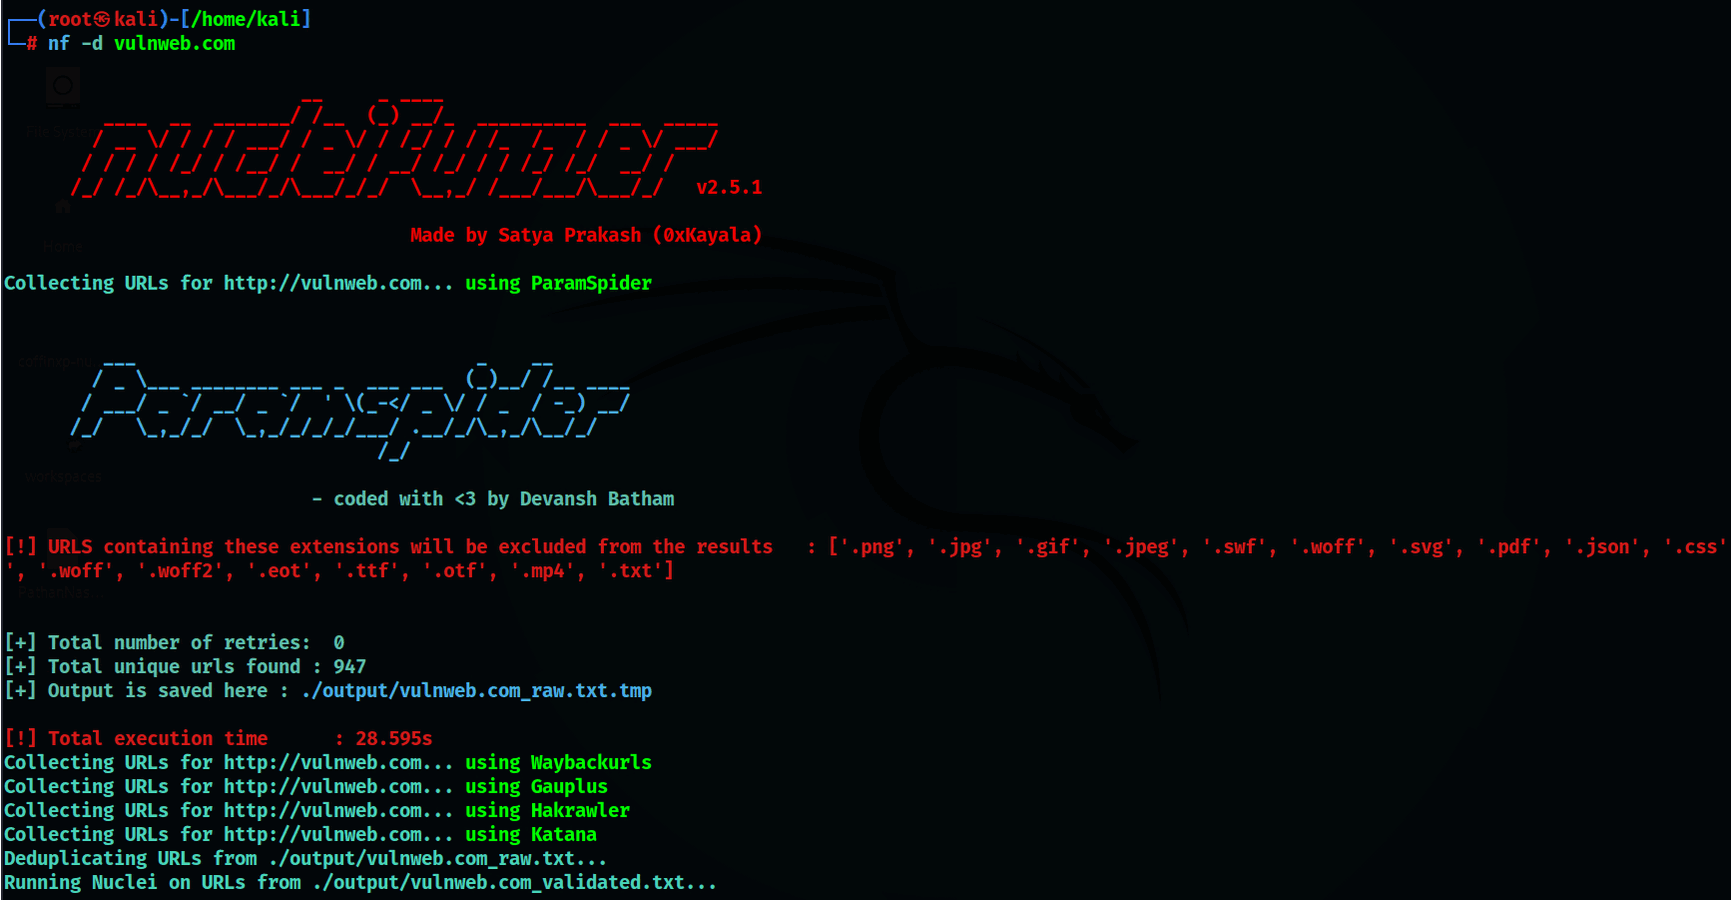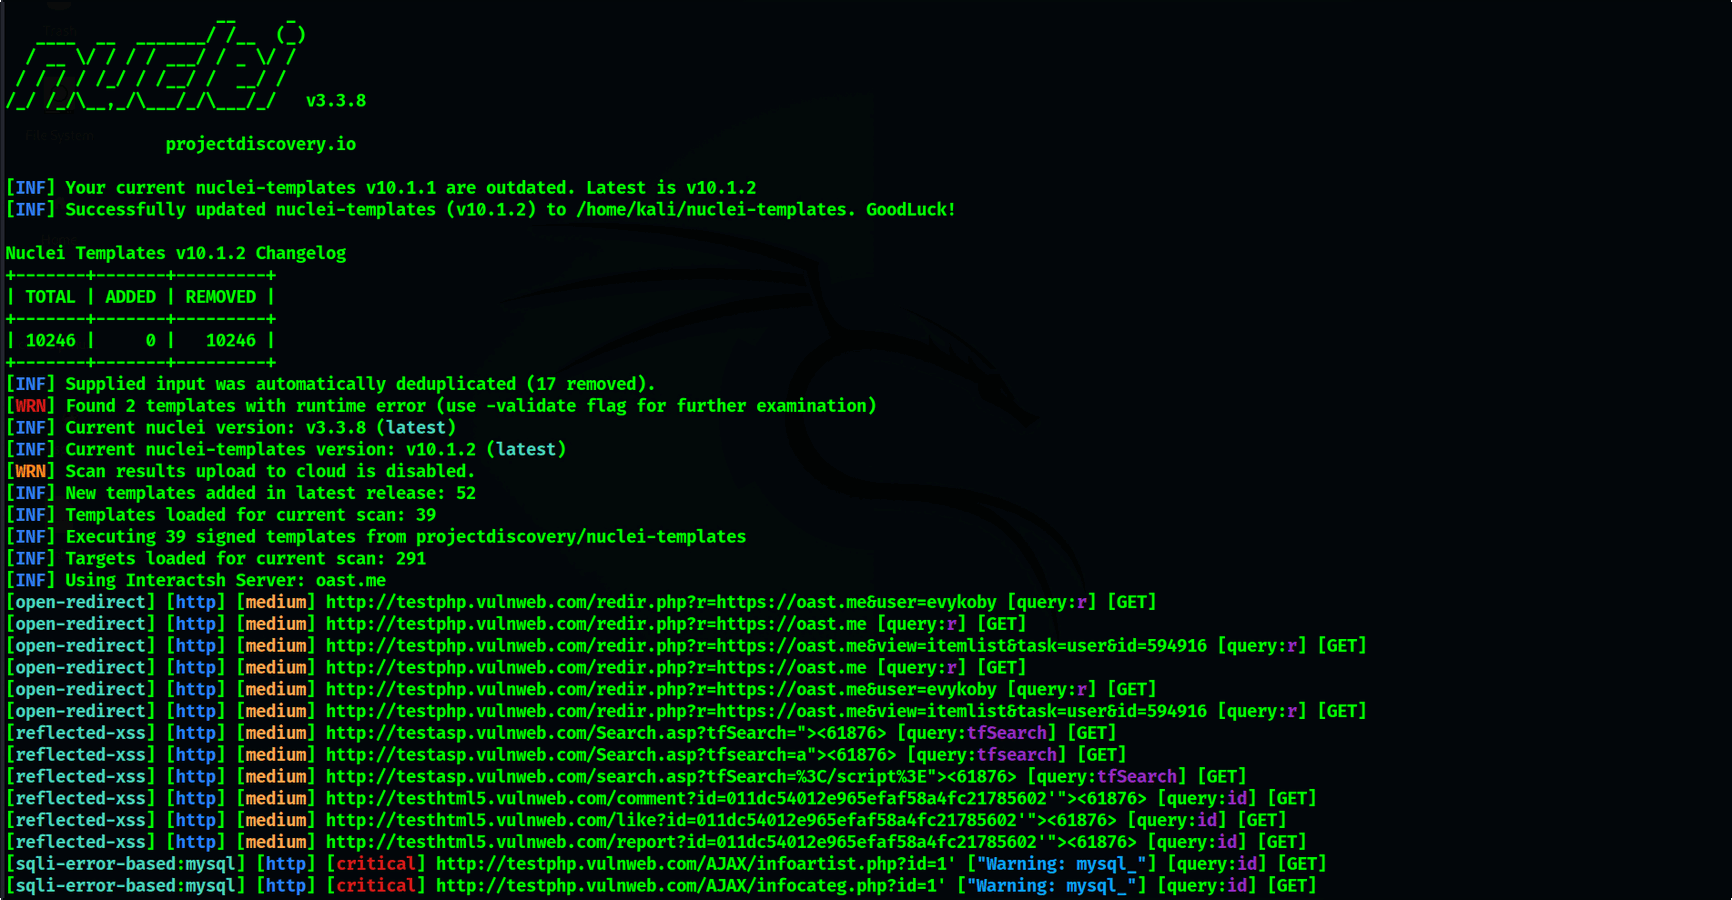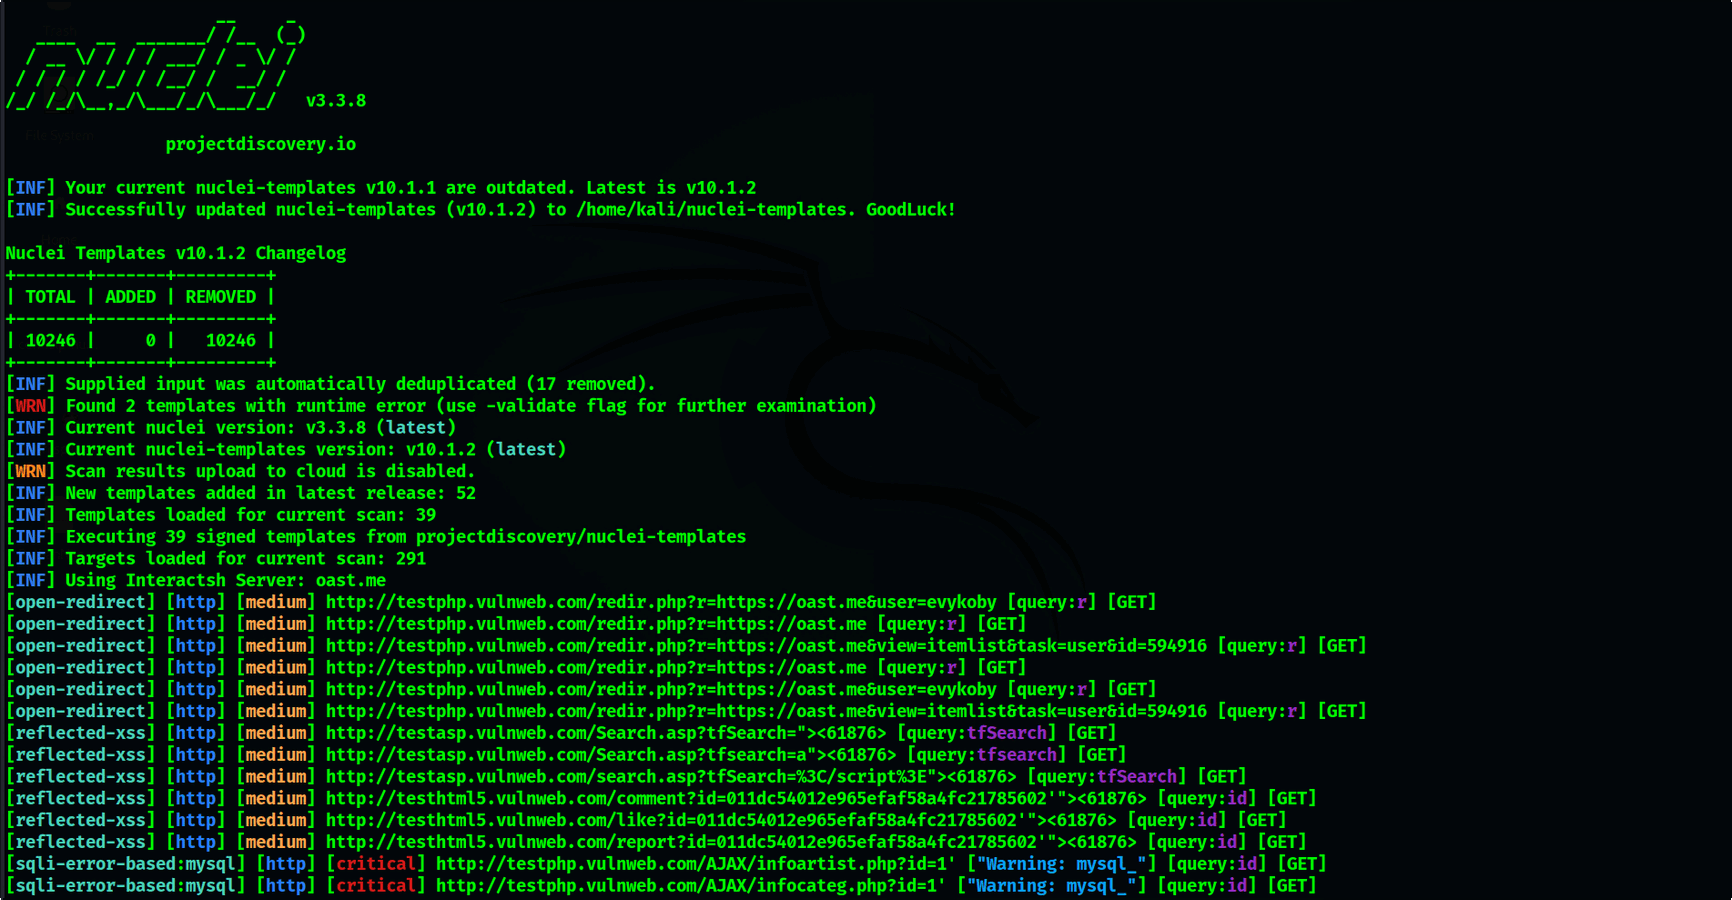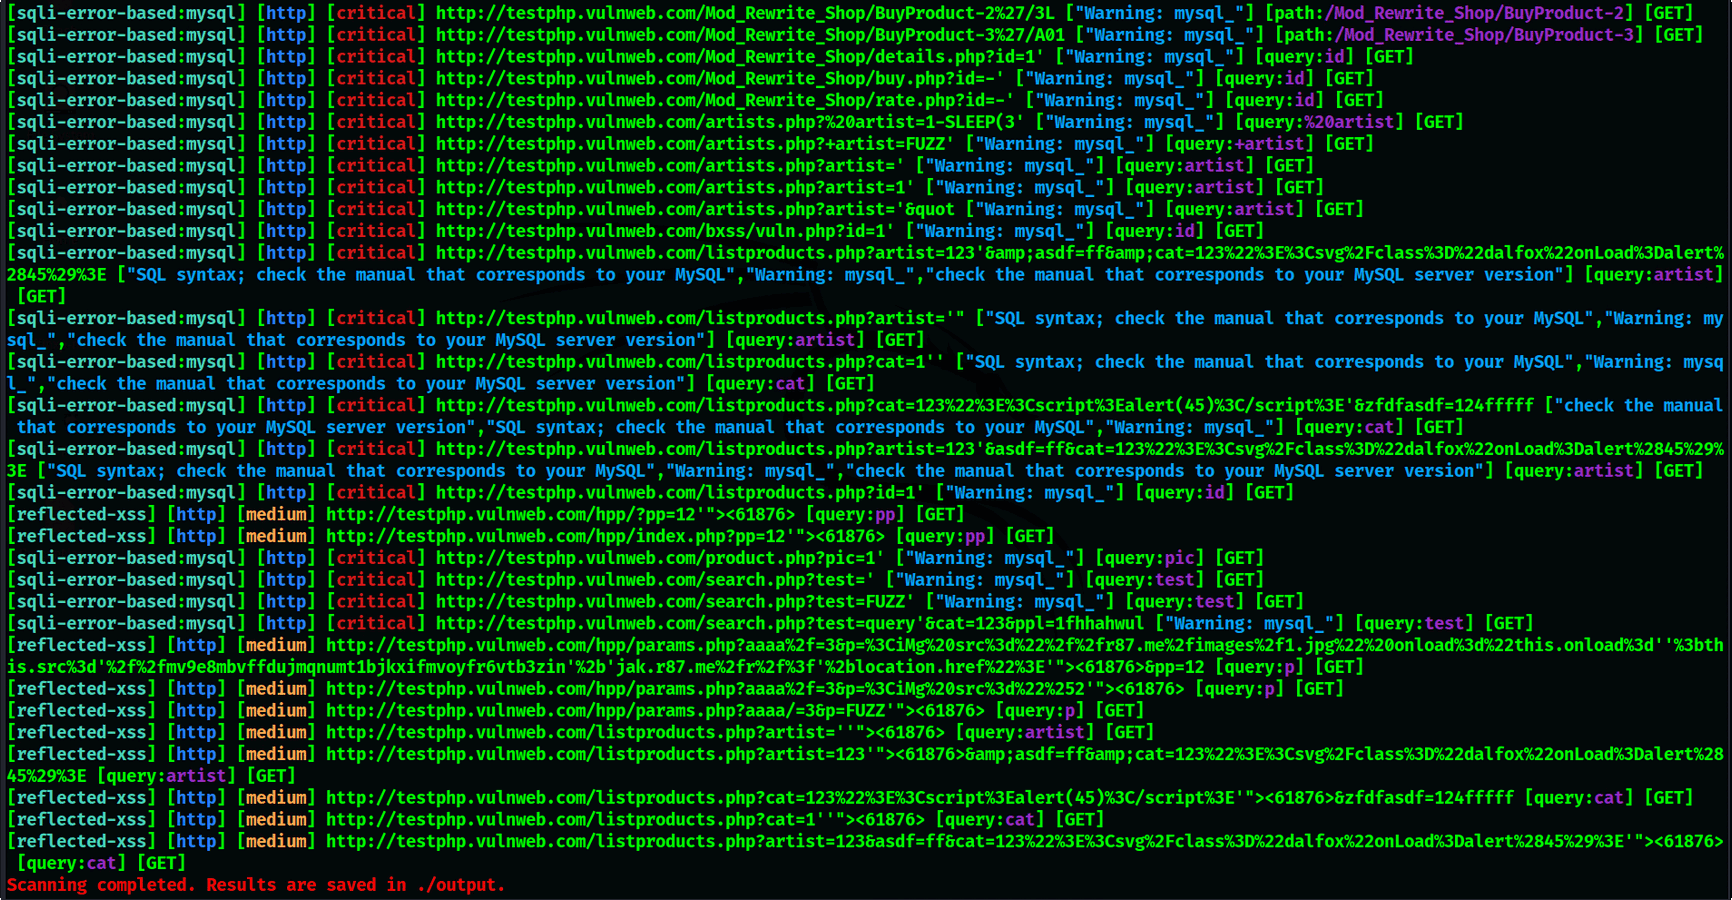
nf -h
यह टूल के लिए सहायता प्रदर्शित करेगा। यहाँ वे विकल्प दिए गए हैं जिन्हें यह समर्थित करता है।
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
NucleiFuzzer को इंस्टॉल करने के लिए, इन चरणों का पालन करें:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
यहाँ NucleiFuzzer का उपयोग करने के कुछ उदाहरण दिए गए हैं:
किसी एकल डोमेन पर NucleiFuzzer चलाएँ:
nf -d example.com
किसी फ़ाइल से कई डोमेन पर NucleiFuzzer चलाएँ:
nf -f file.txt
NucleiFuzzer टूल के व्यावहारिक प्रदर्शन के लिए नीचे दिया गया वीडियो देखें 👇

योगदान का स्वागत है! यदि आप NucleiFuzzer में योगदान देना चाहते हैं, तो कृपया इन चरणों का पालन करें:
निर्माता
Satya Prakash | 0xKayala \
एक Security Researcher और Bug Hunter \






