
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 bvcyber/cve-2020-1472
इम्पैकेट का उपयोग करने वाली पायथन स्क्रिप्ट जो विंडोज डोमेन नियंत्रकों पर नेटलोगॉन प्रमाणीकरण बाईपास के माध्यम से CVE-2020-1472 (ज़ीरोलॉगॉन) कमजोरी…
 zinja-coder/jadx-ai-mcp
JADX में MCP सर्वर एकीकृत करने के लिए प्लगइन
 arthaud/git-dumper
एक वेबसाइट से गिट रिपॉजिटरी डंप करने का उपकरण
 mozilla/cipherscan
किसी लक्ष्य द्वारा समर्थित SSL सिफरसूट का पता लगाने का एक बहुत ही सरल तरीका।
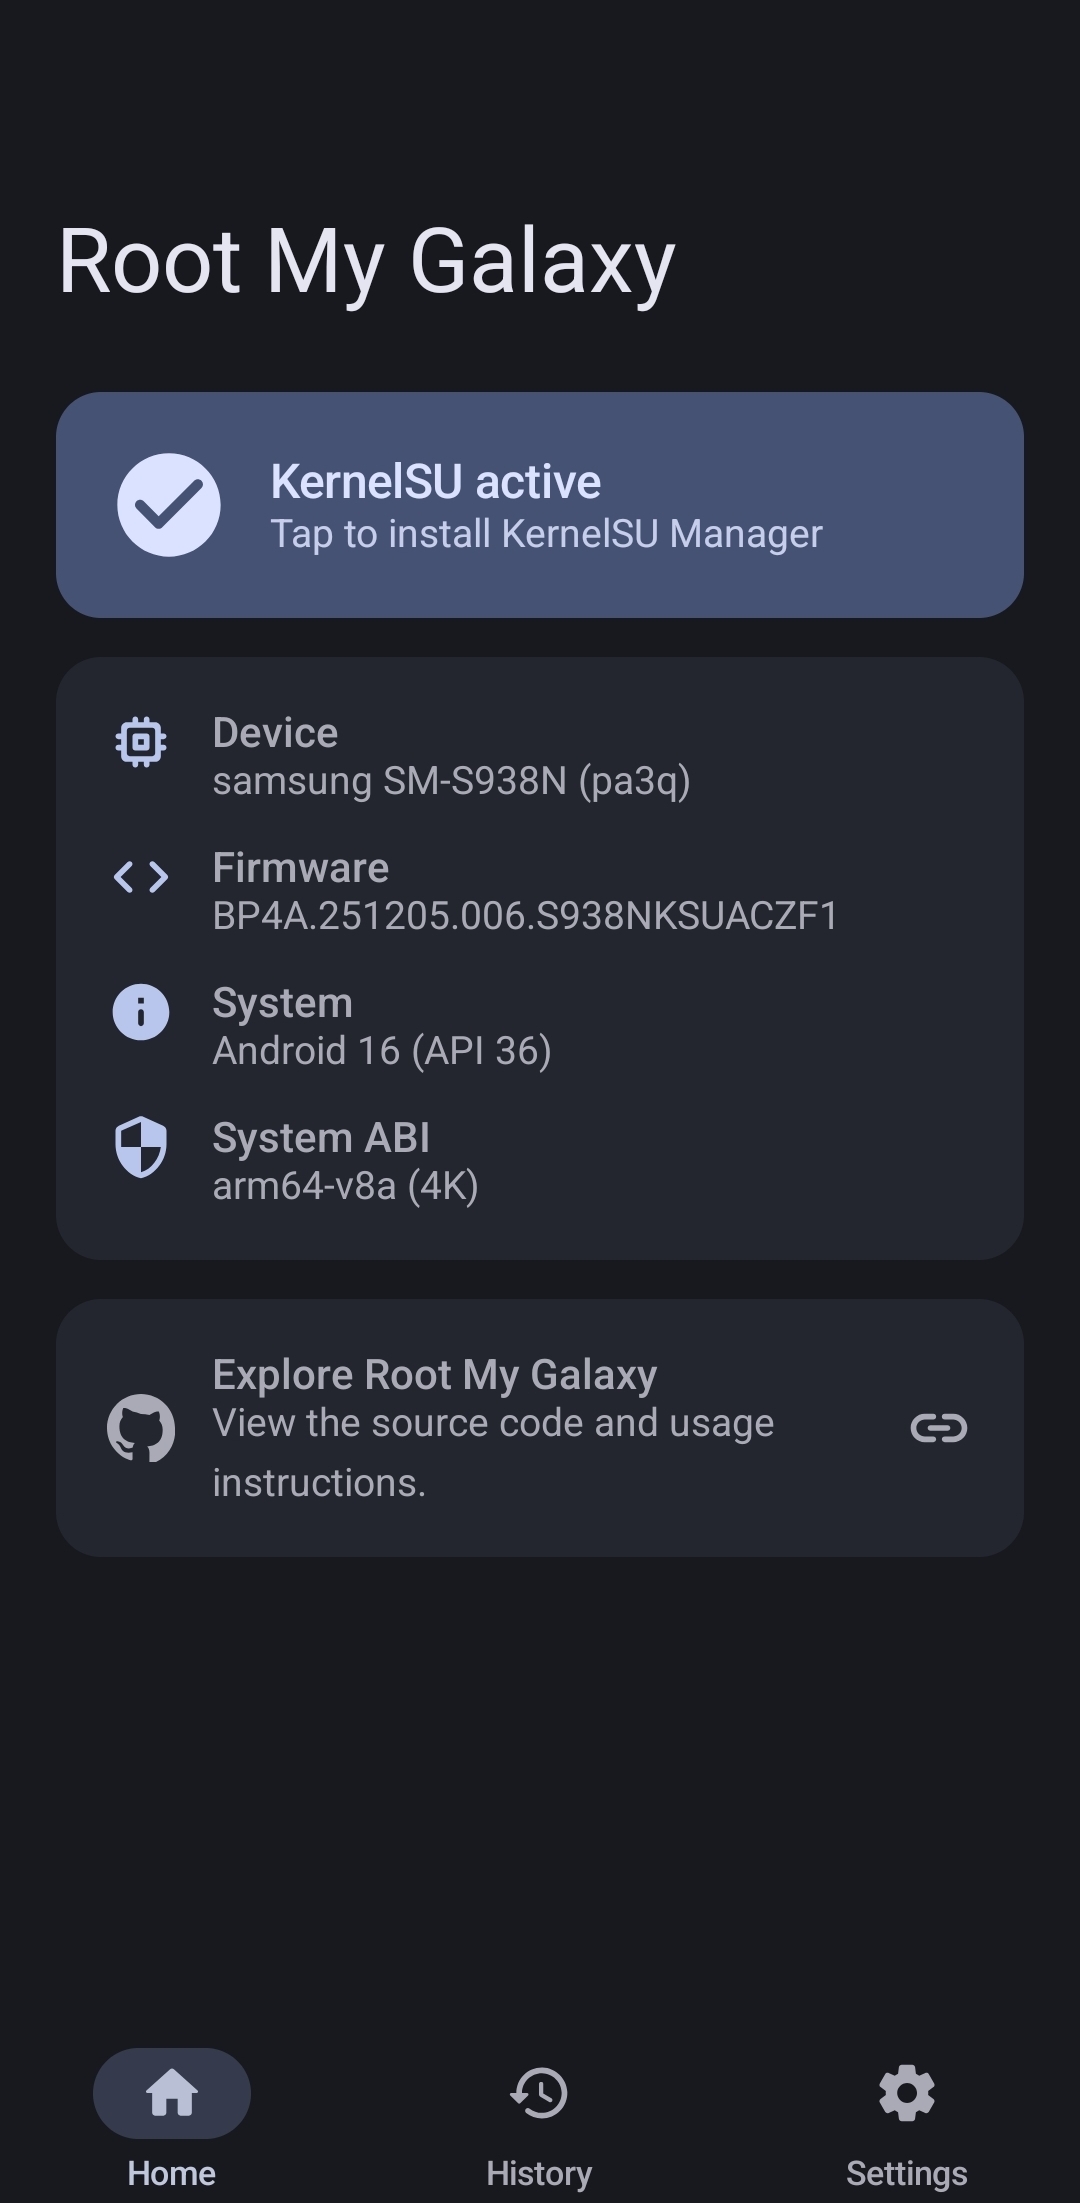 busung-dev/root-my-galaxy
समर्थित Samsung Galaxy फ़र्मवेयर के लिए CVE-2026-43499 के साथ KSU इंस्टॉलर
 cldrn/nmap-nse-scripts
मेरा nmap NSE स्क्रिप्ट्स का संग्रह
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; ऑपरेटिंग सिस्टम रिलीज़ नंबर पर आधारित
 codingo/nosqlmap
स्वचालित NoSQL डेटाबेस गणना और वेब अनुप्रयोग शोषण उपकरण।
 defparam/smuggler
Python-आधारित HTTP अनुरोध तस्करी और डीसिंक परीक्षण उपकरण जो कॉन्फ़िगरेबल म्यूटेशन पेलोड और स्वचालित स्कैनिंग का उपयोग करके CL.TE और TE.CL कमजोरियों…
 aikidosec/safe-chain
npm, yarn, pnpm, npx, pnpx, pip, uv और poetry के माध्यम से इंस्टॉल किए गए दुर्भावनापूर्ण कोड से Aikido Safe Chain के साथ सुरक्षा करें। उपयोग के लिए…
 devploit/nomore403
403/401 बायपास टूल: पथ, मेथड, हेडर और रॉ-रिक्वेस्ट म्यूटेशन के माध्यम से HTTP एक्सेस-कंट्रोल बायपास खोजता है। बेसलाइन डिफ, ऑटो-कैलिब्रेशन, रीप्ले…
 stackrox/stackrox
StackRox Kubernetes Security Platform कंटेनर वातावरण का जोखिम विश्लेषण करता है, दृश्यता और रनटाइम अलर्ट प्रदान करता है, और वातावरण को सख्त करके…
 proviesec/google-dorks
वेबसुरक्षा और बग बाउंटी के लिए उपयोगी Google Dorks
 tmylla/awesome-llm4cybersecurity
साइबर सुरक्षा में LLM अनुप्रयोगों पर 756+ पेपरों की क्यूरेटेड व्यवस्थित साहित्य समीक्षा, जिसमें थ्रेट इंटेलिजेंस, भेद्यता पहचान, फ़ज़िंग, आक्रमण/बचाव…
 0xdea/frida-scripts
मेरे Frida इंस्ट्रुमेंटेशन स्क्रिप्ट्स का संग्रह, जो मोबाइल ऐप्स और अन्य चीज़ों का रिवर्स इंजीनियरिंग करने के लिए है।
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।
 pedrib/poc
एडवाइजरी, प्रूफ ऑफ कॉन्सेप्ट फाइलें और एक्सप्लॉइट्स जो @pedrib द्वारा सार्वजनिक किए गए हैं।
 ekultek/whatwaf
वेब एप्लिकेशन फायरवॉल और सुरक्षा प्रणालियों का पता लगाएं और उन्हें बायपास करें








