
 doyensec/inql
InQL एक मजबूत, ओपन-सोर्स Burp Suite एक्सटेंशन है जो उन्नत GraphQL परीक्षण के लिए है, जो सहज भेद्यता का पता लगाने, अनुकूलन योग्य स्कैन और सहज Burp एकीकरण प्रदान करता है।





InQL में आपका स्वागत है, जो एक ओपन-सोर्स GraphQL परीक्षण टूल है। यह टूल आपके GraphQL परीक्षण अनुभव को बेहतर बनाने के लिए डिज़ाइन की गई सुविधाएँ प्रदान करता है, जिससे यह अधिक कुशल और प्रभावी हो जाता है।
हम InQL में आपके विश्वास की सराहना करते हैं। शुभ परीक्षण!
InQL उपयोगकर्ता इंटरफ़ेस चार प्राथमिक घटकों से सुसज्जित है: Scanner, Batch Queries, Engine Fingerprinting, और Attack Vector Scanner टैब
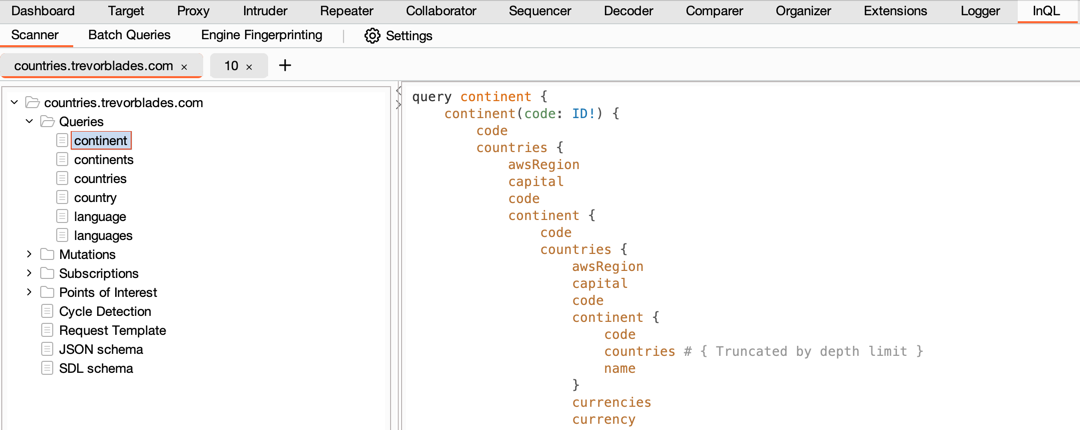
Scanner InQL का मूल है, जहाँ आप किसी GraphQL endpoint या स्थानीय introspection schema फ़ाइल का विश्लेषण कर सकते हैं। यह सभी संभावित queries, mutations, और subscriptions को स्वतः उत्पन्न करता है, और आपके विश्लेषण के लिए उन्हें एक संरचित दृश्य में व्यवस्थित करता है।
✅ अनुकूलन योग्य स्कैन
InQL आपके स्कैन को अनुकूलित करने की सुविधा प्रदान करता है। उत्पन्न queries की गहराई या इंडेंटेशन के लिए उपयोग किए जाने वाले स्पेस की संख्या समायोजित करें। आप GraphQL schema में संभावित कमज़ोरियों का पता लगाने के लिए 'Points of Interest' स्कैन भी कर सकते हैं।
✅ Points of Interest विश्लेषण
Points of Interest स्कैन चलाने के बाद, आपको विभिन्न संभावित कमज़ोरियों को कवर करने वाला एक समृद्ध डेटा सेट प्रस्तुत किया जाता है। आप अपनी आवश्यकताओं के अनुसार इन श्रेणियों को सक्षम या अक्षम कर सकते हैं।
✅ Circular References का पता लगाना
InQL circular reference detection लागू करता है। schema का विश्लेषण करने के बाद, यह scanner परिणाम दृश्य में संभावित रूप से कमज़ोर queries प्रदर्शित करता है।
✅ Burp के साथ बेहतर इंटरैक्शन
InQL Burp के साथ सहजता से एकीकृत होता है, जिससे आप Burp में किसी भी GraphQL request से सीधे queries उत्पन्न कर सकते हैं। आप आगे के विश्लेषण के लिए स्वतः उत्पन्न queries को अन्य Burp टूल्स में भी भेज सकते हैं।
✅ कस्टम हेडर
आपके पास प्रति डोमेन कस्टम हेडर सेट करने की क्षमता है, जिसमें डोमेन सूची देखे गए ट्रैफ़िक से स्वतः भर जाती है।
Batch Queries टैब आपको alias या array batching का उपयोग करके batch GraphQL हमले चलाने देता है, जो खराब तरीके से लागू किए गए rate limits को बायपास करने के लिए उपयोगी हो सकता है। यह Intruder-शैली के attack modes (Sniper, Battering ram, Pitchfork, और Cluster bomb) और कई payload स्रोतों का समर्थन करता है, जैसे wordlists, फ़ाइलें, संख्या श्रेणियाँ, और brute-force character sets।
Burp के मूल message editors अब एक अतिरिक्त 'GraphQL (InQL)' टैब के साथ आते हैं, जो GraphQL requests को देखने और संशोधित करने का एक कुशल तरीका प्रदान करता है। यह बेहतर पठनीयता के लिए schema highlighting का भी समर्थन करता है।
InQL अब GraphiQL और GraphQL Voyager सर्वर लागू करता है। आप विश्लेषण को और बेहतर बनाने के लिए विश्लेषित schema को उनमें भेज सकते हैं!
यह टैब आपको backend सर्वर तकनीक के बारे में जानकारी प्राप्त करने के लिए किसी GraphQL URL को स्कैन करने देता है।
यह टैब किसी endpoint के विरुद्ध GraphQL सुरक्षा जाँचों का एक सेट चलाता है, जैसे introspection exposure, field suggestions, batching limits, query depth और complexity limits, GET-आधारित queries और mutations, और form-encoded POST-आधारित requests।
जब introspection अक्षम हो, तो InQL Burp के history में देखे गए GraphQL ट्रैफ़िक से schema का पुनर्निर्माण कर सकता है। 'Extract Schema from History' context menu विकल्प का उपयोग करें, फिर Scanner में पुनर्निर्मित schema को सत्यापित और सही करें।
यह scanner introspection अक्षम होने पर schema को पुनः बनाने के लिए डिज़ाइन किया गया है। यह Clairvoyance CLI tool पर आधारित है, और schema विवरण खोजने के लिए regex pattern matching का उपयोग करता है।
InQL को सफलतापूर्वक इंस्टॉल करने के लिए, सुनिश्चित करें कि आप निम्नलिखित आवश्यकताओं को पूरा करते हैं:
Burp:







