Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/d3ext/wef
वाई-फाई ऑडिटिंगभेद्यता विश्लेषणशोषणजानकारी एकत्र करनावायरलेस सुरक्षापेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubd3ext/wef

WEF

वाई-फाई शोषण फ्रेमवर्क

रिपॉजिटरी देखें
3.2k316691 साल पहलेKitploit द्वारा समीक्षित
साझा करें
WEF

वाईफाई शोषण ढांचा

💙 के साथ D3Ext द्वारा कोडित

परिचय • हमले • विशेषताएँ • स्थापना • उपयोग


स्पेनिश में README

परिचय

यह उपकरण सुरक्षा शोधकर्ताओं और पैठ परीक्षकों के लिए वाई-फाई नेटवर्क में कमजोरियों का विश्लेषण और शोषण करने के लिए डिज़ाइन किया गया है। यह WPA/WPA2, WPS, और WEP सुरक्षा का परीक्षण करने के लिए स्वचालित और मैन्युअल हमले तकनीकों की एक विस्तृत श्रृंखला के साथ एक सहज इंटरफ़ेस प्रदान करता है। 2.4 GHz और 5 GHz दोनों नेटवर्कों के लिए समर्थन, विस्तृत लॉगिंग और अनुकूलन योग्य हमले विकल्पों के साथ, यह विभिन्न परीक्षण परिदृश्यों के लिए लचीलापन प्रदान करता है। यह एक पेशेवर उपकरण नहीं है।

यदि आपको कोई त्रुटि मिलती है, तो कृपया एक issue खोलें (आप इसे अंग्रेजी या स्पेनिश में लिख सकते हैं, जैसा आप चाहें)।

समर्थित हमले

  • DoS (वैकल्पिक हैंडशेक कैप्चर):
    • डीऑथेंटिकेशन/डिसएसोसिएशन हमला
    • WIDS कन्फ्यूजन हमला
    • प्रमाणीकरण हमला
    • बीकन फ्लड हमला
    • TKIP हमला (माइकल शटडाउन शोषण)
  • WPS:
    • पिक्सी डस्ट हमला
    • PIN ब्रूटफोर्स हमला
    • नल पिन हमला
  • WEP:
    • ARP रिप्ले हमला
    • HIRTE हमला
    • कैफे लैटे हमला
    • फर्जी प्रमाणीकरण हमला
  • हैंडशेक:
    • WPA हैंडशेक हमला
    • PMKID हैंडशेक हमला
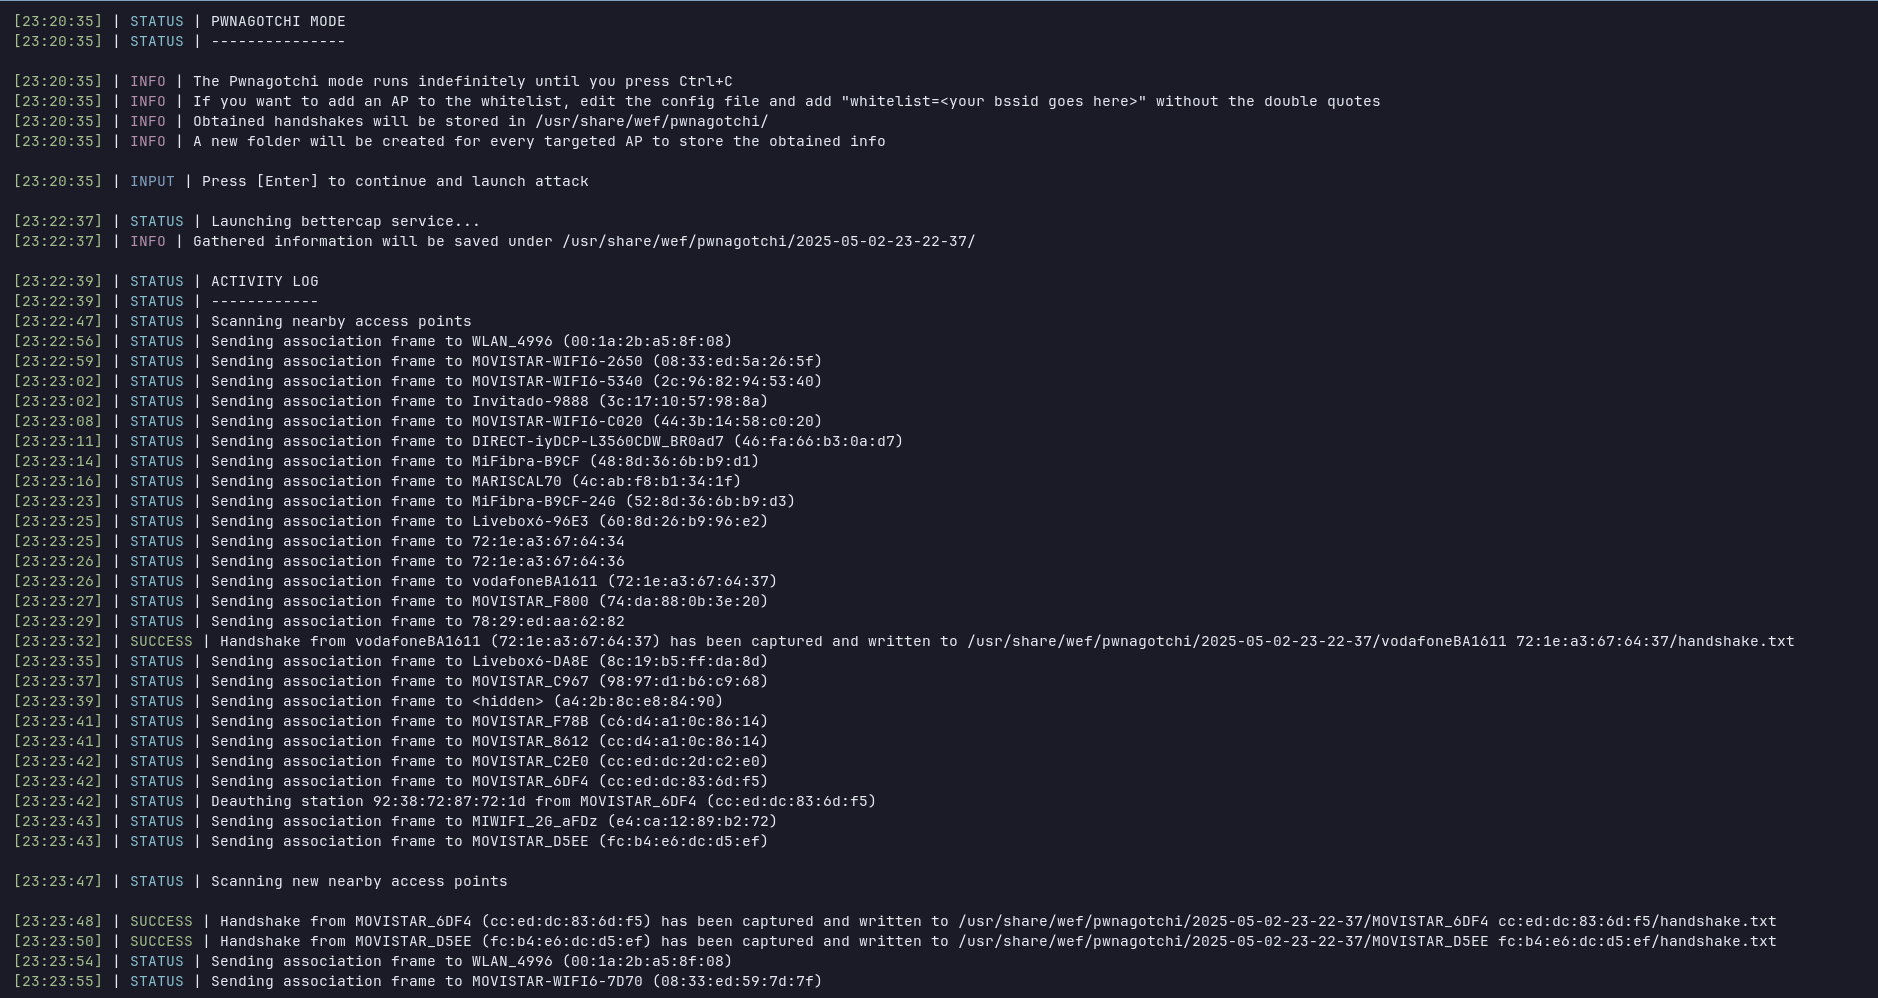
    • Pwnagotchi मोड
  • रोग AP:
    • एविल ट्विन हमला
      • BSSID स्पूफिंग
      • कर्म मोड
      • एंटरप्राइज WPA समर्थित
      • डीऑथ समर्थित
  • अन्य हमले:
    • स्वचालित हमला मोड (Auto PWN)
    • WPA3 डिक्शनरी हमला

उपरोक्त सभी हमलों/तकनीकों को विकी पर यहाँ समझाया गया है।

विशेषताएँ

ये कुछ सबसे उल्लेखनीय विशेषताएं हैं:

☑️ WPA/WPA2/WPA3, WPS, WEP, Rogue-AP, और हैंडशेक हमले

☑️ AP की विशेषताओं के आधार पर स्वचालित हमला मोड

☑️ स्वचालित हैंडशेक कैप्चर

☑️ ऑनलाइन और ऑफलाइन हैंडशेक क्रैकिंग

☑️ एविल ट्विन हमले के लिए सरल लॉगिन टेम्पलेट (कई भाषाओं में समर्थित)

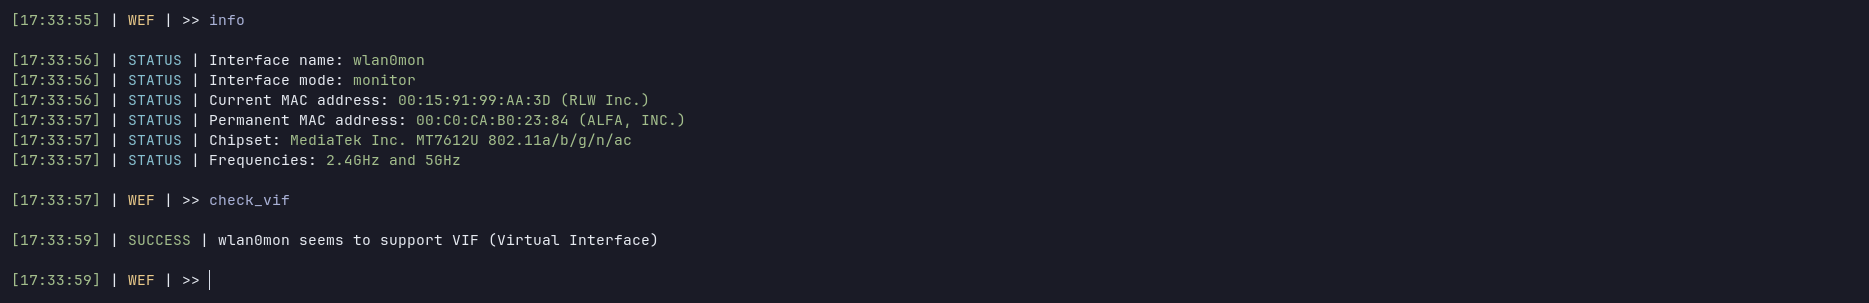
☑️ मॉनिटर मोड टॉगल करें और नेटवर्क इंटरफ़ेस (आवृत्तियों, चिपसेट, आदि) के बारे में जानकारी देखें

☑️ 2.4 GHz और 5 GHz समर्थित

☑️ HTML टेम्पलेट्स का उपयोग करके जानकारीपूर्ण रिपोर्ट

☑️ स्टैंडअलोन स्क्रिप्ट

☑️ अंग्रेजी और स्पेनिश समर्थित

स्थापना

रूट के रूप में

git clone --depth 1 https://github.com/D3Ext/WEF
cd WEF
bash wef

उपकरण के बारे में अधिक जानकारी के लिए विकी देखें।

उपयोग

फ्रेमवर्क का सामान्य उपयोग (आपके इंटरफ़ेस का नाम अलग हो सकता है)

wef -i wlan0

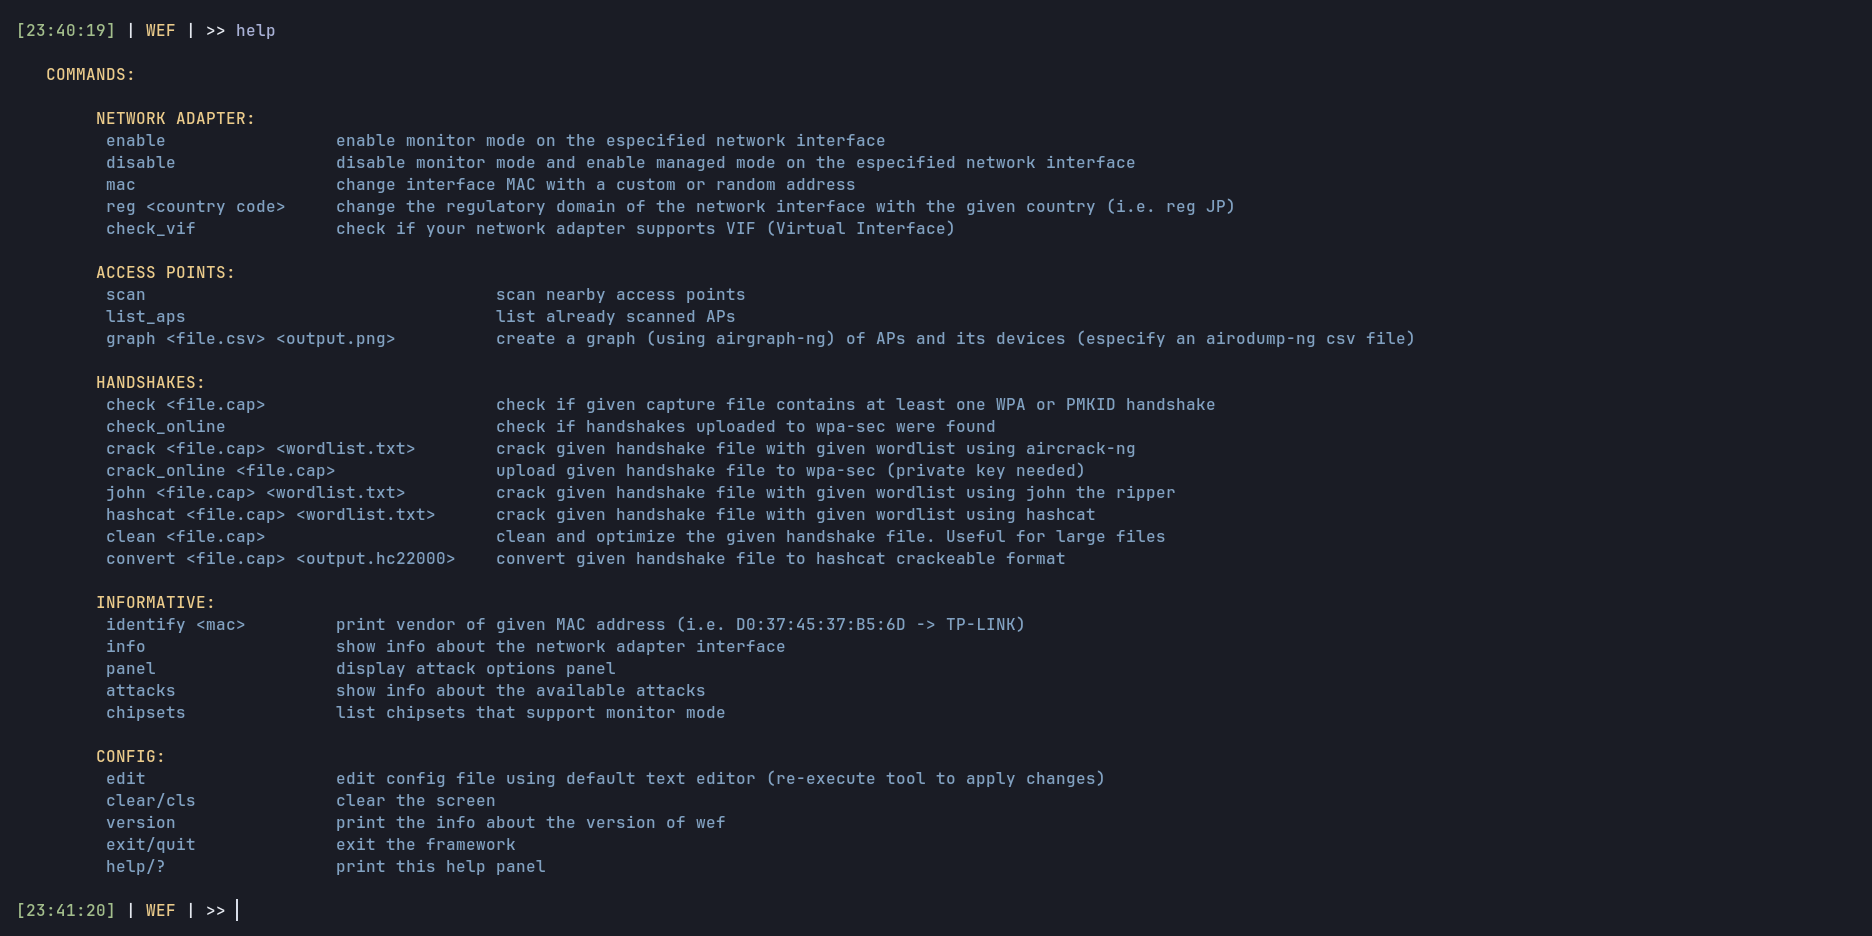
सहायता पैनल

 __      _____ ___
 \ \    / / __| __|
  \ \/\/ /| _|| _|
   \_/\_/ |___|_|

[WEF] वाईफाई शोषण ढांचा 1.6

[*] इंटरफ़ेस:
    wlan0

आवश्यक पैरामीटर:
    -i, --interface)    प्रबंधित मोड में आपके नेटवर्क एडाप्टर इंटरफ़ेस का नाम

वैकल्पिक पैरामीटर:
    -h, --help)         यह सहायता पैनल दिखाएँ
    --version)          संस्करण प्रिंट करें और बाहर निकलें

उपकरण का उपयोग कैसे करें और अन्य संबंधित विषयों के बारे में अधिक जानकारी के लिए यहाँ देखें।
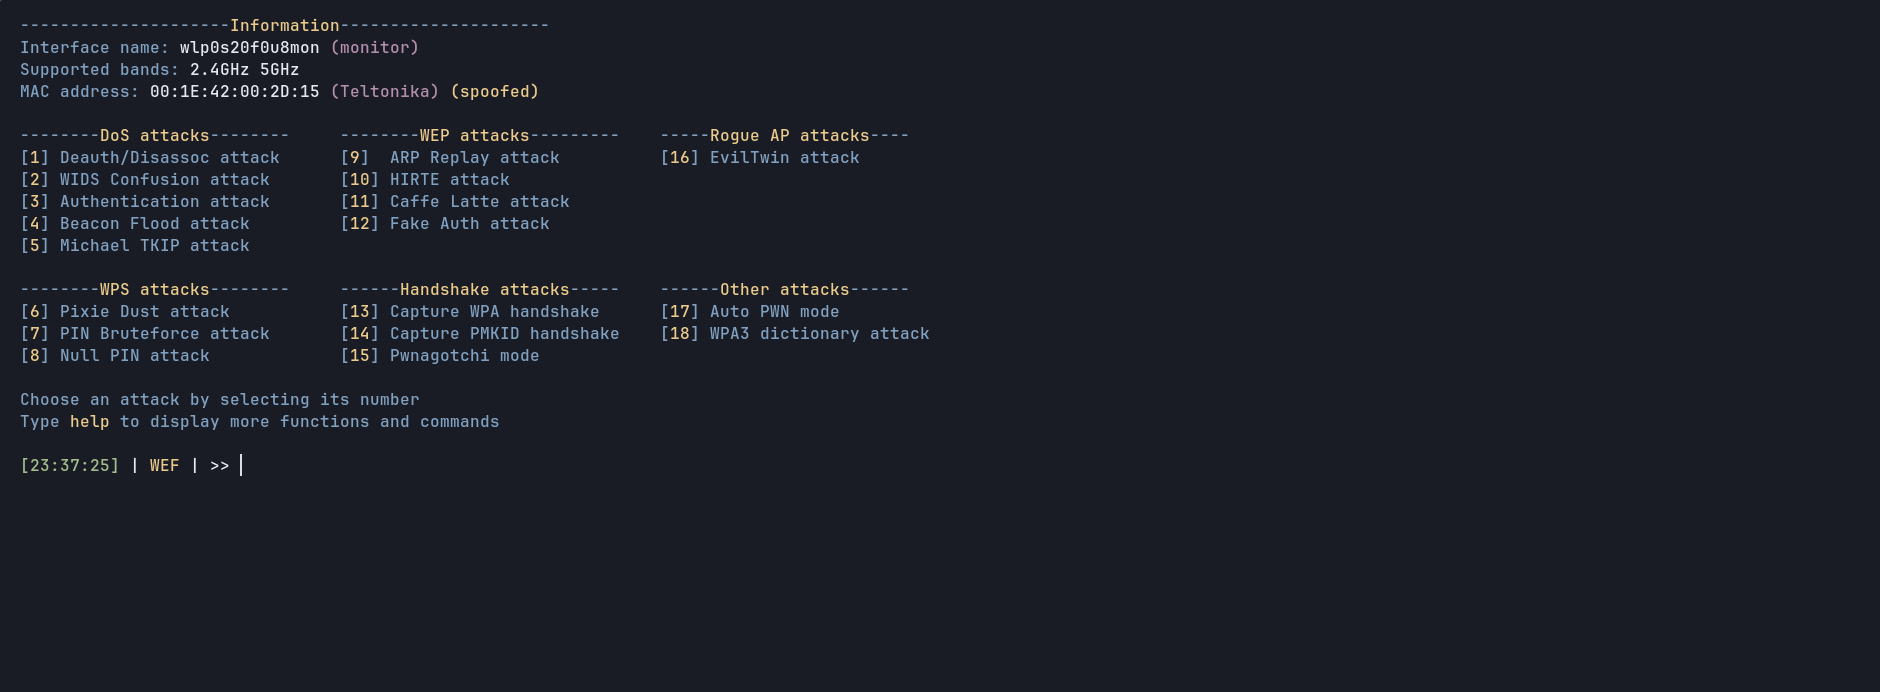
डेमो

TODO

  • लक्ष्य AP विक्रेता (TP-Link, Netgear, आदि) पर आधारित कस्टम एविल ट्विन टेम्पलेट
  • एविल ट्विन टेम्पलेट्स के लिए और भी अधिक भाषाएँ
  • अधिक WPA3 हमले: डाउनग्रेड, ड्रैगनड्रेन
  • APs को शक्ति के अनुसार डिफ़ॉल्ट रूप से क्रमबद्ध करें ताकि पास के APs दिखाई दें
  • WEF अब एक स्टैंडअलोन स्क्रिप्ट के रूप में काम करता है
  • अब डीऑथेंटिकेशन के साथ डिसएसोसिएशन भी समर्थित है
  • विक्रेता अब स्थानीय फ़ाइल से पार्स नहीं किए जाते हैं
  • APs स्कैनिंग में सुधार किया गया है, अब क्लाइंट वाले APs हरे रंग में चिह्नित हैं
  • एविल ट्विन अब कैप्चर किए गए पासवर्ड की जांच के लिए PMKID हैंडशेक का समर्थन करता है
  • MAC रैंडमाइजेशन/स्पूफिंग में सुधार
  • APs स्कैन करते समय WPS और WPA3 के लिए फ़िल्टर
  • अधिकांश हमलों को फिर से तैयार और/या बेहतर किया गया, नए विकल्प उपलब्ध हैं
  • ग्राफिकल सत्र और विंडो को फिर से तैयार किया गया
  • गैर-ग्राफिकल उपयोग में सुधार किया गया
  • मुख्य डिस्ट्रो पर स्वचालित निर्भरता स्थापना
  • समर्थित डिस्ट्रो (Manjaro, Fedora, Parrot, Debian, आदि) पर गहन परीक्षण
  • आवश्यकताओं को अपडेट किया गया। कुछ और जोड़े गए, हालांकि उन्हें अधिकांश डिस्ट्रो पर स्थापित होना चाहिए
  • WPA3 हमला अनुकूलित
  • अब एंटरप्राइज एविल ट्विन के लिए आवश्यक प्रमाणपत्र फ़ाइलें स्वचालित रूप से उत्पन्न होती हैं
  • एविल ट्विन टेम्पलेट्स पर और अधिक भाषाएँ समर्थित (चेक, डेनिश और रोमानियाई)
  • अब वर्डलिस्ट को निर्भरता के रूप में आवश्यक नहीं है
  • अधिकांश परिदृश्यों के लिए बेहतर त्रुटि प्रबंधन
  • कई बग फिक्स

चेंजलॉग

देखें CHANGELOG.md

संदर्भ

https://github.com/aircrack-ng/aircrack-ng
https://github.com/aircrack-ng/mdk4
https://github.com/v1s1t0r1sh3r3/airgeddon
https://github.com/FluxionNetwork/fluxion
https://github.com/P0cL4bs/wifipumpkin3
https://github.com/s0lst1c3/eaphammer
https://github.com/derv82/wifite2
https://github.com/wifiphisher/wifiphisher
https://github.com/ZerBea/hcxtools
https://github.com/ZerBea/hcxdumptool
https://github.com/Tylous/SniffAir
https://github.com/blunderbuss-wctf/wacker
https://github.com/evilsocket/pwnagotchi
https://github.com/koutto/pi-pwnbox-rogueap
https://github.com/koutto/pi-pwnbox-rogueap/wiki/01.-WiFi-Basics

अस्वीकरण

निर्माता परियोजना के किसी भी प्रकार के अवैध उपयोग की कोई जिम्मेदारी नहीं है।

लाइसेंस

यह परियोजना MIT लाइसेंस के अंतर्गत है

Copyright © 2025, D3Ext

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →