
 #1
खतरा फीड, समझौता के संकेतक (IOCs), और हमले के रुझानों को इकट्ठा करने, विश्लेषण करने और संचालन करने के उपकरण।
Kitploit अनुशंसित

 cisagov/vulnrichment
एक repo जो vulnerability enrichment करने के लिए है।
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
 owasp/www-project-top-10-for-large-language-model-applications
बड़े भाषा मॉडल ऐप्स के लिए OWASP शीर्ष 10 (GenAI सुरक्षा परियोजना का भाग)
 tirrenotechnologies/tirreno
रियल-टाइम घटना ट्रैकिंग, खतरे का पता लगाने और जोखिम स्कोरिंग के लिए ओपन-सोर्स सुरक्षा ढांचा। नियम इंजन और ऑडिट ट्रेल्स के माध्यम से उपयोगकर्ता…
 bert-janp/open-source-threat-intel-feeds
यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें…
 wddadk/offensive-osint-tools
आक्रामक सुरक्षा के लिए OSINT उपकरणों की संकलित सूची, जिसमें ईमेल हार्वेस्टिंग, सबडोमेन एन्यूमरेशन, थ्रेट इंटेलिजेंस और पेनिट्रेशन टेस्टिंग और रेड टीम…
 te-k/harpoon
ओपन सोर्स और थ्रेट इंटेलिजेंस के लिए CLI उपकरण
 mrwadams/stride-gpt
एक AI-संचालित खतरा मॉडलिंग उपकरण जो STRIDE पद्धति पर आधारित किसी दिए गए एप्लिकेशन के लिए खतरा मॉडल उत्पन्न करने के लिए OpenAI के GPT मॉडल का उपयोग…
 sophoslabs/iocs
प्रकाशित रिपोर्टों से Sophos-उत्पन्न indicators-of-compromise
 bhavsec/reconspider
🔎 IP पते, ईमेल, वेबसाइटों और संगठनों को स्कैन करने के लिए सबसे उन्नत ओपन सोर्स इंटेलिजेंस (OSINT) फ्रेमवर्क।

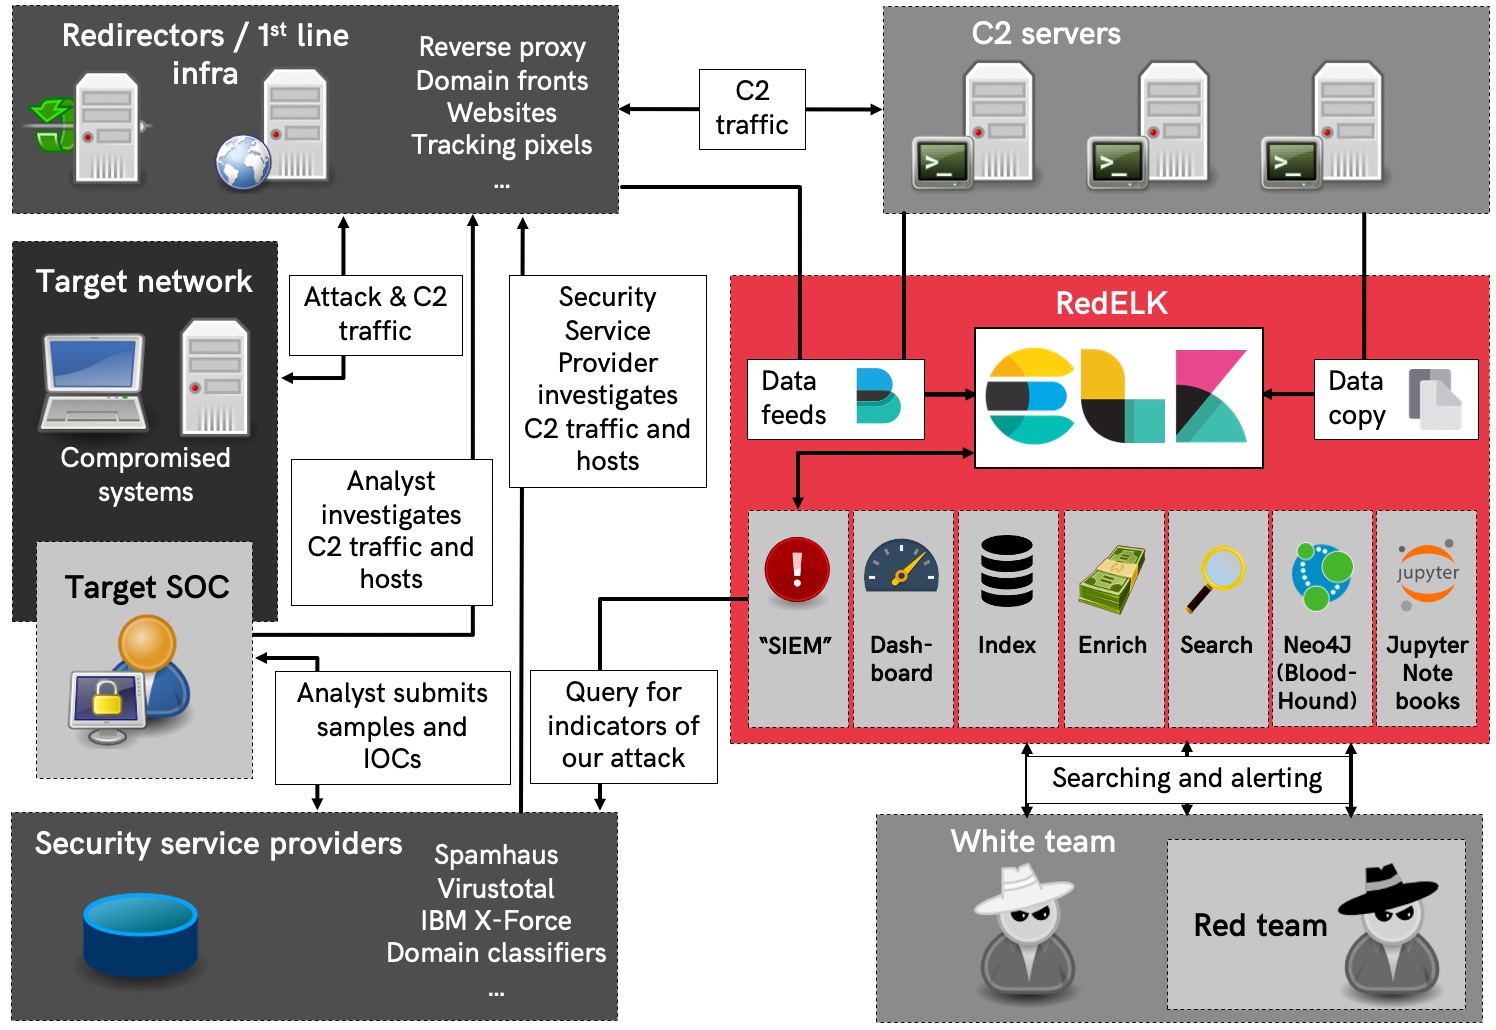 outflanknl/redelk
Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान…
 amnestytech/investigations
एमनेस्टी इंटरनेशनल की साइबर जांच से समझौता के संकेतक
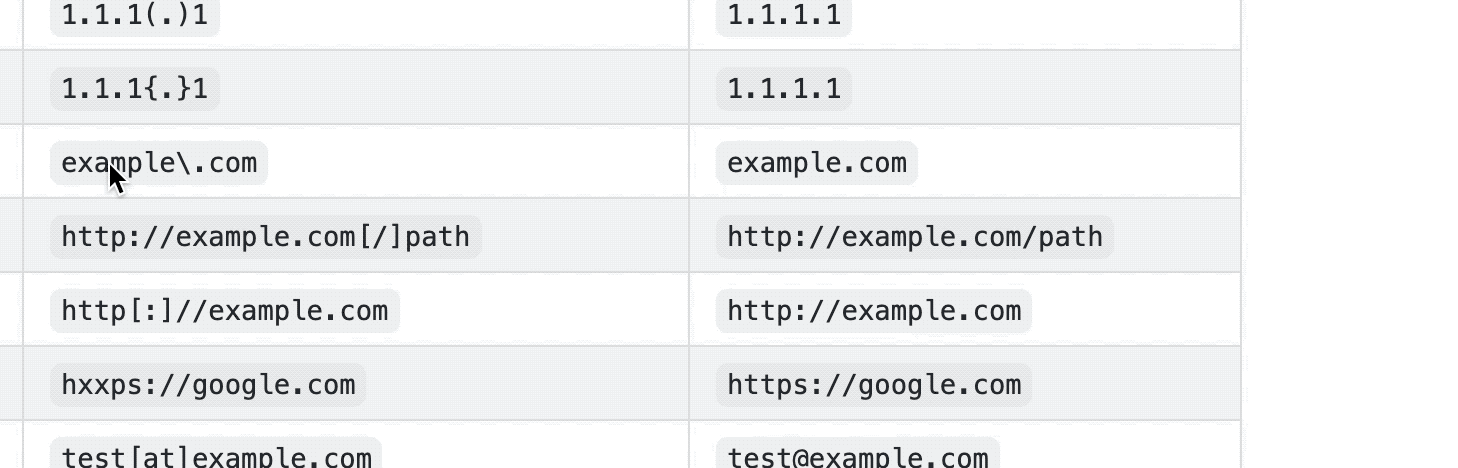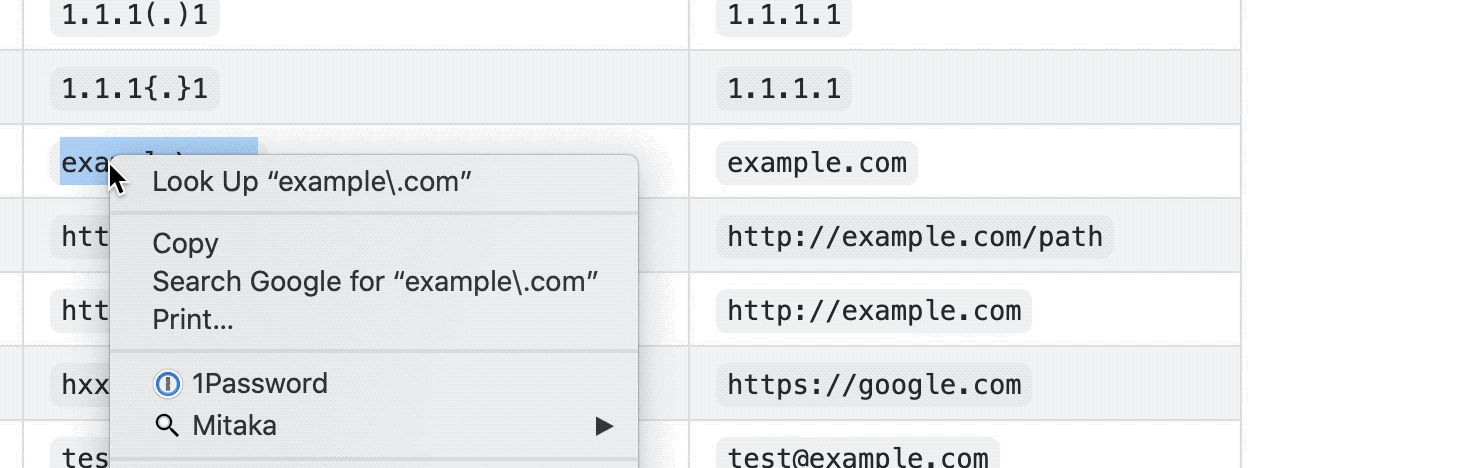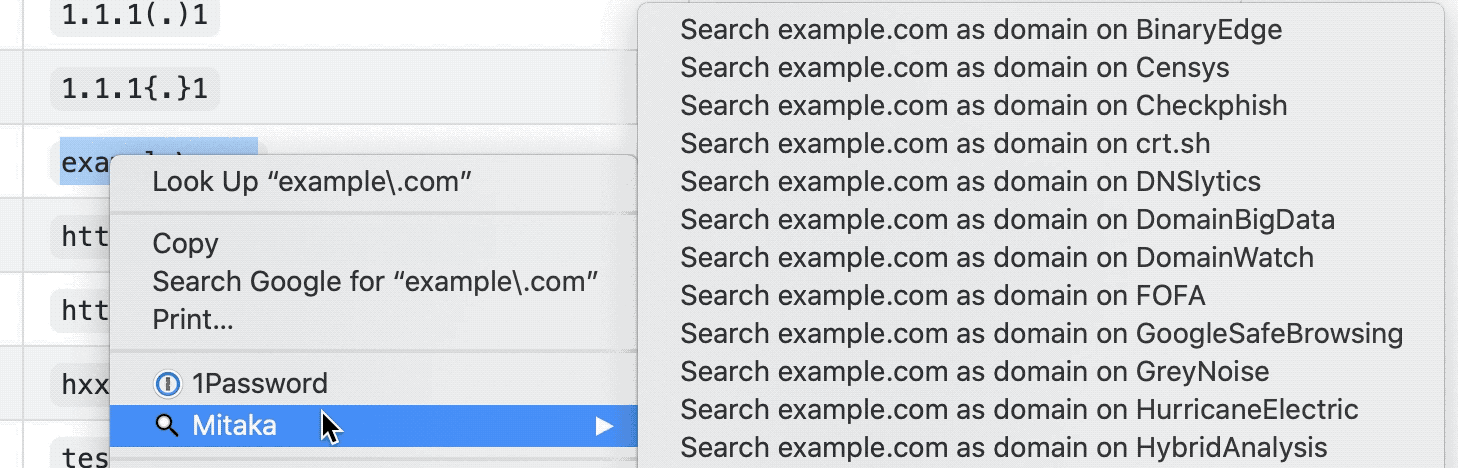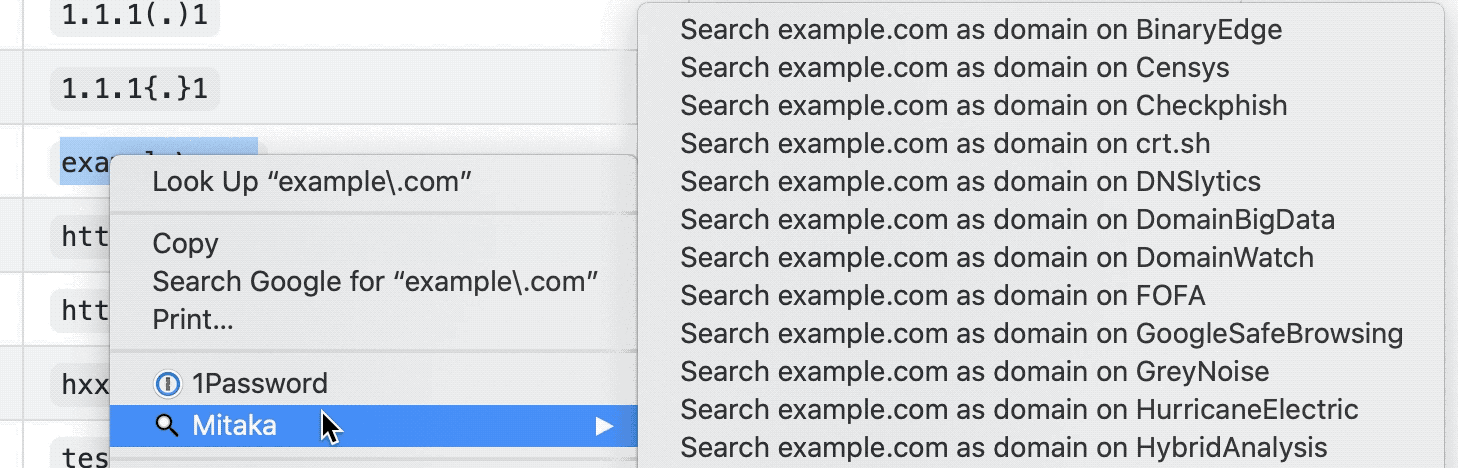 ninoseki/mitaka
OSINT खोज और IoC विश्लेषण के लिए ब्राउज़र एक्सटेंशन। स्वचालित रूप से समझौता संकेतकों (indicators of compromise) का पता लगाता है और उन्हें refang करता…
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 xaitax/sploitscan
CVE विवरण, एक्सप्लॉइट डेटाबेस और EPSS स्कोर को AI जोखिम मूल्यांकन और प्राथमिकता पैचिंग के लिए भेद्यता स्कैनर आयात के साथ एकत्रित करता है।
 googleprojectzero/0days-in-the-wild
वास्तविक दुनिया में शोषित 0-days के बारे में जानकारी के लिए रिपॉजिटरी।
 theresafewconors/sooty
एसओसी विश्लेषकों के लिए सभी-एक-में CLI उपकरण जो कार्यप्रवाह को स्वचालित और तेज करता है।








