STRIDE GPT एक AI-संचालित थ्रेट मॉडलिंग टूल है जो STRIDE पद्धति के आधार पर किसी दिए गए एप्लिकेशन के लिए थ्रेट मॉडल और अटैक ट्री उत्पन्न करने हेतु Large Language Models (LLMs) का उपयोग करता है। उपयोगकर्ता एप्लिकेशन का प्रकार, प्रमाणीकरण विधियाँ, और यह कि एप्लिकेशन इंटरनेट-फेसिंग है या संवेदनशील डेटा संसाधित करता है, जैसे एप्लिकेशन विवरण प्रदान करते हैं। इसके बाद मॉडल दी गई जानकारी के आधार पर अपना आउटपुट उत्पन्न करता है।
विषय-सूची
परियोजना का समर्थन करें
यदि आपको STRIDE GPT उपयोगी लगता है, तो कृपया परियोजना का समर्थन करने पर विचार करें:
- ⭐ अधिक लोगों को टूल खोजने में मदद करने के लिए GitHub पर रिपॉज़िटरी को स्टार करें
- ☕ निरंतर विकास और रखरखाव का समर्थन करने के लिए मुझे एक कॉफ़ी खरीदें
विशेषताएँ
- एजेंटिक कोडबेस विश्लेषण: CLI को किसी कोडबेस पर इंगित करें और एक स्वायत्त, गहन STRIDE खतरा मॉडल प्राप्त करें — एजेंट योजना बनाता है, खोज करता है, और उपप्रणालियों में निष्कर्षों को संश्लेषित करता है
- CLI और इंटरैक्टिव REPL: टैब पूर्णता, इतिहास और रीयल-टाइम प्रगति के साथ पूर्ण-सुविधा वाला टर्मिनल अनुभव — किसी ब्राउज़र की आवश्यकता नहीं
- सरल और उपयोगकर्ता-मैत्रीपूर्ण Streamlit वेब इंटरफ़ेस
- STRIDE पद्धति के आधार पर खतरा मॉडल उत्पन्न करता है
- एजेंटिक AI समर्थन: Agentic Applications के लिए OWASP Top 10 (ASI) एकीकरण के साथ एजेंटिक AI प्रणालियों के लिए विशेषीकृत खतरा मॉडलिंग
- जनरेटिव AI समर्थन: OWASP LLM Top 10 एकीकरण के साथ GenAI अनुप्रयोगों के लिए खतरा मॉडलिंग
- MITRE ATT&CK और ATLAS मैपिंग: खतरों को मानकीकृत विरोधी तकनीक IDs के साथ एनोटेट किया जाता है (पारंपरिक अवसंरचना हमलों के लिए MITRE ATT&CK Enterprise, ML/LLM-विशिष्ट हमलों के लिए ATLAS) — markdown में स्तंभों के रूप में, HTML में लिंक्ड पिल्स के रूप में, और SARIF में
mitre_attack प्रॉपर्टीज़ के रूप में प्रस्तुत
- आर्किटेक्चरल पैटर्न पहचान: अनुप्रयोग विवरणों से RAG पाइपलाइन, मल्टी-एजेंट प्रणालियों, कोड निष्पादन वातावरण, टूल पारिस्थितिकी तंत्र और बहुत कुछ स्वचालित रूप से पहचानता है (CSA MAESTRO से प्रेरित)
- एम्बेडेड draw.io डायग्राम एडिटर: एकीकृत diagrams.net एडिटर का उपयोग करके सीधे STRIDE-GPT में आर्किटेक्चर डायग्राम बनाएं और संपादित करें — किसी बाहरी टूल की आवश्यकता नहीं। घटकों, कनेक्शनों और ट्रस्ट सीमाओं को निकालने के लिए डायग्राम को XML के रूप में पार्स किया जाता है, जो केवल छवि विश्लेषण की तुलना में खतरा मॉडल निर्माण के लिए काफी समृद्ध संदर्भ प्रदान करता है। मौजूदा छवि अपलोड वर्कफ़्लो अपरिवर्तित है। डिफ़ॉल्ट रूप से एडिटर होस्टेड
embed.diagrams.net से लोड होता है; स्व-होस्टेड या एयर-गैप्ड परिनियोजन के लिए, इसे STRIDE_GPT_DRAWIO_URL पर्यावरण चर के माध्यम से अपने स्वयं के draw.io पर इंगित करें
- मल्टी-मोडल: सभी समर्थित विज़न-सक्षम मॉडलों में खतरा मॉडलिंग के लिए आर्किटेक्चर डायग्राम, फ़्लोचार्ट आदि को इनपुट के रूप में उपयोग करें
- डेटा फ़्लो डायग्राम: अपने अनुप्रयोग विवरण से DFD उत्पन्न करें (या अपलोड की गई DFD छवि को पार्स करें), Mermaid स्रोत को लाइव संपादित करें, और पुष्टि किए गए डायग्राम को अधिकृत सिस्टम मॉडल के रूप में Threat Model और Attack Tree प्रॉम्प्ट में वापस फ़ीड करें। CLI
/analyze भी अपने निष्कर्षों के साथ एक सिस्टम-स्तरीय DFD उत्सर्जित करता है
- संभावित हमला पथों की गणना के लिए हमला वृक्ष उत्पन्न करता है
- पहचाने गए खतरों के लिए संभावित शमन उपाय सुझाता है
- पहचाने गए खतरों के लिए DREAD जोखिम स्कोरिंग का समर्थन करता है
- पहचाने गए खतरों के आधार पर Gherkin परीक्षण केस उत्पन्न करता है
- व्यापक खतरा मॉडलिंग के लिए GitHub रिपॉजिटरी विश्लेषण (GitHub Enterprise समर्थन सहित)
- एकाधिक आउटपुट प्रारूप: Markdown, JSON, SARIF (GitHub, GitLab, Azure DevOps, IDEs में आयात होता है), और हितधारकों के साथ साझा करने के लिए एक स्व-निहित HTML दृश्य
- वर्तमान मॉडल समर्थन (OpenAI GPT-6 श्रृंखला, Anthropic Claude Opus 5.5 और 4.8, Google Gemini 3.x डिफ़ॉल्ट रूप से thinking चालू के साथ)
- LiteLLM के माध्यम से व्यापक LLM प्रदाता समर्थन: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek, साथ ही LM Studio Server के माध्यम से स्थानीय होस्टिंग
- कोई डेटा संग्रहण नहीं; अनुप्रयोग विवरण सहेजे नहीं जाते
- आसान परिनियोजन के लिए Docker कंटेनर इमेज के रूप में उपलब्ध
- सुरक्षित कॉन्फ़िगरेशन के लिए पर्यावरण चर समर्थन
एंटरप्राइज़ परिनियोजन
अपने संगठन के लिए STRIDE-GPT को अनुकूलित करना चाहते हैं? यह जानने के लिए हमारी व्यापक Operationalization Guide देखें कि कैसे:
- 🎯 संगठनात्मक सुरक्षा नियंत्रण और मानकों को इंजेक्ट करें
- 📋 अपनी अनुपालन आवश्यकताओं के साथ खतरा मॉडल को अनुकूलित करें
- 🔧 STRIDE-GPT को फ़ोर्क करें और आंतरिक रूप से परिनियोजित करें
- 📊 अपने वातावरण के लिए विशिष्ट संदर्भ-जागरूक, कार्रवाई योग्य खतरा मॉडल प्राप्त करें
इस गाइड में उन संगठनों के लिए चरण-दर-चरण निर्देश, कोड उदाहरण और परिनियोजन पैटर्न शामिल हैं जो अपनी टीमों में AI-संचालित खतरा मॉडलिंग को स्केल करना चाहते हैं।
Open Security Summit में वार्ता
जनवरी 2024 में मैंने Open Security Summit पर STRIDE GPT के बारे में एक व्याख्यान दिया। व्याख्यान के दौरान, मैंने परियोजना की शुरुआत, इसकी मुख्य कार्यक्षमताओं, हाल के अपडेट और कुछ भविष्य की योजनाओं पर चर्चा की। आप नीचे पूरी प्रस्तुति देख सकते हैं:
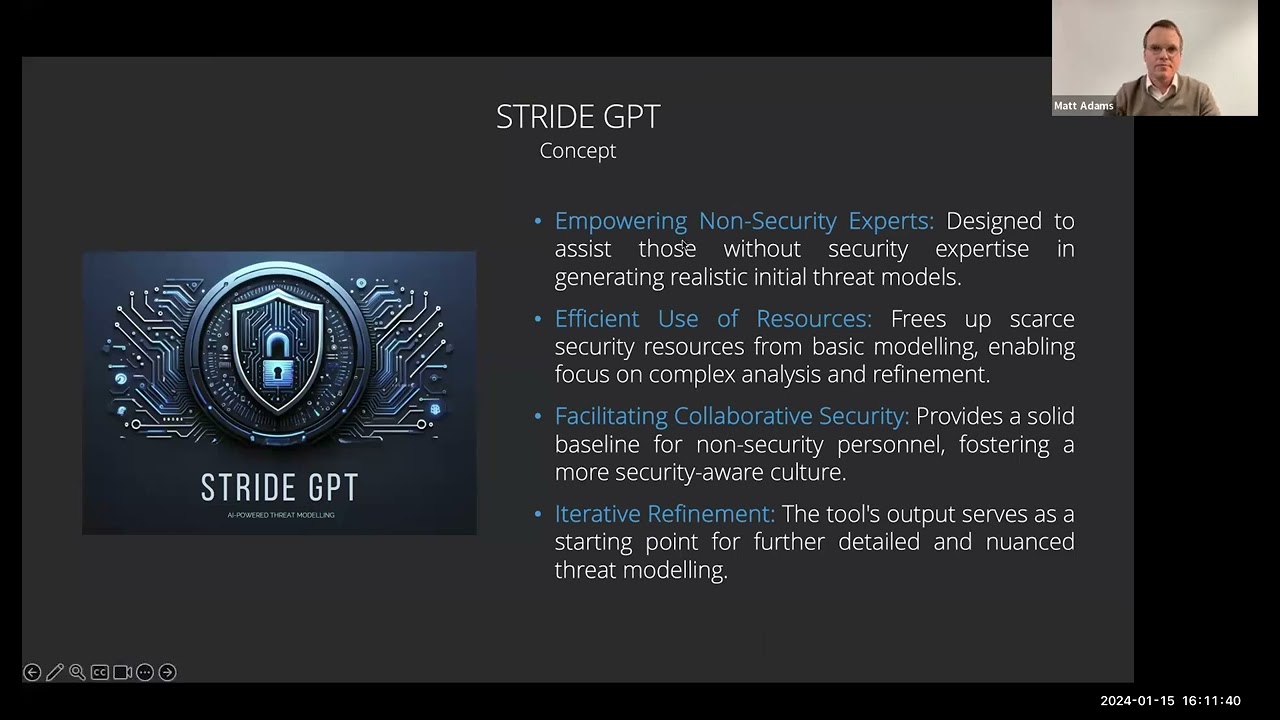
यह वीडियो किसी भी ऐसे व्यक्ति के लिए एक उत्कृष्ट संसाधन है जो यह समझने में रुचि रखता है कि STRIDE GPT कैसे काम करता है और इसका उपयोग थ्रेट मॉडलिंग को बेहतर बनाने के लिए कैसे किया जा सकता है।
चेंजलॉग
संस्करण 0.21 (नवीनतम)

 mrwadams/stride-gpt

