Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Sooty — एसओसी विश्लेषकों के लिए सभी-एक-में CLI उपकरण जो कार्यप्रवाह को स्वचालित और तेज करता है। | Kitploit

उपकरण/GitHubGitHub/theresafewconors/sooty
OSINT (खुला स्रोत खुफिया)टोहीहैश विश्लेषणजानकारी एकत्र करनाफिशिंगउपयोगिताएँ और फ्रेमवर्कखतरा खुफियाDNS विश्लेषण
GitHubtheresafewconors/sooty

Sooty

एसओसी विश्लेषकों के लिए सभी-एक-में CLI उपकरण जो कार्यप्रवाह को स्वचालित और तेज करता है।

रिपॉजिटरी देखें
1.5k223712 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Generic badge PRs Welcome GitHub contributors Generic badge Hits Docker

अवलोकन

Sooty एक उपकरण है जो SOC विश्लेषकों को उनके कार्यप्रवाह के एक हिस्से को स्वचालित करने में सहायता करने के उद्देश्य से विकसित किया गया है। Sooty के लक्ष्यों में से एक जितनी संभव हो उतनी नियमित जाँचें करना है, जिससे विश्लेषक को समान समय-सीमा में गहन विश्लेषण के लिए अधिक समय मिल सके। Sooty की कई सुविधाओं का विवरण नीचे दिया गया है।

Sooty को अब Tines.com का गर्वपूर्ण समर्थन प्राप्त है! उद्यम सुरक्षा टीमों के लिए SOAR प्लेटफ़ॉर्म।
सामग्री

  • वर्तमान विशेषताएँ
  • आवश्यकताएँ और स्थापना
  • विकास
  • परिवर्तन लॉग
  • रोडमैप
  • योगदानकर्ता

Sooty वर्तमान में निम्नलिखित कर सकता है:

  • ईमेल में भेजने के लिए URL को सुरक्षित बनाएँ (Sanitise)
  • रिवर्स DNS और DNS लुकअप करें
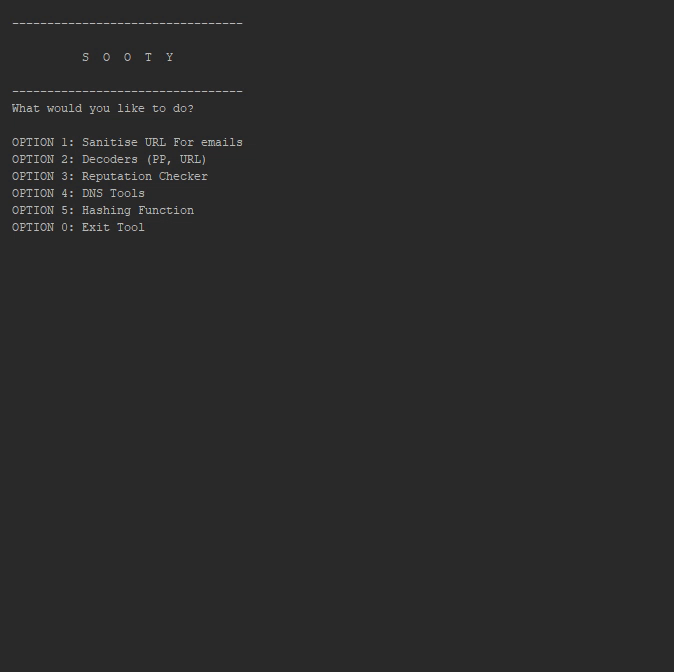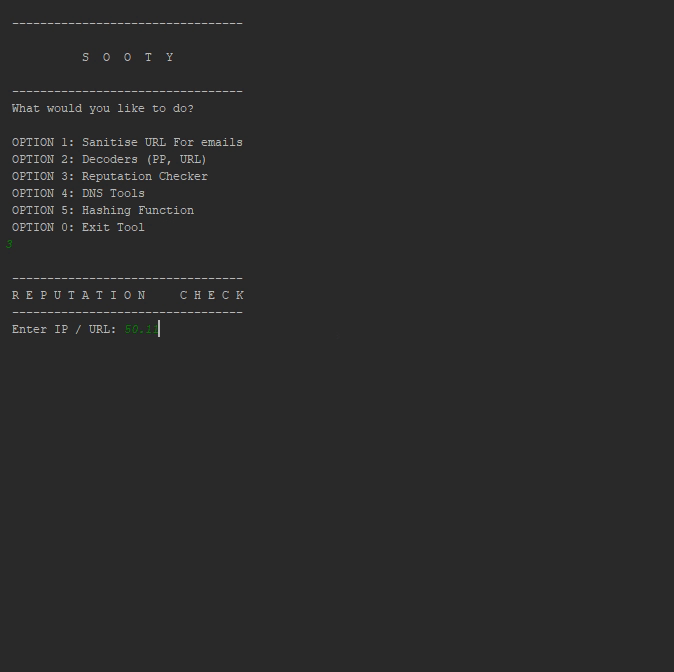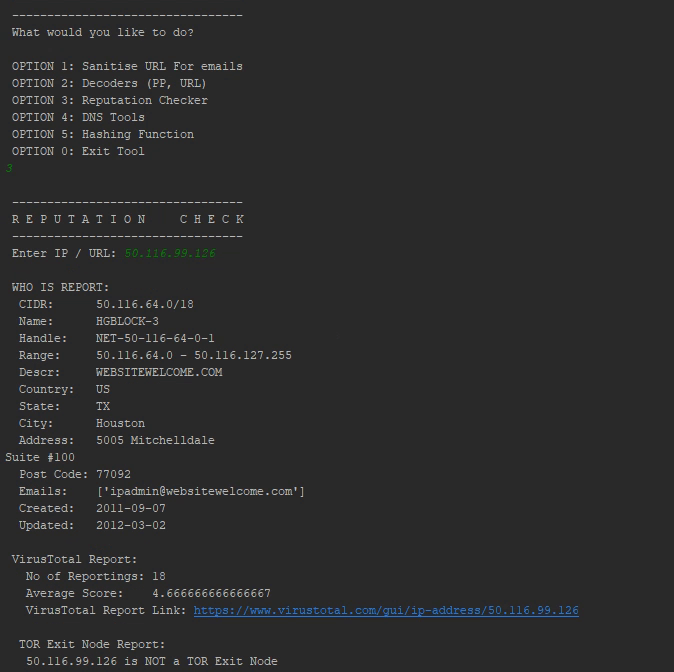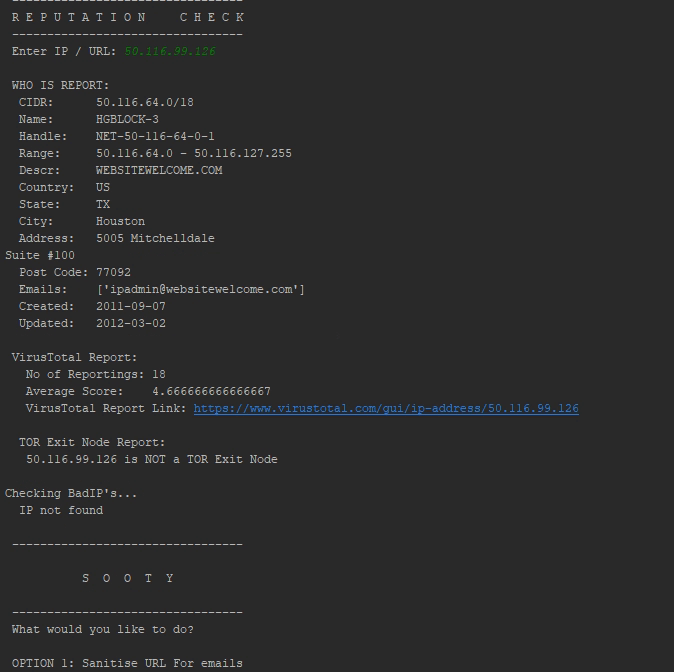
  • निम्नलिखित से प्रतिष्ठा जाँच करें:
    • VirusTotal
    • BadIP's
    • Abuse IPDB
  • पहचानें कि क्या पता संभावित रूप से दुर्भावनापूर्ण है, स्पैम या वेब बॉट के लिए उपयोग किया जाता है:
    • Botvrij.eu
    • myip.ms
    • Firehol
  • जाँचें कि क्या IP पता TOR एग्ज़िट नोड है
  • ProofPoint URL, UTF-8 एन्कोडेड URL, Office SafeLink URL, Base64 स्ट्रिंग्स और Cisco7 पासवर्ड्स को डिकोड करें
  • फ़ाइल हैश प्राप्त करें और उनकी तुलना VirusTotal से करें (आवश्यकताएँ देखें)
  • WhoIs लुकअप करें
  • उपयोगकर्ता नामों और ईमेलों की HaveIBeenPwned से जाँच करें कि कोई उल्लंघन हुआ है या नहीं (आवश्यकताएँ देखें)
  • ईमेलों का सरल विश्लेषण करके URL, ईमेल और हेडर जानकारी प्राप्त करें
  • ईमेलों से IP पते निकालें
  • बाहरी सेवाओं द्वारा छोटे किए गए URL को अनशॉर्ट करें (प्रति घंटे 10 अनुरोधों तक सीमित)
  • प्रतिष्ठा रिपोर्ट के लिए URLScan.io से क्वेरी करें
  • ज्ञात दुर्भावनापूर्ण गतिविधि के लिए ईमेल पतों का विश्लेषण करें और EmailRep.io का उपयोग करके डोमेन प्रतिष्ठा पर रिपोर्ट करें
  • गतिशील ईमेल टेम्पलेट बनाएँ जिन्हें फ़िशिंग ट्राइज प्रतिक्रिया के लिए आधार के रूप में उपयोग किया जा सके (केवल .msg, .eml भविष्य के अपडेट में आएगा)
  • HaveIBeenPwned डेटाबेस का उपयोग करके फ़िशिंग मेल पर विश्लेषण संवर्धन करें, और पहचानें कि क्या कोई ईमेल पता पहले समझौता किया गया है, कब हुआ और उल्लंघन कहाँ हुआ (API कुंजी आवश्यक)
  • URL को PhishTank पर सबमिट करें (आवश्यकताएँ देखें)
  • Unfurl URL को Unfurl के CLI संस्करण के माध्यम से खोलें
  • वर्तमान में उपलब्ध उपकरणों की पूरी सूची और लेआउट नीचे देखें:
└── मुख्य मेनू
   ├── ईमेल में उपयोग के लिए URL सुरक्षित करें
   |  └── URL सुरक्षण उपकरण
   ├── डिकोडर
   |   ├── ProofPoint डिकोडर
   |   ├── URL डिकोडर
   |   ├── Office SafeLinks डिकोडर
   |   ├── URL अनशॉर्टनर
   |   ├── Base 64 डिकोडर
   |   ├── Cisco पासवर्ड 7 डिकोडर
   |   └── Unfurl URL
   ├── प्रतिष्ठा जाँचकर्ता
   |   └── IP, URL या ईमेल पतों के लिए प्रतिष्ठा जाँचकर्ता
   ├── DNS उपकरण
   |   ├── रिवर्स DNS लुकअप
   |   ├── DNS लुकअप
   |   └── WhoIs लुकअप
   ├── हैशिंग कार्य
   |   ├── एक फ़ाइल का हैश बनाएँ
   |   ├── एक पाठ इनपुट का हैश बनाएँ
   |   ├── ज्ञात दुर्भावनापूर्ण गतिविधि के लिए एक हैश जाँचें
   |   └── एक फ़ाइल का हैश बनाएँ और ज्ञात दुर्भावनापूर्ण गतिविधि के लिए जाँचें
   ├── फ़िशिंग विश्लेषण
   |   ├── एक ईमेल का विश्लेषण करें
   |   ├── ज्ञात दुर्भावनापूर्ण गतिविधि के लिए एक ईमेल पते का विश्लेषण करें
   |   ├── विश्लेषण के आधार पर एक ईमेल टेम्पलेट उत्पन्न करें
   |   ├── Phishtank के साथ एक URL का विश्लेषण करें
   |   └── HaveIBeenPwned लुकअप
   ├── URL स्कैन
   |   └── URLScan.io लुकअप
   ├── अतिरिक्त
   |   ├── बारे में
   |   ├── योगदानकर्ता
   |   ├── संस्करण
   |   ├── विकी
   |   └── गिटहब रिपॉजिटरी
   └── बाहर निकलें
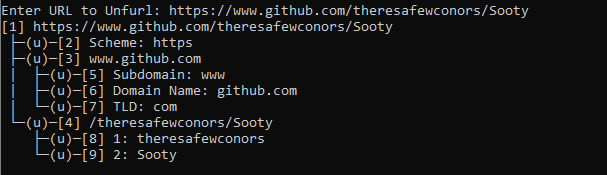
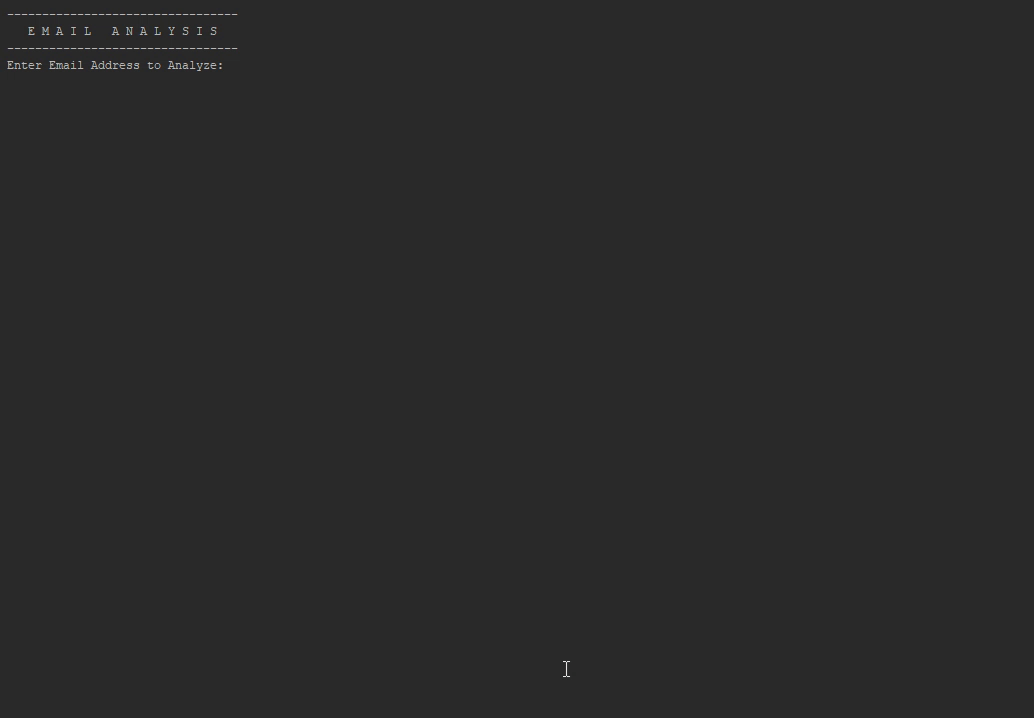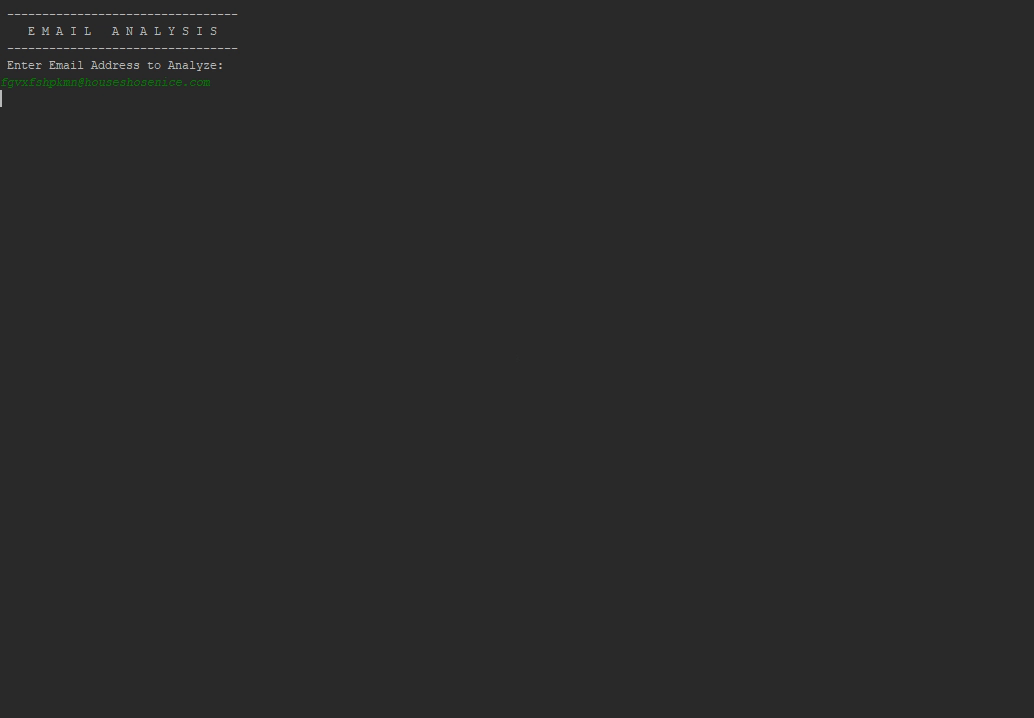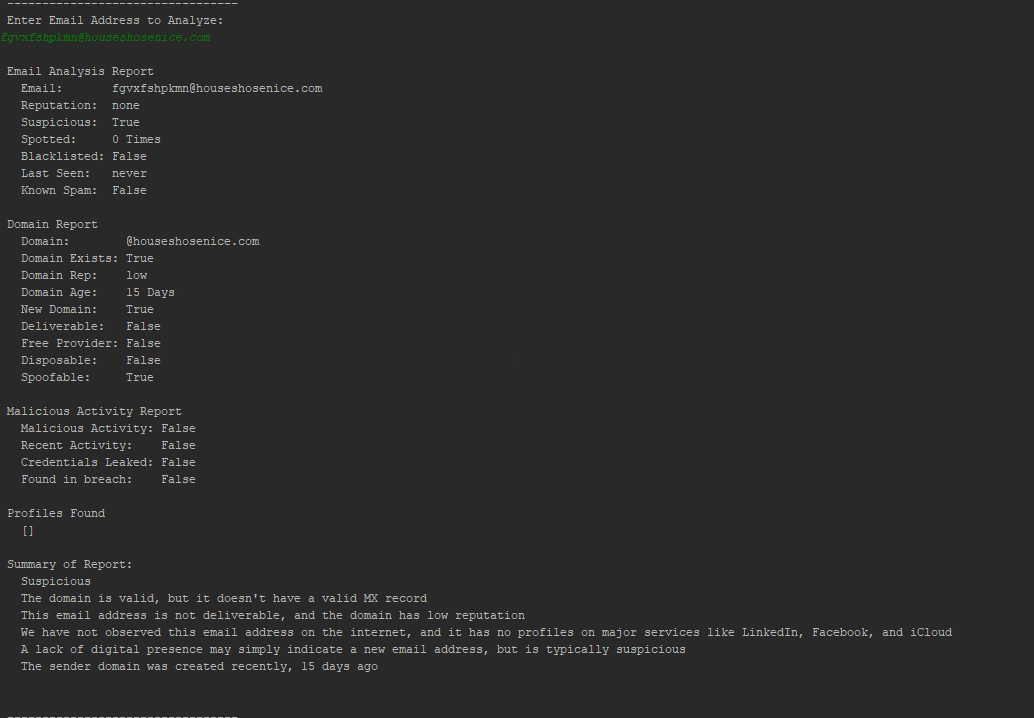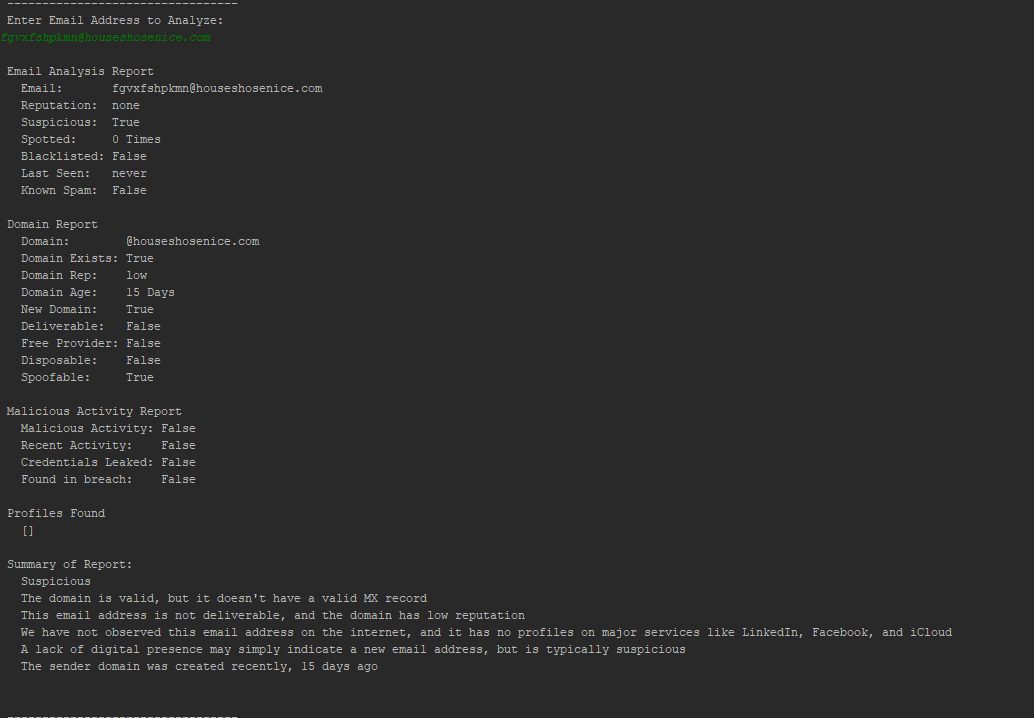
आवश्यकताएँ और स्थापना

  • Python 3.x
  • requirements.txt फ़ाइल से सभी निर्भरताएँ स्थापित करें। pip install -r requirements.txt
  • मुख्य निर्देशिका पर जाएँ और python Sooty.py या बस Sooty.py चलाकर उपकरण लॉन्च करें
  • Sooty की पूर्ण कार्यक्षमता के लिए कई API कुंजियाँ आवश्यक हैं। हालाँकि, यह इन कुंजियों के बिना भी काम करेगा, बस उनके द्वारा प्रदान की गई अतिरिक्त कार्यक्षमता के बिना। लिंक नीचे दिए गए हैं:
    • VirusTotal API कुंजी
    • URLScan.io API कुंजी
    • AbuseIPDB API कुंजी
    • HaveIBeenPwned API कुंजी
    • PhishTank API कुंजी
    • EMAILREP API कुंजी
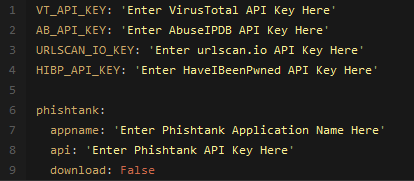
  • example_config.yaml फ़ाइल में संबंधित कुंजी बदलें, और फ़ाइल का नाम config.yaml रखें, नीचे उदाहरण लेआउट:
  • PhishTank समर्थन के लिए, एक अद्वितीय ऐप नाम भी एक अतिरिक्त फ़ील्ड के रूप में आवश्यक है। बस अपने अद्वितीय नाम के साथ config.yaml फ़ाइल अपडेट करें।

Docker के साथ लॉन्च करें

  • docker build -t sooty . && docker run --rm -it sooty

विकास

योगदान देना चाहते हैं? बढ़िया!

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    435
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    260

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →