
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 cisagov/kev-data
CISA की Known Exploited Vulnerabilities (KEV) सूची को CSV और JSON में JSON schema के साथ मिरर करता है, जिससे KEV अपडेट तक प्रोग्रामेटिक पहुँच और…
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - थ्रेट रिसर्च टूल्स + सार्वजनिक रूप से साझा की गई खुफिया जानकारी और दस्तावेज़
 owasp/quantum-security-project
विक्रेता-तटस्थ OWASP परियोजना जो क्वांटम-युग सुरक्षा जोखिमों का मानचित्रण करती है, जिसमें एक Top 10 जोखिम सूची, शमन मार्गदर्शन, और पोस्ट-क्वांटम…
 randomuserid/adama
थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के लिए खोज
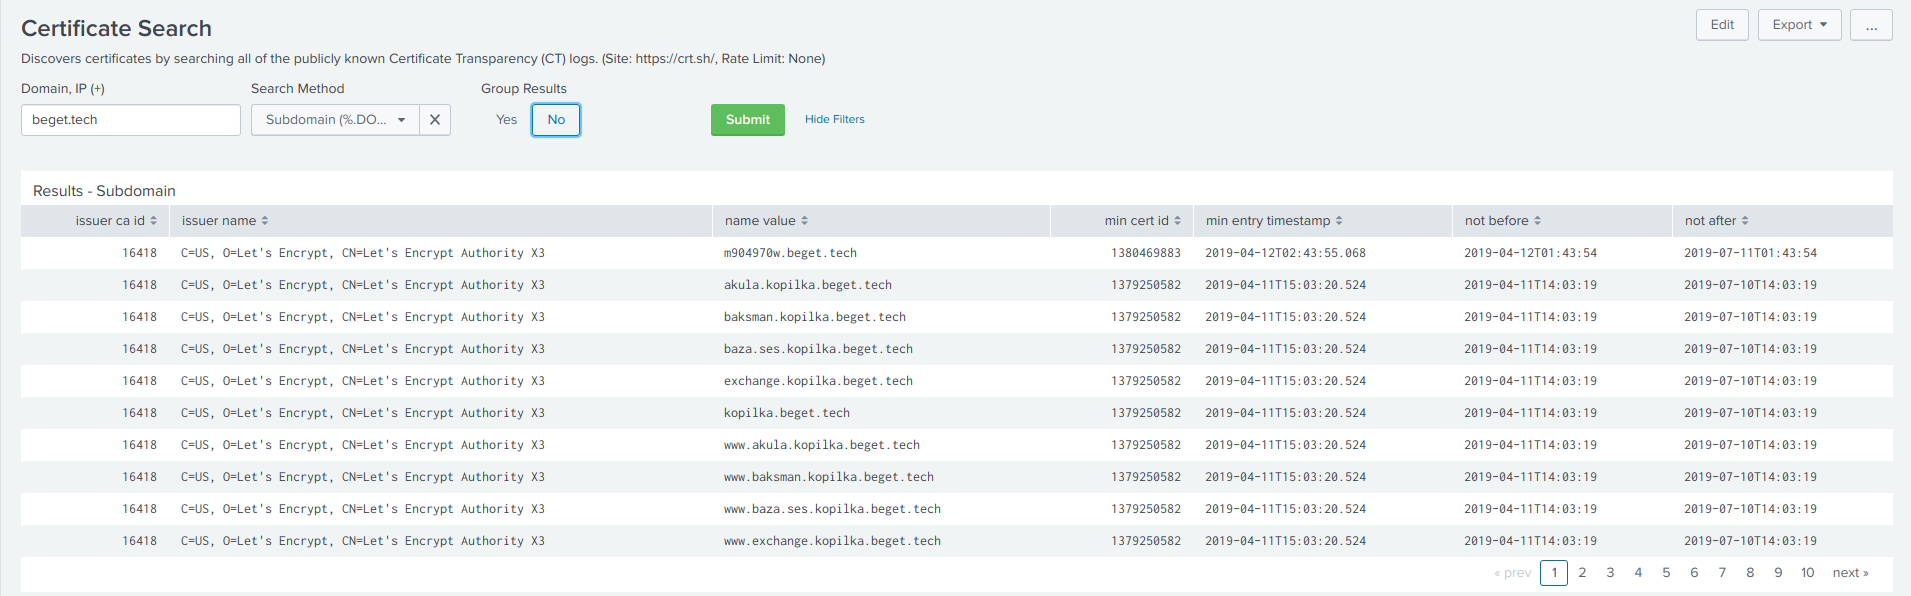 ecstatic-nobel/osweep
OSINT को केवल खोजें नहीं। इसे स्वीप करें।
 vulncheck-oss/cli
VulnCheck का आधिकारिक कमांड लाइन टूल
 eclecticiq/opentaxii
EclecticIQ द्वारा Python में TAXII सर्वर का कार्यान्वयन
 nomi-sec/nvd-database
📕NVD डेटाबेस
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 payloadsecurity/sandbox_scryer
सार्वजनिक सैंडबॉक्स विस्फोट रिपोर्टों को पार्स करता है, खतरा शिकार बुद्धिमत्ता उत्पन्न करता है, MITRE ATT&CK के माध्यम से निष्कर्षों को व्यवस्थित…
 threatlabz/iocs
यह रिपॉजिटरी Zscaler ThreatLabz सार्वजनिक रिपोर्टों से समझौते के संकेतकों (IOCs) के लिए है।
 pr0xylife/qakbot
बैंकिंग ट्रोजन और बॉटनेट पर केंद्रित थ्रेट-इंटेलिजेंस और मैलवेयर-विश्लेषण रिपॉज़िटरी, जिसमें पहचान और रक्षा के लिए IOC, C2 संकेतक और व्यवहारिक…
 wiz-sec-public/wiz-research-iocs
Wiz Research द्वारा एकत्रित, खतरे का पता लगाने, हंटिंग और घटना प्रतिक्रिया वर्कफ़्लो के लिए समझौता संकेतकों (indicators of compromise) का क्यूरेटेड…
 inquest/threatkb
YARA नियमों और C2 कलाकृतियों (IP, DNS, SSL) के लिए ज्ञान आधार कार्यप्रवाह प्रबंधन (इस समय ALPHA अवस्था में)
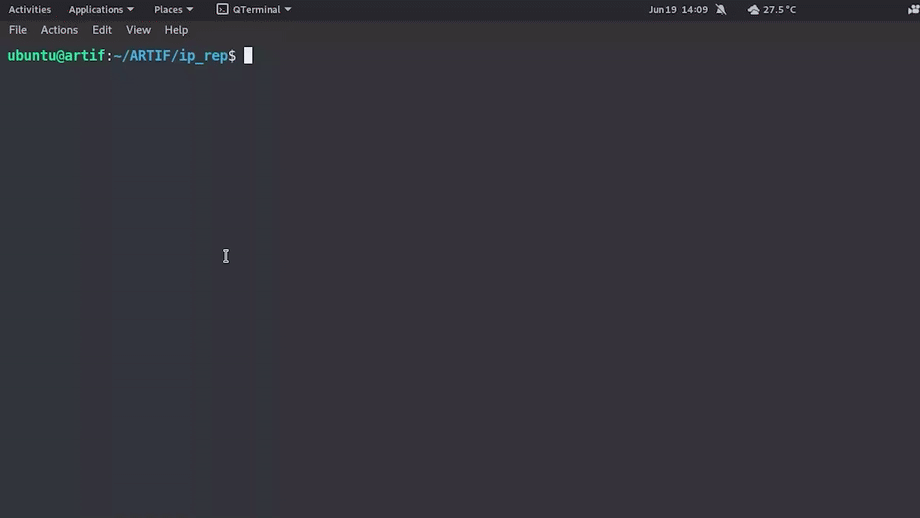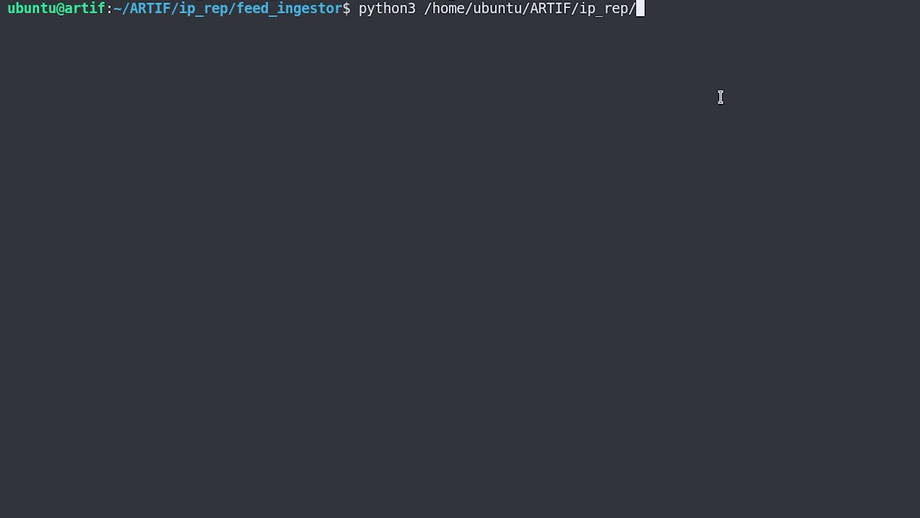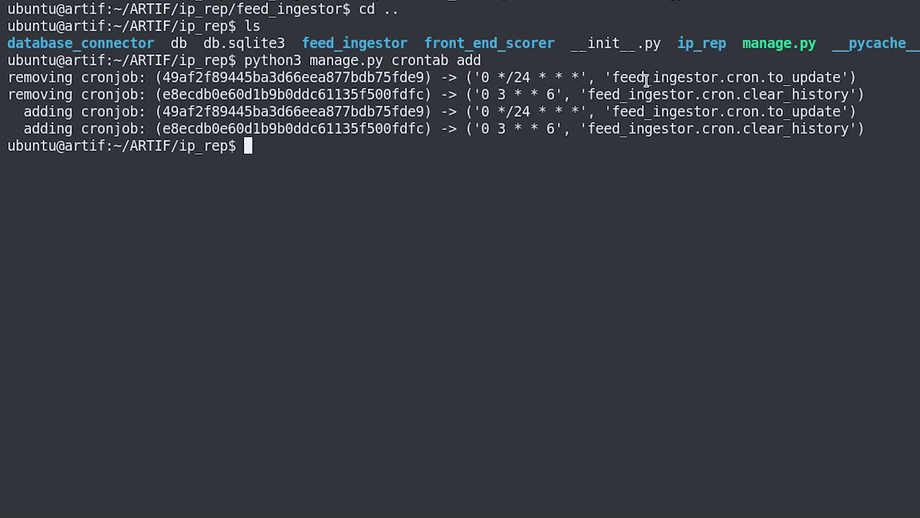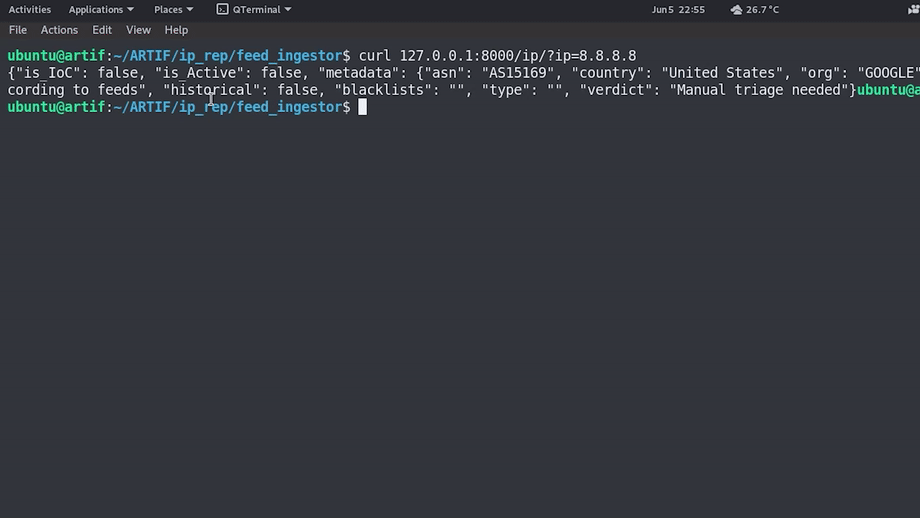 cred-club/artif
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।
 patrowl/patrowlhears
# PatrowlHears - भेद्यता खुफिया केंद्र / एक्सप्लॉइट्स
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…







