#1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 volexity/threat-intel
सार्वजनिक Volexity ब्लॉग पोस्ट से सिग्नेचर और IoCs।
 pr0xylife/qakbot
बैंकिंग ट्रोजन और बॉटनेट पर केंद्रित थ्रेट-इंटेलिजेंस और मैलवेयर-विश्लेषण रिपॉज़िटरी, जिसमें पहचान और रक्षा के लिए IOC, C2 संकेतक और व्यवहारिक…
 misp/misp-taxonomies
MISP वर्गिकी प्रणाली में उपयोग की जाने वाली वर्गिकी, जिनका उपयोग अन्य सूचना साझाकरण उपकरणों द्वारा भी किया जा सकता है।
 vxunderground/threatintelligencediscordbot
विभिन्न क्लियरनेट डोमेन और रैंसमवेयर थ्रेट एक्टर डोमेन से अपडेट प्राप्त करता है
 bushidouk/abused-legitimate-services
Cloud, CDN, और मार्केटिंग सेवाएँ जिनका उपयोग साइबर अपराधी और APT समूह करते हैं
 gendigitalinc/ioc
खतरा इंटेल IoCs + डार्क मैटर के कुछ टुकड़े। Gen Threat Labs द्वारा प्रकाशित।
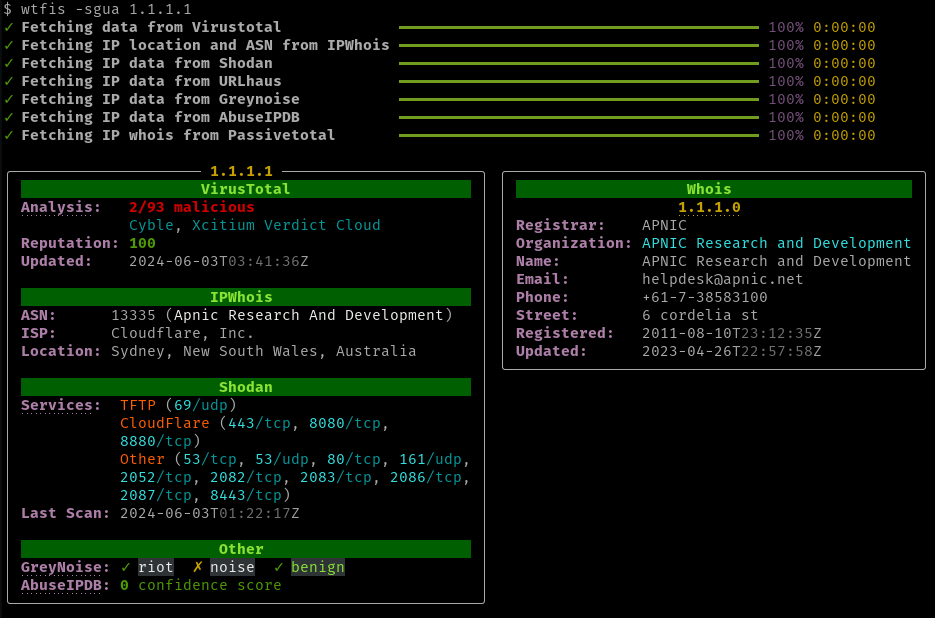 pirxthepilot/wtfis
गैर-रोबॉट के लिए निष्क्रिय होस्टनेम, डोमेन और आईपी लुकअप उपकरण
 ransomlook/ransomlook
एक और Ransomware गिरोह ट्रैकर
 threatlabz/iocs
यह रिपॉजिटरी Zscaler ThreatLabz सार्वजनिक रिपोर्टों से समझौते के संकेतकों (IOCs) के लिए है।
 jpcertcc/phishurl-list
फ़िशिंग URL डेटासेट JPCERT/CC से
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 fastfire/ioc_attack_esxi_feb_2023
ESXi इंफ्रास्ट्रक्चर पर हुए हमलों से संबंधित उपलब्ध IoCs का संग्रह, जो शुक्रवार, 3 फ़रवरी 2023 तक हुए।
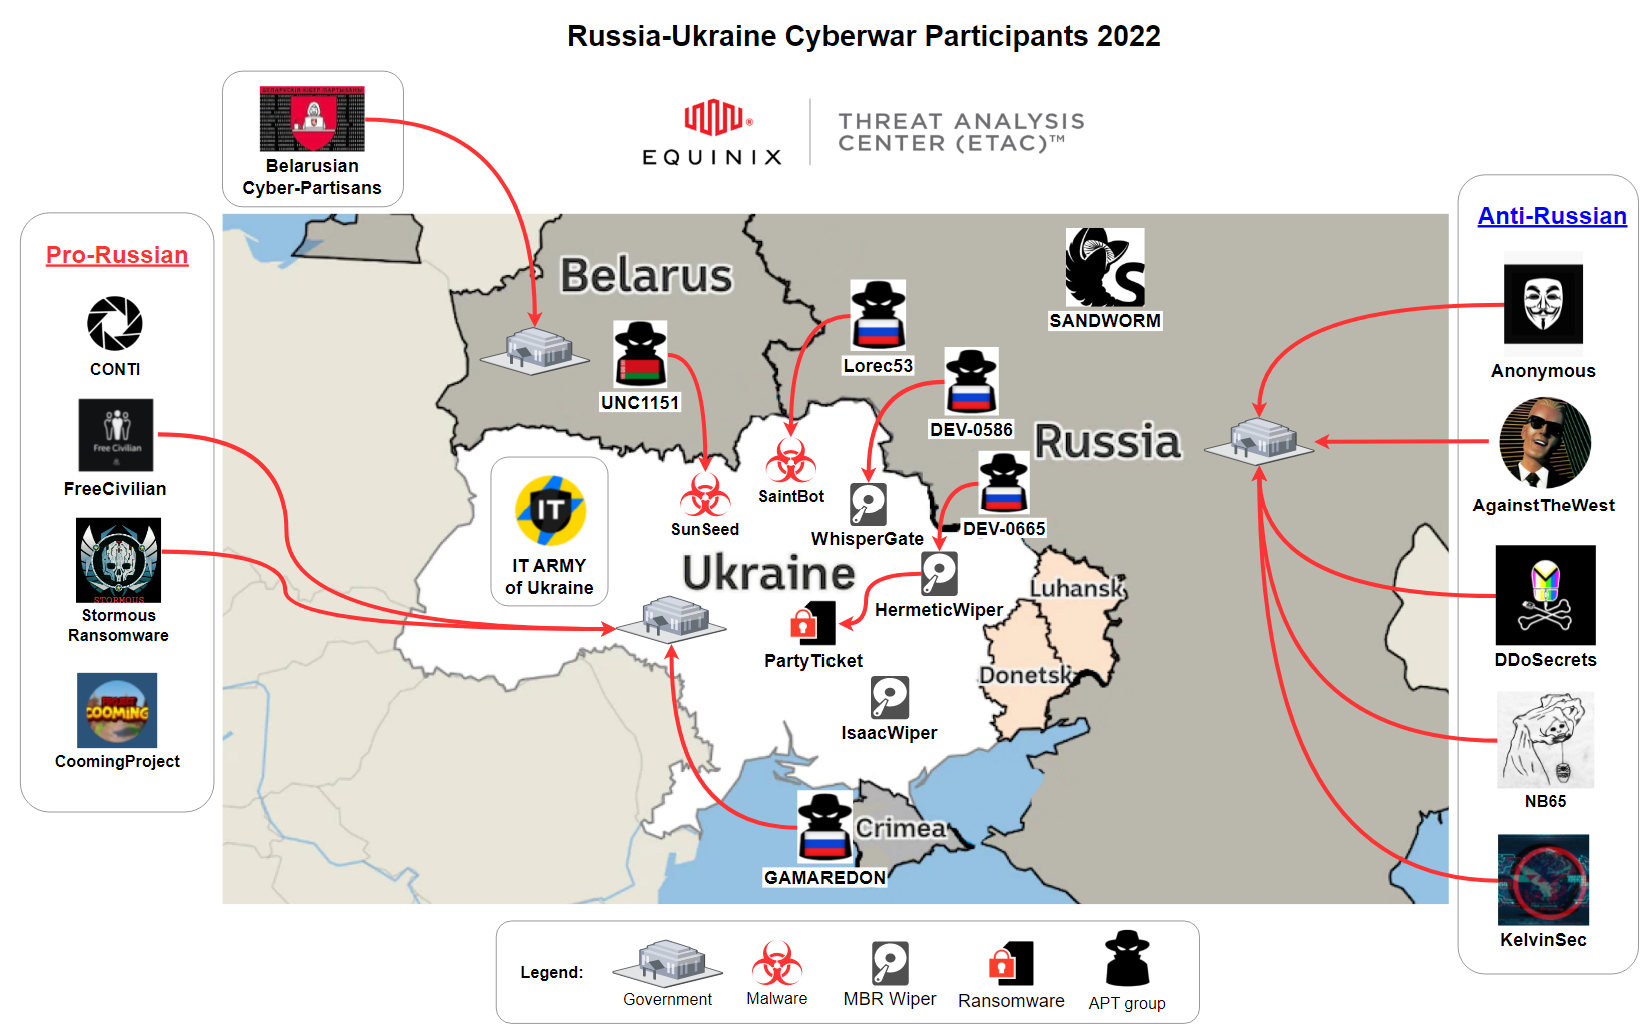 curated-intel/ukraine-cyber-operations
Curated Intelligence दुनिया भर के विश्लेषकों के साथ काम कर रहा है ताकि यूक्रेन में उन संगठनों को उपयोगी जानकारी प्रदान की जा सके जो अतिरिक्त मुफ्त…
 rollwagen/abusech
abuse.ch के लिए CLI क्लाइंट
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
 scoubi/bloodsocer
MITRE ATT&CK, Sigma, और Atomic Red Team डेटा को BloodHound ग्राफ़ में एकत्रित करता है ताकि SOC विश्लेषक डिटेक्शन कवरेज का मानचित्रण कर सकें, अंतराल…
 xakepnz/enterpriseattack
MITRE ATT&CK® एंटरप्राइज़ डेटासेट के साथ इंटरैक्ट करने के लिए एक हल्का Python मॉड्यूल। न्यूनतम निर्भरताओं के साथ गति के लिए निर्मित। अधिक जानकारी के…