

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
BloodSOCer — MITRE ATT&CK, Sigma, और Atomic Red Team डेटा को BloodHound ग्राफ़ में एकत्रित करता है ताकि SOC विश्लेषक डिटेक्शन कवरेज का मानचित्रण कर सकें, अंतराल की पहचान कर सकें, और Cypher क्वेरी के साथ घटनाओं की जांच कर सकें। | Kitploit
उपकरण/GitHubGitHub/scoubi/bloodsocer
रक्षात्मक उपकरणखतरा फ़ीड और एग्रीगेटरखतरा खुफियाघटना प्रतिक्रिया
GitHubscoubi/bloodsocer

BloodSOCer

MITRE ATT&CK, Sigma, और Atomic Red Team डेटा को BloodHound ग्राफ़ में एकत्रित करता है ताकि SOC विश्लेषक डिटेक्शन कवरेज का मानचित्रण कर सकें, अंतराल की पहचान कर सकें, और Cypher क्वेरी के साथ घटनाओं की जांच कर सकें।

रिपॉजिटरी देखें
6174811 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

BloodSOCer

BloodSOCer Logo

BloodSOCer एक Python स्वचालन उपकरण है जो कई स्रोतों (Mitre ATT&CK, Sigma rules, Atomic Red Team) से ख़तरे की खुफिया जानकारी एकत्र करता है और BloodHound में OpenGraph प्रारूप में इन्जेस्ट करने के लिए JSON फ़ाइलें बनाता है। BloodSOCer फ़ाइलों को BloodHound पर अपलोड भी कर सकता है और कस्टम ऑब्जेक्ट्स के लिए आइकन सेट कर सकता है, यदि कॉन्फ़िगरेशन में API टोकन परिभाषित हों। सुरक्षा विश्लेषक तब डेटा को किसी भी कोण से देख सकते हैं, और आरंभ करने में सहायता के लिए कुछ Cypher क्वेरी भी दी गई हैं।

लक्ष्य

इस परियोजना के पीछे विचार SOC को Mitre ATT&CK Framework के अपने कवरेज का मानचित्रण करने में मदद करना है और घटना प्रतिक्रिया (incident response) के दौरान तुरंत पहचानने में सहायता करना है कि ब्लाइंड स्पॉट कहाँ हो सकते हैं। आदर्श रूप से SOC को अपने स्वयं के डिटेक्शन मैप करने चाहिए न कि Sigma के "तैयार" डिटेक्शन। मुझे गलत मत समझिए, Sigma मेरे पसंदीदा Open Source प्रोजेक्ट्स में से एक है, लेकिन अधिकांश डिटेक्शन संदर्भ/संवर्धन (context/enrichment) के लिए बेहतर होते हैं या कार्रवाई योग्य टिकट बनाने की तुलना में खतरे की खोज (threat hunting) की लीड उत्पन्न करते हैं।

जब मैं SOC में था तो हम अक्सर यह देखने/दिखाने की कोशिश करते थे कि हमारे डिटेक्शन ATT&CK Framework से कैसे मैप होते हैं। मुझे हमेशा लगता था कि BloodHound प्रकार का ग्राफ़ इसके लिए शानदार होगा, इसलिए मैंने यह प्रोजेक्ट बनाया, उम्मीद करते हुए कि यह साथी ब्लू टीम के सदस्यों को उनके कवरेज और विभिन्न हिस्सों के आपसी जुड़ाव को विज़ुअलाइज़ करने में मदद करेगा।

ART के इन्जेस्ट के साथ, यह देखना भी संभव है कि कौन से TTP का परीक्षण करना आसान है और कौन से आसानी से परीक्षण नहीं किए जा सकते।

मैं आपको दृढ़ता से प्रोत्साहित करता हूँ कि यदि आप किसी ऐसे TTP के लिए डिटेक्शन/परीक्षण बनाते हैं जिसके पास कोई नहीं है, तो Sigma Rules और ART को मूल प्रोजेक्ट में वापस साझा करें।

विशेषताएँ

  • SigmaHound: Sigma डिटेक्शन नियमों को प्राप्त (fetch) और प्रोसेस करता है
  • ARTHound: Atomic Red Team (ART) परीक्षणों को प्राप्त और प्रोसेस करता है
  • Define Icons: खतरे के अभिनेताओं (threat actors) और तकनीकों के लिए BloodHound आइकन कस्टमाइज़ करें
  • Saved Queries: UL-Cyphers.py या --setup के माध्यम से बंडल किए गए Cypher क्वेरी को BloodHound में आयात करें
  • Batch Upload: जनरेट किए गए JSON ग्राफ़ को स्वचालित इन्जेस्ट ट्रिगरिंग के साथ BloodHound पर अपलोड करें
  • Upload Only: यदि आपके पास पहले से फ़ाइलें हैं लेकिन किसी नए BloodHound इंस्टेंस में आयात करना चाहते हैं या डेटाबेस साफ़ कर दिया है
  • Clear Database: ताज़ा आयात से पहले API के माध्यम से BloodHound इंस्टेंस को रीसेट करें
  • Setup Helper: आइकन अपडेट और सहेजी गई क्वेरी आयात को एक साथ चलाने के लिए एक फ़्लैग
  • One Playbook linked to 2 TTP: यह केवल यह दिखाने के लिए है कि यदि आप अपने IR Playbooks को ATT&CK से मैप करते हैं और डेटा इन्जेस्ट करते हैं तो यह कैसा दिखेगा
  • CLI Interface: व्यक्तिगत या सभी घटकों को चलाने के लिए सरल कमांड-लाइन तर्क

आवश्यकताएँ

  • Python 3.8+
  • BloodHound सर्वर चालू हो (डिफ़ॉल्ट: http://127.0.0.1:8080)

वैकल्पिक

  • BloodHound API क्रेडेंशियल्स (Token ID और Token Key)
    • यदि आप API Keys प्रदान नहीं करते हैं, तो BloodSOCer निम्न में सक्षम नहीं होगा:
      • जनरेट किए गए डेटा को अपलोड करने में (लेकिन आप इसे UI में मैन्युअल रूप से अपलोड कर सकते हैं)
      • इस प्रोजेक्ट के लिए कस्टम Cyphers बनाने में (लेकिन आप उन्हें UI में मैन्युअल रूप से अपलोड कर सकते हैं)
      • कस्टम आइकन सेट करने में

स्थापना

  1. रिपॉज़िटरी क्लोन करें:

    git clone https://github.com/yourusername/BloodSOCer.git
    cd BloodSOCer
    
  2. निर्भरताएँ स्थापित करें:

    pip3 install -r requirements.txt
    
  3. BloodSOCer.py में API क्रेडेंशियल्स कॉन्फ़िगर करें:

    apikey = "your-api-key-here"
    apiid = "your-api-id-here"
    

उपयोग

बस YOLO करें

python3 BloodSOCer.py

सहायता दिखाएँ

python3 BloodSOCer.py -h

व्यक्तिगत hounds चलाएँ

python3 BloodSOCer.py --mitre, -m
python3 BloodSOCer.py --sigma, -s
python3 BloodSOCer.py --art, -r

Define Icons चलाएँ

python3 BloodSOCer.py --define-icons, -di

Setup चलाएँ (आइकन + साइफर)

python3 BloodSOCer.py --setup, -st

केवल फ़ाइलें अपलोड करें

python3 BloodSOCer.py --upload-only, -ul

सभी hounds चलाएँ और डेटा अपलोड करें

python3 BloodSOCer.py --all, -a

कई ऑपरेशन संयोजित करें

python3 BloodSOCer.py --mitre --sigma --define-icons

डेटाबेस का सारा डेटा हटाएँ

python3 BloodSOCer.py --clear-db

नोट: --define-icons और --upload-only के लिए BloodSOCer.py में API Key और API Secret परिभाषित होना अनिवार्य है

कॉन्फ़िगरेशन

कस्टमाइज़ करने के लिए BloodSOCer.py संपादित करें:

  • apikey: आपकी BloodHound API key
  • apiid: आपकी BloodHound API ID
  • url: BloodHound सर्वर URL (डिफ़ॉल्ट: http://127.0.0.1:8080)

फ़ाइल संरचना

BloodSOCer/
├── BloodSOCer.py              # मुख्य एंट्री पॉइंट
├── MitreHound.py              # MITRE ATT&CK डेटा फ़ेचर
├── ARTHound.py                # Atomic Red Team डेटा फ़ेचर
├── SigmaHound.py              # Sigma rules डेटा फ़ेचर
├── Define-Icons.py            # BloodHound आइकन कस्टमाइज़र
├── UL-Cyphers.py              # इन्जेस्ट किए गए डेटा को क्वेरी करने में सहायता हेतु कस्टम Cyphers अपलोड करें
├── Cyphers/                   # सहेजी गई क्वेरी (Cypher) JSONs
├── ressources/                # छवियाँ/आरेख (Arrows graph, logo)
├── README.md                  # यह फ़ाइल
├── requirements.txt           # Python निर्भरताएँ
└── output/                    # जनरेट की गई *_graph.json फ़ाइलें

नए नोड्स और एजेस

नोड्स

यह प्रोजेक्ट निम्नलिखित नोड प्रकार जोड़ता है:

  • TA_Group
    • Threat Actor Group
  • Tactic
    • Mitre ATT&CK Tactic जैसे "Command and Control"
  • Technique
    • Mitre ATT&CK Technique जैसे "OS Credential Dumping"
    • Mitre ATT&CK Sub-Technique जैसे "OS Credential Dumping: LSA Secrets"
  • Tool
    • हमला करने के लिए उपयोग किया जाने वाला सॉफ़्टवेयर जैसे "UACMe"
  • Rule
    • किसी Technique या Sub-Technique का पता लगाने के लिए Sigma Rules
  • ART
    • Atomic Red Team - परीक्षण जो किसी विशिष्ट Technique या Sub-Technique का उपयोग करते हैं
  • Playbook
    • Incident Response Playbook, जैसे IRP, जिसका उपयोग तब किया जा सकता है जब कोई Technique प्रतिद्वंद्वी द्वारा सफलतापूर्वक उपयोग की जाती है
    • नोट: चूँकि IRP के पास Mitre ATT&CK Framework के साथ मैपिंग नहीं है, इसलिए वे वर्तमान में लागू नहीं हैं

एजेस

यह प्रोजेक्ट निम्नलिखित एजेस/संबंध जोड़ता है:

  • Exploits
    • एक Tool किसी (Sub-)Technique का Exploits करता है
  • Uses
    • एक Threat Actor किसी Tool या (Sub-)Technique का Uses करता है
  • PartOf
    • एक Technique किसी Tactic का PartOf है
  • SubTechniqueOf
    • एक Sub-Technique किसी Technique का SubTechniqueOf है
  • DetectedBy
    • एक (Sub-)Technique किसी Rule द्वारा DetectedBy है
  • TestedBy
    • एक (Sub-)Technique किसी ART द्वारा TestedBy है
  • InvestigateWith
    • एक (Sub-)Technique किसी Playbook के साथ InvestigateWith है

कॉन्सेप्ट ग्राफ़

BloodSOCer Arrows Graph

इस Arrows.app ग्राफ़ की json फ़ाइल डाउनलोड करने के लिए यहाँ क्लिक करें

उदाहरण आउटपुट

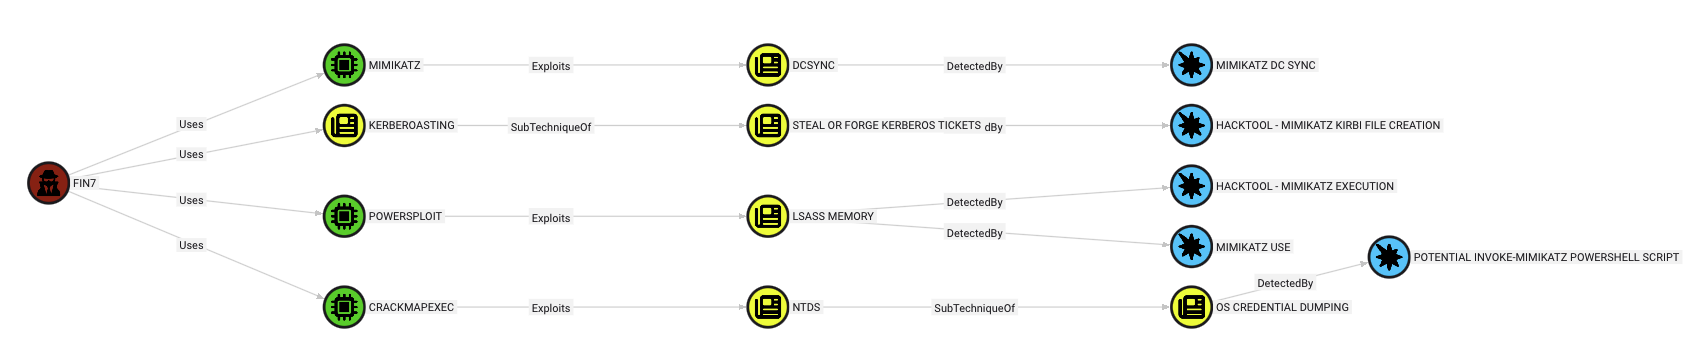
Mimikatz का उपयोग करते हुए FIN7 के लिए डिटेक्शन FIN7 Mimikatz Detections
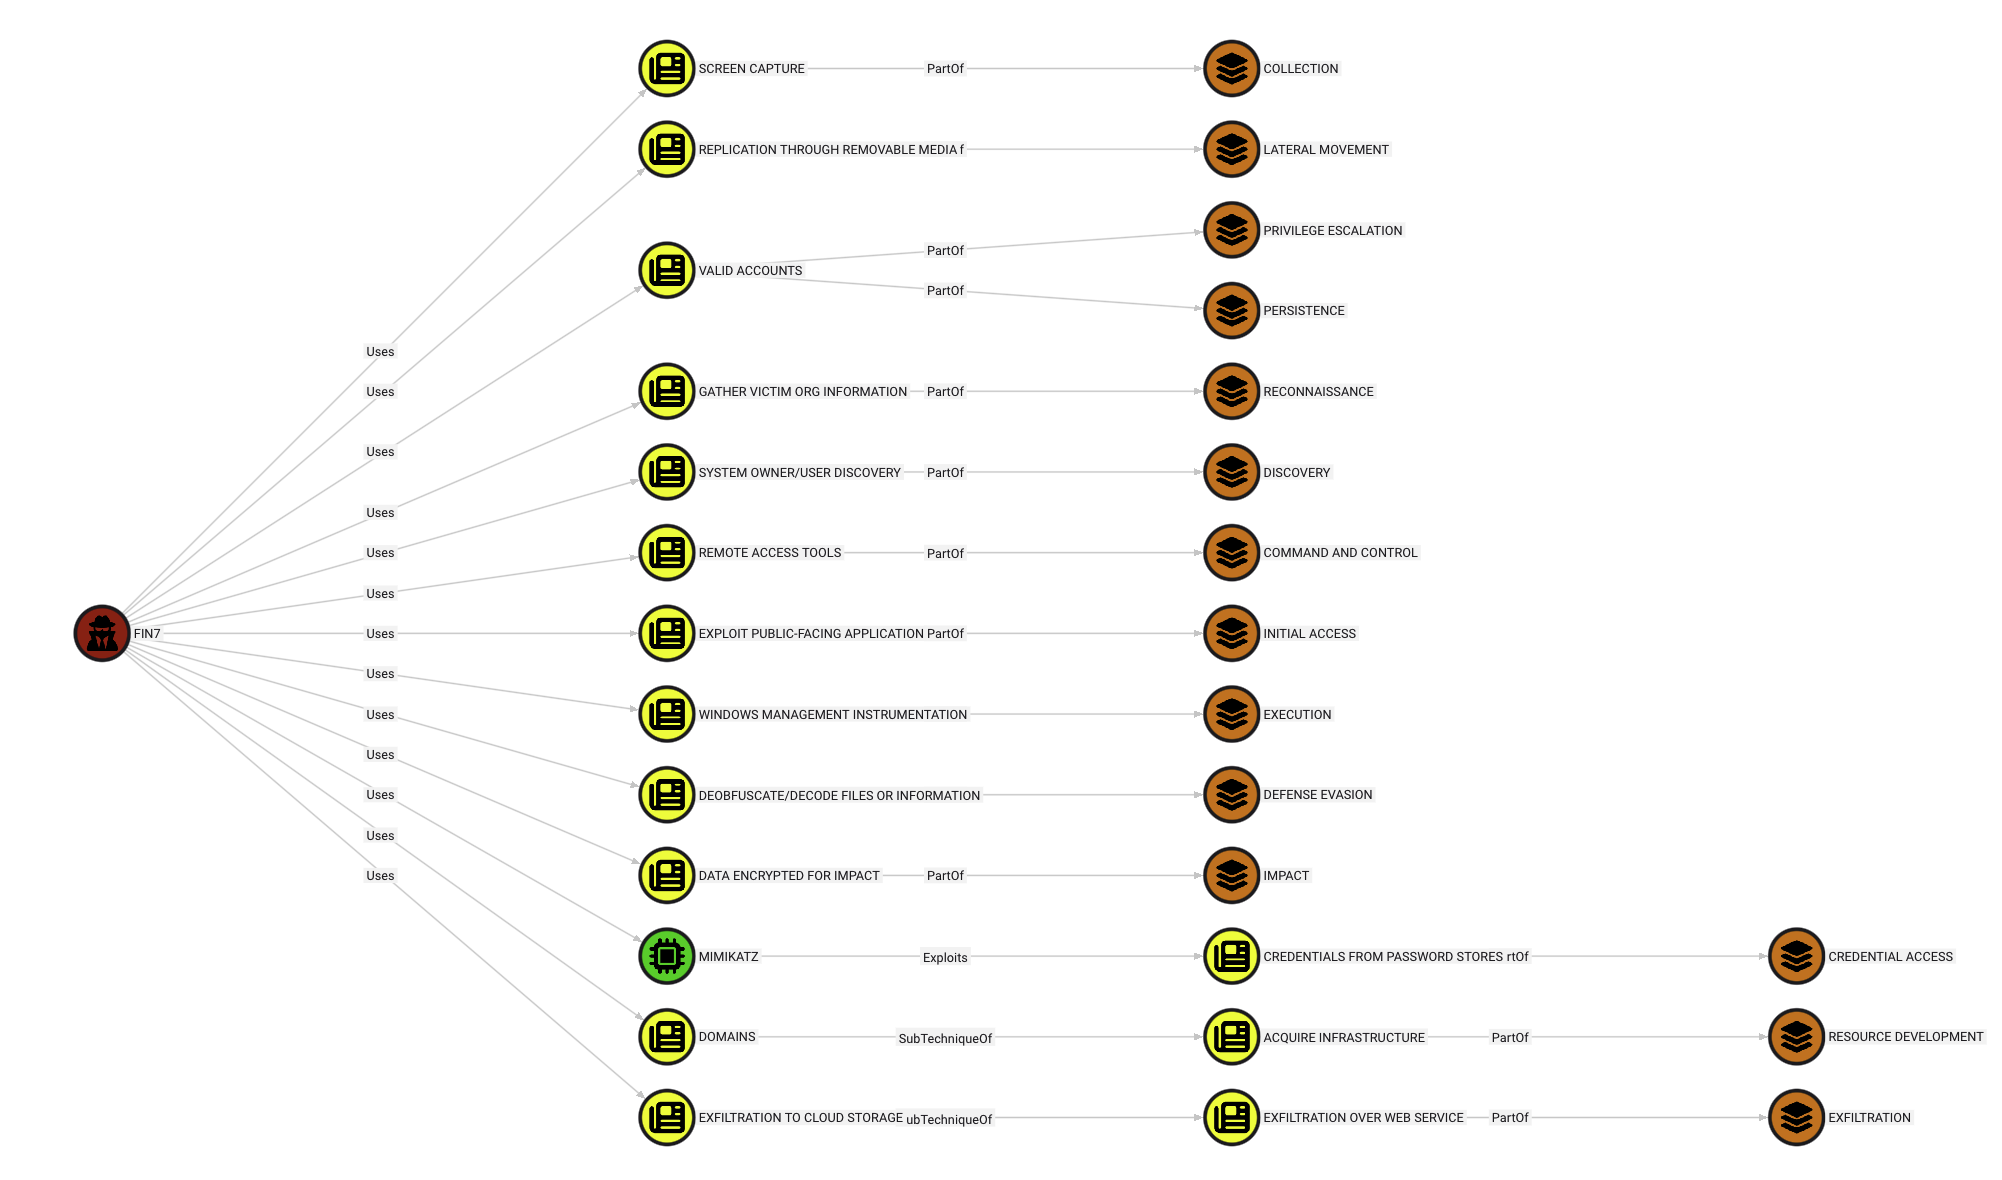
FIN7 द्वारा उपयोग की जाने वाली Tactics Playbooks Query
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    352
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    291

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






