
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 circl/ail-framework
AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।
 facebook/threatexchange
डिजिटल नुकसानों से लड़ने के लिए मिलकर काम करने हेतु Trust & Safety उपकरण।
 cisagov/vulnrichment
एक repo जो vulnerability enrichment करने के लिए है।
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
 bert-janp/open-source-threat-intel-feeds
यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें…

 opencti-platform/connectors
OpenCTI कनेक्टर्स का संग्रह जो MISP और MITRE ATT&CK जैसे बाहरी स्रोतों से थ्रेट इंटेलिजेंस, IOC और CTI डेटा को प्लेटफ़ॉर्म में इनजेस्ट और…
 paloaltonetworks/unit42-timely-threat-intel
Palo Alto Network की Unit 42 टीम के सोशल मीडिया पोस्ट का समर्थन करने वाले इंडिकेटरों वाली फ़ाइलों का एक संग्रह, जो समय पर खतरे की खुफिया जानकारी…
 misp/misp-galaxy
MISP घटनाओं या विशेषताओं (जैसे खतरा अभिनेता) से जोड़ने के लिए क्लस्टर और तत्व
 gendigitalinc/ioc
खतरा इंटेल IoCs + डार्क मैटर के कुछ टुकड़े। Gen Threat Labs द्वारा प्रकाशित।
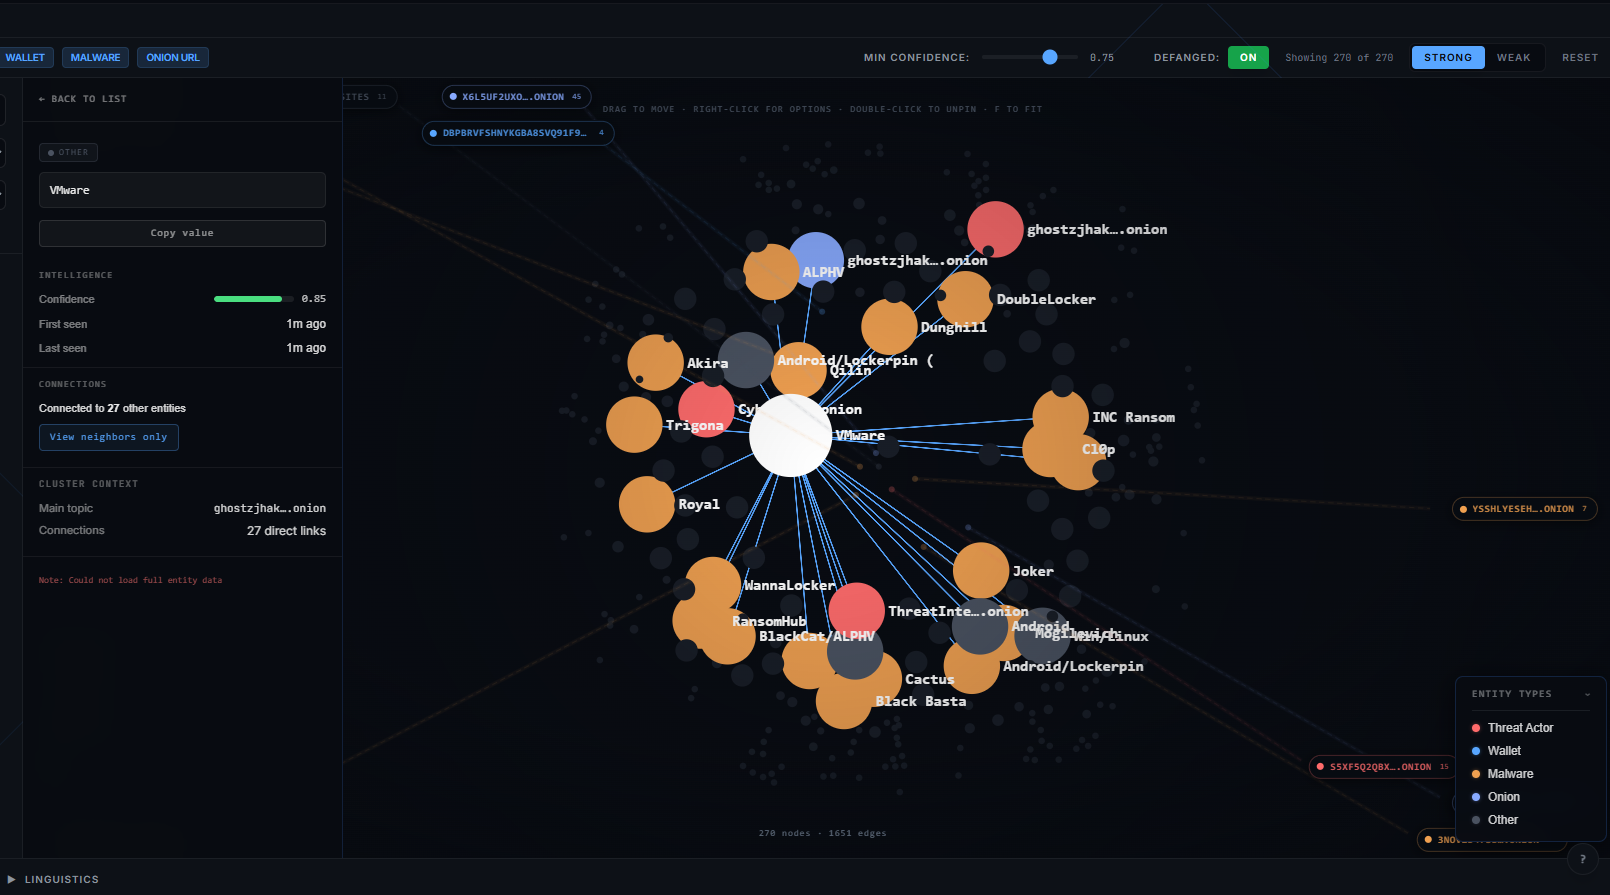 katrielmoses/voidaccess
स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क…
 mitre-attack/attack-stix-data
MITRE ATT&CK ज्ञानकोश का STIX 2.1 संग्रह, जो enterprise, mobile और ICS खतरे की खुफिया जानकारी के लिए प्रतिद्वंद्वी रणनीति और तकनीकें प्रदान करता है।
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 ninoseki/mihari
OSINT आधारित खतरे की खोज के लिए एक क्वेरी एग्रीगेटर
 certtools/intelmq
IntelMQ आईटी सुरक्षा टीमों के लिए एक समाधान है, जो मैसेज क्यूइंग प्रोटोकॉल का उपयोग करके सुरक्षा फ़ीड को एकत्र और संसाधित करता है।
 ransomlook/ransomlook
एक और Ransomware गिरोह ट्रैकर
 magicsword-io/lolrmm
हमलावरों द्वारा दुरुपयोग किए जाने वाले Remote Monitoring and Management टूल्स की क्यूरेटेड सूची, जिसमें YAML प्रोफ़ाइल, Sigma डिटेक्शन नियम, और थ्रेट…
 volexity/threat-intel
सार्वजनिक Volexity ब्लॉग पोस्ट से सिग्नेचर और IoCs।





