
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 opencybersecurityalliance/kestrel-lang
Kestrel threat hunting language: विभिन्न डेटा स्रोतों और threat intel के पार पुन: प्रयोज्य, संयोजनीय और साझा करने योग्य huntflows का निर्माण।
 primait/nuvola
ग्राफ-आधारित AWS सुरक्षा विश्लेषण उपकरण जो क्लाउड कॉन्फ़िगरेशन डंप करता है, गलत कॉन्फ़िगरेशन का पता लगाता है, और एक्सटेंसिबल YAML नियमों के साथ Neo4j…
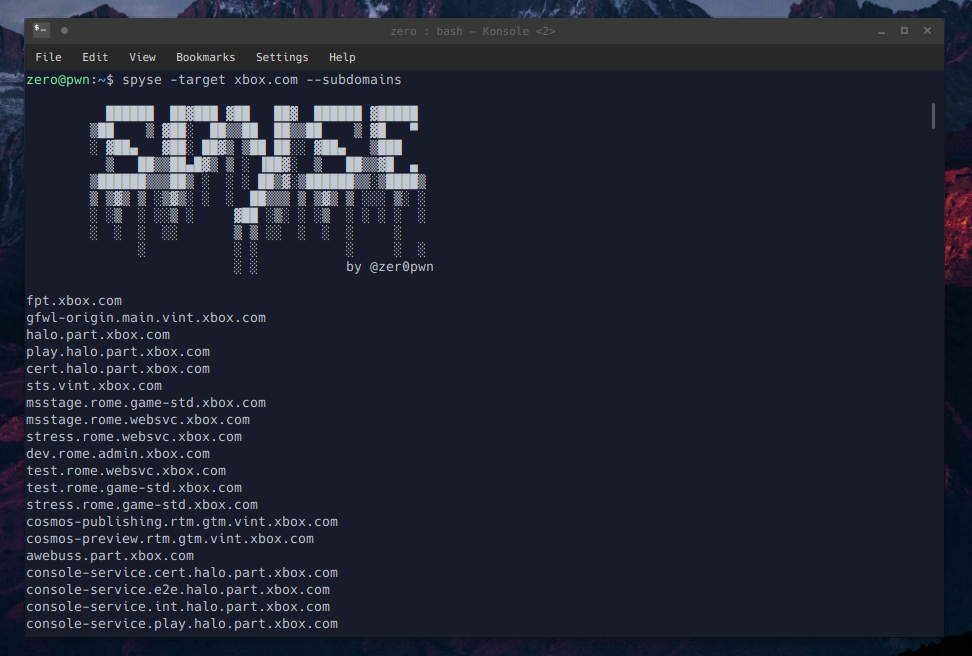 zeropwn/spyse.py
spyse.com पर होस्ट किए गए टूल के लिए Python API रैपर और कमांड-लाइन क्लाइंट।
 synthient/public-research
थ्रेट इंटेलिजेंस, फिंगरप्रिंटिंग और धोखाधड़ी का पता लगाने पर ओपन सोर्स अनुसंधान और वार्ता।
 redeye-framework/redeye
सहयोगी पेंटेस्ट डेटा प्रबंधन प्लेटफ़ॉर्म जो सर्वर, उपयोगकर्ता, कमजोरियां, हमले के वेक्टर और फ़ाइलों को व्यवस्थित करने के लिए API पहुंच और ग्राफ़…
 zxsecurity/steamer
सार्वजनिक पासवर्ड उल्लंघन डेटा को आयात, खोज और प्रबंधित करने के लिए
 vulncheck-oss/cli
VulnCheck का आधिकारिक कमांड लाइन टूल
 guibacellar/tex
शोधकर्ताओं और जांचकर्ताओं के लिए टेलीग्राम खुफिया संग्रह उपकरण। OCR, Elasticsearch एकीकरण और खतरे की निगरानी के लिए स्वचालित अलर्टिंग के साथ समूहों,…
 p0dalirius/extractbitlockerkeys
एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो स्वचालित रूप से किसी डोमेन से बिटलॉकर रिकवरी कुंजियाँ निकालती है।
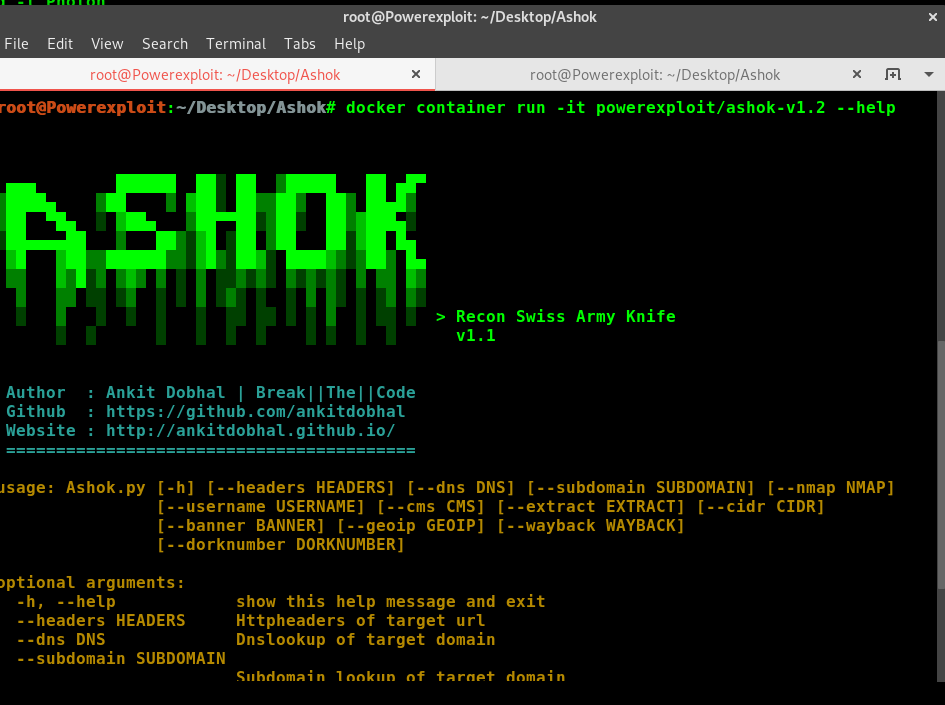 powerexploit/ashok
Ashok एक OSINT जांच उपकरण है, जिसे 😍 स्विस आर्मी चाकू भी कहा जाता है।
 evilsocket/spycast
एक क्रॉस-प्लेटफ़ॉर्म mDNS गणना उपकरण।
 synacktiv/php_filter_chains_oracle_exploit
PHP फ़िल्टर चेन एरर-आधारित ओरेकल के प्रति संवेदनशील पैरामीटरों का शोषण करने के लिए एक CLI।
 cve-search/git-vuln-finder
git commit संदेशों से संभावित सॉफ्टवेयर कमजोरियों का पता लगाना
 ghost-otpbot/smsotpbot
OTP BOT Paypal, Instagram, Snapchat, Google, 3D Secure, और कई अन्य से SMS सत्यापन को बायपास करता है...
 ecstatic-nobel/osweep
OSINT को केवल खोजें नहीं। इसे स्वीप करें।
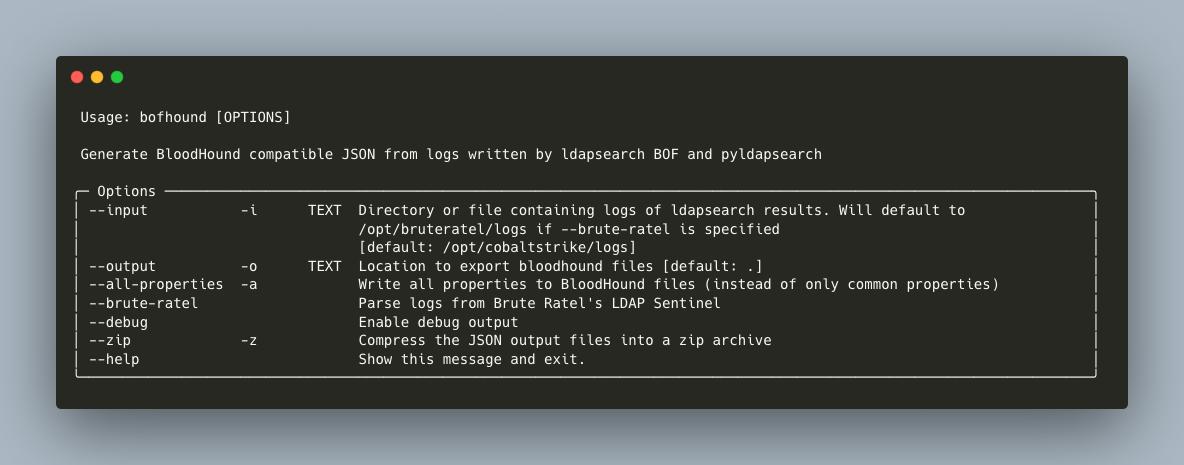 fortalice/bofhound
BloodHound के अनुकूल JSON उत्पन्न करें ldapsearch BOF, pyldapsearch और Brute Ratel's LDAP Sentinel द्वारा लिखे गए लॉग से
 ethicalhackingplayground/bxss
ब्लाइंड XSS स्कैनर एक उपकरण है जिसका उपयोग वेब एप्लिकेशन में ब्लाइंड XSS कमजोरियों को स्कैन करने के लिए किया जा सकता है।
 shinthink/blitzstrike
MCP सर्वर जो तीन-स्तरीय पेनेट्रेशन-टेस्टिंग कार्यप्रणाली को पैकेज करता है: अटैक-सरफेस रेकनिसेंस, सोर्स-टू-सिंक स्टैटिक विश्लेषण, और एस्केलेशन चेन के…








