

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ExtractBitlockerKeys — एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो स्वचालित रूप से किसी डोमेन से बिटलॉकर रिकवरी कुंजियाँ निकालती है। | Kitploit
उपकरण/GitHubGitHub/p0dalirius/extractbitlockerkeys
एन्क्रिप्शन/डिक्रिप्शन उपकरणडेटा निष्कासनजानकारी एकत्र करनापोस्ट-शोषण
GitHubp0dalirius/extractbitlockerkeys

ExtractBitlockerKeys

एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो स्वचालित रूप से किसी डोमेन से बिटलॉकर रिकवरी कुंजियाँ निकालती है।

रिपॉजिटरी देखें
साझा करें
वेबसाइट
402597510 महीने पहलेKitploit द्वारा समीक्षित

एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो किसी डोमेन से बिटलॉकर रिकवरी कीज़ को स्वचालित रूप से निकालती है।
GitHub release (latest by date) YouTube Channel Subscribers

विशेषताएं

  • डोमेन कंट्रोलर के LDAP से सभी कंप्यूटरों की सूची स्वचालित रूप से प्राप्त करता है।
  • LDAP से बिटलॉकर कीज़ निकालने के लिए मल्टीथ्रेडेड कनेक्शन।
  • LDAP परिणाम पृष्ठों पर पुनरावृत्ति करके डोमेन के प्रत्येक कंप्यूटर को प्राप्त करता है, चाहे आकार कुछ भी हो।

[!चेतावनी] कृपया इस बैकअप को डोमेन के किसी ऑनलाइन SMB शेयर में संग्रहीत न करें। आपको इसे प्रिंट करके और एक लॉकर में भौतिक रूप से संग्रहीत करना चाहिए।

  • परिणामों को JSON में निर्यात करें, जिसमें कंप्यूटर FQDN, डोमेन, रिकवरी की, वॉल्यूम GUID, निर्मित तिथि और संगठनात्मक इकाइयाँ शामिल हों।
  • परिणामों को XLSX में निर्यात करें, जिसमें कंप्यूटर FQDN, डोमेन, रिकवरी की, वॉल्यूम GUID, निर्मित तिथि और संगठनात्मक इकाइयाँ शामिल हों।
  • परिणामों को SQLITE3 में निर्यात करें, जिसमें कंप्यूटर FQDN, डोमेन, रिकवरी की, वॉल्यूम GUID, निर्मित तिथि और संगठनात्मक इकाइयाँ शामिल हों।

Linux से Python में प्रदर्शन

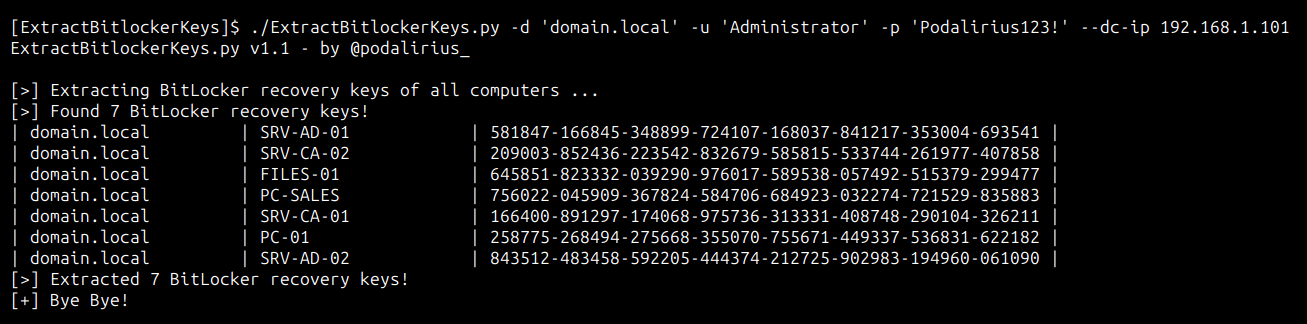
domain.local डोमेन के सभी कंप्यूटरों से बिटलॉकर रिकवरी कीज़ निकालने के लिए आप इस कमांड का उपयोग कर सकते हैं:

./ExtractBitlockerKeys.py -d 'domain.local' -u 'Administrator' -p 'Podalirius123!' --dc-ip 192.168.1.101

आपको निम्नलिखित आउटपुट प्राप्त होगा:

Windows से Powershell में प्रदर्शन

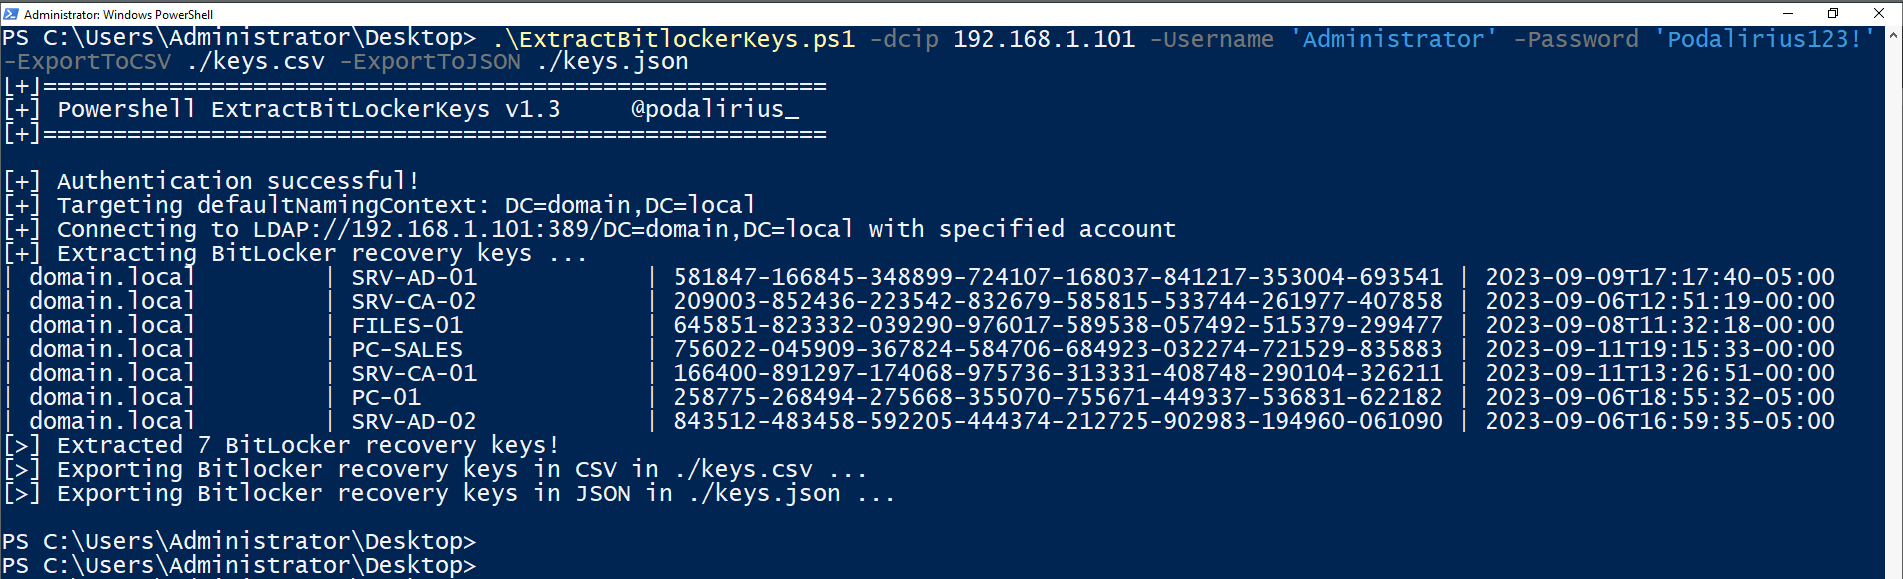
domain.local डोमेन के सभी कंप्यूटरों से बिटलॉकर रिकवरी कीज़ निकालने के लिए आप इस कमांड का उपयोग कर सकते हैं:

.\ExtractBitlockerKeys.ps1 -dcip 192.168.1.101 -ExportToCSV ./keys.csv -ExportToJSON ./keys.json

आपको निम्नलिखित आउटपुट प्राप्त होगा:

उपयोग

$ ./ExtractBitlockerKeys.py -h
ExtractBitlockerKeys.py v1.1 - Remi GASCOU (Podalirius) द्वारा

usage: ExtractBitlockerKeys.py [-h] [-v] [-q] [-t THREADS] [--export-xlsx EXPORT_XLSX] [--export-json EXPORT_JSON] [--export-sqlite EXPORT_SQLITE] --dc-ip ip address [-d DOMAIN] [-u USER]
                               [--no-pass | -p PASSWORD | -H [LMHASH:]NTHASH | --aes-key hex key] [-k]

options:
  -h, --help            यह सहायता संदेश दिखाएं और बाहर निकलें
  -v, --verbose         विस्तृत मोड। (डिफ़ॉल्ट: False)
  -q, --quiet           कोई जानकारी न दिखाएं।
  -t THREADS, --threads THREADS
                        थ्रेड्स की संख्या (डिफ़ॉल्ट: 4)।

Output files:
  --export-xlsx EXPORT_XLSX
                        परिणामों को संग्रहीत करने के लिए आउटपुट XLSX फ़ाइल।
  --export-json EXPORT_JSON
                        परिणामों को संग्रहीत करने के लिए आउटपुट JSON फ़ाइल।
  --export-sqlite EXPORT_SQLITE
                        परिणामों को संग्रहीत करने के लिए आउटपुट SQLITE3 फ़ाइल।

Authentication & connection:
  --dc-ip ip address    डोमेन कंट्रोलर या Kerberos के लिए KDC का IP पता। यदि छोड़ा जाता है, तो यह पहचान पैरामीटर में निर्दिष्ट डोमेन भाग (FQDN) का उपयोग करेगा
  -d DOMAIN, --domain DOMAIN
                        प्रमाणित करने के लिए (FQDN) डोमेन
  -u USER, --user USER  प्रमाणित करने के लिए उपयोगकर्ता

Credentials:
  --no-pass             पासवर्ड न मांगें (-k के लिए उपयोगी)
  -p PASSWORD, --password PASSWORD
                        प्रमाणित करने के लिए पासवर्ड
  -H [LMHASH:]NTHASH, --hashes [LMHASH:]NTHASH
                        NT/LM हैश, प्रारूप LMhash:NThash है
  --aes-key hex key     Kerberos प्रमाणीकरण के लिए AES कुंजी (128 या 256 बिट)
  -k, --kerberos        Kerberos प्रमाणीकरण का उपयोग करें। लक्ष्य पैरामीटर के आधार पर .ccache फ़ाइल (KRB5CCNAME) से क्रेडेंशियल प्राप्त करता है। यदि मान्य क्रेडेंशियल नहीं मिलते हैं, तो यह कमांड लाइन में निर्दिष्ट क्रेडेंशियल का उपयोग करेगा।

योगदान

पुल रिक्वेस्ट का स्वागत है। यदि आप अन्य सुविधाएँ जोड़ना चाहते हैं तो कृपया एक इश्यू खोलें।

संदर्भ

  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-keypackage
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoveryguid
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoverypassword
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-volumeguid
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






