

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Redeye — सहयोगी पेंटेस्ट डेटा प्रबंधन प्लेटफ़ॉर्म जो सर्वर, उपयोगकर्ता, कमजोरियां, हमले के वेक्टर और फ़ाइलों को व्यवस्थित करने के लिए API पहुंच और ग्राफ़ विज़ुअलाइज़ेशन के साथ है। | Kitploit
उपकरण/GitHubGitHub/redeye-framework/redeye
भेद्यता परीक्षण फ्रेमवर्कभेद्यता विश्लेषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगउपयोगिताएँ और फ्रेमवर्क
GitHubredeye-framework/redeye

Redeye

सहयोगी पेंटेस्ट डेटा प्रबंधन प्लेटफ़ॉर्म जो सर्वर, उपयोगकर्ता, कमजोरियां, हमले के वेक्टर और फ़ाइलों को व्यवस्थित करने के लिए API पहुंच और ग्राफ़ विज़ुअलाइज़ेशन के साथ है।

रिपॉजिटरी देखें
47345803 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Redeye

यह प्रोजेक्ट पेंटेस्टर्स द्वारा पेंटेस्टर्स के लिए बनाया गया है। Redeye एक ऐसा टूल है जिसका उद्देश्य पेंटेस्ट ऑपरेशन के दौरान आपके डेटा को सबसे कुशल और व्यवस्थित तरीके से प्रबंधित करने में मदद करना है।

विषय-सूची

  • Redeye
    • विषय-सूची
    • डेवलपर्स
    • अवलोकन
    • स्थापना
      • Docker
      • स्रोत
      • सामान्य
    • विशेष-धन्यवाद
    • क्रेडिट

डेवलपर्स

डैनियल अराड - @dandan_arad && एलाद प्टिचा - @elad_pt

अवलोकन

सर्वर पैनल सभी जोड़े गए सर्वरों और उनके बारे में बुनियादी जानकारी प्रदर्शित करेगा, जैसे: स्वामित्व वाला उपयोगकर्ता, खुला पोर्ट और क्या इसे हैक किया गया है (pwned)।

servers

सर्वर में प्रवेश करने के बाद, एक संपादन पैनल दिखाई देगा। हम सर्वर पर पाए गए नए उपयोगकर्ताओं, खोजी गई कमजोरियों को जोड़ सकते हैं और प्रासंगिक प्राप्तियाँ (attain) और फ़ाइलें जोड़ सकते हैं।

edit-server

उपयोगकर्ता पैनल में सभी सर्वरों से मिले सभी उपयोगकर्ता शामिल हैं, उपयोगकर्ताओं को अनुमति स्तर और प्रकार के अनुसार वर्गीकृत किया गया है। ये विवरण उपयोगकर्ता नाम पर होवर करके बदले जा सकते हैं।

Users

फ़ाइलें पैनल वर्तमान पेंटेस्ट की सभी फ़ाइलें प्रदर्शित करेगा। एक टीम सदस्य इन फ़ाइलों को अपलोड और डाउनलोड कर सकता है।
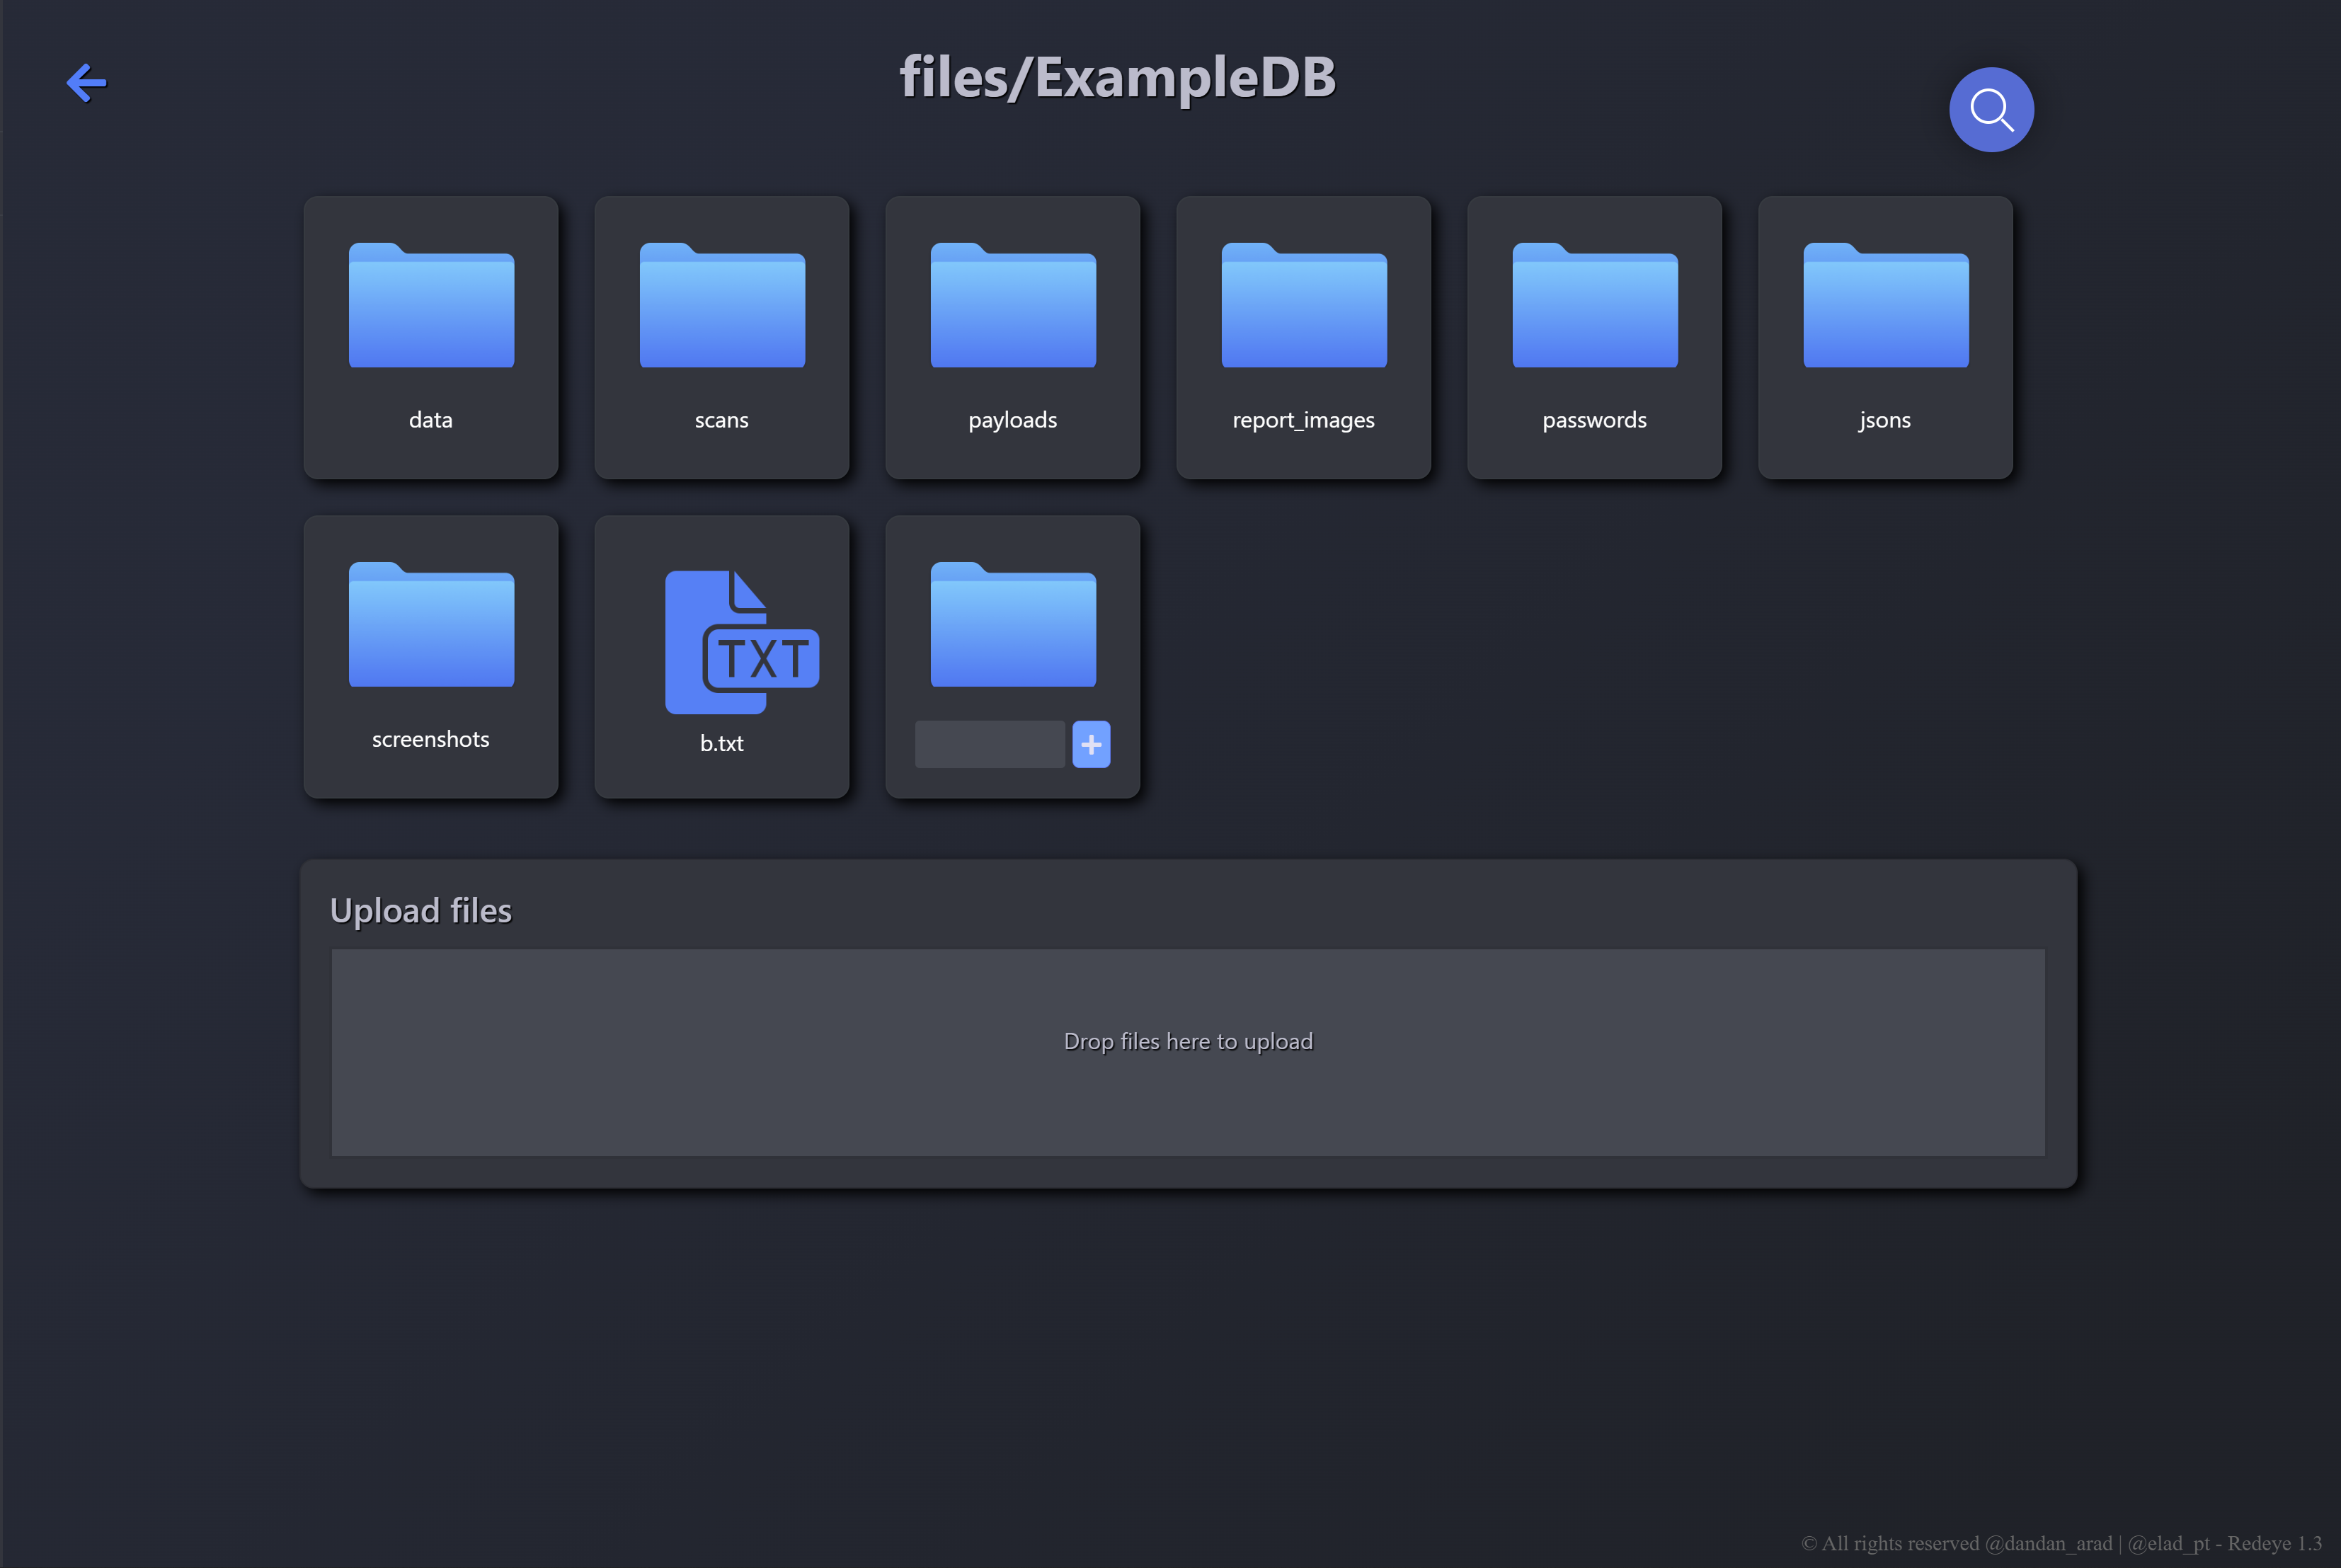
Files

आक्रमण वेक्टर पैनल सभी पाए गए आक्रमण वेक्टरों को गंभीरता/संभाव्यता/जोखिम ग्राफ के साथ प्रदर्शित करेगा।
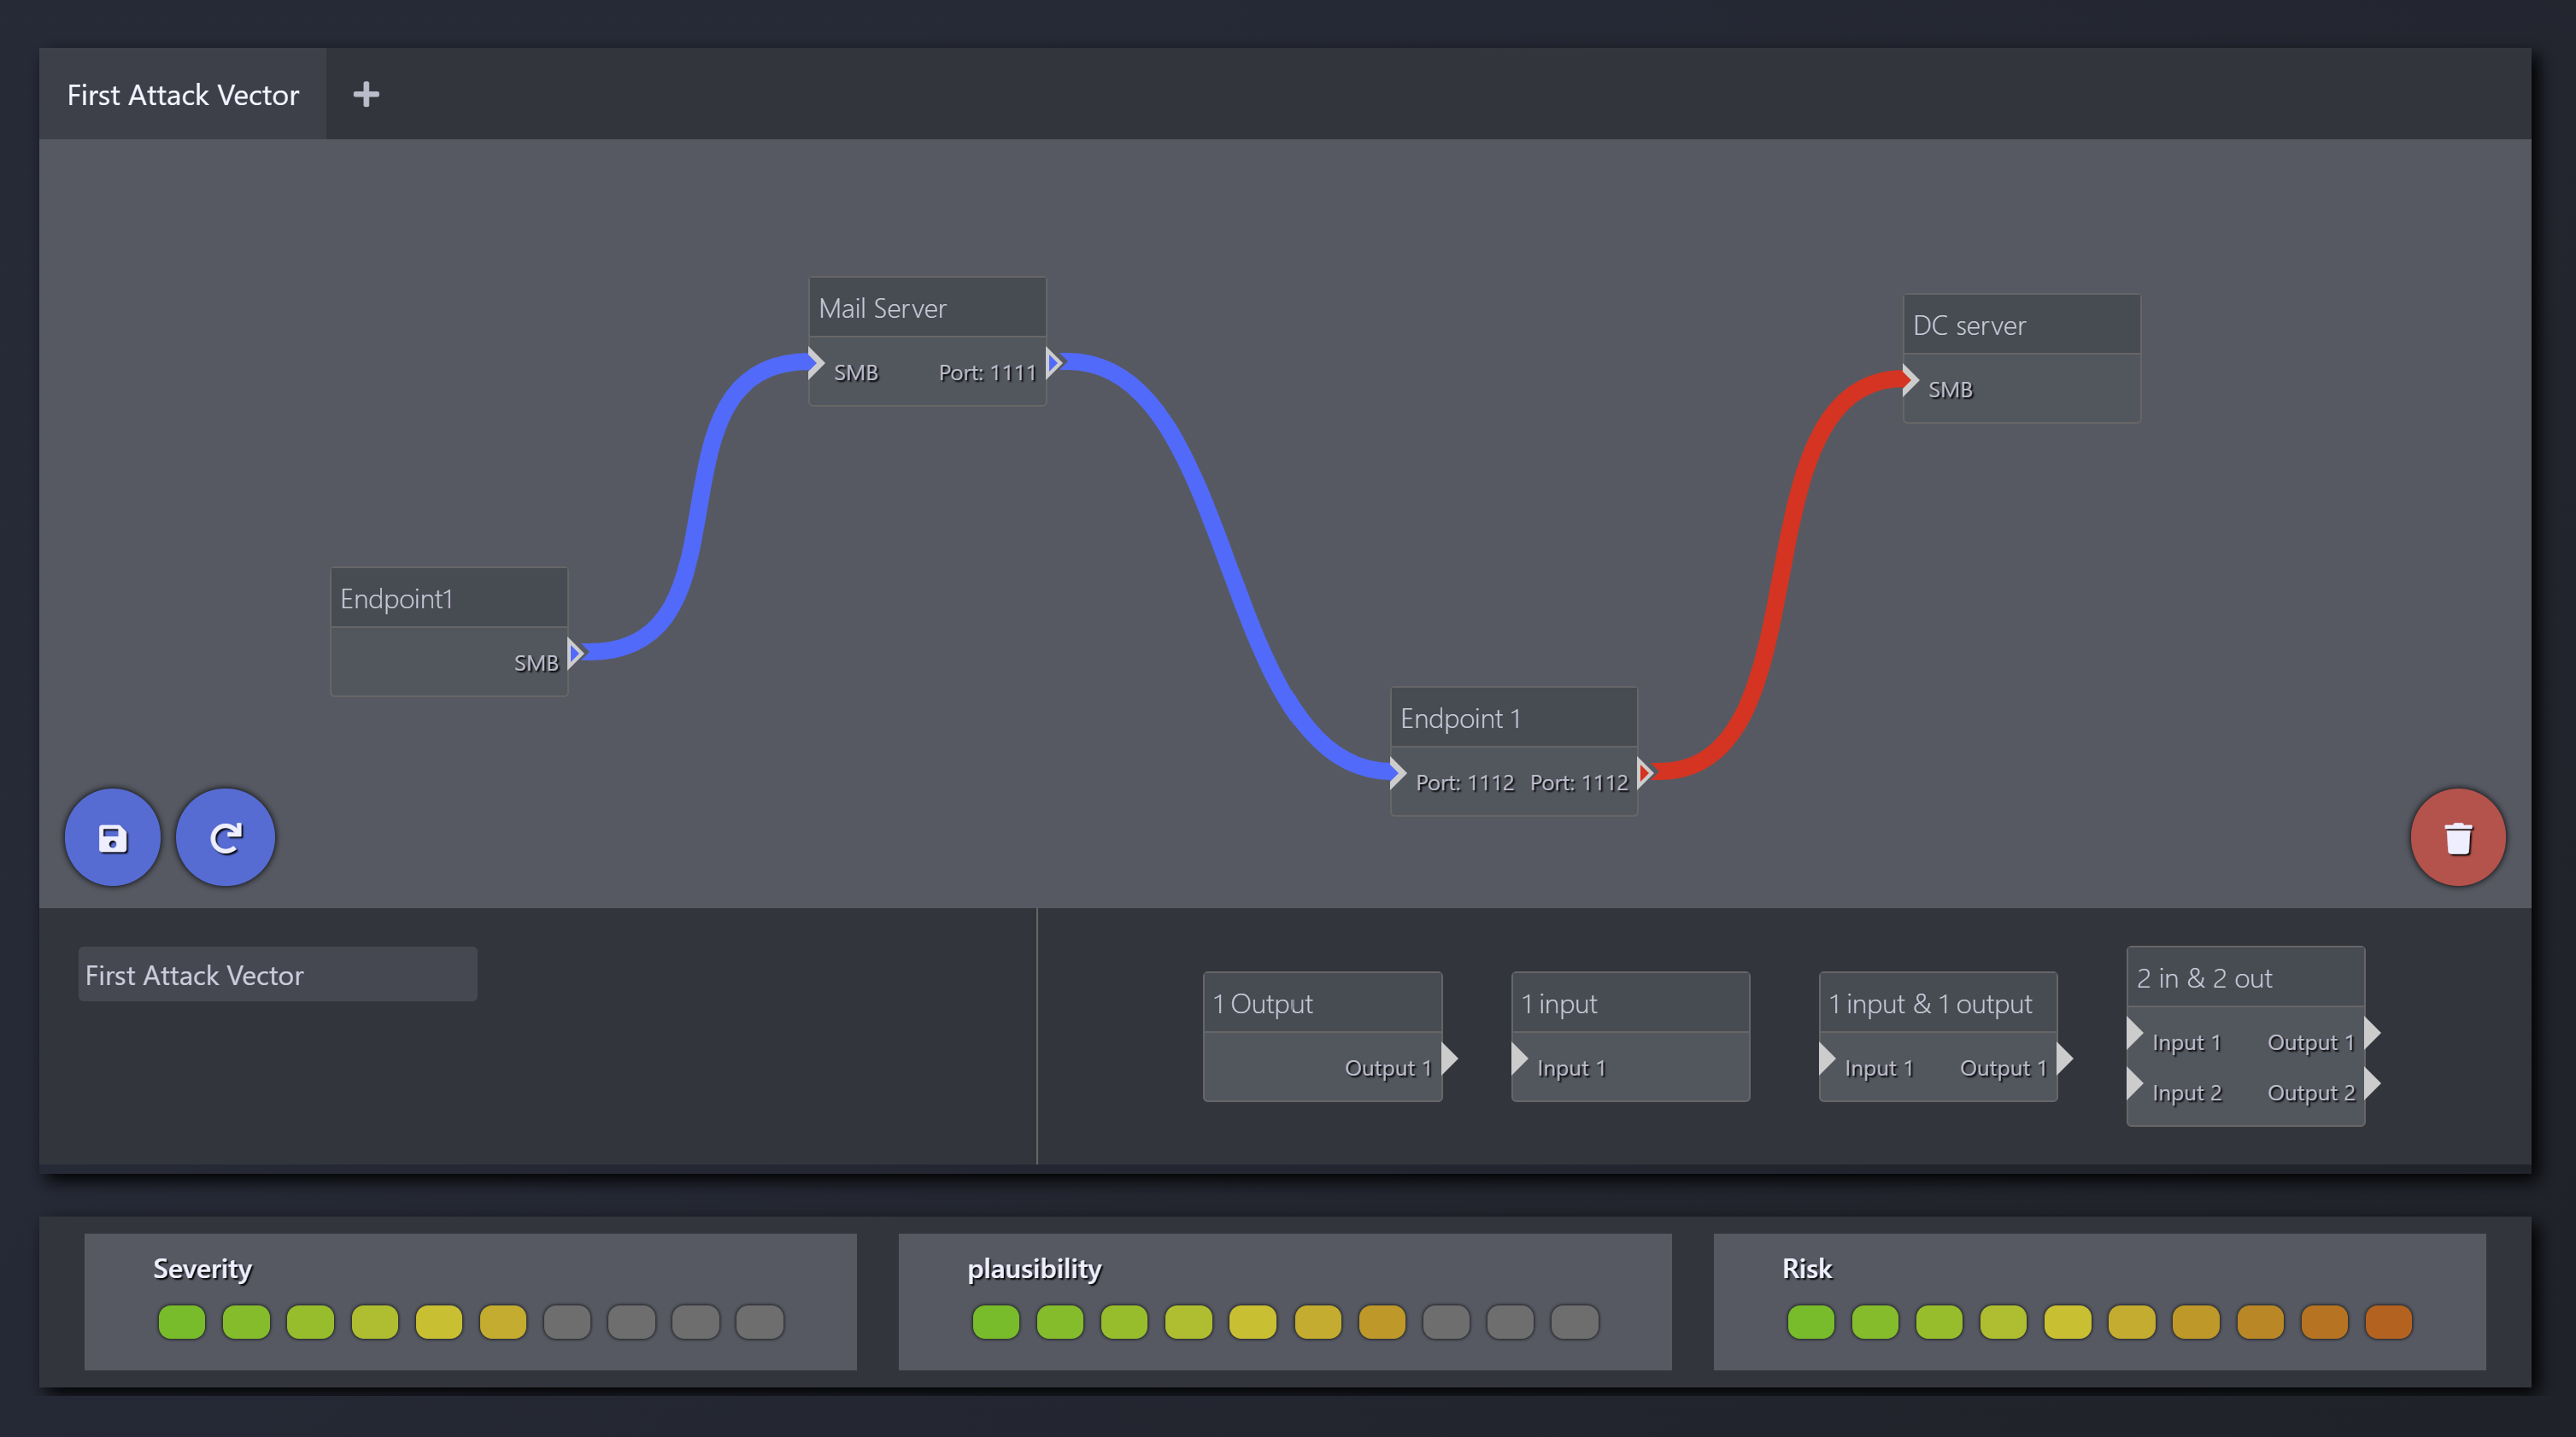
AttackVector

प्री-रिपोर्ट पैनल में वर्तमान पेंटेस्ट के सभी स्क्रीनशॉट होंगे।
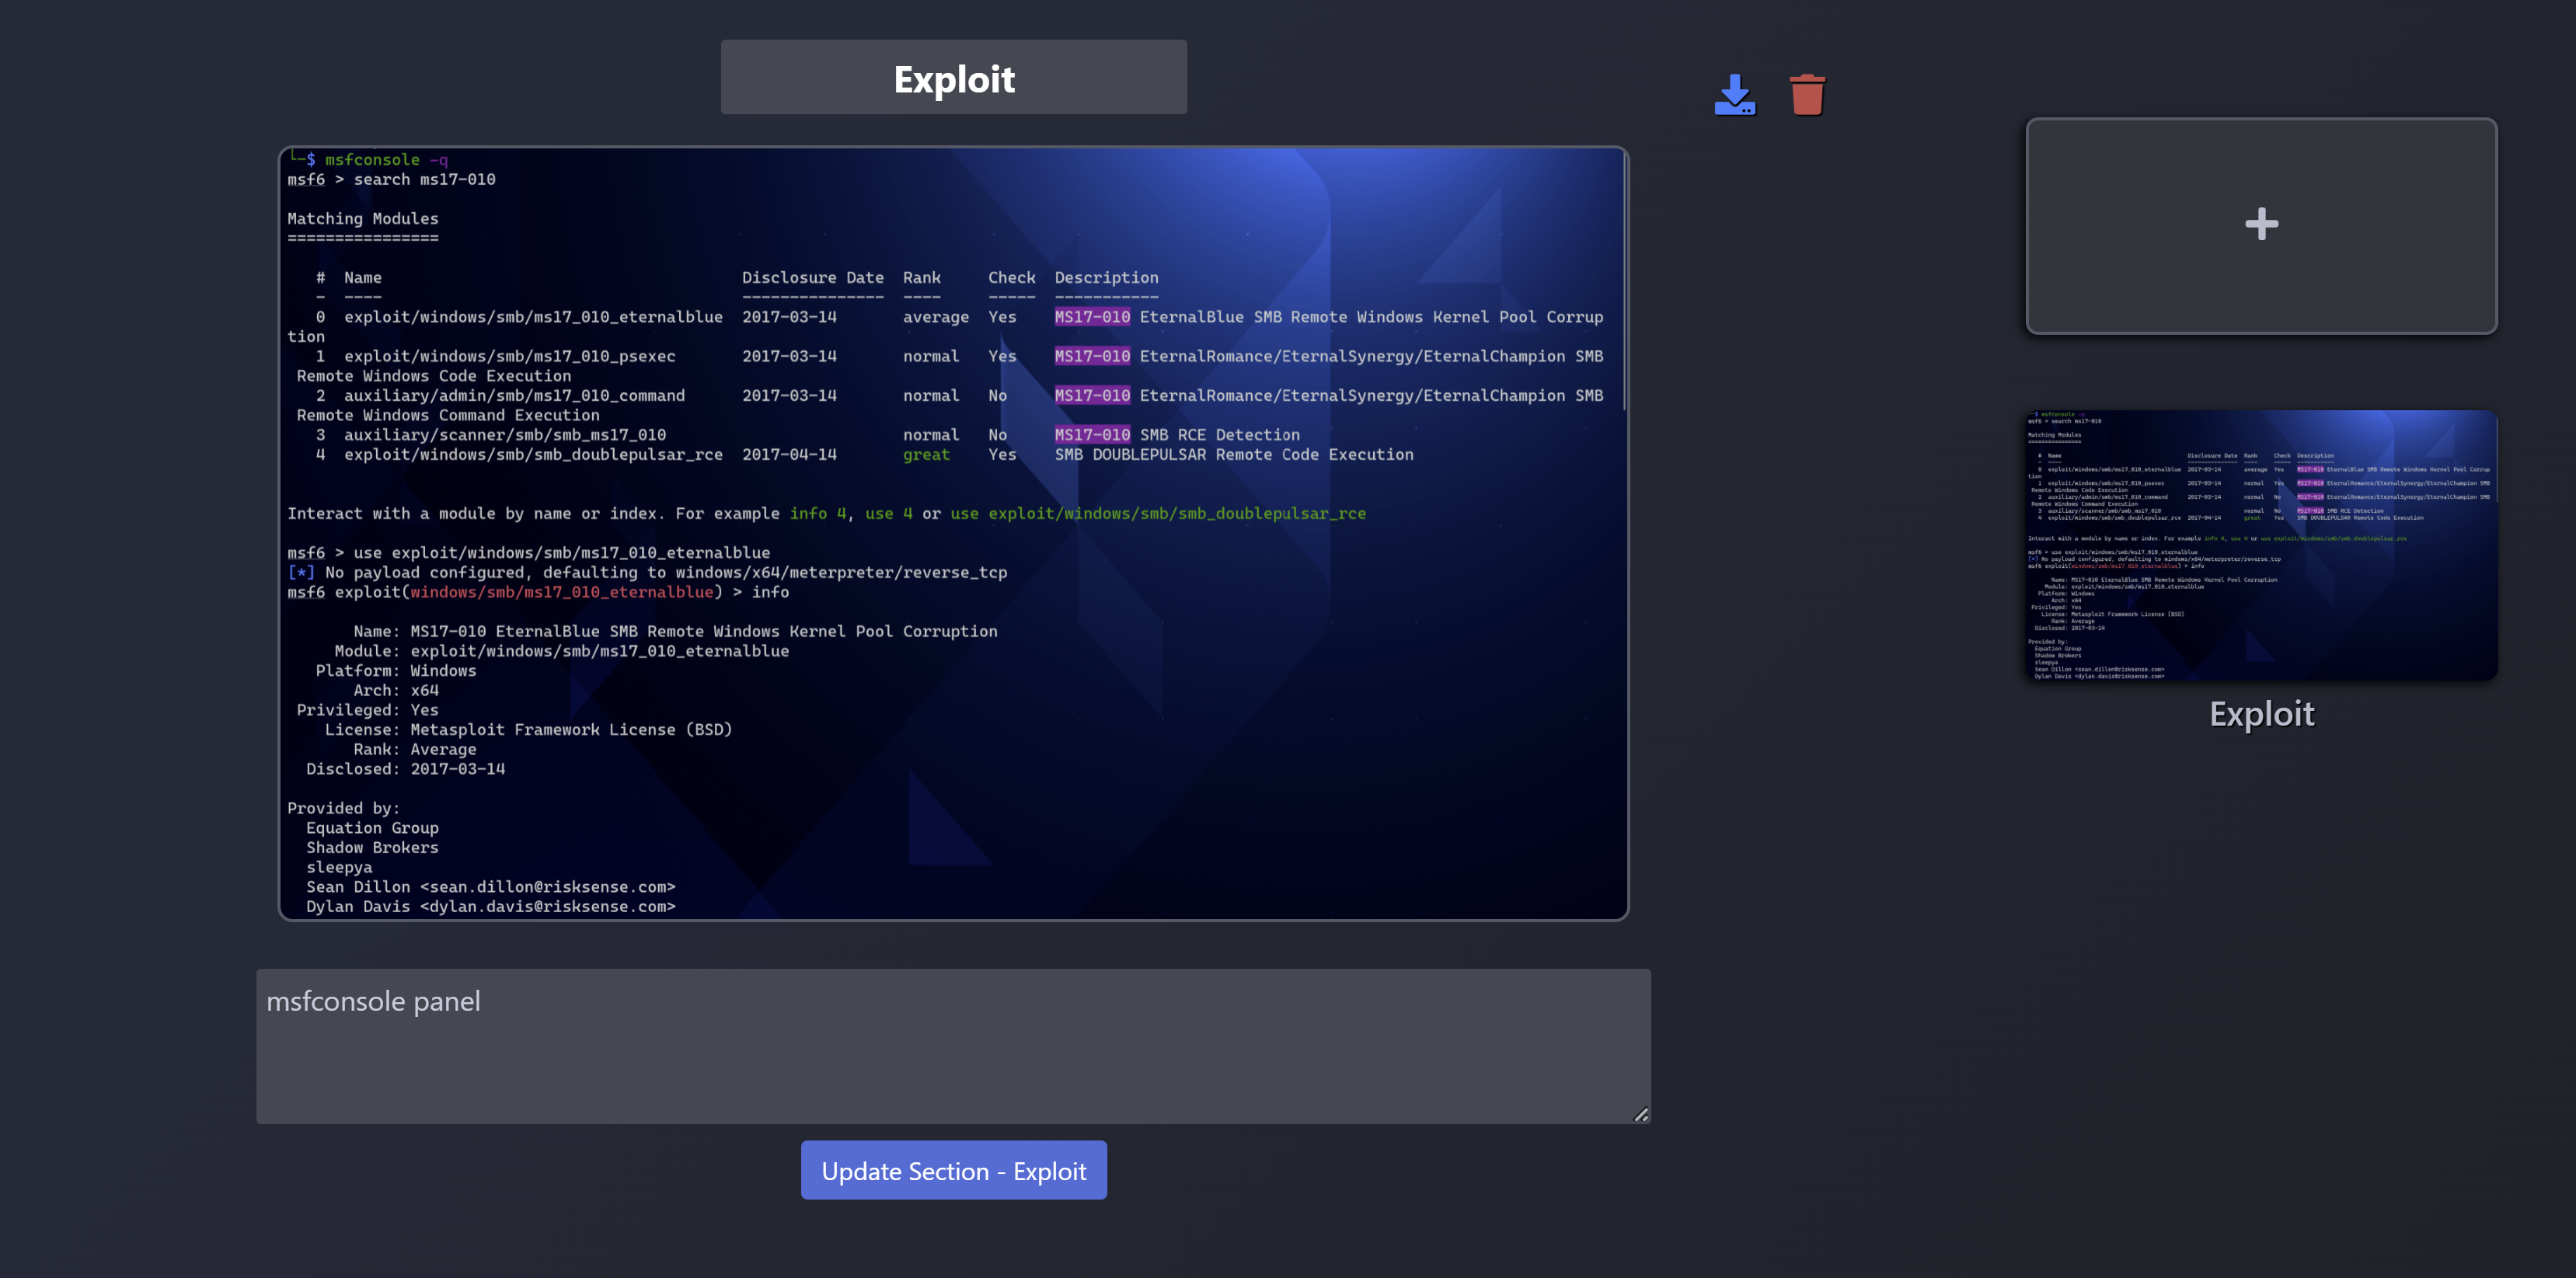
Pre-Report

ग्राफ पैनल में सभी उपयोगकर्ता और सर्वर और उनके बीच संबंध शामिल होंगे।
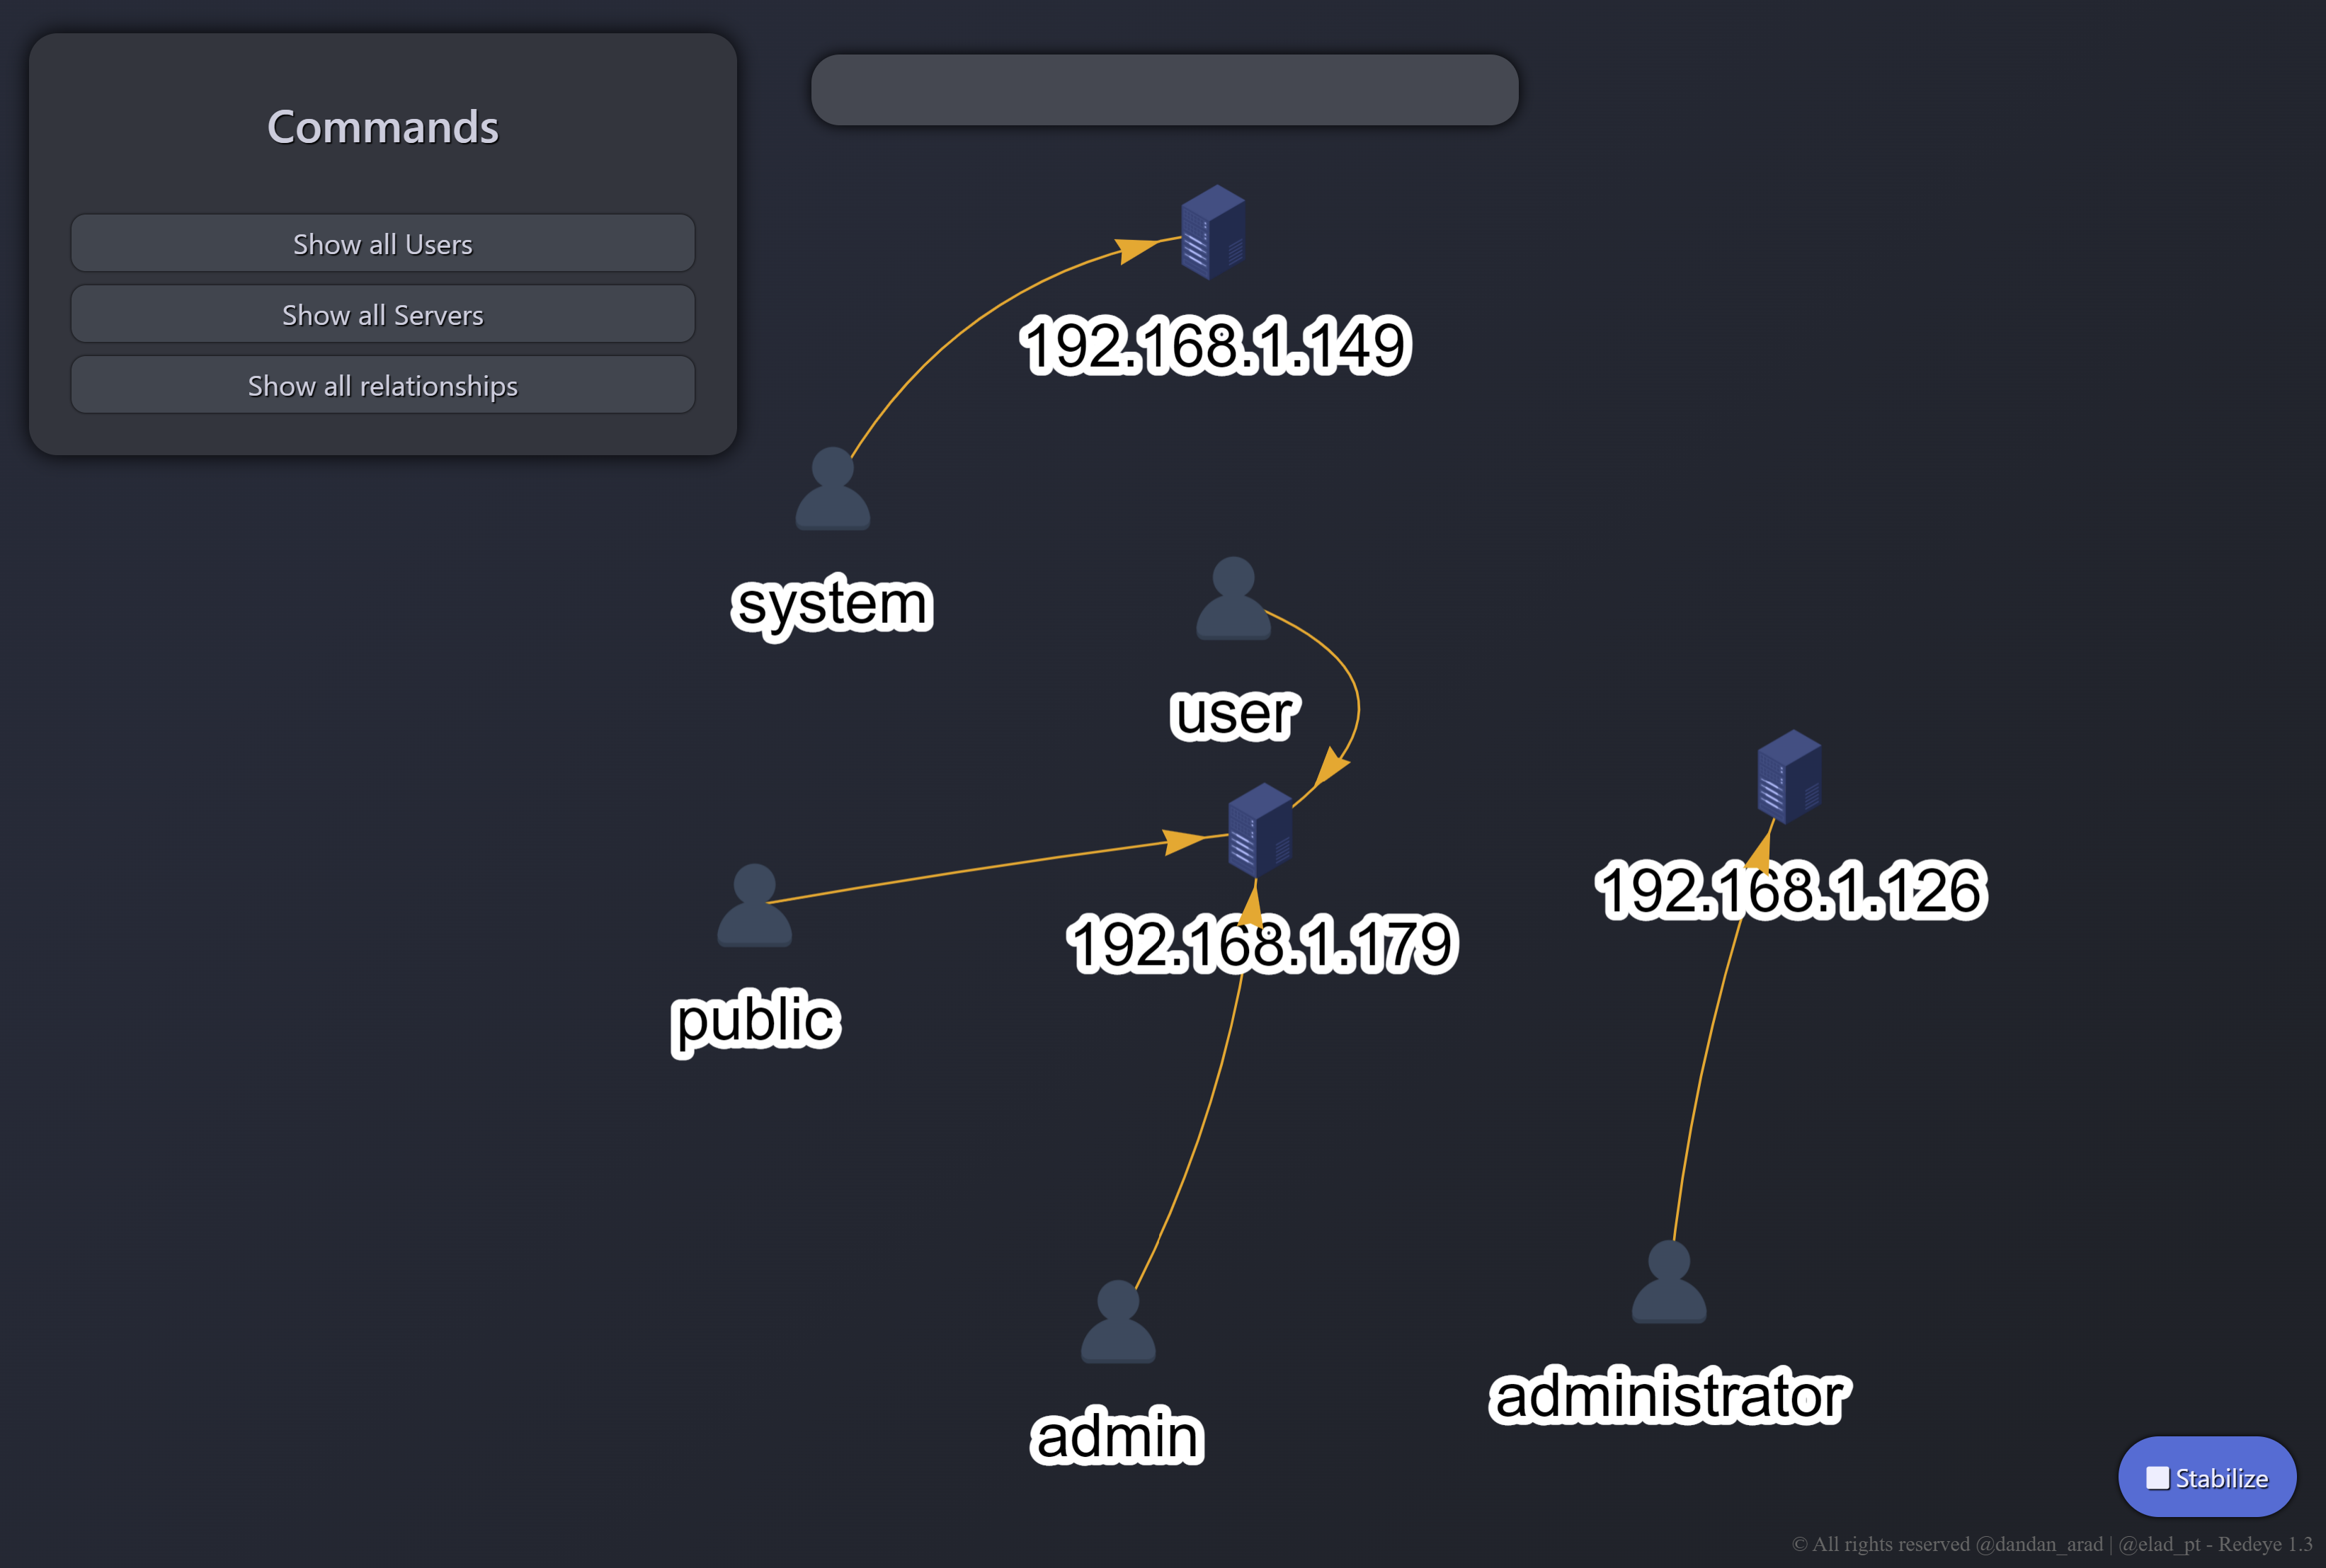
Graph

API उपयोगकर्ताओं को सरल API अनुरोध करके आसानी से डेटा प्राप्त करने की अनुमति देते हैं।

image
curl redeye.local:8443/api/servers --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/users --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/exploits --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq

स्थापना

Docker

GitHub कंटेनर रजिस्ट्री से पुल करें।

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
docker-compose up -d

कंटेनर को प्रारंभ/रोकें

sudo docker-compose start/stop

Redeye को सहेजें/लोड करें

docker save ghcr.io/redeye-framework/redeye:latest neo4j:4.4.9 > Redeye.tar
docker load < Redeye.tar

GitHub कंटेनर रजिस्ट्री: https://github.com/redeye-framework/Redeye/pkgs/container/redeye

स्रोत

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
sudo apt install python3.8-venv
python3 -m venv RedeyeVirtualEnv
source RedeyeVirtualEnv/bin/activate
pip3 install -r requirements.txt
python3 RedDB/db.py
python3 redeye.py --safe

सामान्य

Redeye निम्न पर सुनेगा: http://0.0.0.0:8443
डिफ़ॉल्ट क्रेडेंशियल्स:

  • उपयोगकर्ता नाम: redeye
  • पासवर्ड: redeye

Neo4j निम्न पर सुनेगा: http://0.0.0.0:7474
डिफ़ॉल्ट क्रेडेंशियल्स:

  • उपयोगकर्ता नाम: neo4j
  • पासवर्ड: redeye

विशेष-धन्यवाद

  • मानसिक समर्थन और बीटा परीक्षण के लिए Yoav Danino।

क्रेडिट

  • साइडबार

    • https://github.com/azouaoui-med/pro-sidebar-template
    • https://bootsnipp.com/snippets/Q0dAX
  • फ़्लोचार्ट

    • https://www.jqueryscript.net/chart-graph/Drag-drop-Flow-Chart-Plugin-With-jQuery-jQuery-UI-flowchart-js.html
  • download.js

    • http://danml.com/download.html
  • dropzone

    • http://www.dropzonejs.com
  • चित्र और आइकन

    • https://www.iconfinder.com
      • लाइसेंस प्राप्त - https://creativecommons.org/licenses/by/4.0
    • http://www.freepik.com
  • लॉग

    • https://codepen.io/jo_Geek/pen/NLoGZZ
      • लाइसेंस प्राप्त - https://blog.codepen.io/documentation/terms-of-service/

यदि आप Redeye में किसी कोड/फ़ाइल के मालिक हैं जो MIT लाइसेंस के अंतर्गत नहीं है, तो कृपया हमसे संपर्क करें: [email protected]

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





