 fortalice/bofhound
BloodHound के अनुकूल JSON उत्पन्न करें ldapsearch BOF, pyldapsearch और Brute Ratel's LDAP Sentinel द्वारा लिखे गए लॉग से

⛔🚧 यह रेपो अब अनुरक्षित नहीं है। कोई समस्या सबमिट करने, पुल अनुरोध करने या नवीनतम संस्करण प्राप्त करने के लिए, https://github.com/coffeegist/bofhound देखें 🚧⛔
 _____________________________ __    __    ______    __    __   __   __   _______
|   _   /  /  __   / |   ____/|  |  |  |  /  __  \  |  |  |  | |  \ |  | |       \
|  |_)  | |  |  |  | |  |__   |  |__|  | |  |  |  | |  |  |  | |   \|  | |  .--.  |
|   _  <  |  |  |  | |   __|  |   __   | |  |  |  | |  |  |  | |  . `  | |  |  |  |
|  |_)  | |  `--'  | |  |     |  |  |  | |  `--'  | |  `--'  | |  |\   | |  '--'  |
|______/   \______/  |__|     |__|  |___\_\________\_\________\|__| \___\|_________\

                              Fortalice ✪ द्वारा
BOFHound एक ऑफलाइन BloodHound इंजेस्टर और LDAP परिणाम पार्सर है जो TrustedSec के ldapsearch BOF, Python अनुकूलन, pyldapsearch और Brute Ratel के LDAP Sentinel के साथ संगत है।
उपर्युक्त उपकरणों द्वारा उत्पन्न लॉग फ़ाइलों को पार्स करके, BOFHound ऑपरेटरों को BloodHound के प्रिय इंटरफ़ेस का उपयोग करने की अनुमति देता है, जबकि चलाए जा रहे LDAP प्रश्नों और उनके निष्पादन की गति पर पूर्ण नियंत्रण बनाए रखता है। यह संभावित हनीपॉट खातों, महंगी LDAP क्वेरी सीमाओं और पारंपरिक, स्वचालित BloodHound संग्राहकों को ध्यान में रखकर बनाई गई अन्य पहचान तंत्रों को ध्यान में रखने के लिए ऑपरेटर विवेक के लिए जगह छोड़ता है।
ब्लॉग - अपने AD रीकॉन गेम को दानेदार बनाएं
ब्लॉग - अपने AD रीकॉन गेम को दानेदार बनाएं भाग 2
BOFHound को pip3 install bofhound के साथ या इस रेपो को क्लोन करके और pip3 install . चलाकर स्थापित किया जा सकता है
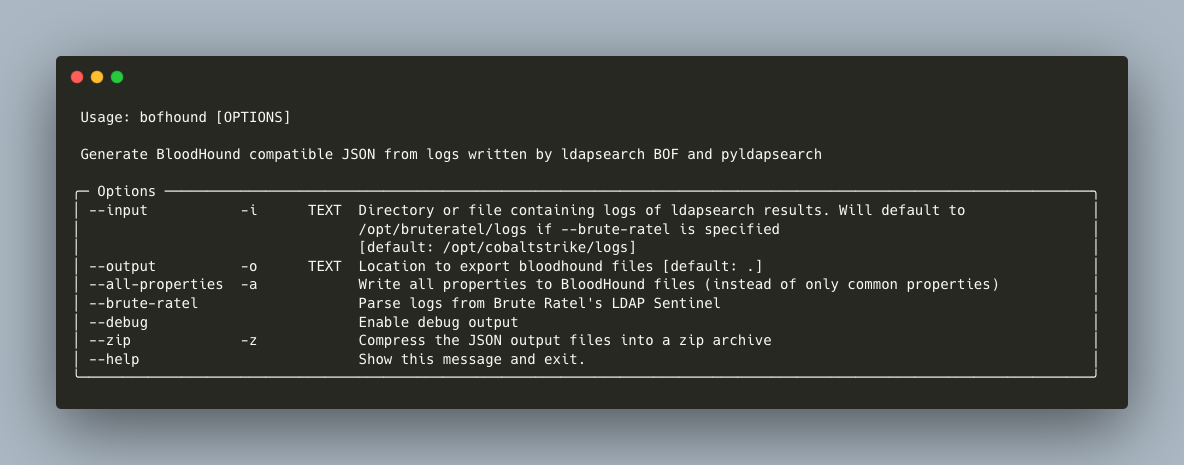
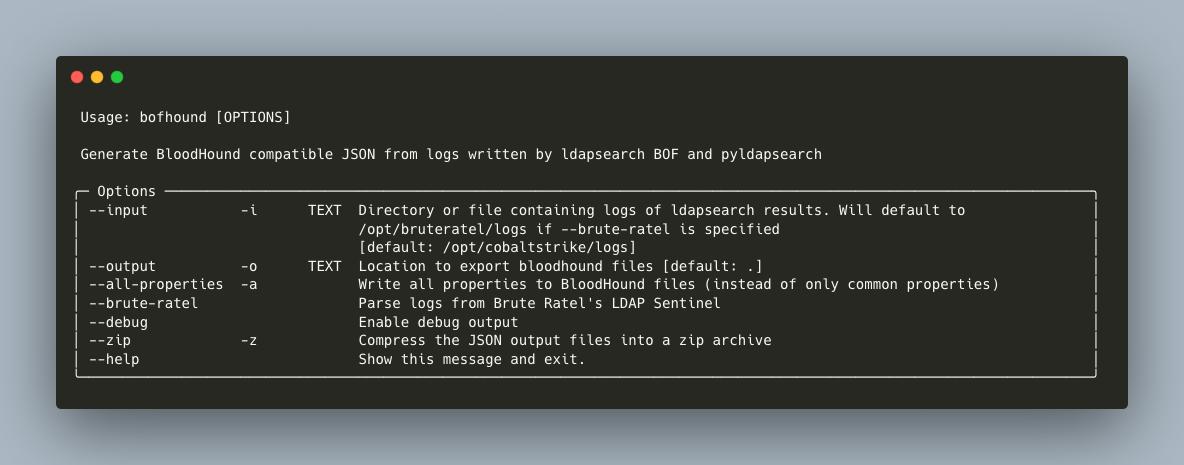
ldapsearch BOF परिणामों को Cobalt Strike लॉग (डिफ़ॉल्ट रूप से /opt/cobaltstrike/logs) से /data/ पर पार्स करें
bofhound -o /data/
pyldapsearch लॉग को पार्स करें और केवल सामान्य गुणों के बजाय सभी गुण शामिल करें
bofhound -i ~/.pyldapsearch/logs/ --all-properties
BRc4 लॉग से LDAP Sentinel डेटा पार्स करें (डिफ़ॉल्ट इनपुट पथ को /opt/bruteratel/logs में बदल देगा)
bofhound --brute-ratel
उचित कार्यक्षमता के लिए निम्नलिखित विशेषताएँ आवश्यक हैं:
samaccounttype
dn
objectsid
सभी डेटा प्राप्त करें (शायद BloodHound चलाएँ?)
ldapsearch (objectclass=*) *,ntsecuritydescriptor
सभी स्कीमा जानकारी प्राप्त करें
ldapsearch (schemaIDGUID=*) name,schemaidguid -1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
केवल ms-Mcs-AdmPwd schemaIDGUID प्राप्त करें
ldapsearch (name=ms-mcs-admpwd) name,schemaidguid 1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
bofhound निर्भरता प्रबंधित करने के लिए Poetry का उपयोग करता है। स्रोत से स्थापित करें और विकास के लिए सेटअप इस प्रकार करें:
git clone https://github.com/fortalice/bofhound
cd bofhound
poetry install
poetry run bofhound --help






