
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 redhuntlabs/bucketloot
BucketLoot एक स्वचालित S3-संगत बकेट निरीक्षक है जो उपयोगकर्ताओं को सार्वजनिक रूप से उजागर स्टोरेज बकेट से फ़ाइलों को स्कैन करके, जो डेटा को सादे-पाठ…
 atomiczsec/adrenaline
C2-agnostic BOF संग्रह, हमले की श्रृंखला चरण द्वारा वर्गीकृत। छोटा और मॉड्यूलर होने के लिए डिज़ाइन किया गया है, जो त्वरित निष्पादन और स्वचालन की…
 josehelps/git-wild-hunt
github वाइल्ड में क्रेडेंशियल्स की खोज करने का एक उपकरण, जिसे git*hunt भी कहा जाता है
 fnk0c/cangibrina
एक तेज़ और शक्तिशाली डैशबोर्ड (admin) खोजक
 zeronetworks/bloodhound-tools
Bloodhound के डेटा में नेटवर्क आयाम को प्रतिबिंबित करने वाले टूल का संग्रह
 assetnote/ghostbuster
अपने सभी AWS खातों में अपने संसाधनों का विश्लेषण करके लटकते Elastic IPs को हटाएं।
 owasp/d4n155
OWASP D4N155 - OSINT का उपयोग करके बुद्धिमान और गतिशील शब्दसूची
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge और Opera - मैकीज पुलिकोव्स्की द्वारा रिपोर्ट की गई भेद्यता - सिस्टम पर्यावरण चर लीक - CVE-2022-0337
 dark-warlord14/jsscanner
आप इस स्क्रिप्ट पर लिखा गया लेख यहाँ पढ़ सकते हैं।
 capture0x/lfi-space
स्वचालित स्थानीय फ़ाइल समावेशन (LFI) भेद्यता स्कैनर जिसमें वेब एप्लिकेशन सुरक्षा परीक्षण के लिए Google Dork खोज और लक्षित URL स्कैन मोड शामिल हैं।
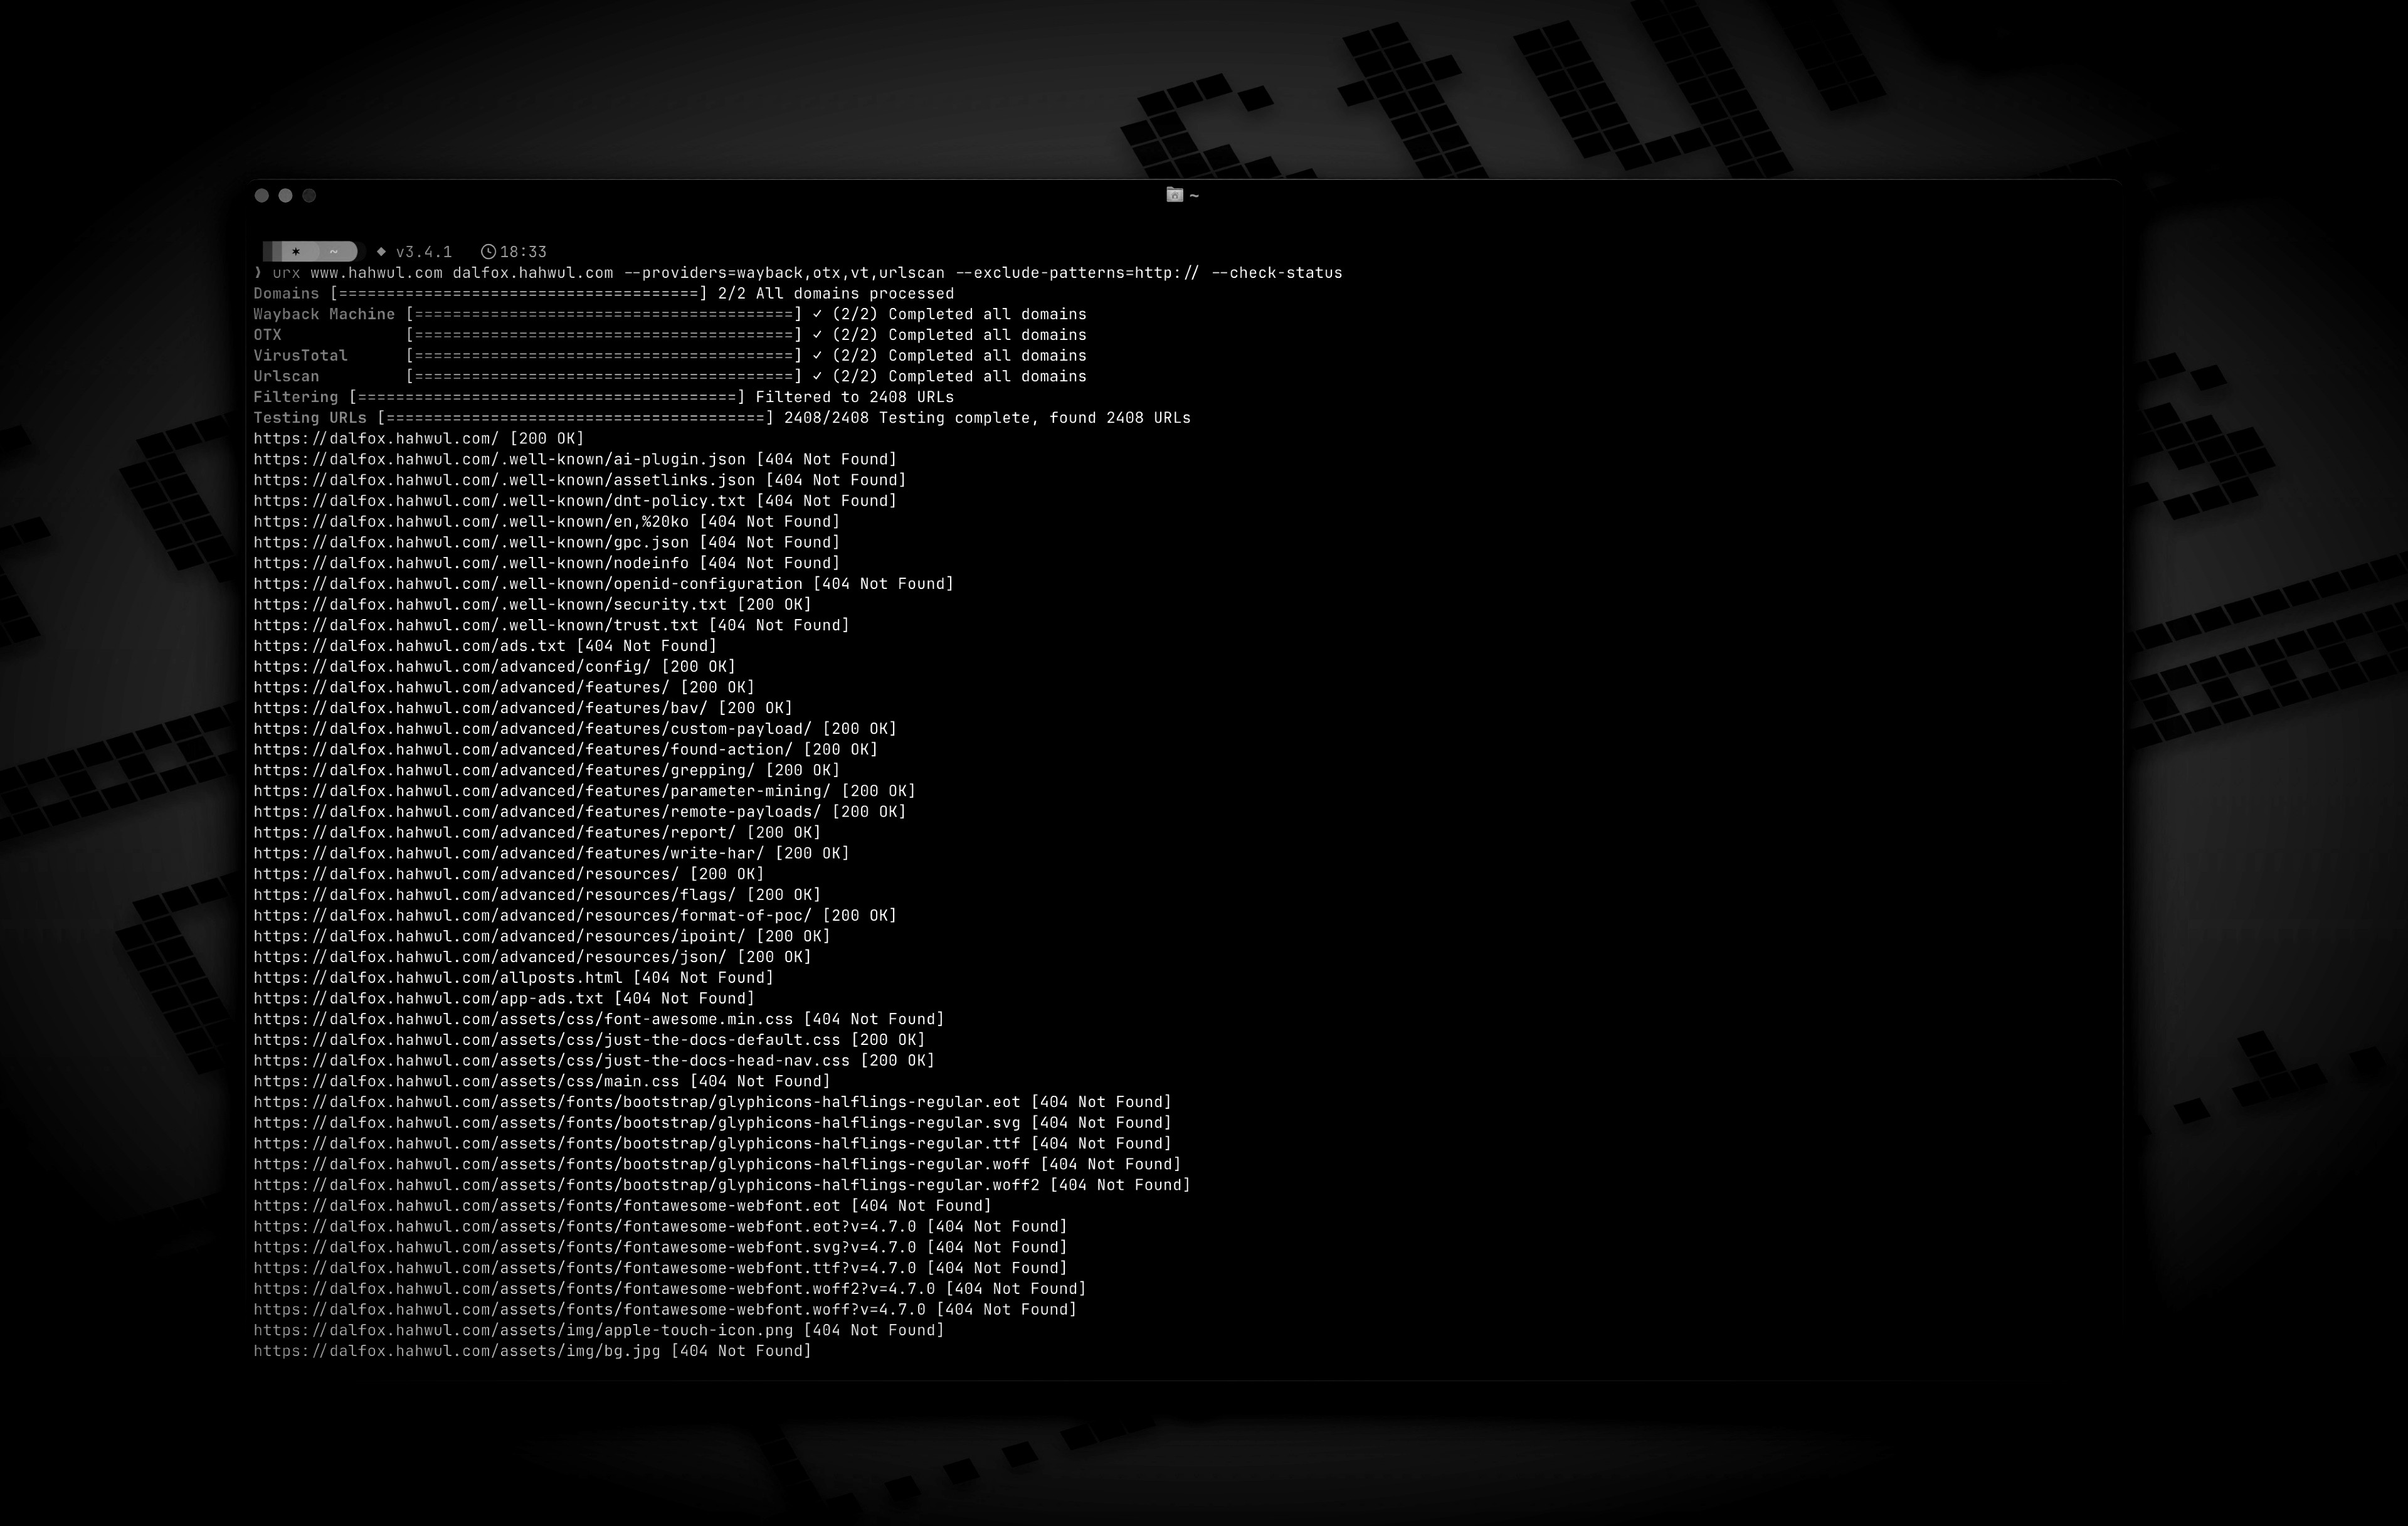 hahwul/urx
OSINT संग्रह से सुरक्षा अंतर्दृष्टि के लिए URLs निकालता है

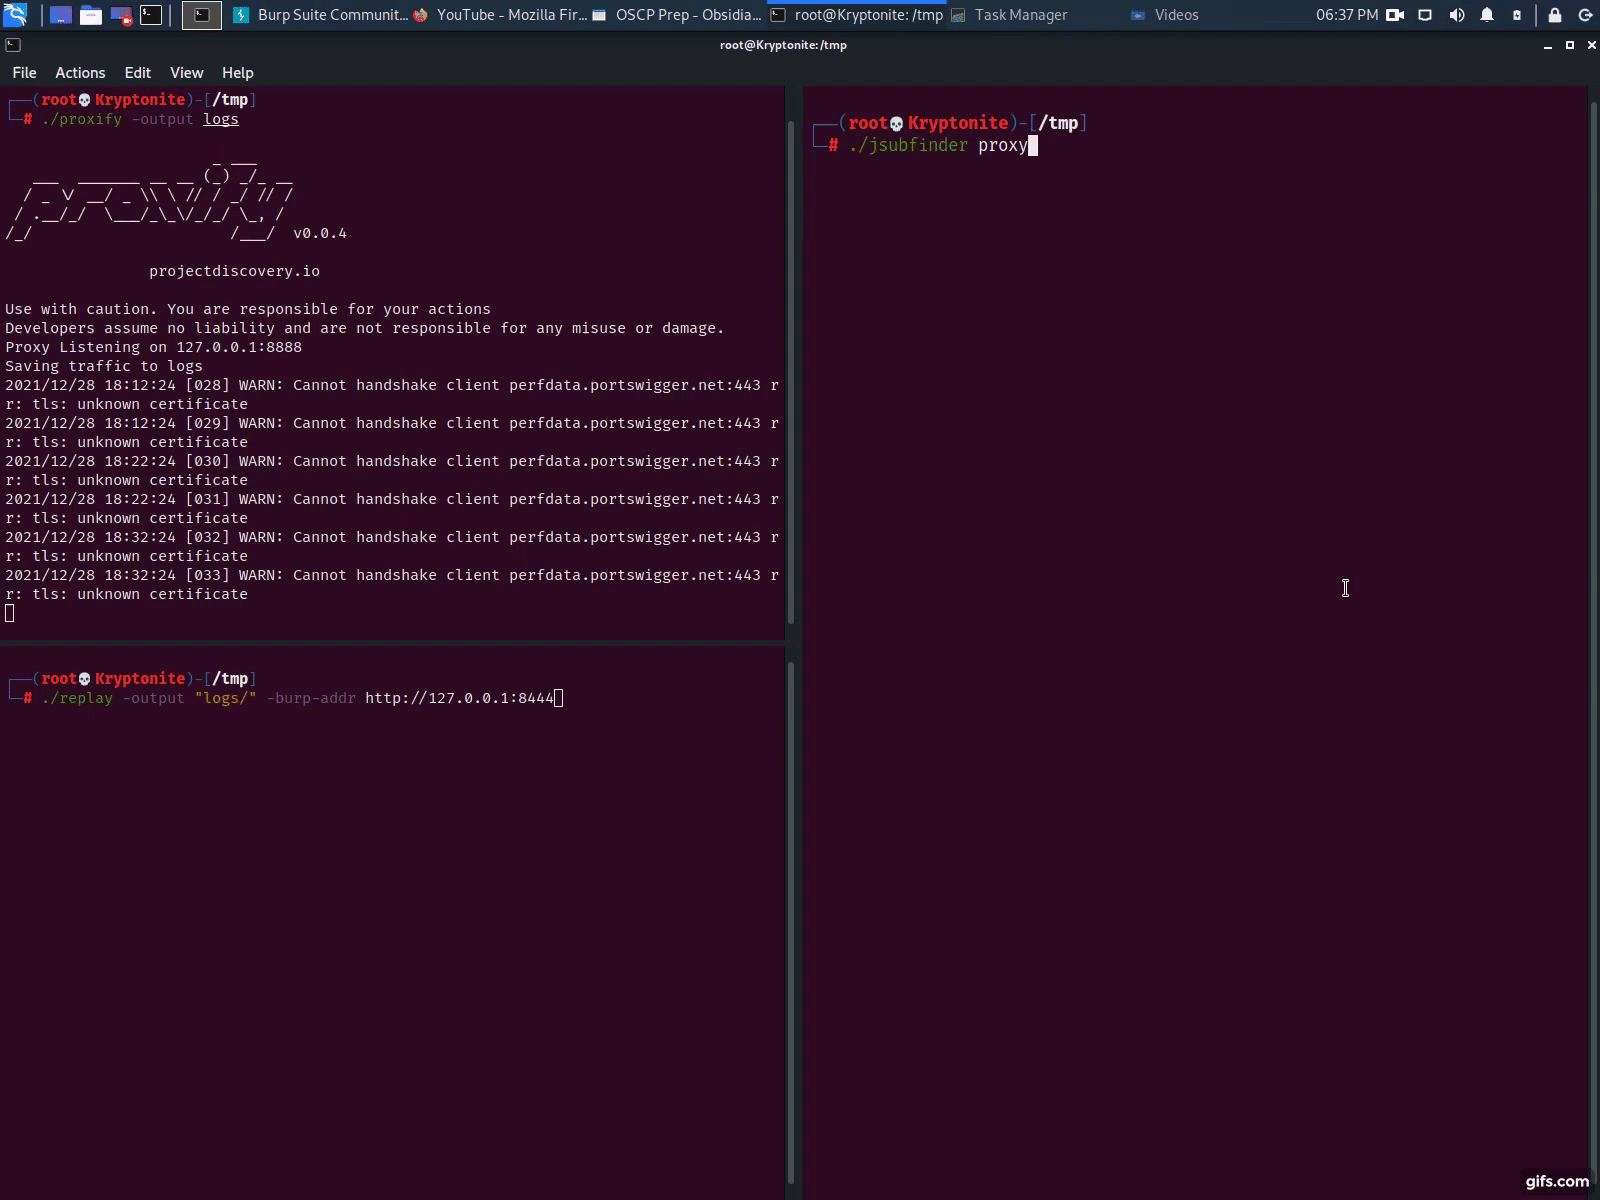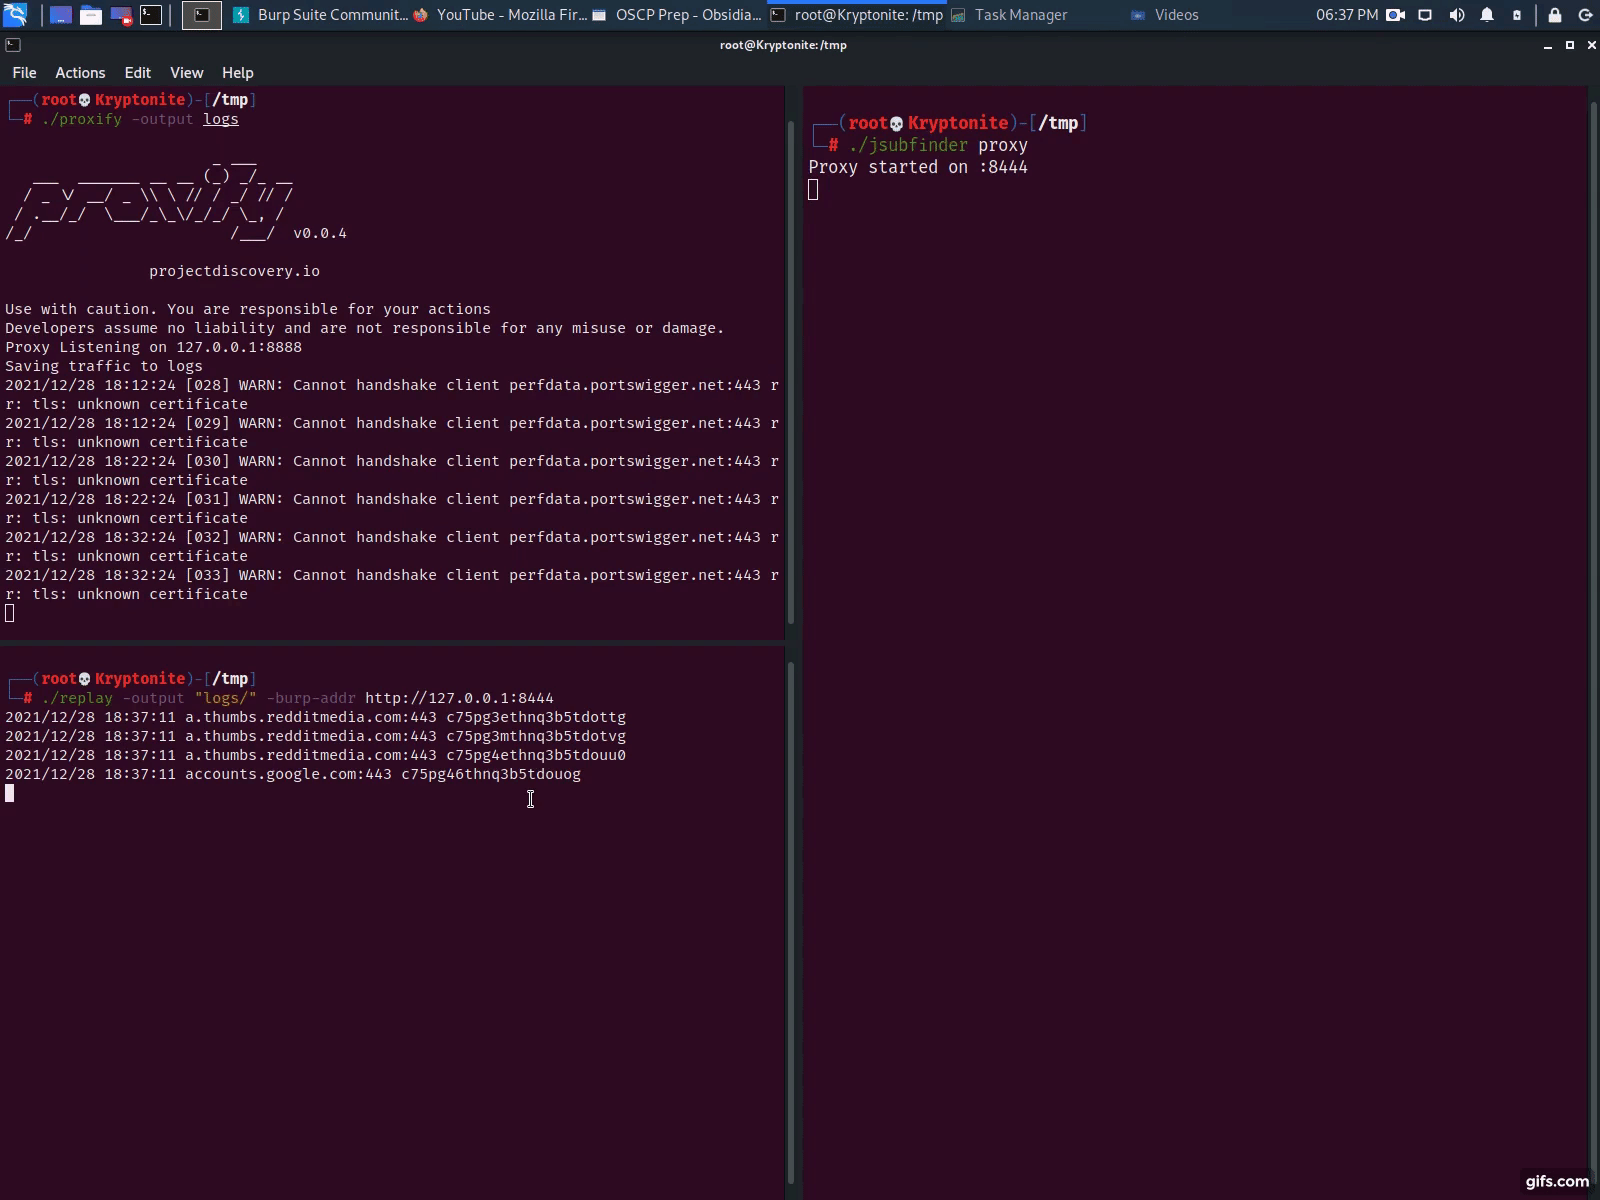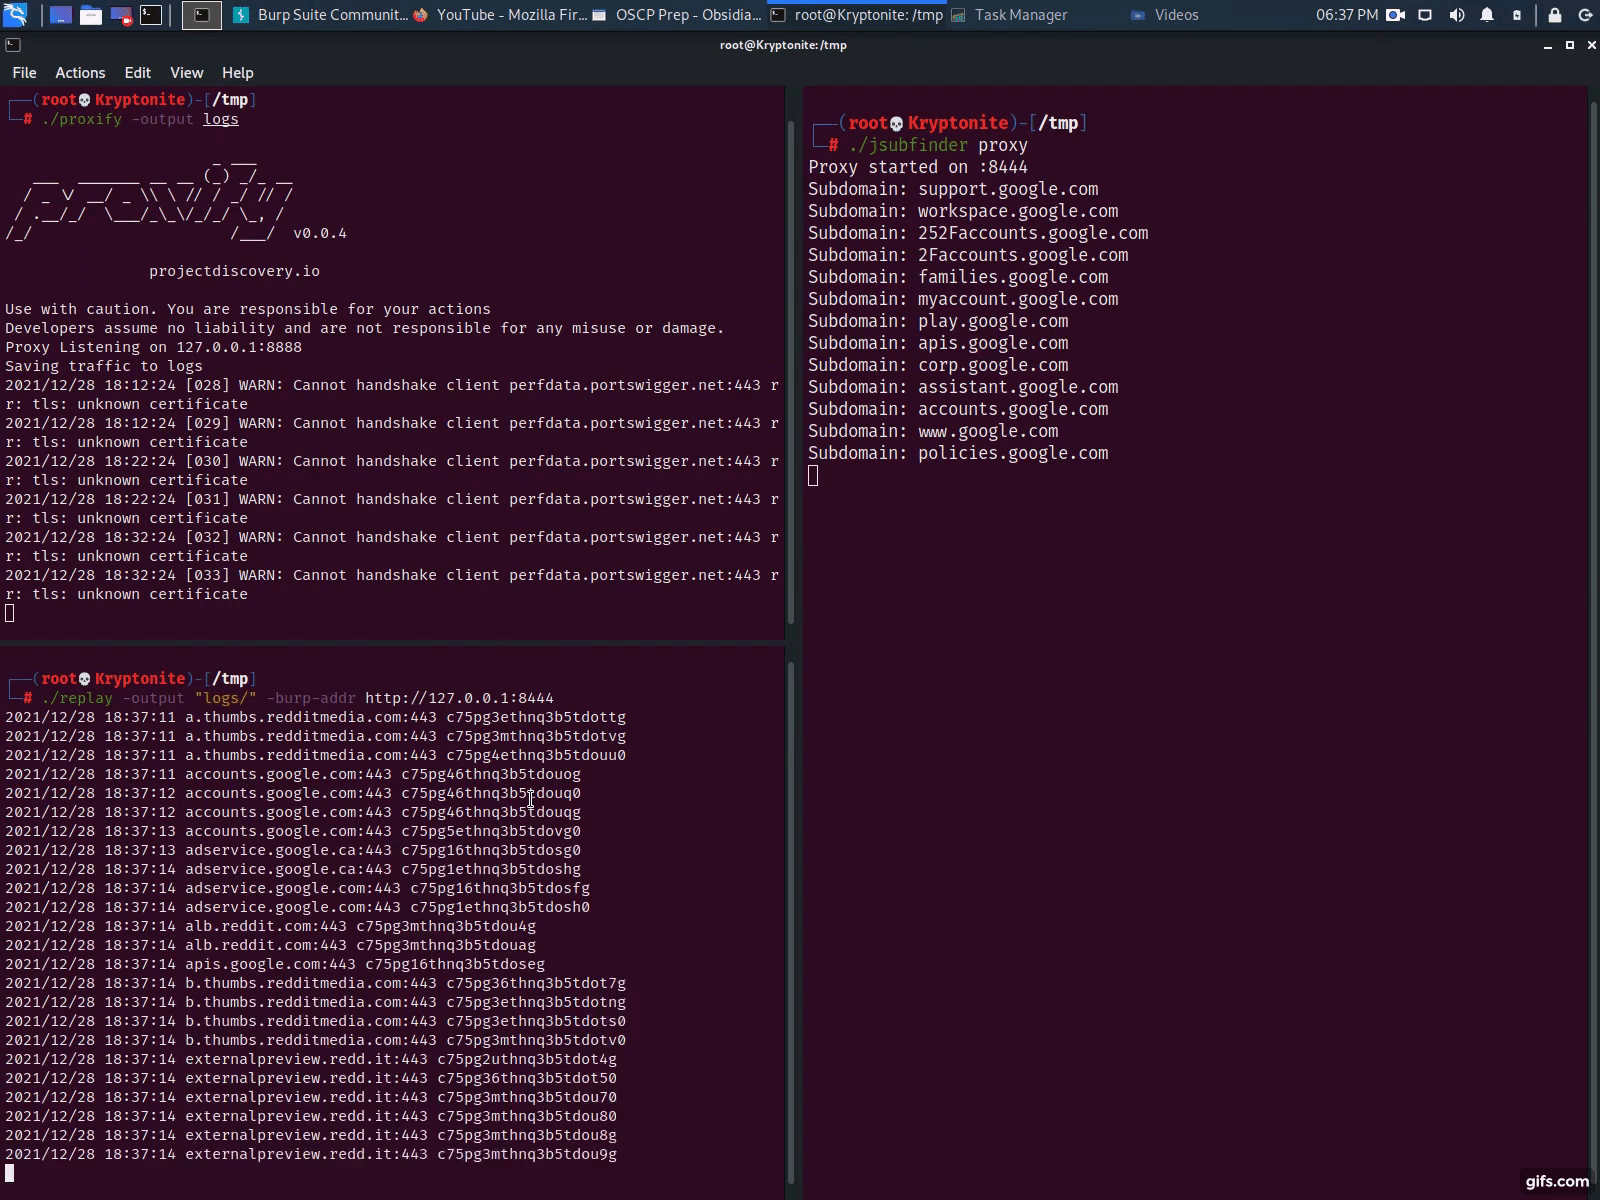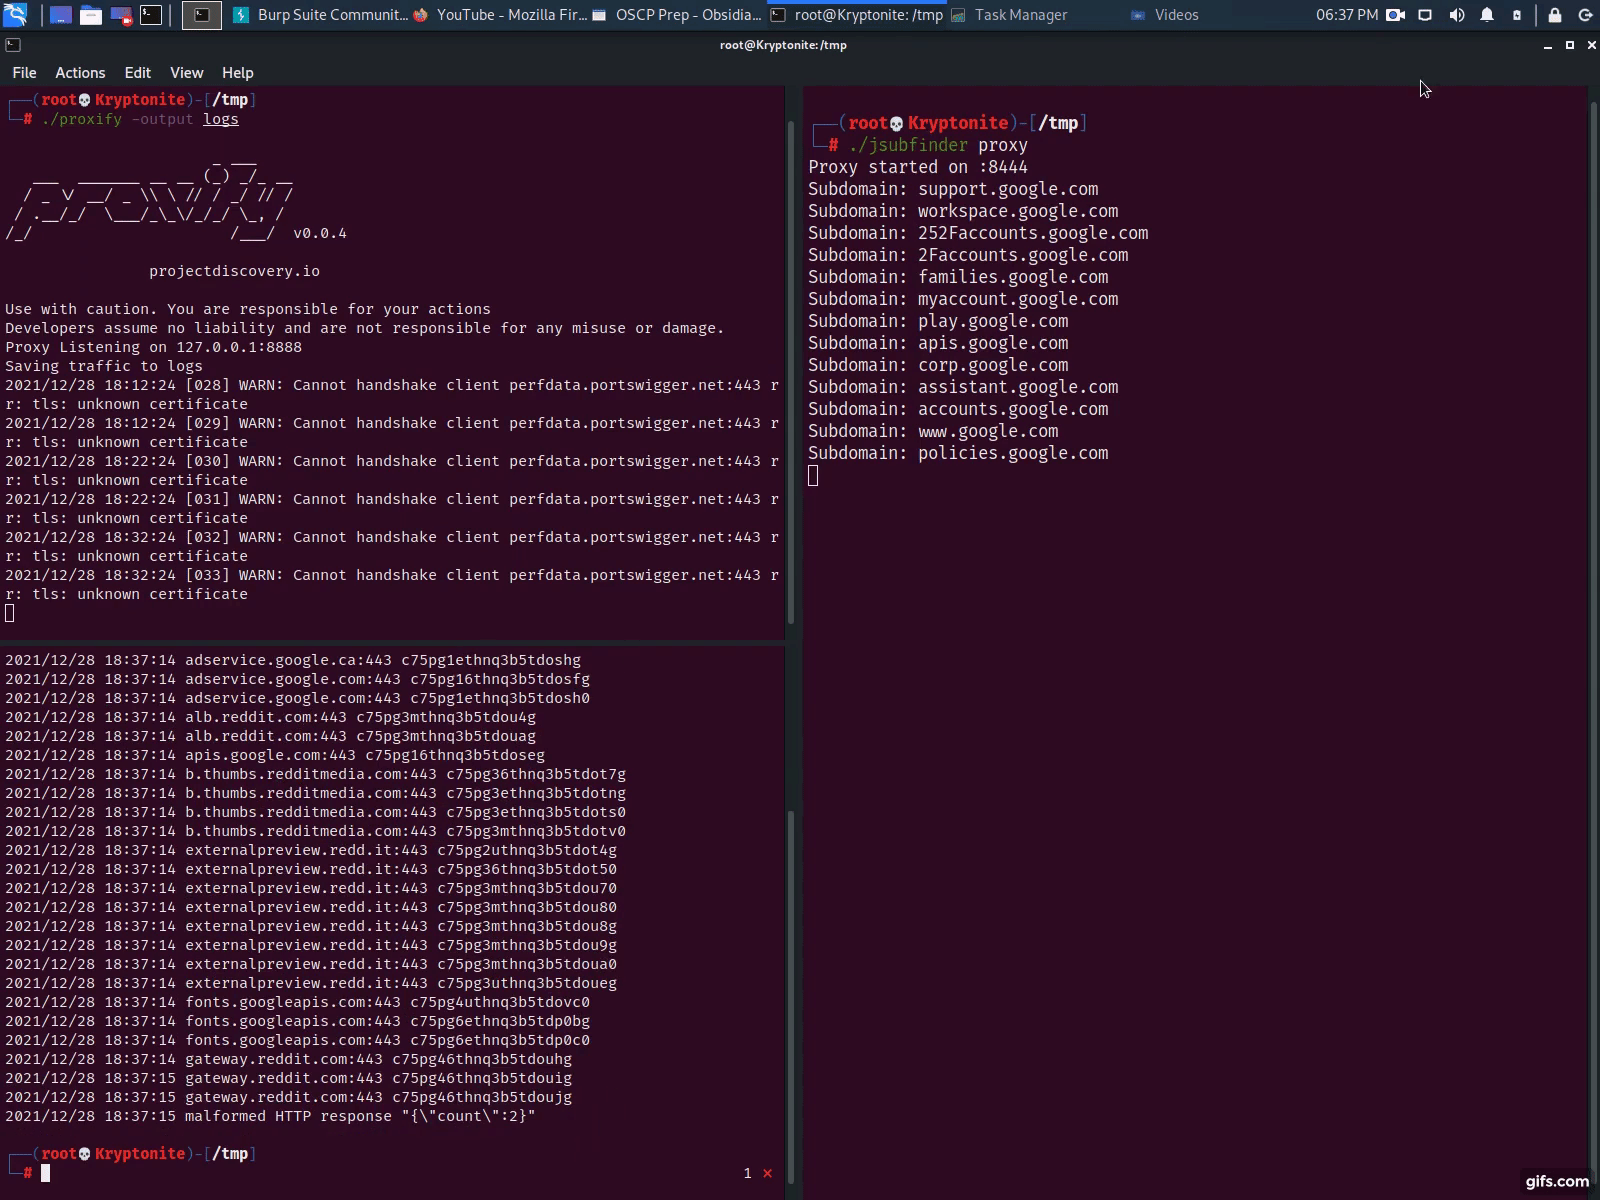 threatunknown/jsubfinder
गो-आधारित उपकरण जो वेबपेजों और जावास्क्रिप्ट फ़ाइलों को स्कैन करके छिपे हुए उपडोमेन और रहस्यों का पता लगाता है, जिसमें बग बाउंटी और पेनिट्रेशन…
 aydinnyunus/exiflooter
इमेज URL और डायरेक्टरीज़ से जियोलोकेशन और EXIF मेटाडेटा निकालता है, GPS कोऑर्डिनेट्स मैपिंग के लिए OpenStreetMap एकीकरण के साथ।
 researchanddestroy/dorxng
अगली पीढ़ी का DorX. Dorks द्वारा, Dorks के लिए बनाया गया। 🤓
 hakluke/haklistgen
किसी भी बेकार टेक्स्ट को ब्रूट-फोर्सिंग के लिए उपयोगी वर्डलिस्ट में बदलता है।

 0xdsm/pinkerton
🕵️ जावास्क्रिप्ट फ़ाइलों को क्रॉल करने और API कुंजी, प्राधिकरण टोकन, हार्डकोडेड क्रेडेंशियल्स आदि जैसे रहस्यों की खोज करने के लिए Python प्रोजेक्ट।








