Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
nuvola — ग्राफ-आधारित AWS सुरक्षा विश्लेषण उपकरण जो क्लाउड कॉन्फ़िगरेशन डंप करता है, गलत कॉन्फ़िगरेशन का पता लगाता है, और एक्सटेंसिबल YAML नियमों के साथ Neo4j डिजिटल ट्विन का उपयोग करके हमले के पथ मैप करता है। | Kitploit
उपकरण/GitHubGitHub/primait/nuvola
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षाभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगक्लाउड सुरक्षागलत कॉन्फ़िगरेशनरेड टीमिंग
GitHubprimait/nuvola

nuvola

ग्राफ-आधारित AWS सुरक्षा विश्लेषण उपकरण जो क्लाउड कॉन्फ़िगरेशन डंप करता है, गलत कॉन्फ़िगरेशन का पता लगाता है, और एक्सटेंसिबल YAML नियमों के साथ Neo4j डिजिटल ट्विन का उपयोग करके हमले के पथ मैप करता है।

14419482 महीने पहलेKitploit द्वारा समीक्षित
रिपॉजिटरी देखेंवेबसाइट
साझा करें

nuvola

Golang CI

nuvola (लोअरकेस n के साथ) एक उपकरण है जो AWS वातावरण के कॉन्फ़िगरेशन और सेवाओं पर पूर्वनिर्धारित, विस्तार योग्य और सरल Yaml सिंटैक्स का उपयोग करके बनाए गए कस्टम नियमों का उपयोग करके स्वचालित और मैन्युअल सुरक्षा विश्लेषण करने और डंप करने के लिए है।

इस प्रोजेक्ट के पीछे सामान्य विचार क्लाउड प्लेटफ़ॉर्म का एक अमूर्त डिजिटल ट्विन बनाना है। अधिक ठोस उदाहरण के लिए: nuvola Active Directory विश्लेषण के लिए उपयोग किए जाने वाले BloodHound गुणों को दर्शाता है, लेकिन क्लाउड वातावरण (फिलहाल केवल AWS) पर।

ग्राफ़ डेटाबेस का उपयोग विभिन्न और अभिनव आक्रमण पथ खोजने की संभावना को भी बढ़ाता है और इसे एक ऑफ़लाइन, केंद्रीकृत और हल्के डिजिटल ट्विन के रूप में उपयोग किया जा सकता है।

त्वरित प्रारंभ

आवश्यकताएँ

  • docker-compose स्थापित हो
  • AWS खाता awscli के साथ उपयोग के लिए कॉन्फ़िगर किया गया हो, जिसमें क्लाउड संसाधनों तक पूर्ण पहुँच हो, अधिमानतः ReadOnly मोड में (नीति arn:aws:iam::aws:policy/ReadOnlyAccess ठीक है)

सेटअप

  1. रिपॉजिटरी को क्लोन करें
git clone --depth=1 https://github.com/primait/nuvola.git; cd nuvola
  1. .env फ़ाइल बनाएँ और यदि आवश्यक हो तो संपादित करें ताकि अपना DB उपयोगकर्ता नाम/पासवर्ड/URL सेट कर सकें
cp .env_example .env;

यदि आप कम-RAM डिवाइस पर टूल चलाते हैं तो आपको Neo4j को आवंटित मेमोरी का आकार संपादित करने की आवश्यकता हो सकती है।

  1. Neo4j डॉकर इंस्टेंस प्रारंभ करें
make start-containers
  1. टूल बनाएँ
make build

उपयोग

  1. सबसे पहले आपको सभी समर्थित AWS सेवाओं के कॉन्फ़िगरेशन को डंप करना होगा और डेटा को Neo4j डेटाबेस में लोड करना होगा:
./nuvola dump --aws-profile default_RO --output-dir ~/DumpDumpFolder --output-format zip
  1. पहले से निष्पादित डंप ऑपरेशन को Neo4j डेटाबेस में आयात करने के लिए:
./nuvola assess --import ~/DumpDumpFolder/nuvola-default_RO_20220901.zip
  1. केवल पूर्वनिर्धारित नियम सेट का उपयोग करके Neo4j डेटाबेस में लोड किए गए डेटा पर स्थैतिक मूल्यांकन करने के लिए:
./nuvola assess
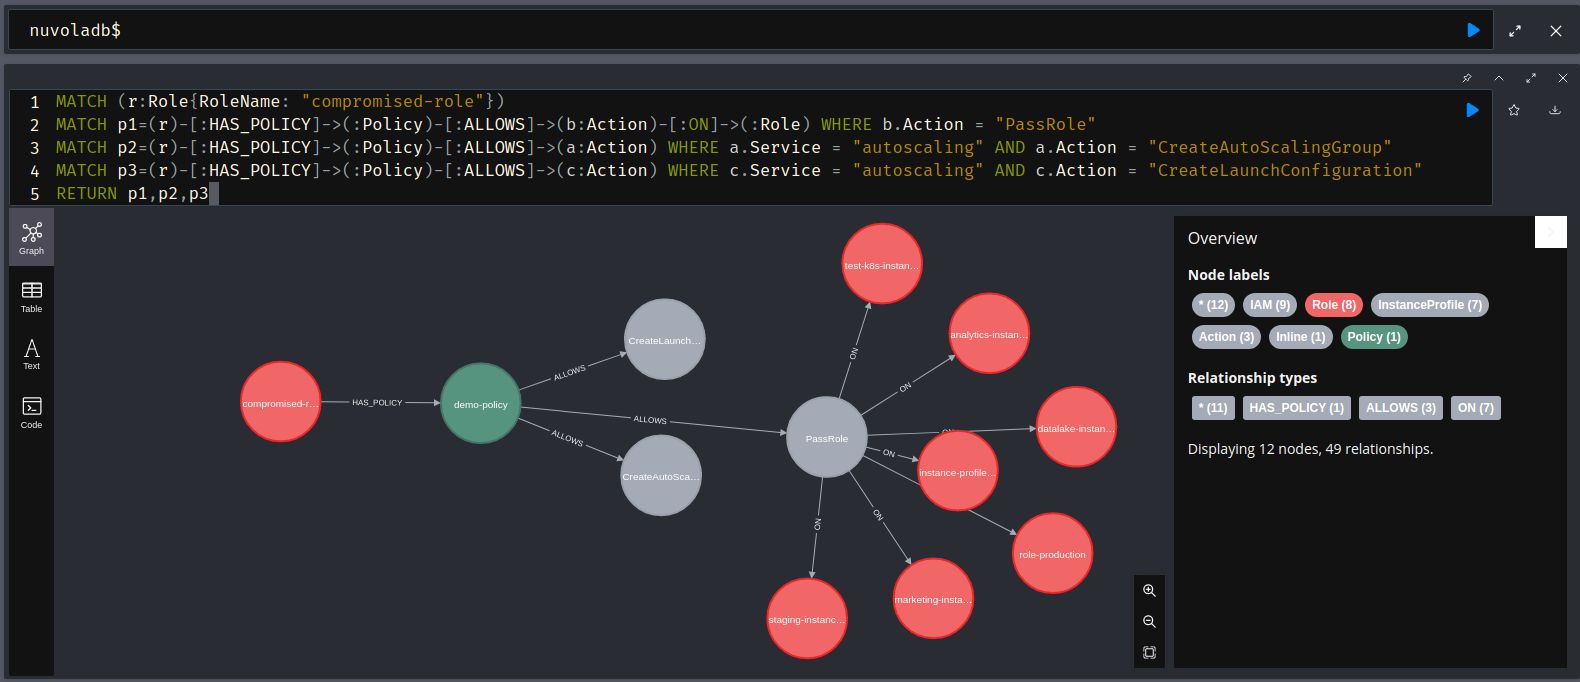
  1. या डिजिटल ट्विन को मैन्युअल रूप से एक्सप्लोर करने के लिए Neo4j Browser का उपयोग करें।

Screenshot_20220904_185619

समस्या निवारण

यदि आप .env_example का उपयोग करते हैं, तो NEO4J_server_memory_* neo4j मेमोरी सेटिंग्स बहुत बड़ी हो सकती हैं, जिससे होस्ट सिस्टम पर मेमोरी की कमी के कारण डॉकर कंटेनर क्रैश हो सकता है। NEO4J_server_memory_* लाइनों को हटाने से neo4j उपलब्ध सिस्टम संसाधनों के आधार पर उन मानों की गणना करने के लिए मजबूर होगा (संदर्भ)।

nuvola के बारे में

nuvola और इसके डेटाबेस स्कीमा के साथ शुरुआत करने के लिए, nuvola Wiki देखें।

Prima Assicurazioni को कोई डेटा नहीं भेजा या साझा नहीं किया जाता है।

योगदान कैसे करें

  • बग और समस्याओं की रिपोर्ट करना
  • नई सुधारों की रिपोर्ट करना
  • मुद्दों और पुल अनुरोधों की समीक्षा करना
  • बग और समस्याओं को ठीक करना
  • नए नियम बनाना
  • समग्र गुणवत्ता में सुधार करना

प्रस्तुतियाँ

  • RomHack 2022

    • स्लाइड्स
    • डेमो
  • DevSecCon 2024

    • एजेंडा
    • वीडियो

लाइसेंस

nuvola क्लाउड वातावरण में संभावित आक्रमण पथ और सुरक्षा गलत कॉन्फ़िगरेशन को प्रकट करने के लिए ग्राफ़ सिद्धांत का उपयोग करता है।

यह प्रोग्राम मुफ्त सॉफ्टवेयर है: आप इसे GNU जनरल पब्लिक लाइसेंस की शर्तों के तहत पुनर्वितरित और/या संशोधित कर सकते हैं, जैसा कि फ्री सॉफ्टवेयर फाउंडेशन द्वारा प्रकाशित किया गया है, चाहे लाइसेंस का संस्करण 3 हो, या (आपके विकल्प पर) कोई बाद का संस्करण।

यह प्रोग्राम इस उम्मीद में वितरित किया जाता है कि यह उपयोगी होगा, लेकिन बिना किसी वारंटी के; यहां तक कि व्यापारिकता या किसी विशेष उद्देश्य के लिए उपयुक्तता की निहित वारंटी के बिना। अधिक जानकारी के लिए GNU जनरल पब्लिक लाइसेंस देखें।

आपको इस रिपॉजिटरी और प्रोग्राम के साथ GNU जनरल पब्लिक लाइसेंस की एक प्रति प्राप्त होनी चाहिए थी। यदि नहीं, तो http://www.gnu.org/licenses/ देखें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →