
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 h00die/cve-2026-87690-poc-metasploit-dir-traverse-to-rce
CVE-2026-87690 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शत्रुतापूर्ण Meterpreter एजेंट और राइटअप, जो Metasploit के ios_image_gather मॉड्यूल में एक पाथ ट्रैवर्सल है…
 kamehameha-ctrl/sniperscope
External attack surface management workstation that correlates DNS, certificate transparency, Shodan, CVEDB, TLS and OSINT data into risk-scored…
 murrez/cve-2026-89079
CVE-2026-89079 के लिए Python PoC: WordPress मल्टीसाइट पर Theme My Login <=7.2.1 की पहचान करता है, फिर lost-password के माध्यम से अनधिकृत पासवर्ड…
 im-hanzou/cve-2026-89026
CVE-2026-89026 के लिए Python PoC: प्रमाणीकरण को बायपास करने और AMI originate के माध्यम से OS कमांड निष्पादित करने के लिए Issabel pbxapi की…
 dorkerdevil/wpforms-xss-fix-bypass
WPForms <= 2.0.2.1 में अनप्रमाणित परावर्तित XSS — attribute-name स्थिति पर CVE-2026-88996 Smart Tag escaping का बायपास
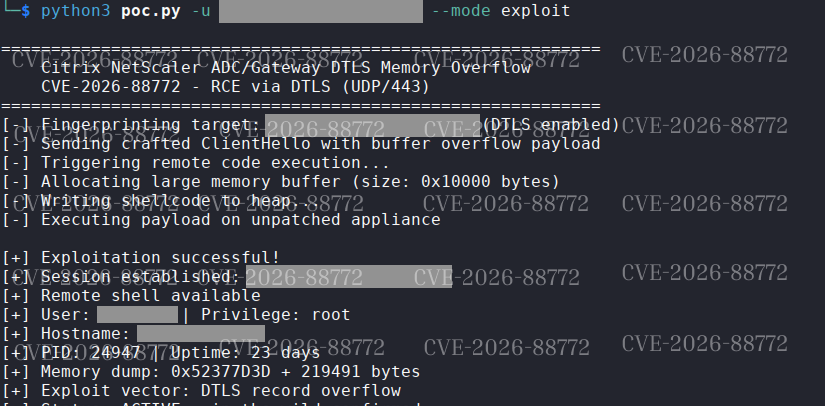 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS मेमोरी ओवरफ़्लो (RCE/DoS)
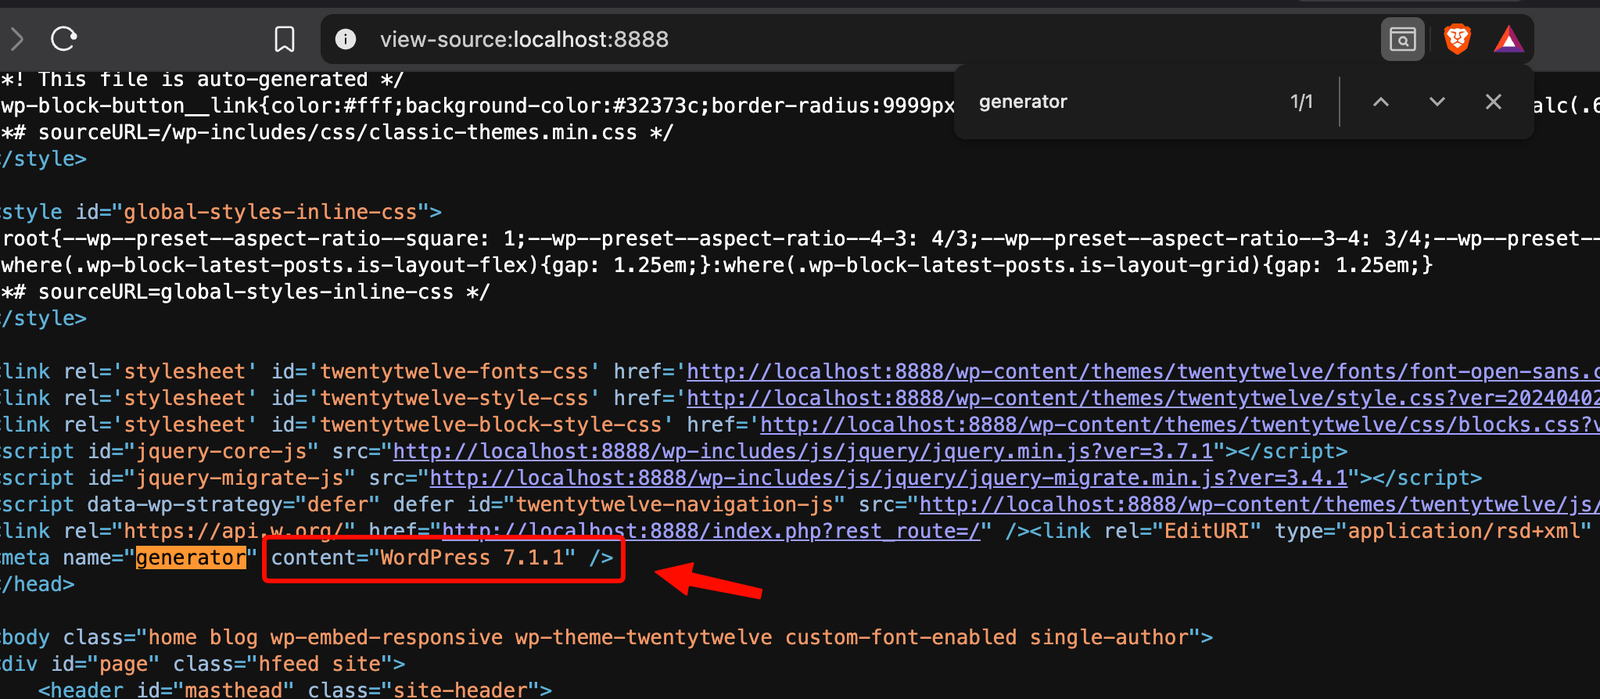 maalfer/cve-2026-87902-exploit
WordPress के कोर में होने वाली CVE-2026-87902 कमज़ोरी का फ़ायदा उठाने के लिए एक्सप्लॉइट
 bkchaudhari/netscaler-ctx697096-assessment-script
CVE-2026-88771 से CVE-2026-88778 तक के लिए एक व्यावहारिक NetScaler CTX697096 सुरक्षा-मूल्यांकन कार्यप्रवाह, जो एक्सपोज़र सत्यापन, अपग्रेड तैयारी और…
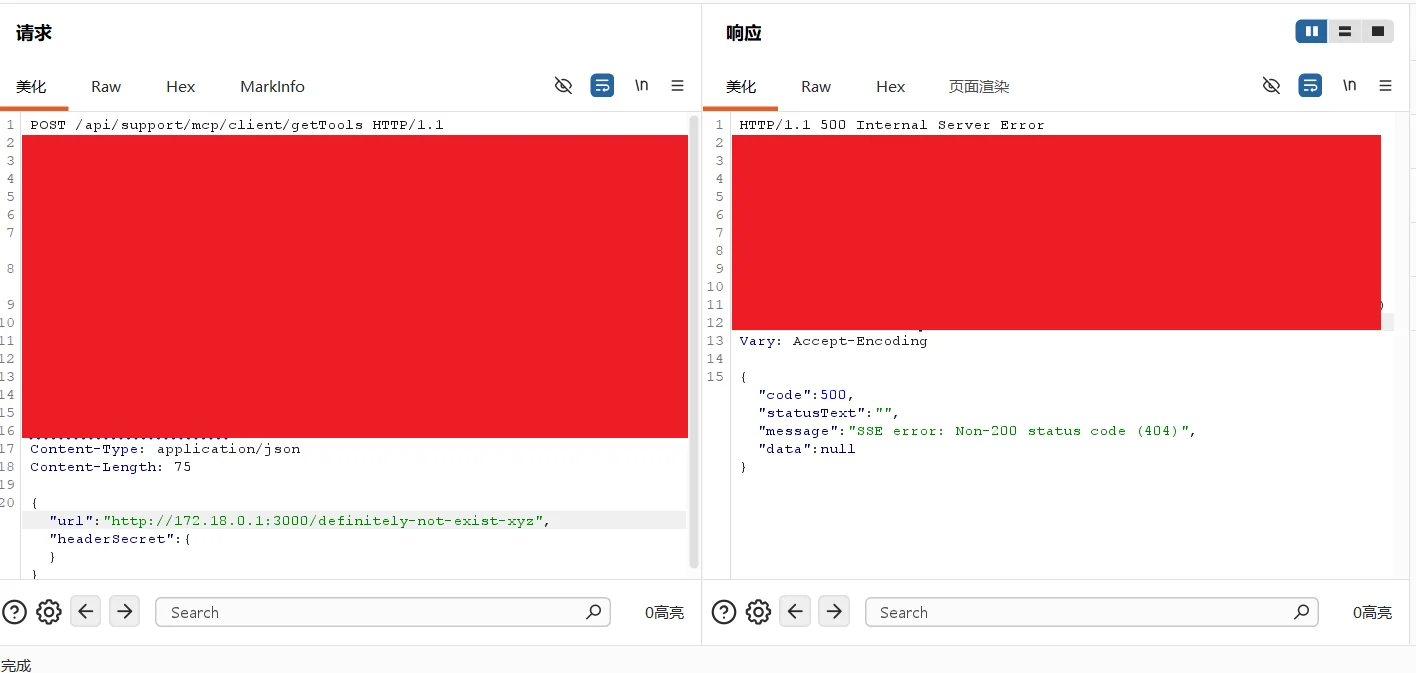 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
FastGPT MCP क्लाइंट getTools/runTool एंडपॉइंट्स में अनधिप्रमाणित SSRF (CVE-2026-88629) के लिए Python PoC और शोषण स्क्रिप्ट, जिसमें इंट्रानेट पोर्ट…
 boreas37/cve-2026-88008-poc
CVE-2026-88008 के लिए केवल-मानक-लाइब्रेरी (stdlib-only) Python PoC: राउटर और प्रमाणीकरण मिडलवेयर को बायपास करके टनल बनाने के लिए Traefik h2c अपग्रेड…
 rwxrwxs/cve-2026-87902
CVE-2026-87902 के लिए Python एक्सप्लॉइट, जो WordPress Core ≤7.1.1 में एक अनधिप्रमाणित LFI है: OPML की फिंगरप्रिंटिंग करता है, webroot का पता लगाता…
 langz337/cve-2026-87902
WordPress Core 4.7.0–7.1.1 को CVE-2026-87902 के लिए स्कैन करता है, जो डबल-एन्कोडेड pagename ट्रैवर्सल के माध्यम से अनऑथेंटिकेटेड LFI है, साथ में…
 hackfutsecroot/cve-2026-87902
CVE-2026-87902 के लिए Python मास स्कैनर और एक्सप्लॉइट, जो get_page_template() में एक अनधिप्रमाणित WordPress कोर LFI है, जिसे PEAR गैजेट चेन और File…
 tonydelouvre/cve-2026-87902
CVE-2026-87902 के लिए Tkinter GUI एक्सप्लॉइट कंसोल: WordPress की फिंगरप्रिंटिंग करता है, pagename ट्रैवर्सल के माध्यम से अनऑथेंटिकेटेड LFI की पुष्टि…
 aorozco-sys/cve-2026-90907
Python CLI जो CVE-2026-90907 का पता लगाता और शोषण करता है, जो Joomla! com_users में एक authorization bypass है जिससे बिना प्रमाणीकरण के खाता निर्माण…
 netw0rknoob/vulnclaw
AI Agent + MCP टूलचेन + पेनेट्रेशन Skill ऑर्केस्ट्रेशन पर आधारित, बड़े भाषा मॉडल के साथ, प्राकृतिक भाषा इनपुट → स्वचालित रूप से "सूचना संग्रह →…
 elbraino/awesome-blackhat-arsenal
Black Hat Arsenal कार्यक्रमों में प्रदर्शित साइबर सुरक्षा टूल्स का क्यूरेटेड संग्रह।
 xsanflip/nyawit
DuckyScript और Bash Bunny पेलोड को कीबोर्ड लेआउट चयन, AV ऑब्फस्केशन और कई निष्पादन रणनीतियों के साथ अनुकूलित Flipper Zero BadUSB इंजेक्शन स्क्रिप्ट…








