
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
sniperscope — बाह्य आक्रमण सतह प्रबंधन वर्कस्टेशन जो DNS, प्रमाणपत्र पारदर्शिता, Shodan, CVEDB, TLS और OSINT डेटा को जोखिम-स्कोर वाली फोरेंसिक रिपोर्ट में सहसंबंधित करता है। | Kitploit
उपकरण/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (खुला स्रोत खुफिया)टोहीभेद्यता विश्लेषणजानकारी एकत्र करनावेब सुरक्षाडिजिटल फोरेंसिकपेनिट्रेशन टेस्टिंगखतरा खुफियासबडोमेन एनुमरेशनईमेल संग्रहDNS विश्लेषण
41623 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
GitHub
kamehameha-ctrl/sniperscope

sniperscope

बाह्य आक्रमण सतह प्रबंधन वर्कस्टेशन जो DNS, प्रमाणपत्र पारदर्शिता, Shodan, CVEDB, TLS और OSINT डेटा को जोखिम-स्कोर वाली फोरेंसिक रिपोर्ट में सहसंबंधित करता है।

रिपॉजिटरी देखें

🎯 SniperScope v3.5 // आक्रमण सतह इंटेलिजेंस, Shodan CVEDB और फोरेंसिक EASM प्लेटफ़ॉर्म

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

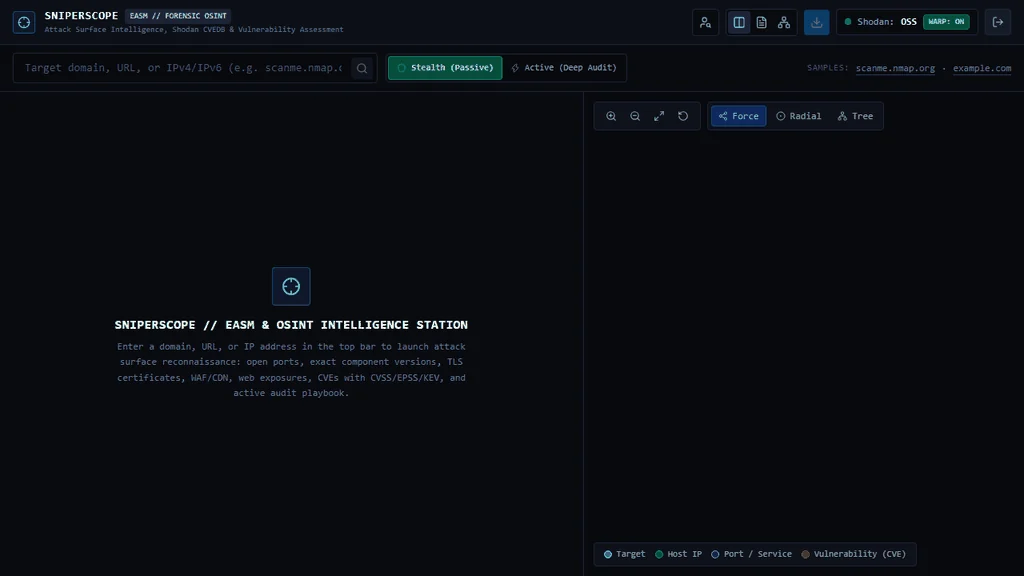
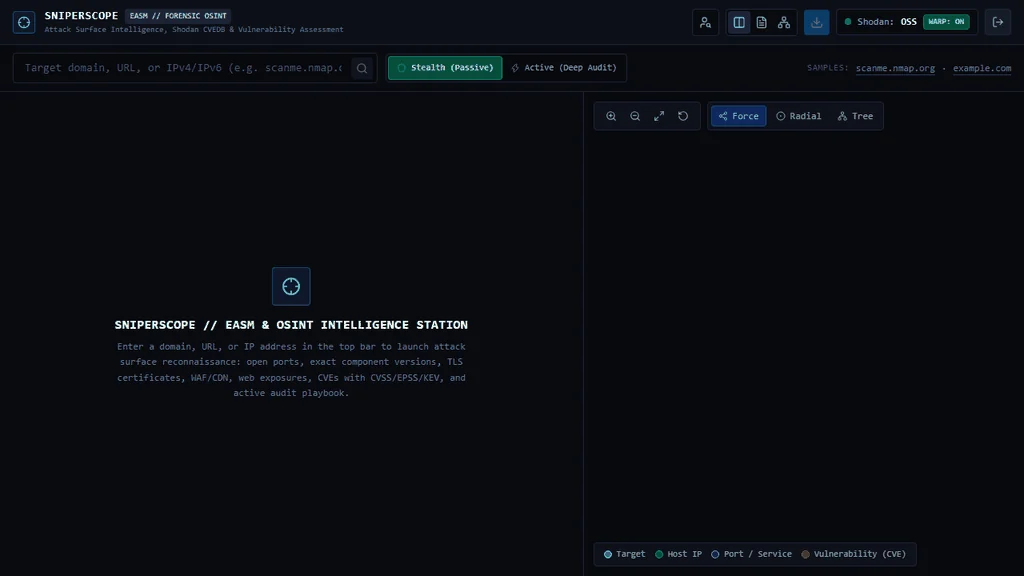
SniperScope Interactive Attack Surface Intelligence Demo

SniperScope एक उच्च-प्रदर्शन External Attack Surface Management (EASM), निष्क्रिय/सक्रिय OSINT इंटेलिजेंस, और फोरेंसिक रिपोर्टिंग वर्कस्टेशन है, जिसे साइबरसुरक्षा ऑडिटर, SOC विश्लेषकों और पेनेट्रेशन टेस्टरों के लिए डिज़ाइन किया गया है।

एक ही लक्ष्य (डोमेन नाम, पूर्ण URL, या IPv4/IPv6 पता) से, SniperScope कई इंटेलिजेंस इंजनों को समानांतर रूप से संचालित करता है:

  • SPF/DMARC एंटी-स्पूफ़िंग और CAA जारीकर्ता जाँच के साथ बहु-रिकॉर्ड DNS ज़ोन गणना।
  • स्वचालित Origin IP रिज़ॉल्यूशन के साथ SSL/TLS सर्टिफिकेट ट्रांसपेरेंसी लॉग (crt.sh)।
  • आधिकारिक RDAP/WHOIS रजिस्ट्री क्वेरी और BGP/ASN रूटिंग सहसंबंध।
  • खुले पोर्ट, सॉफ़्टवेयर संस्करण, CPE और रॉ सेवा बैनर के लिए Shodan Host API और InternetDB।
  • वास्तविक समय CVSS v3/v2, EPSS शोषण संभावना, CISA KEV (Known Exploited Vulnerabilities) स्थिति, और रैनसमवेयर अभियान संबद्धताओं के साथ Shodan CVEDB के माध्यम से गहन भेद्यता संवर्धन।
  • लाइव TLS/SSL X.509 who.is-शैली क्रिप्टो निरीक्षण (सिफ़र सूट, सार्वजनिक कुंजी बिट्स, सीरियल नंबर, ट्रस्ट चेन, वैधता विंडो, SANs)।
  • वेब अपटाइम निदान, प्रतिक्रिया विलंबता, HTTP सुरक्षा हेडर, कुकी फ़्लैग (Secure, HttpOnly, SameSite), और CORS नीतियाँ।
  • Software Composition Analysis (SCA) वेब तकनीक पहचान (ह्यूरिस्टिक कंपोनेंट इंजन) जो फ्रंट/बैक कंपोनेंट्स को ज्ञात CVE और PoC से मैप करता है।
  • Digital Footprint Suite और Spain OSINT Hub: वास्तविक समय बहु-प्लेटफ़ॉर्म उपयोगकर्ता नाम टोही (Server-Sent Events के माध्यम से 400+ प्लेटफ़ॉर्म), फ़ोन फ़ोरेंसिक्स (CNMC Spain, स्पैम DBs), ईमेल हंटर (MX/SPF, Gravatar, उल्लंघन dorks), और स्पेनिश आधिकारिक राजपत्र और पारदर्शिता रजिस्ट्रियाँ।
  • 39-कमांड Active CLI Playbook जो OWASP Top 10: 2025 श्रेणियों से सख्ती से मैप किया गया है।
  • इंटरैक्टिव Anti-Collision Cytoscape.js टोपोलॉजिकल ग्राफ़ और बहु-प्रारूप फोरेंसिक रिपोर्ट एक्सपोर्टर (PDF, स्व-निहित HTML, Markdown TLP:AMBER, और कालानुक्रमिक RAW निष्पादन ट्रेस .log)।

📐 आर्किटेक्चर और डेटा प्रवाह

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 मुख्य उपयोग के मामले

  • 🛡️ बाहरी हमला सतह प्रबंधन (EASM): उद्यम परिसंपत्तियों में परिधि जोखिमों, छाया IT, समाप्त होने वाले TLS प्रमाणपत्रों, लटकते सबडोमेन और अप्रत्याशित सुनने वाले पोर्ट की लगातार निगरानी करें।
  • 🎯 रेड टीम और प्रवेश परीक्षण टोही: स्टेल्थ मोड का उपयोग करके ग्राहक SOC अलार्म को ट्रिगर किए बिना गहन प्रारंभिक लक्ष्य गणना करें, फिर 39 पूर्व-पैरामीट्रिज्ड OWASP Top 10: 2025 कमांड के साथ सक्रिय मोड में स्थानांतरित हों।
  • 🚨 SOC और घटना प्रतिक्रिया ट्राइएज: शीघ्रता से निर्धारित करें कि क्या किसी अलर्ट में ऐसी परिसंपत्तियाँ शामिल हैं जिनमें जंगली में सक्रिय रूप से शोषित कमजोरियाँ (CISA KEV) या रैनसमवेयर हथियारीकरण टैग हैं।
  • 🕵️ OSINT और पहचान फुटप्रिंटिंग: 400+ प्लेटफॉर्म और आधिकारिक सार्वजनिक रजिस्ट्रियों में सार्वजनिक उपयोगकर्ता नामों, डोमेन और कॉर्पोरेट रिकॉर्ड को सहसंबंधित करें।

🛠️ प्रौद्योगिकी स्टैक

टूल डाउनलोड करें