
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 yeet-src/usbsnoop
लाइव, सिस्टम-व्यापी USB ट्रांसफर स्निफर eBPF में — दो यूनिवर्सल URB हुक से इनलाइन USB ट्रैफिक (कंट्रोल SETUP, SCSI, HID) को डिकोड करता है। कोई usbmon…
 warpedatom/offsetinspect
AMSI/Defender डिटेक्शन-सीमा विश्लेषण और स्थैतिक मैलवेयर ट्राइएज के लिए PowerShell टूलकिट जो बाइट ऑफसेट को डिटेक्शन ट्रिगर्स से मैप करता है, साथ ही…
 gengstah/windbg-mcp
एक MCP (मॉडल कॉन्टेक्स्ट प्रोटोकॉल) सर्वर जो pybag विंडोज़ डिबगर के सभी कार्यों को नेटिव MCP टूल्स में बदल देता है। यह MCP-संगत क्लाइंट्स (Claude…
 stealth/psc
E2E एन्क्रिप्शन मल्टी-हॉप tty सत्रों या पोर्टशेल्स + TCP/UDP पोर्ट फॉरवर्ड के लिए
 password123456/certverify
एक स्कैनर जो पायथन में लिखा गया है और समझौता किए गए या अविश्वसनीय कोड हस्ताक्षर प्रमाणपत्रों वाली फ़ाइलों को स्कैन करता है।
 thirdbyte/ssj
आपका रोज़मर्रा का लिनक्स वितरण सुपर सैयान बन गया।
 malwaretech/hiddendesktop
छिपे हुए डेस्कटॉप बनाएं और सूचीबद्ध करें।
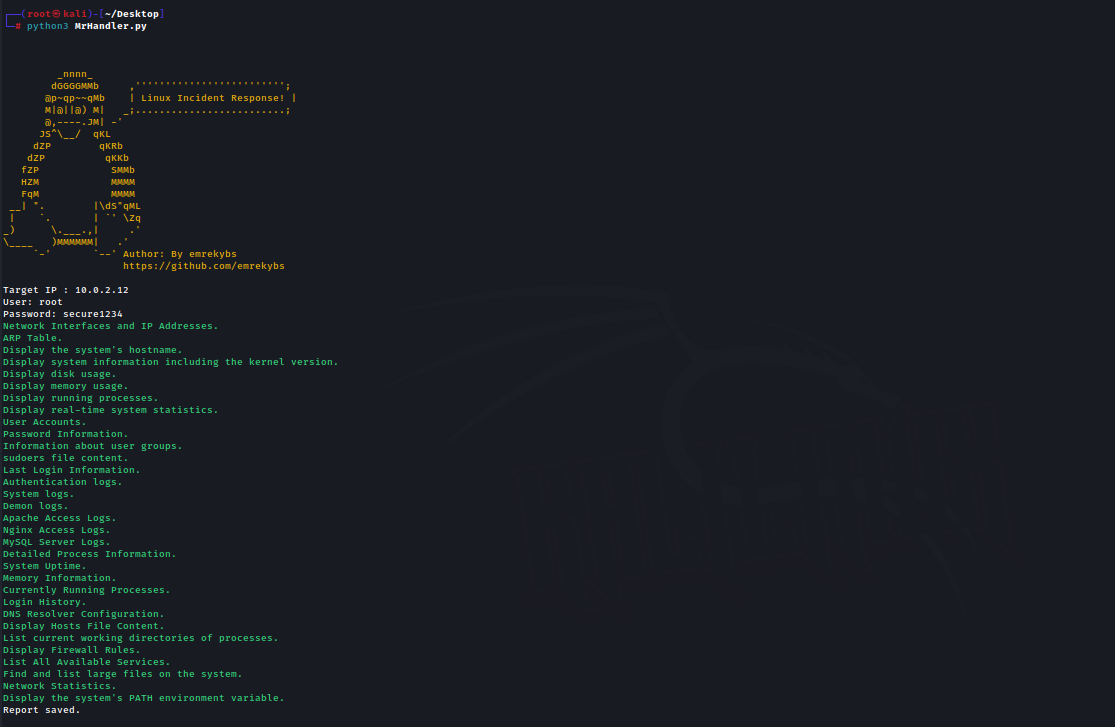 emrekybs/mrhandler
SSH-आधारित लिनक्स घटना प्रतिक्रिया उपकरण जो नेटवर्क कॉन्फ़िगरेशन, लॉग, उपयोगकर्ता खाते और प्रक्रियाओं को एकत्र करने के लिए नैदानिक कमांड चलाता है,…
 ctrlaltint3l/intelligence
मैलवेयर नमूनों, खतरे की खुफिया जानकारी, IOCs, और सुरक्षा उपकरण लॉग के लिए केंद्रीकृत भंडार, जो खतरे के अनुसंधान और घटना प्रतिक्रिया कार्यप्रवाहों का…
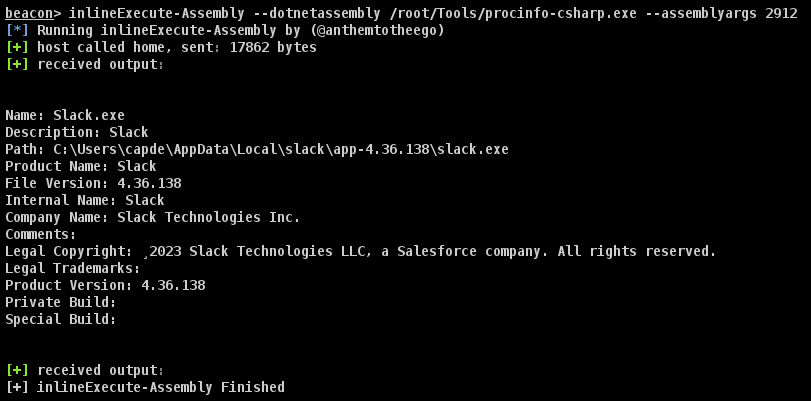 mlcsec/proctools
विंडोज प्रक्रियाओं से जानकारी निकालने और संवेदनशील स्ट्रिंग्स को डंप करने के लिए छोटी टूलकिट
 sh1n0g1/z9
इवेंट लॉग्स से PowerShell-आधारित मैलवेयर आर्टिफैक्ट्स का पता लगाता है और दुर्भावनापूर्ण गतिविधि की पहचान करने के लिए PowerShell स्क्रिप्ट्स पर…
 google/hashr
GCP, AWS और स्थानीय स्रोतों से डिस्क इमेज, पैकेज और संग्रह से फोरेंसिक फ़ाइल हैश सेट बनाता है, DFIR वर्कफ़्लो के लिए डीडुप्लीकेशन और…
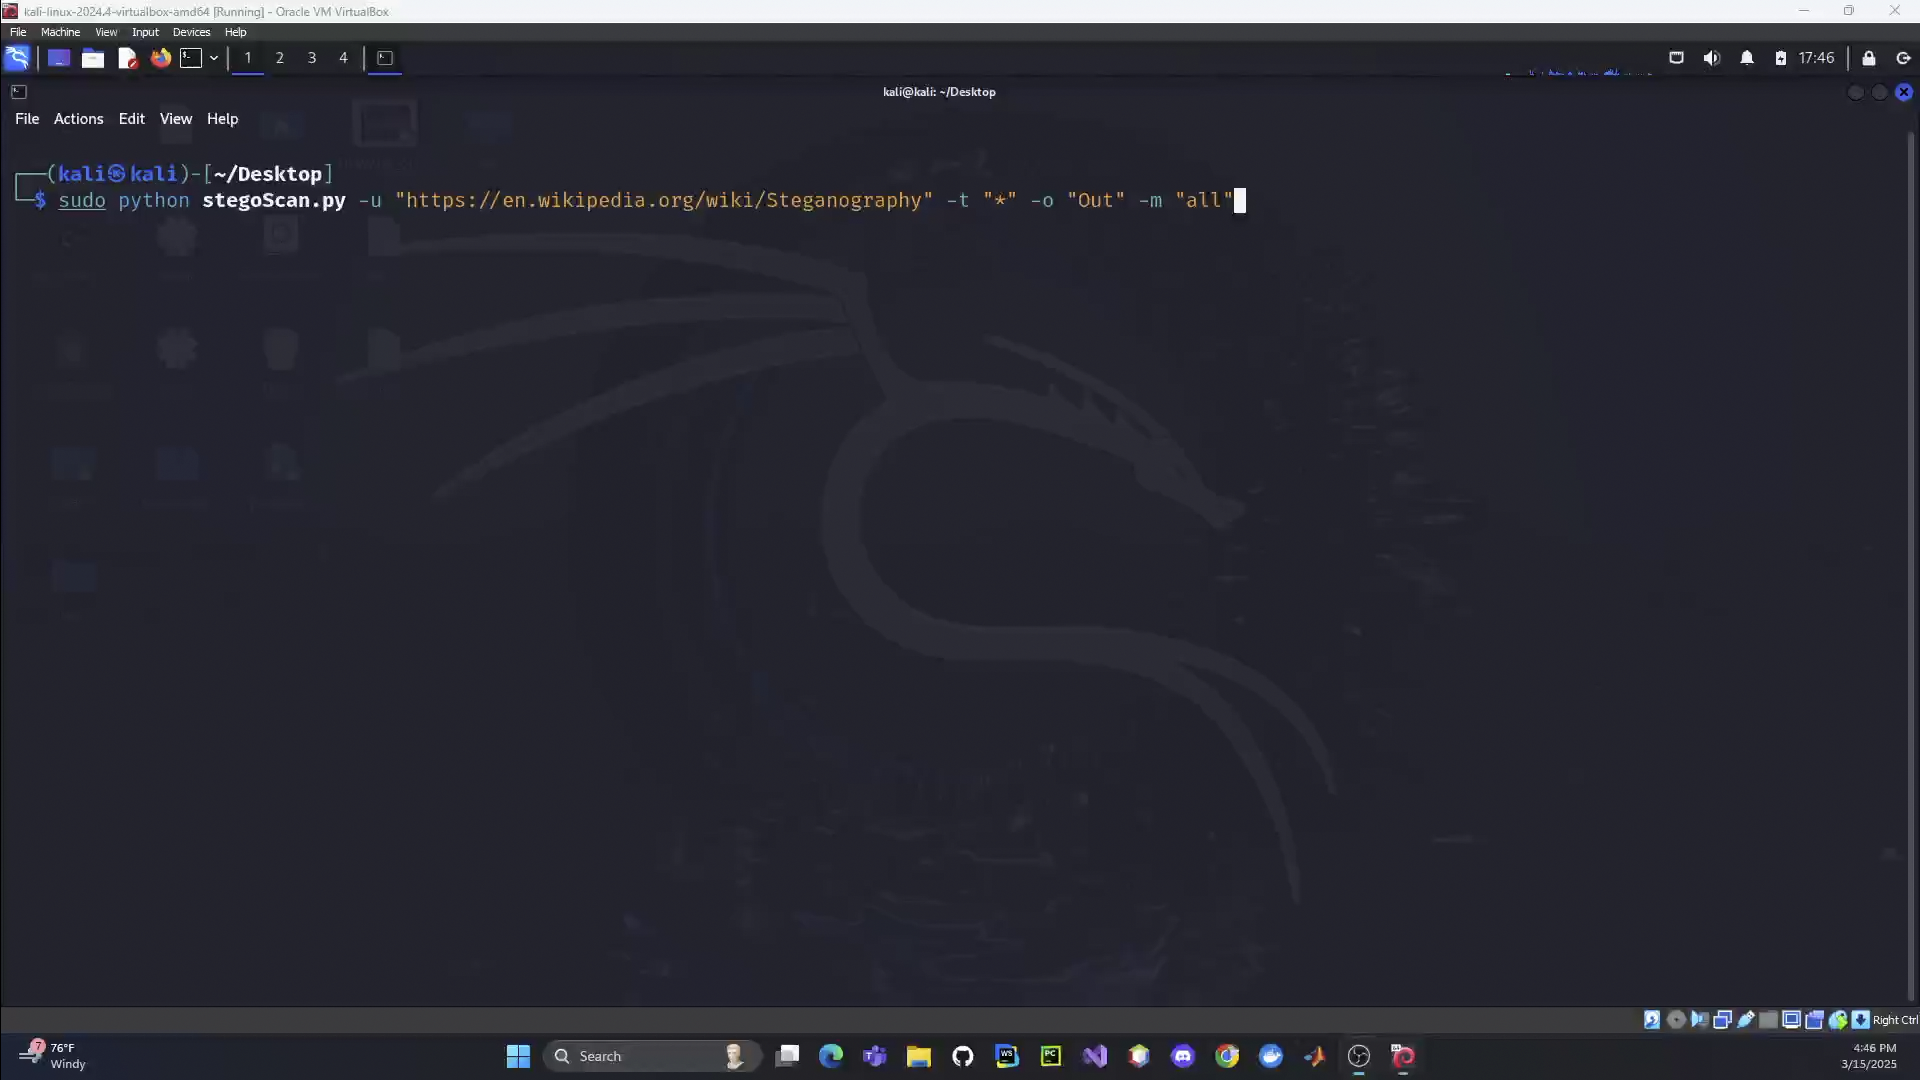 lcbower33/stegoscan
वेबसाइटों, वेब सर्वरों और स्थानीय निर्देशिकाओं को स्कैन करने वाला स्वचालित स्टेग्नोग्राफ़ी पहचान उपकरण, जो AI-संचालित वस्तु/पाठ पहचान और छवियों,…
 jstrosch/subparse
मॉड्यूलर मैलवेयर विश्लेषण कलाकृति संग्रह और सहसंबंध ढांचा
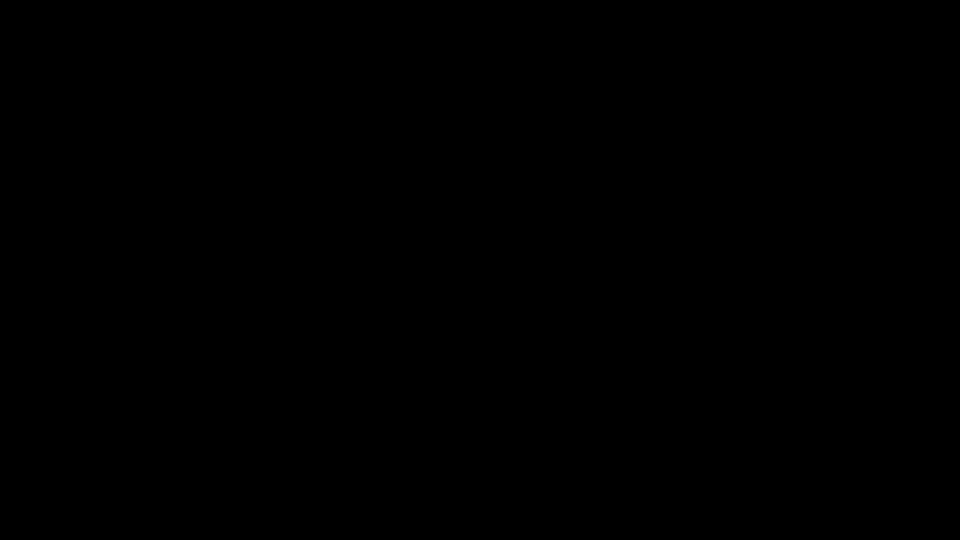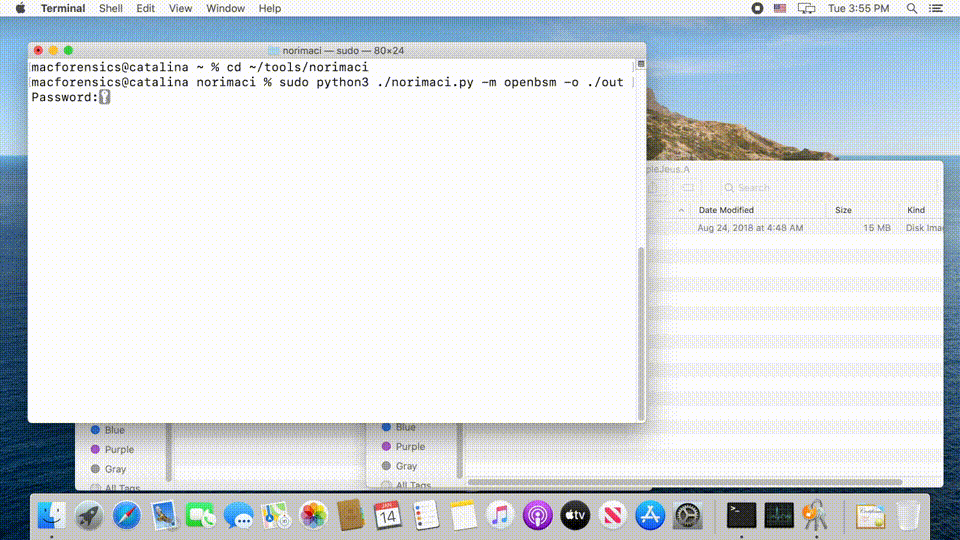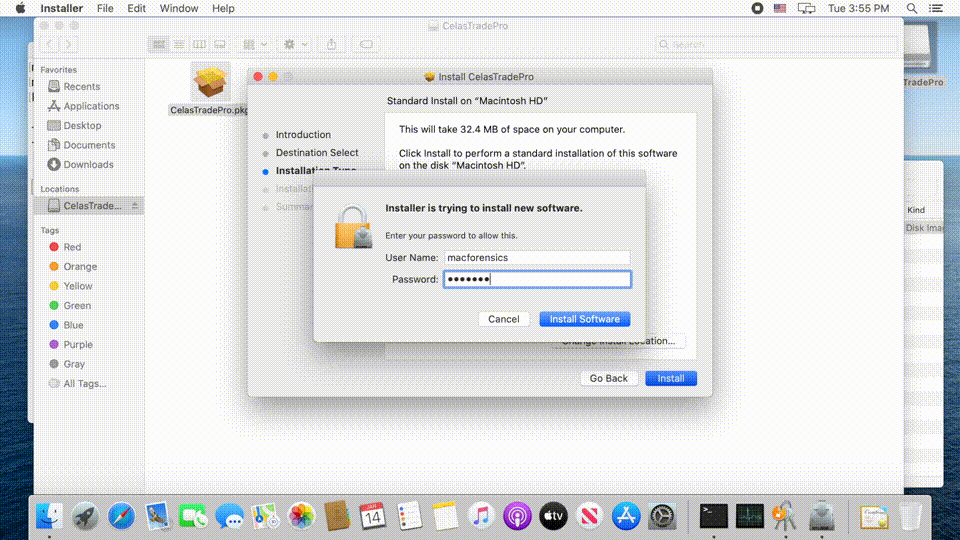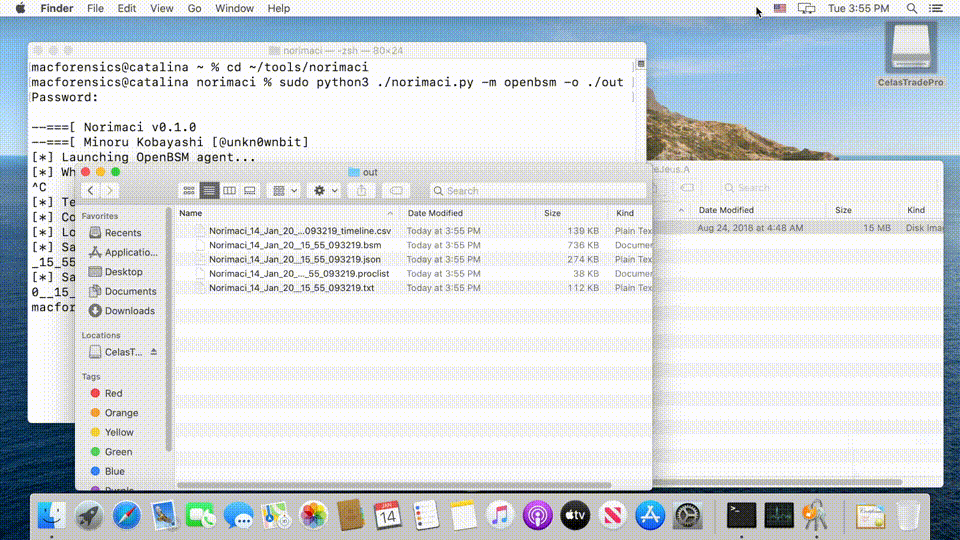 mnrkbys/norimaci
हल्का macOS मैलवेयर विश्लेषण सैंडबॉक्स जो OpenBSM या Monitor.app के माध्यम से सिस्टम गतिविधि की निगरानी करता है, फ़ाइल, प्रक्रिया और नेटवर्क घटनाओं…
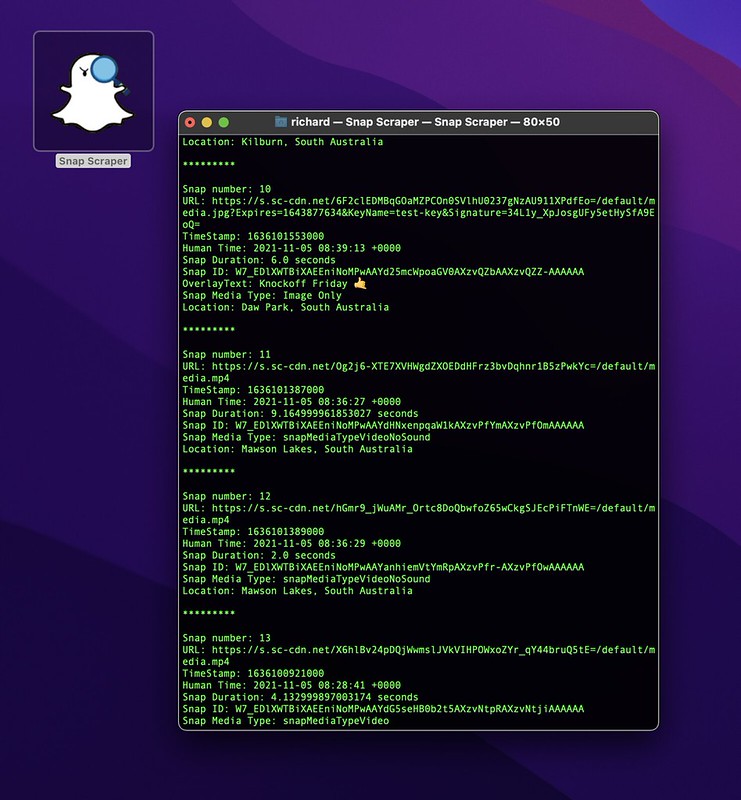 rhematt/snap-scraper
निर्देशांक द्वारा Snap Map मीडिया को निकालता है और डाउनलोड करता है OSINT, फोरेंसिक विश्लेषण और अनुसंधान के लिए। मेटाडेटा लॉगिंग और बल्क डाउनलोड का…
 thomasareed/pict
मॉड्यूलर घटना प्रतिक्रिया टूलकिट जो संभावित रूप से संक्रमित macOS एंडपॉइंट से फोरेंसिक डेटा एकत्र करता है, ब्राउज़र आर्टिफैक्ट्स, स्थायित्व तंत्र,…








