Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 25 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k21घं 42मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k22घं 5मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k20घं 51मि पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23010 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k6 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
939 परिणाम
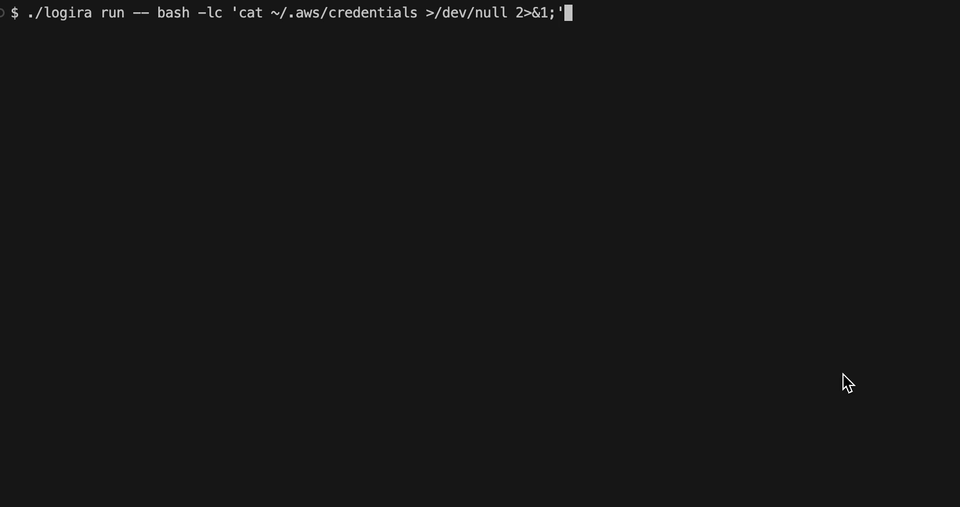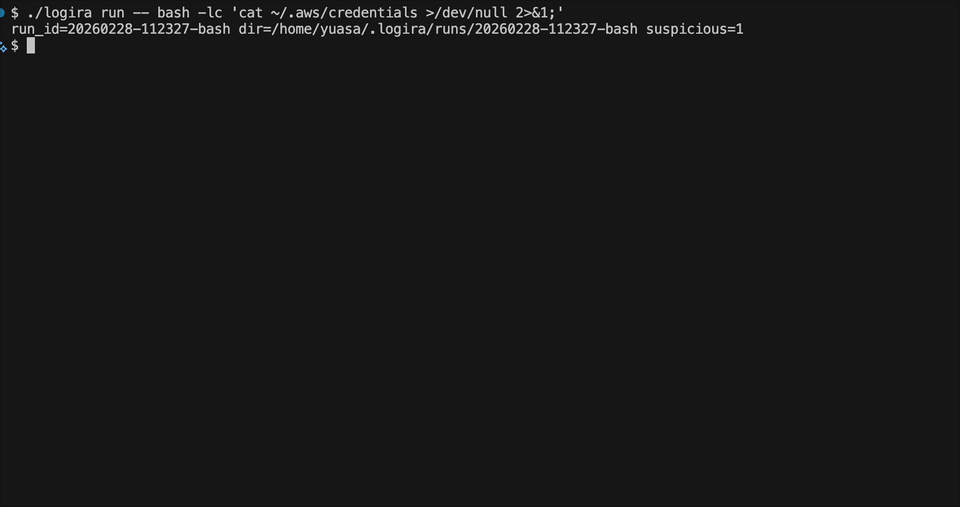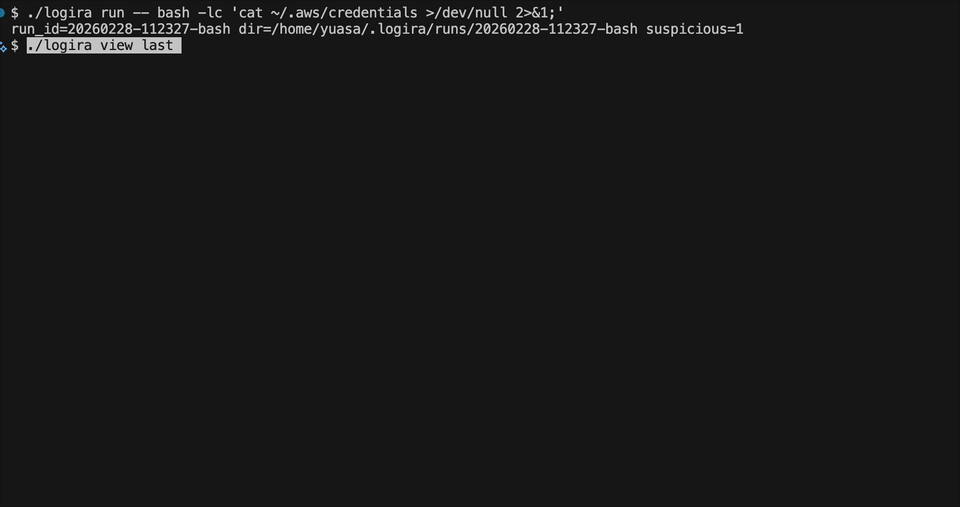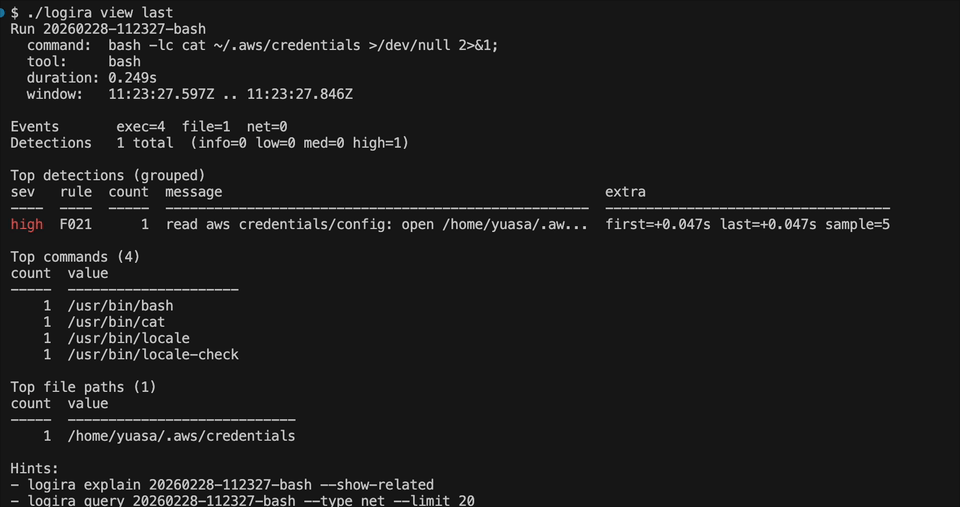
logira preview

logira

GitHubmelonattacker/logira

अप्रत्याशित स्वचालन के लिए OS-स्तरीय रनटाइम ऑडिटिंग।

forensicsincident-response
765 महीने पहले
Vol3xp preview

Vol3xp

GitHubmemoryforensics1/vol3xp

Volatility Explorer Suit (volatility 3)

memory-forensicsreverse-engineeringforensics+3
703 साल पहले
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitLabrawsec/rawsec-cybersecurity-list

साइबर सुरक्षा उपकरणों और संसाधनों की चयनित सूची जिसमें पैठ परीक्षण, फोरेंसिक, OSINT, वेब सुरक्षा, मैलवेयर विश्लेषण, क्रिप्टोग्राफी, CTF, लैब्स और…

osintvulnerability-scannersforensics+9
362 महीने पहले
SPiCa preview

SPiCa

GitHub0xkirisame/spica

eBPF-आधारित Linux रूटकिट डिटेक्टर जो मल्टी-चैनल क्रॉस-व्यू विश्लेषण (sched_switch, NMI, /proc) का उपयोग करके DKOM, ट्रेसपॉइंट छेड़छाड़, और प्रक्रिया…
defensive-toolsioc-managementforensics+7
1043 महीने पहले
Anti-Forensics preview

Anti-Forensics

GitHubashemery/anti-forensics

एंटी-फोरेंसिक तकनीकों को ट्रैक करने के लिए एक रिपॉजिटरी
encryption-decryption-toolsforensicssteganography+3
1213 साल पहले
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

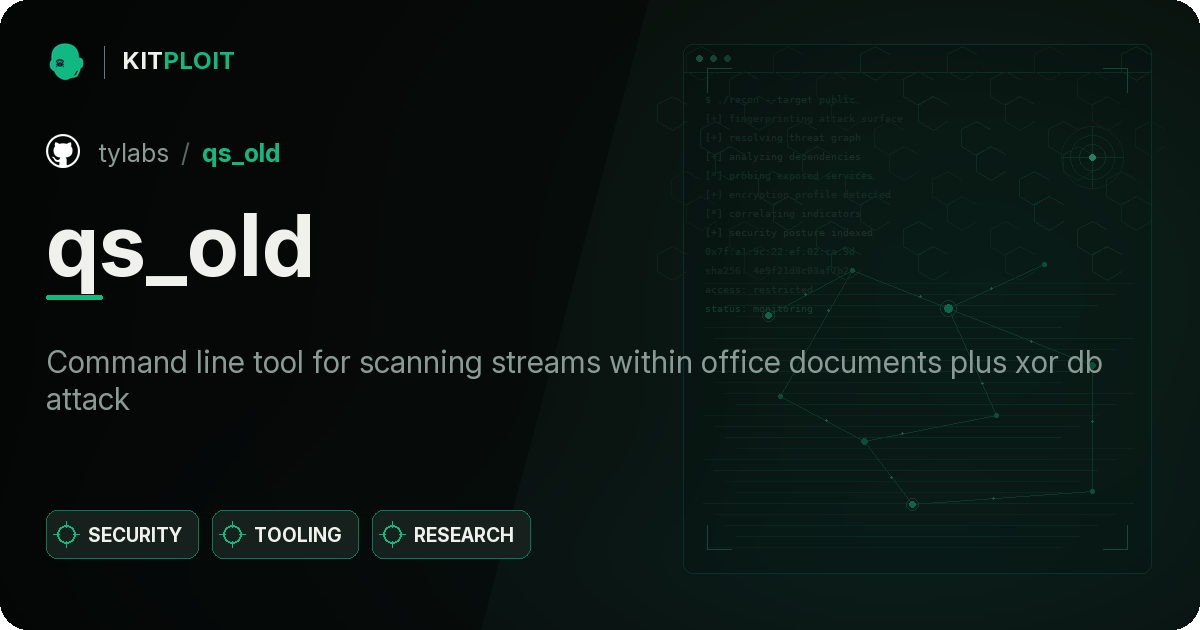
SentinelNav: शून्य-निर्भरता, शुद्ध Python बाइनरी विज़ुअलाइज़ेशन और फोरेंसिक्स उपकरण।
memory-forensicsreverse-engineeringforensics+4
14611 महीने पहले
qs_old preview

qs_old

GitHubtylabs/qs_old

कार्यालय दस्तावेज़ों में स्ट्रीम स्कैन करने के लिए कमांड लाइन टूल और xor db हमला
static-analysisvulnerability-analysisforensics+1
1273 साल पहले
jdvrif preview

jdvrif

GitHubcleasbycode/jdvrif

Steganography Tool for JPG Images

encryption-decryption-toolsdata-exfiltrationforensics+3
6914घं 44मि पहले
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS एक Linux ऑपरेटिंग सिस्टम है जो OSINT (Open Source Intelligence) और Cyber Intelligence मिशनों के लिए सावधानीपूर्वक डिज़ाइन किया गया है।

osintreconnaissancevulnerability-scanners+9
9411 महीने पहले
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

स्टैंडअलोन Windows VM मैलवेयर सैंडबॉक्स जो capemon चलाता है, GUI ट्राइएज व्यूअर, YARA सिग्नेचर, IOC एक्सट्रैक्शन, नेटवर्क विश्लेषण, और…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
6028 दिन पहले
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

किसी फ़ाइल की 256 बाइट XOR कुंजी का अनुमान लगाने में मदद करने वाला उपकरण, आवृत्ति विश्लेषण का उपयोग करके।
static-analysisreverse-engineeringforensics+3
918 साल पहले
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

एक नेटवर्क निरीक्षण उपकरण
packet-sniffing-analysisvulnerability-analysisshellcode+5
829 साल पहले
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

भौतिक मेमोरी अधिग्रहण के लिए लिनक्स कर्नेल ड्राइवर, आरक्षित मेमोरी और मेमोरी होल्स सहित किसी भी भौतिक पते तक पढ़ने की पहुंच सक्षम करता है, जिसमें CR3…
memory-forensicsforensicsdigital-forensics+1
1051 साल पहले
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Python लाइब्रेरी जो .NET असेंबलियों में CLR/PE मेटाडेटा को पार्स करती है, मैलवेयर विश्लेषण और खतरे की खोज में सहायता के लिए स्ट्रीम और हैश…
static-analysishash-analysisreverse-engineering+4
1198 महीने पहले
tofu preview

tofu

GitHubpuckblush/tofu

लिनक्स के लिए विंडोज ऑफलाइन फाइल सिस्टम हैकिंग टूल

password-crackingprivilege-escalationexploitation+2
984 साल पहले
usbsnoop preview

usbsnoop

GitHubyeet-src/usbsnoop

लाइव, सिस्टम-व्यापी USB ट्रांसफर स्निफर eBPF में — दो यूनिवर्सल URB हुक से इनलाइन USB ट्रैफिक (कंट्रोल SETUP, SCSI, HID) को डिकोड करता है। कोई usbmon…

embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+7
852 महीने पहले
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

AMSI/Defender डिटेक्शन-सीमा विश्लेषण और स्थैतिक मैलवेयर ट्राइएज के लिए PowerShell टूलकिट जो बाइट ऑफसेट को डिटेक्शन ट्रिगर्स से मैप करता है, साथ ही…
defensive-toolsstatic-analysisvulnerability-analysis+8
823 महीने पहले
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

एक MCP (मॉडल कॉन्टेक्स्ट प्रोटोकॉल) सर्वर जो pybag विंडोज़ डिबगर के सभी कार्यों को नेटिव MCP टूल्स में बदल देता है। यह MCP-संगत क्लाइंट्स (Claude…


dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
866 महीने पहले
पिछला1…242526…53अगला