
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
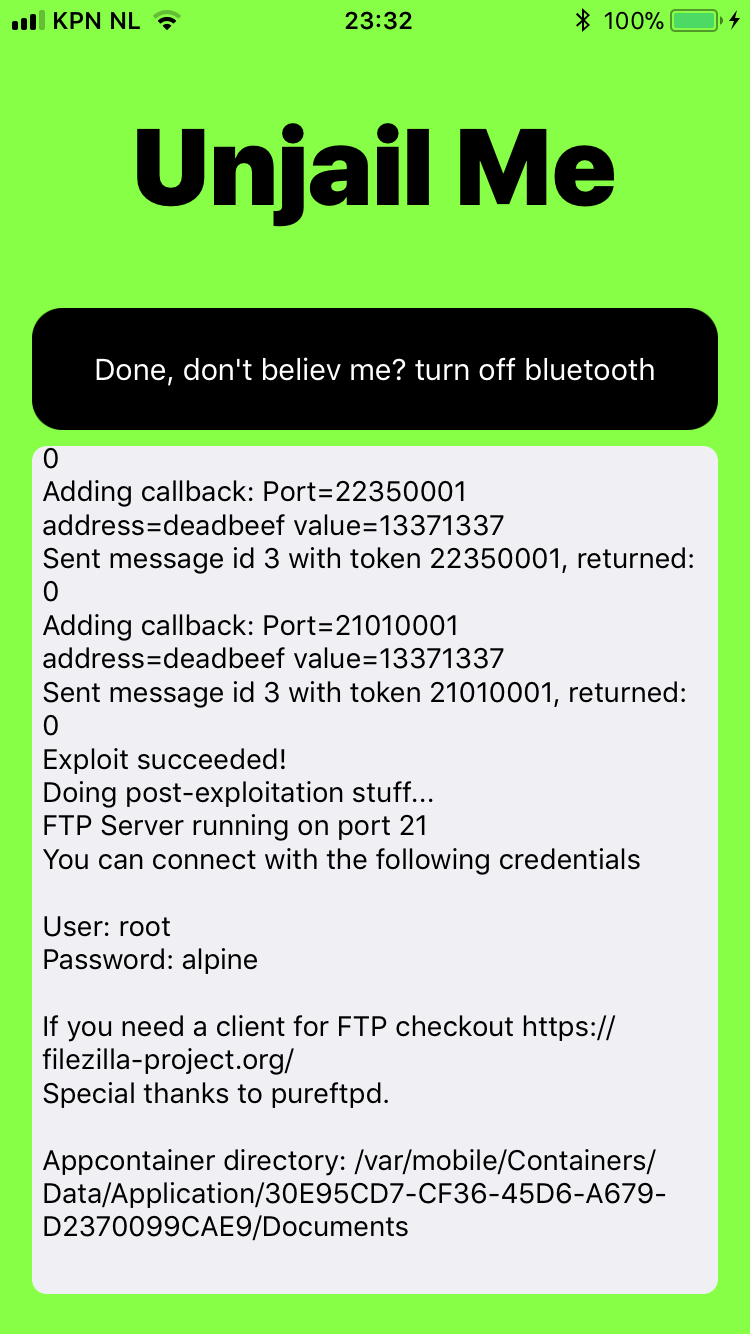
 mtjailed/unjailme
Rani Idan (Zimperium) द्वारा प्रूफ-ऑफ-कॉन्सेप्ट (CVE-2018-4087) पर आधारित एक सैंडबॉक्स एस्केप।
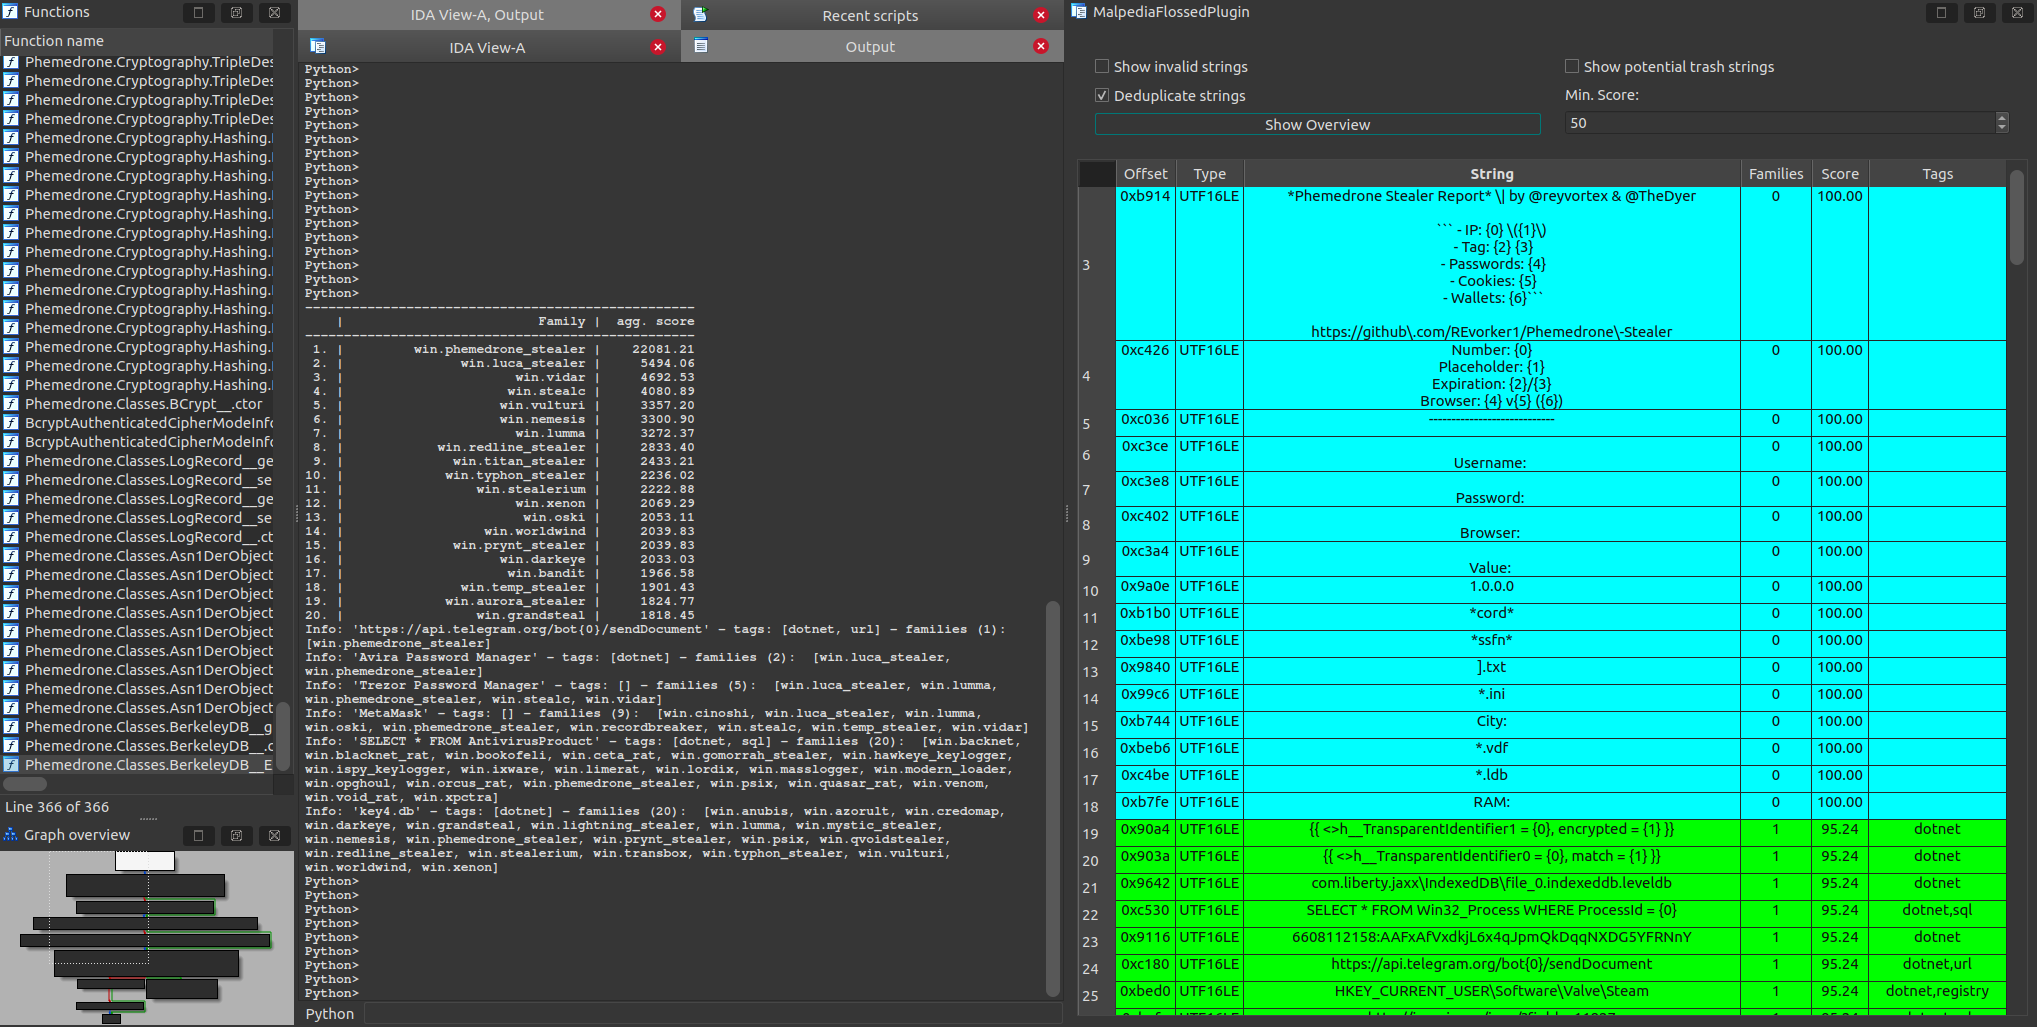 malpedia/malpedia-flossed
FLARE floss को Malpedia में सभी unpacked+dumped नमूनों पर लागू किया गया, pre-processed आगे उपयोग के लिए।
 andyjsmith/registry-spy
कच्चे विंडोज रजिस्ट्री फ़ाइलों के लिए क्रॉस-प्लेटफ़ॉर्म रजिस्ट्री ब्राउज़र
 bmaia/binwally
फ़ज़ी हैशिंग का उपयोग करने वाला बाइनरी और डायरेक्टरी ट्री तुलना टूल
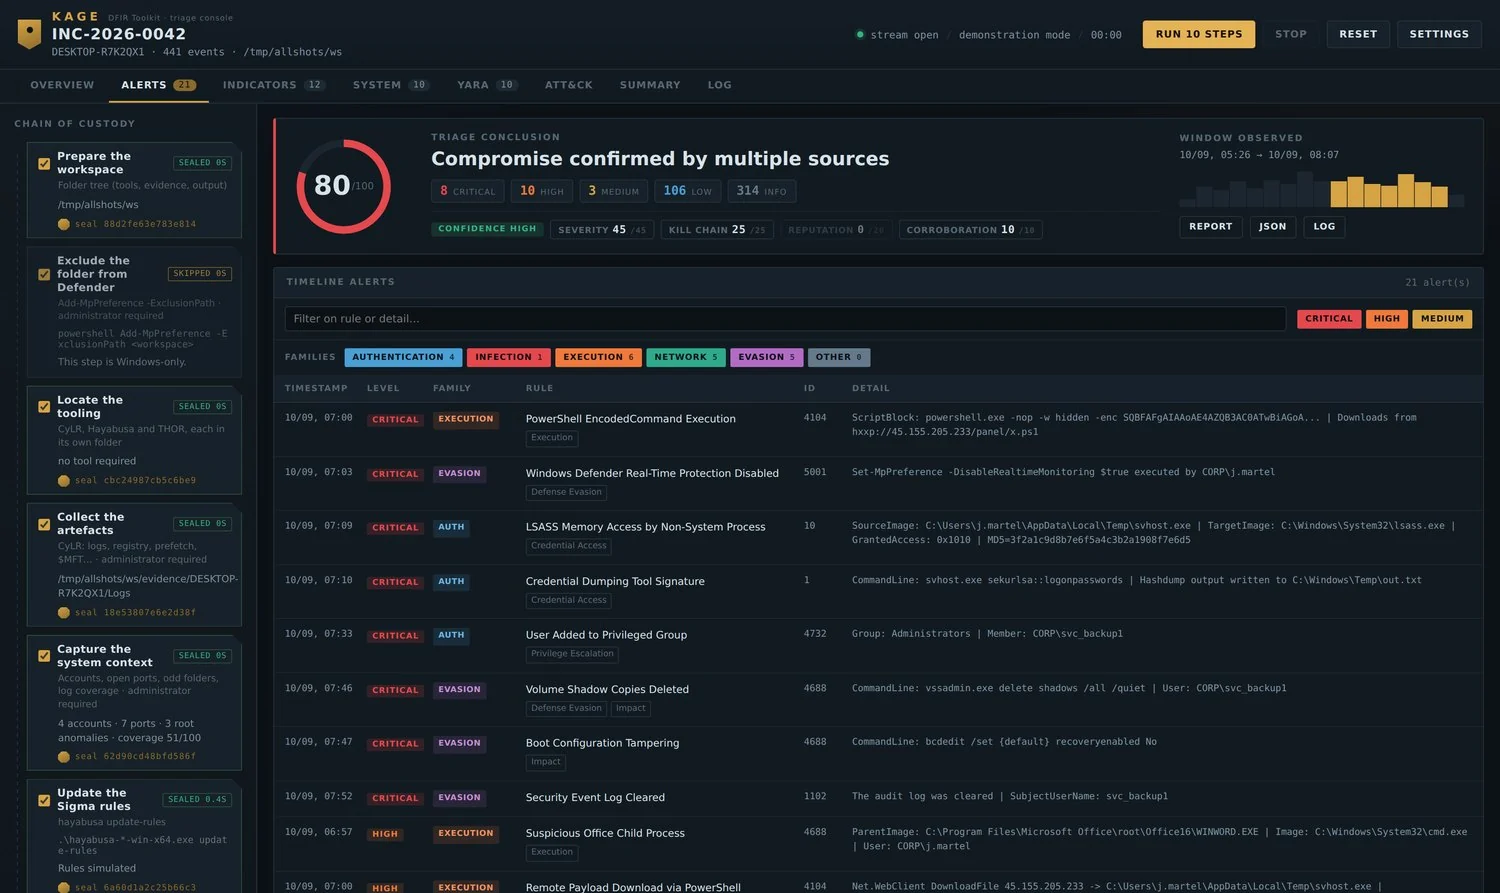 karim852/kage-dfir-toolkit
Windows होस्ट DFIR ट्राइएज कंसोल जो आर्टिफैक्ट संग्रह, Sigma-सहसंबंधित टाइमलाइन, YARA स्कैन, सॉकेट और अकाउंट निरीक्षण, इंडिकेटर एनरिचमेंट, और एक…
 mayhamad/memtracer
लाइव मेमोरी विश्लेषण उपकरण जो प्रक्रिया मेमोरी क्षेत्रों को असामान्य फ्लैग, पेज प्रकार और PE हेडर के लिए स्कैन करके रिफ्लेक्टिवली लोडेड .NET DLLs का…
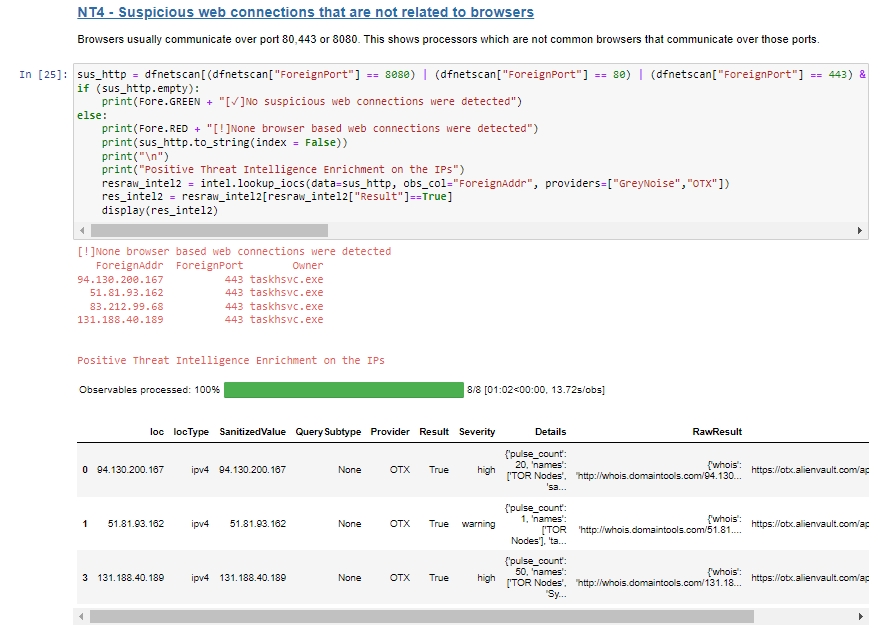 blueteam0ps/memoptix
Volatility मेमोरी निष्कर्षण फ्रेमवर्क से उत्पन्न आउटपुट के विश्लेषण में सहायता के लिए एक Jupyter नोटबुक।
 halildeniz/networkassessment
NetworkAssessment: नेटवर्क समझौता मूल्यांकन उपकरण
 matheuzsecurity/modtracer
छिपे हुए Linux कर्नेल रूटकिट्स (LKM-आधारित) का पता लगाता है और फोरेंसिक विश्लेषण तथा घटना प्रतिक्रिया के लिए कर्नेल-स्तरीय निरीक्षण तकनीकों का उपयोग…
 j-0-t/staekka
Stækka Metasploit - Metasploit का विस्तार
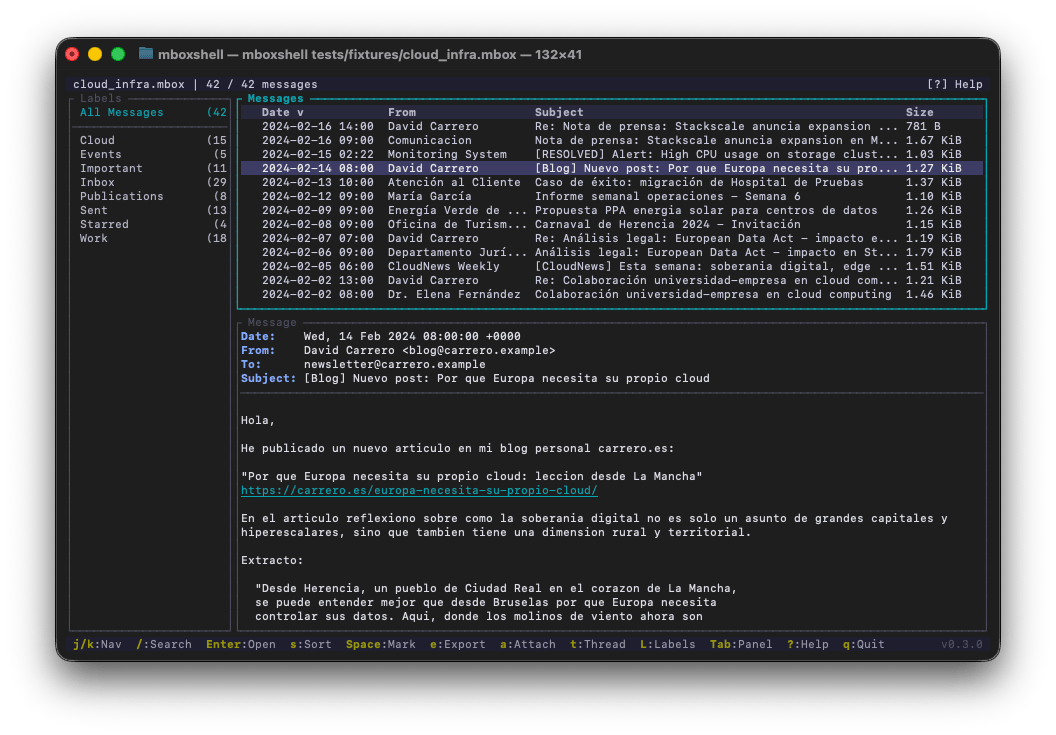 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 yuejd/ios_restriction_passcode_crack---python-version
Python में iOS प्रतिबंध पासकोड क्रैक करें
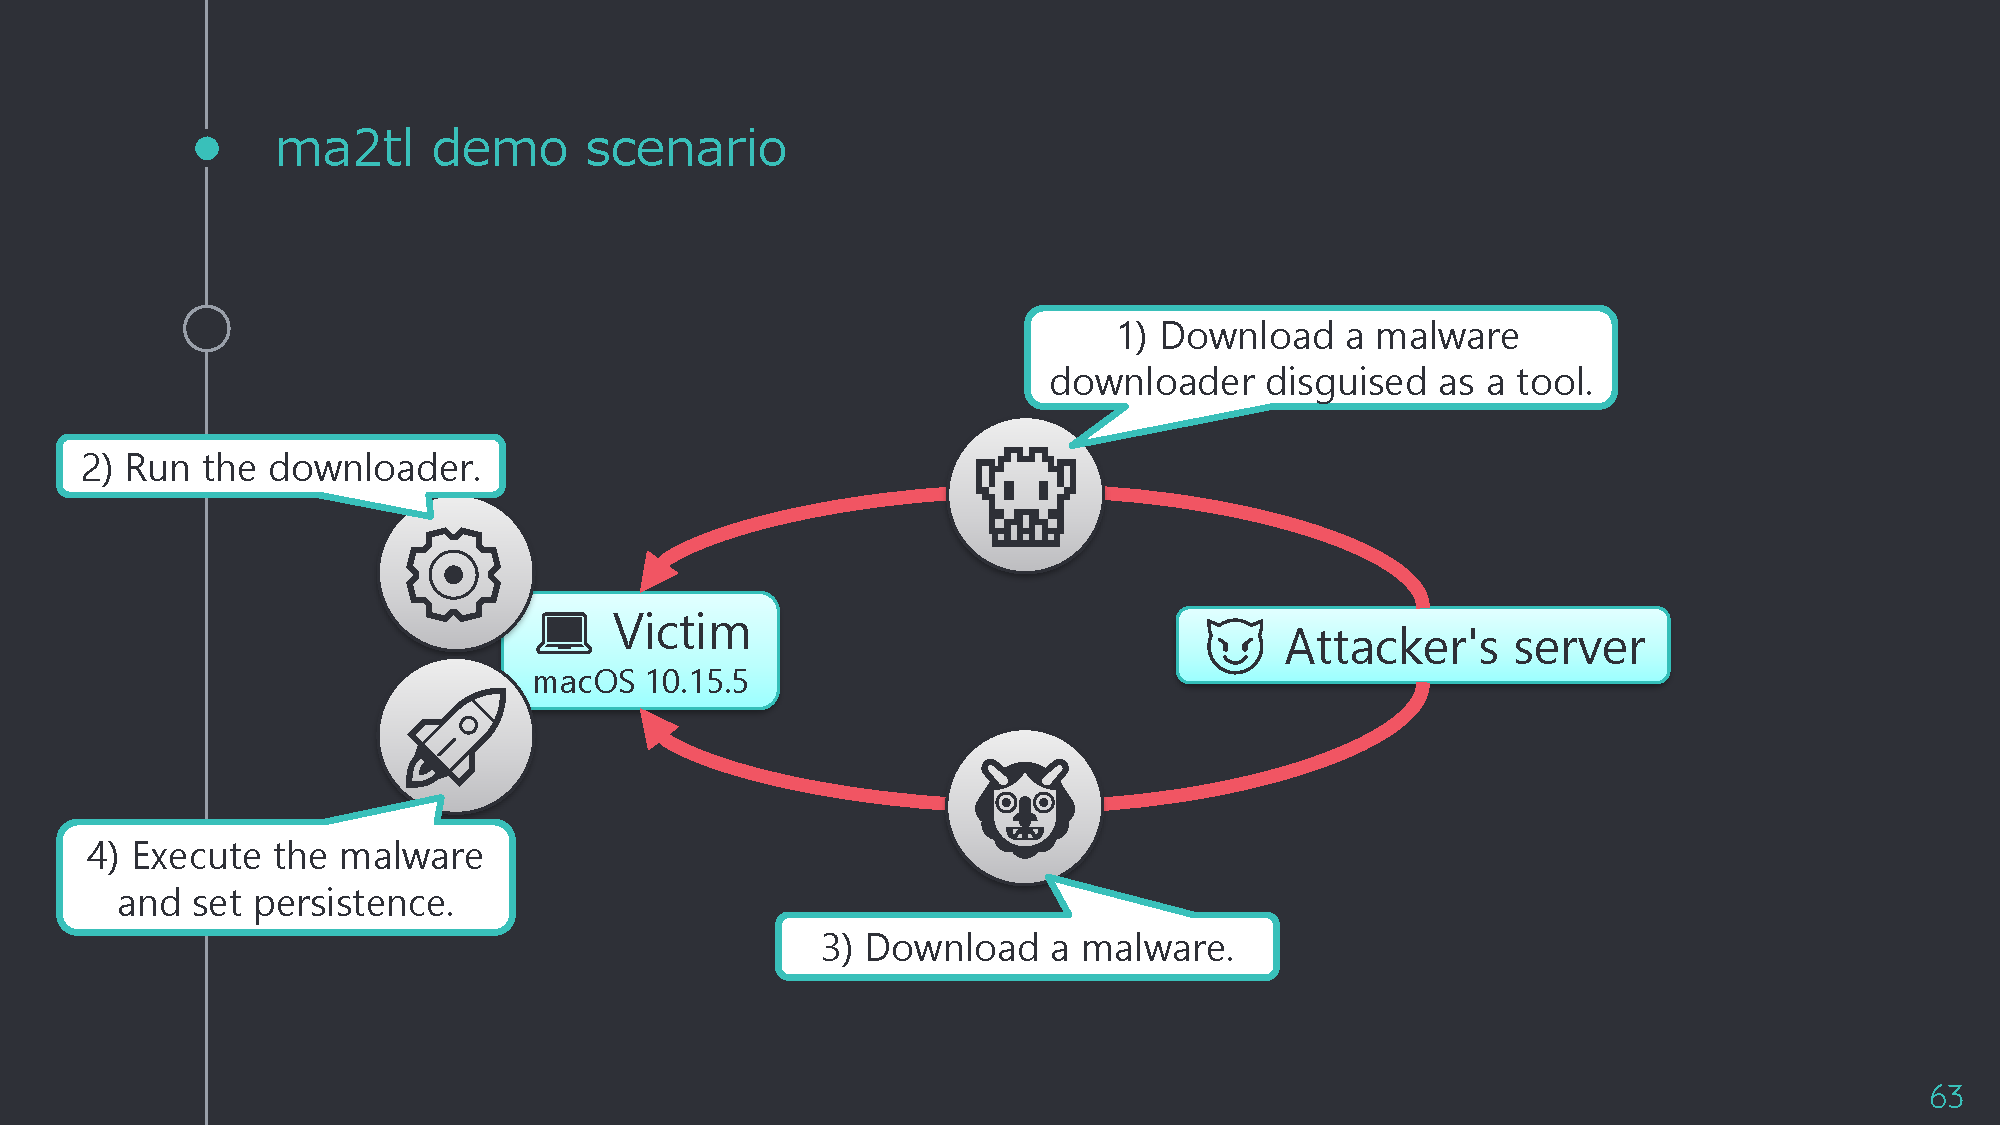 mnrkbys/ma2tl
macOS फोरेंसिक टाइमलाइन जनरेटर जो mac_apt के विश्लेषण परिणाम डेटाबेस का उपयोग करता है
 crowdstrike/xwf-yara-scanner
Native YARA scanner X-Tension for X-Ways Forensics, enabling in-snapshot file scanning with multi-threaded RVS support, report table output, and no…
 bedrock-safeguard/gentlemen-decryptor
पहला डिक्रिप्टर द जेंटलमेन रैनसमवेयर के लिए — प्रक्रिया मेमोरी डंप से एन्क्रिप्शन कुंजियाँ पुनर्प्राप्त करता है X25519 एफीमेरल कुंजी निष्कर्षण का…
 lgggreg/skype-log-viewer
स्काइप के बिना स्काइप इतिहास डाउनलोड करें और देखें
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Windows Push Notifications (WpnService) में Use-After-Free race condition. पैच डिफ, मूल कारण विश्लेषण, TOCTOU लैब, Sysmon/ETW…
 infobyte/cve-2023-21036
Acropalypse Now - CVE-2023-21036 के लिए पहचान और स्वच्छीकरण








