

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
proctools — विंडोज प्रक्रियाओं से जानकारी निकालने और संवेदनशील स्ट्रिंग्स को डंप करने के लिए छोटी टूलकिट | Kitploit
उपकरण/GitHubGitHub/mlcsec/proctools
मेमोरी फोरेंसिकफोरेंसिकजानकारी एकत्र करनाडिजिटल फोरेंसिकरेड टीमिंग
GitHubmlcsec/proctools

proctools

विंडोज प्रक्रियाओं से जानकारी निकालने और संवेदनशील स्ट्रिंग्स को डंप करने के लिए छोटी टूलकिट

रिपॉजिटरी देखें
11614362 साल पहलेKitploit द्वारा समीक्षित
साझा करें

proctools

विंडोज प्रक्रियाओं से जानकारी निकालने और संवेदनशील स्ट्रिंग्स को डंप करने के लिए छोटा टूलकिट। FormThief के साथ उपयोग के लिए बनाया गया।

  • procsearch - लक्ष्य प्रक्रिया मेमोरी में संवेदनशील स्ट्रिंग्स खोजें
    • पार्स की गई स्ट्रिंग को पढ़ने योग्य प्रक्रिया मेमोरी में खोजता है, यदि मिल जाए, तो खोज स्ट्रिंग के आसपास मान्य ASCII वर्णों की एक श्रृंखला प्रदर्शित करता है
  • procinfo - प्रक्रिया निष्पादन योग्य के लिए निम्नलिखित फ़ाइल संस्करण जानकारी प्रदर्शित करता है:
    • प्रक्रिया नाम
    • विवरण
    • उत्पाद नाम
    • फ़ाइल संस्करण
    • आंतरिक नाम
    • कंपनी का नाम
    • टिप्पणियाँ
    • कानूनी कॉपीराइट
    • कानूनी ट्रेडमार्क
    • उत्पाद संस्करण
    • निजी बिल्ड
    • विशेष बिल्ड
  • procargs - लक्ष्य प्रक्रिया के लिए कमांड लाइन तर्क निकालें
  • prockill - लक्ष्य प्रक्रिया को समाप्त करें

procsearch.cpp

प्रक्रिया मेमोरी डंप करें और पढ़ने योग्य स्ट्रिंग्स खोजें। केवल इस संस्करण के लिए PID, खोज स्ट्रिंग और रेंज प्रदान की गई है। जब खोज स्ट्रिंग मिलती है, तो रेंज पैरामीटर इंगित करता है कि पाई गई स्ट्रिंग के प्रत्येक ओर कितने वर्ण मुद्रित किए जाने चाहिए, जब तक वे मान्य ASCII हैं।

VS में कंपाइल करें। नीचे Outlook प्रक्रिया से उपयोगकर्ता जानकारी डंप करने का उदाहरण:

PS C:\Users\capde> .\procsearch.exe 7592 "email" 500

[+] Search string "email" FOUND: (...) "age_group": "adult",  "association_status": "{\"com.microsoft.Olk\":\"associated\"}"
,"authority": "https://login.microsoftonline.com/consumers",  "birthday": "1969-3-1",  "display_name": "John Doe",
"email": "[email protected]",  "first_name": "John",  "id": "3a25f54136ac887c",  "last_name": "Doe",  "location":
"UK",  "login_name":"[email protected]","onprem_sid": "",  "password_change_url": "",  "phone_number": "" (...)

Inline-Execute-PE के साथ ठीक से काम नहीं कर रहा है। मैं इसे हल करने पर काम कर रहा हूं और C++ BOF संस्करण पर भी, जो C संस्करण की तुलना में अधिक खोज रेंज की अनुमति देनी चाहिए।


procsearch-BOF.c

.cna को कंपाइल और लोड करें:

x86_64-w64-mingw32-gcc -c procsearch-BOF.c -o procsearch-BOF.o

BOF संस्करण बफर आकारों के प्रति संवेदनशील है, इसलिए <range> विकल्प मौजूद नहीं है और आउटपुट कुछ हद तक सीमित है। बफर आकारों के साथ खेलने के लिए स्वतंत्र महसूस करें, लेकिन सावधान रहें कि यदि बहुत बड़ा है तो आपको __chkstk त्रुटियां मिल सकती हैं या बीकन हैंग हो सकता है।

आदर्श रूप से मैं इसे C++ में लिखना चाहता था जो मैंने bof-vs के साथ स्थानीय रूप से काम करते देखा है, लेकिन बीकन में चलाने पर कुछ गड़बड़ अज्ञात प्रतीक त्रुटियां या क्रैश लौटाता है। जब संभव होगा तब अपडेट करूंगा। C में खोज फ़ंक्शन/बफर को लागू करने का शायद एक बेहतर तरीका है, लेकिन यह अभी के लिए काम करेगा।

मैं एक बहुत बड़ी प्रक्रिया में एकल वर्ण जैसे "." की खोज करने की अनुशंसा नहीं करता क्योंकि यह बीकन को हैंग कर सकता है। BOF का उपयोग करते समय कम से कम 3 या 4 वर्णों की खोज स्ट्रिंग की अनुशंसा करता हूं। C++ संस्करण के साथ आप रेंज को वास्तव में बढ़ा सकते हैं।

Outlook प्रक्रिया से डमी उपयोगकर्ता डेटा डंप करने का उदाहरण:


https://github.com/mlcsec/proctools/assets/47215311/dccd1223-774e-4dec-8353-91c057900a07


procinfo.cs

दिए गए pid के लिए सभी फ़ाइल संस्करण जानकारी प्रिंट करने के लिए C# उपयोगिता। VS या csc के साथ कंपाइल करें:

procinfo-csharp


procinfo-BOF.c

C BOF जो उपरोक्त कुछ कार्यक्षमता को दोहराता है, VerQueryValue(lpVersionInfo, "\\StringFileInfo\\040904b0\\... मानों को डंप करने में समस्याओं का पता लगाने की आवश्यकता है।

.cna को कंपाइल और लोड करें:

x86_64-w64-mingw32-gcc -c procinfo-BOF.c -o procinfo-BOF.o

procinfo-c


procargs-BOF.c

निर्दिष्ट प्रक्रिया के लिए कमांड लाइन तर्क निकालें। .cna को कंपाइल और लोड करें:

x86_64-w64-mingw32-gcc -c procargs.c -o procargs-BOF.o

image


prockill-BOF.c

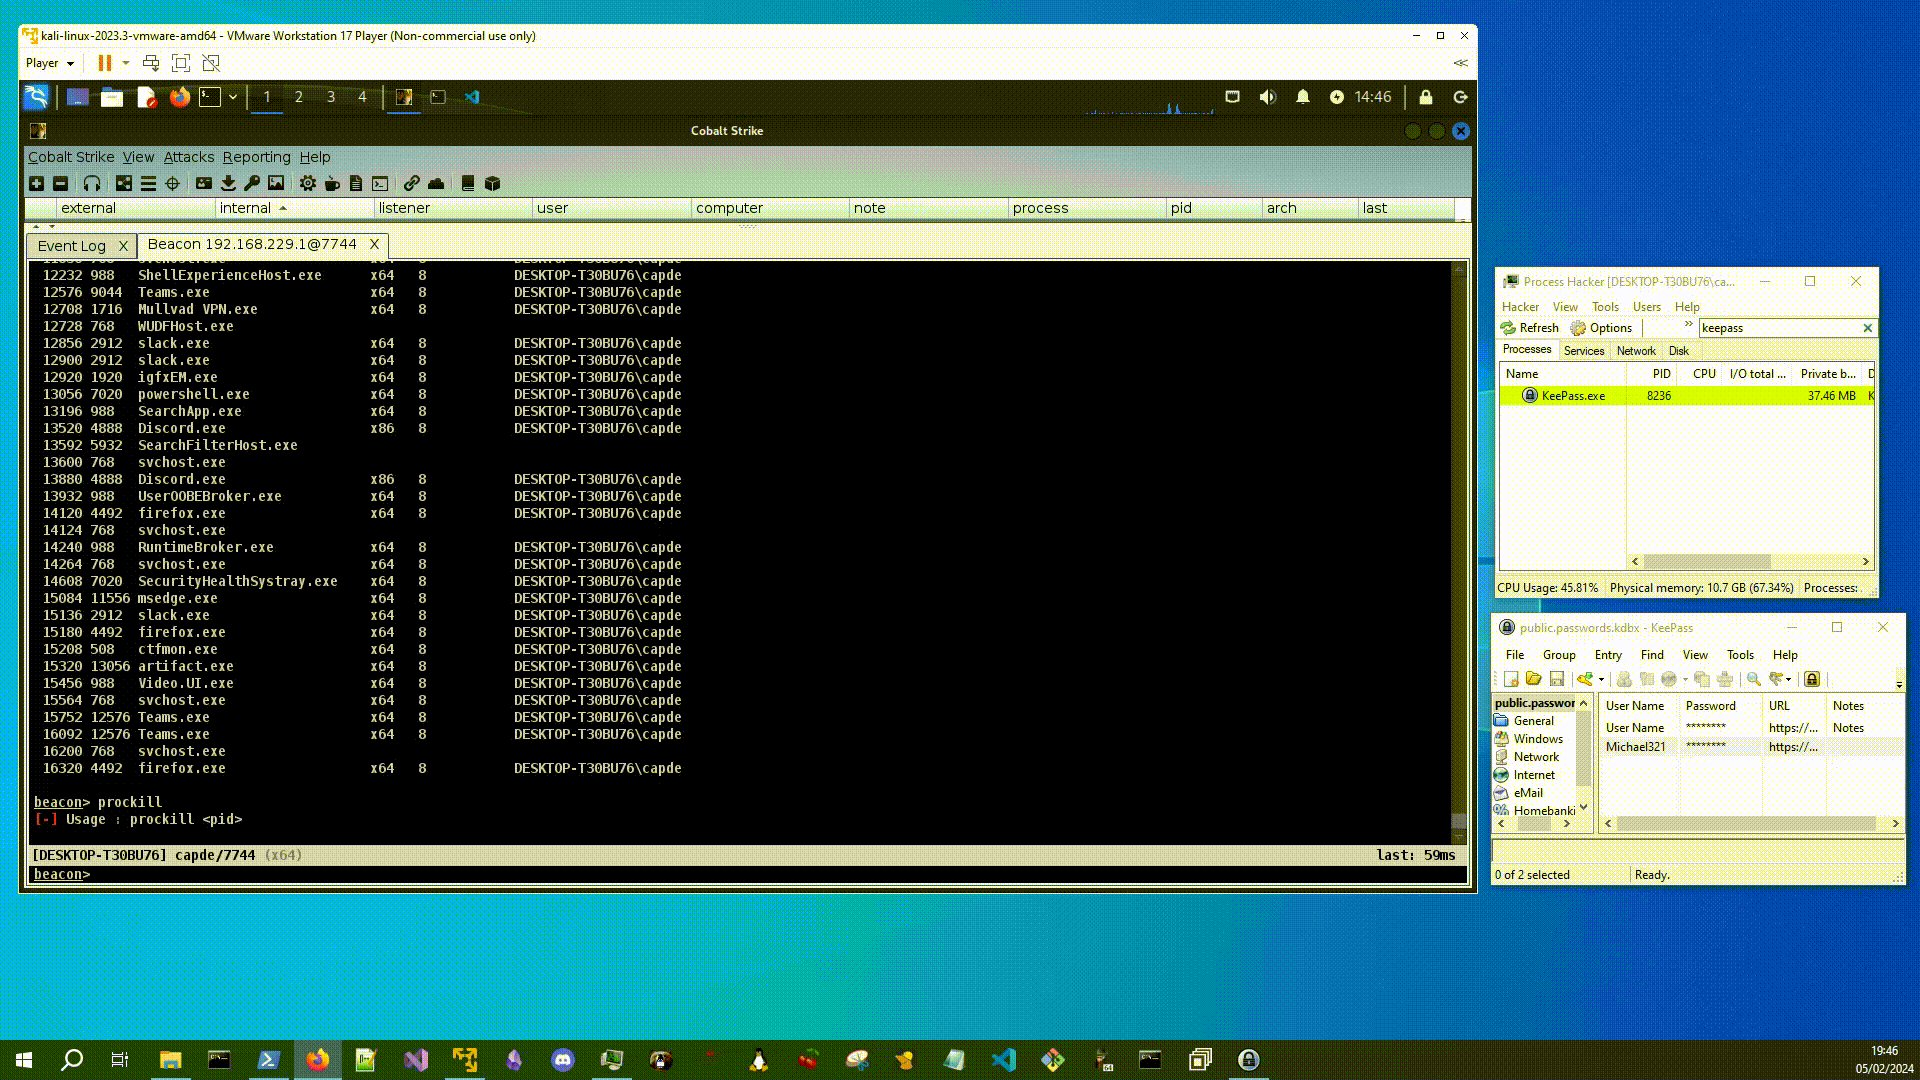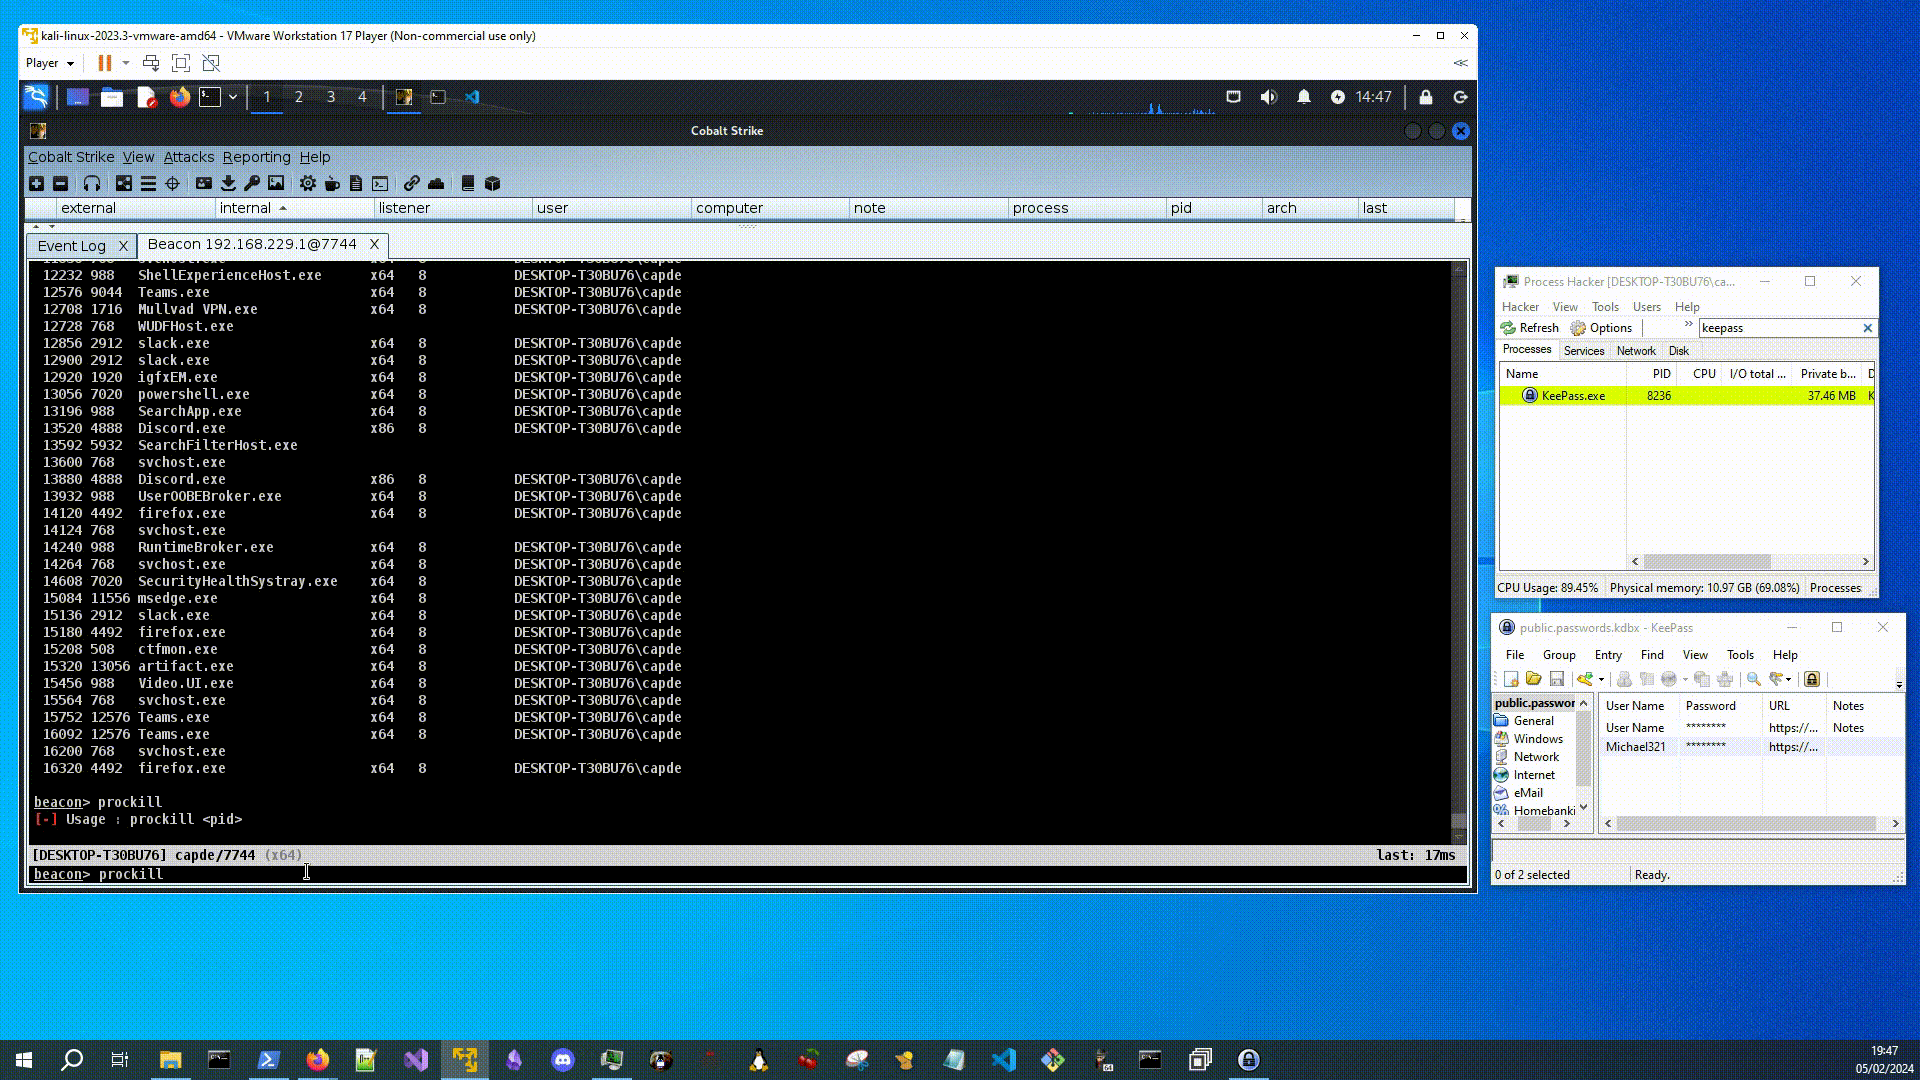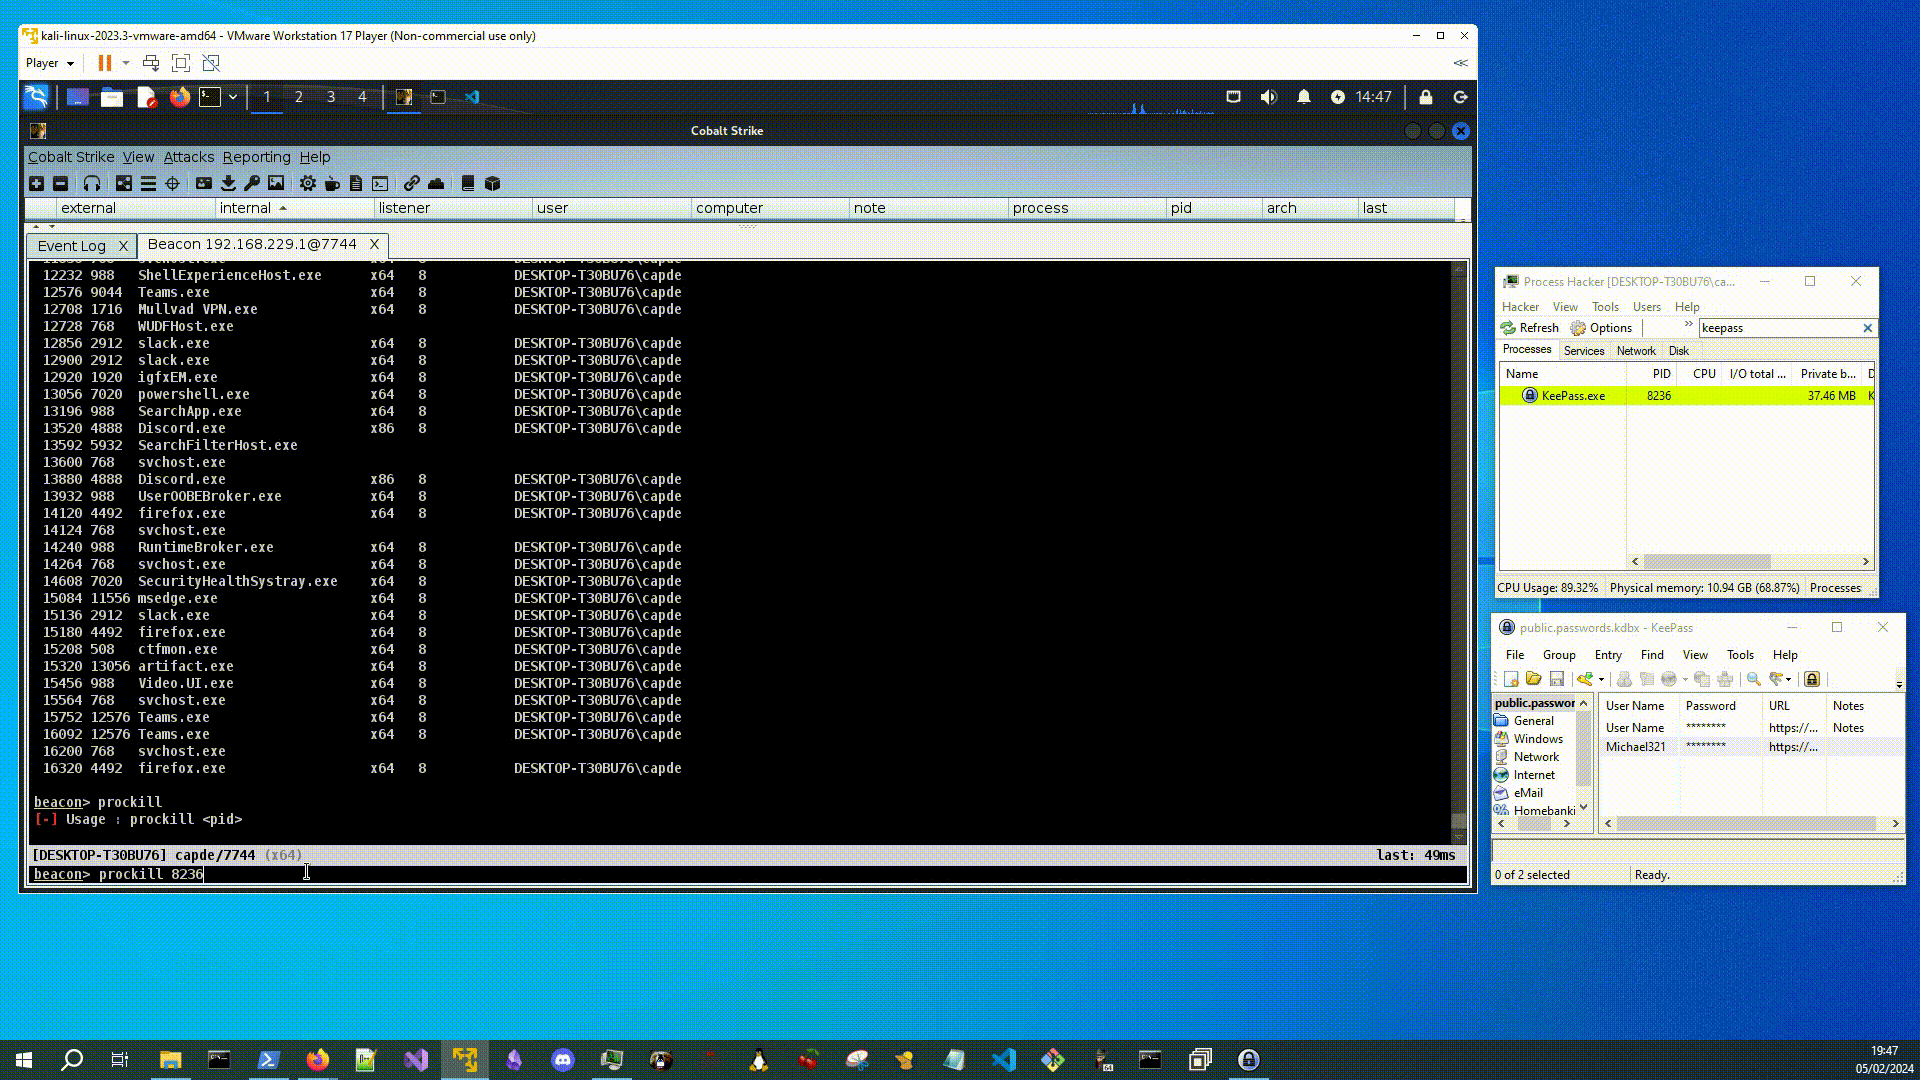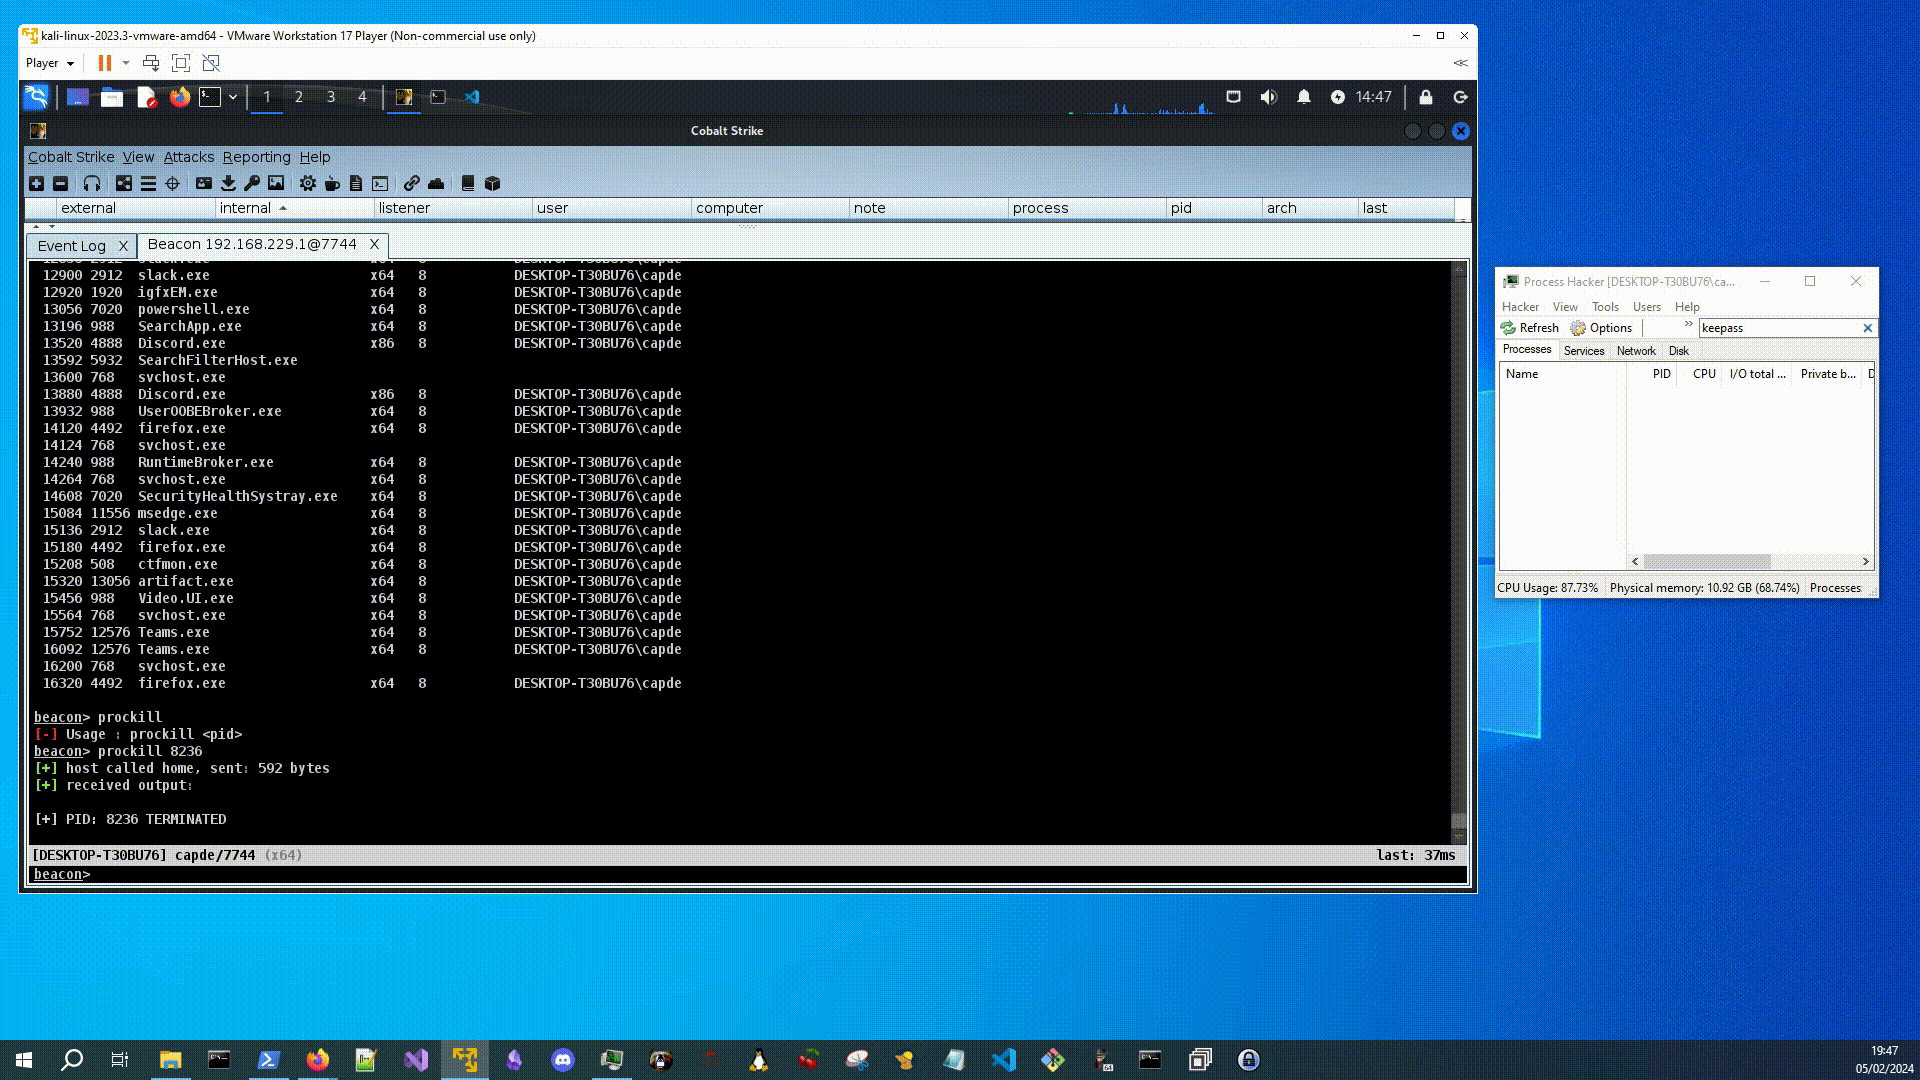
एक प्रक्रिया को समाप्त करें (या CS में kill का उपयोग करें, मुझे नहीं पता कि मैंने यह क्यों बनाया):

x86_64-w64-mingw32-gcc -c prockill-BOF.c -o prockill-BOF.o
prockill-BOF

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






