
 thirdbyte/ssj
आपका रोज़मर्रा का लिनक्स वितरण सुपर सैयान बन गया।

SSJ एक मूर्खतापूर्ण छोटा स्क्रिप्ट है जो आपके रोज़मर्रा के Linux वितरण (Ubuntu, Debian, आदि) पर स्थापित Docker का उपयोग करता है और जादुई रूप से इसे सैकड़ों पैनेट्रेशन टेस्टिंग और फोरेंसिक टूल्स से सुसज्जित करता है।
SSJ एक Docker इमेज खींचता है जो Kali Linux बेस इमेज, kalilinux/kali-last-release का उपयोग करता है जिसके ऊपर kali-linux-default मेटापैकेज स्थापित होते हैं। यह kali.download/kali मिरर और kali-last-snapshot ब्रांच का उपयोग करता है। SSJ के साथ, आप अपने रोज़मर्रा के Linux वितरण पर कंटेनर के अंदर से Burpsuite, Wireshark, Ettercap जैसी GUI एप्लिकेशन चला सकते हैं, जो --privileged कंटेनर क्षमताओं और xhost यूनिवर्सल एक्सेस कंट्रोल की बदौलत संभव है। यह स्क्रिप्ट आपके लिए एक .desktop फ़ाइल (एप्लिकेशन लॉन्चर) बनाता है जो कंटेनर को चलाने के लिए docker run कमांड आरंभ करता है। तो, आपको बस इतना करना है कि अपने एप्लिकेशन ड्रॉअर या मेन्यू में SSJ ढूंढें और इसे लॉन्च करने के लिए क्लिक करें। एक terminator विंडो पॉप अप होगी जिसमें आपके सभी पेंटेस्टिंग और फोरेंसिक टूल्स होंगे। प्रॉक्सी चालू करने के लिए gui burpsuite टाइप करें, पैकेट एनालाइज़र चालू करने के लिए gui wireshark टाइप करें, और इसी तरह आपके पास Kali Linux (विशेष रूप से kali-linux-default मेटापैकेज) में मौजूद सैकड़ों टूल्स और पैकेजों तक पहुँच होती है, ठीक आपके रोज़मर्रा के Linux वितरण पर। इसके अलावा, वर्चुअल मशीनों के विपरीत, जो या तो वर्चुअल NAT के पीछे नेटवर्क होती हैं या होस्ट ऑपरेटिंग सिस्टम के साथ ब्रिज होती हैं, SSJ --net=host का उपयोग करके होस्ट नेटवर्क नेमस्पेस का उपयोग वैसे ही करता है, जिसका अर्थ है कि SSJ कंटेनर को होस्ट Linux वितरण की तरह सभी नेटवर्क इंटरफेस तक सीधी पहुँच होगी और वही IP पते भी साझा करेगा।
git और iputils-ping स्थापित होना चाहिए।docker स्थापित होना चाहिए और उपयोगकर्ता docker समूह में उपस्थित होना चाहिए।curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/install.sh | bash(यह आपकी इंटरनेट गति के आधार पर अलग-अलग समय लेता है। यह Docker Hub से लगभग 5GB वजन वाली Docker इमेज खींचता है।)
sudo chown -R 0:0 $HOME/.ssj
रिबूट करें।
terminator टर्मिनल पॉप अप होगा।msfconsole, gui burpsuite, gui wireshark, आदि।/root/ निर्देशिका में कोई भी फ़ाइल सहेज सकते हैं और इसे अपने होस्ट Linux वितरण पर $HOME/.ssj पर पा सकते हैं।परीक्षण किया गया: Ubuntu 20.04.1 LTS (GNOME), Linux Mint 20 Ulyana (Cinnamon)
सूचना: नीचे दिए गए स्क्रीनशॉट xfce4-terminal को दर्शाते हैं जिसे अब terminator से बदल दिया गया है।
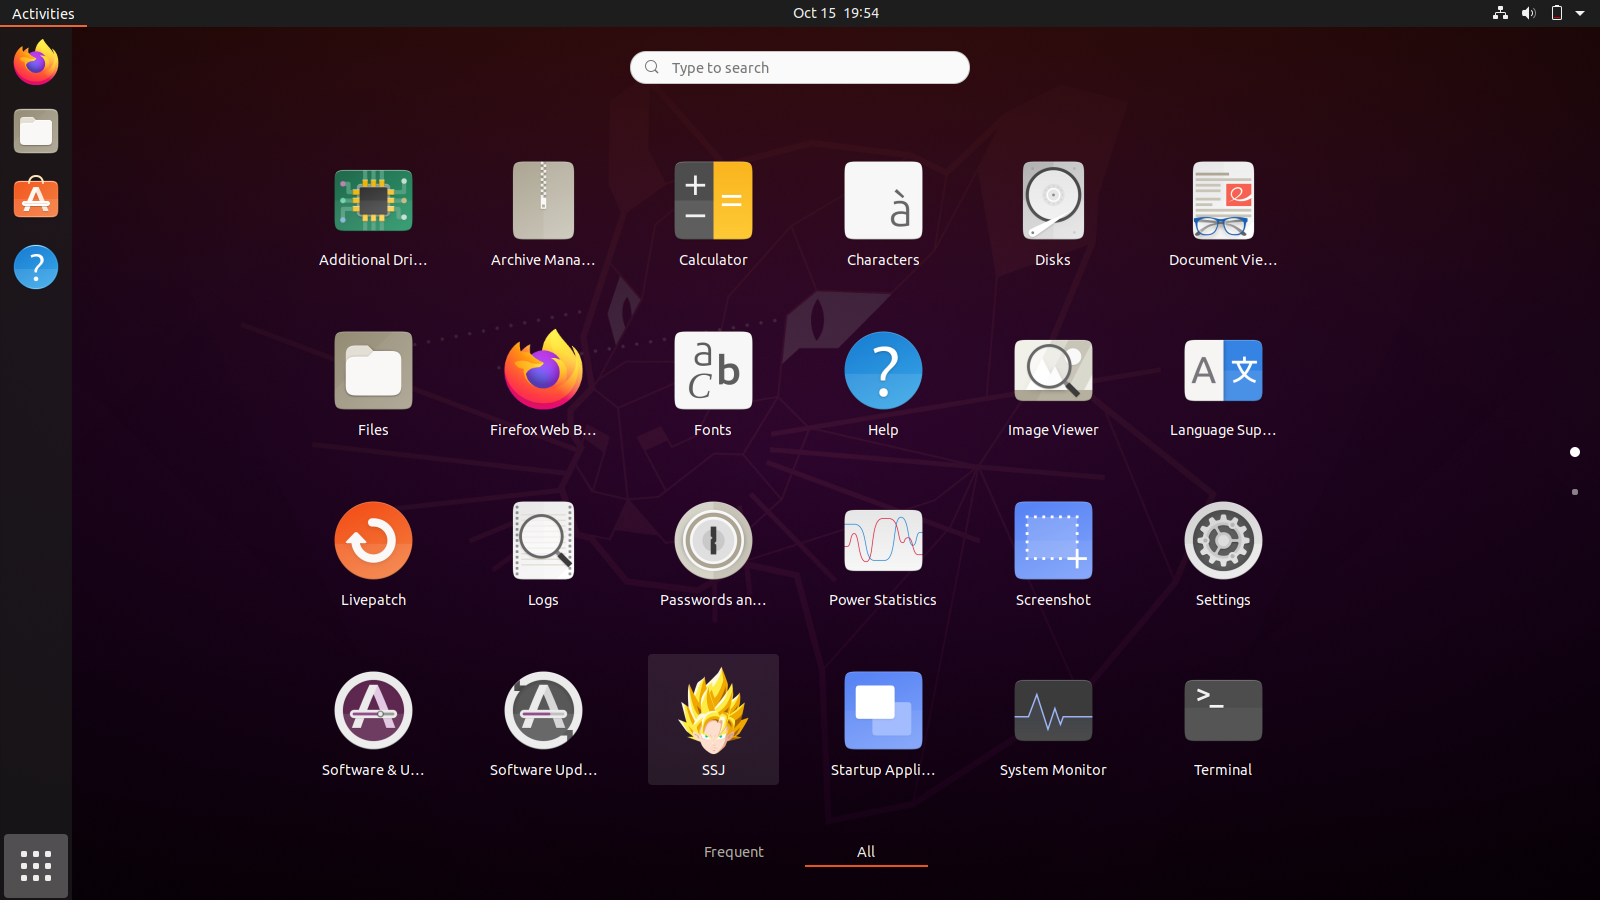
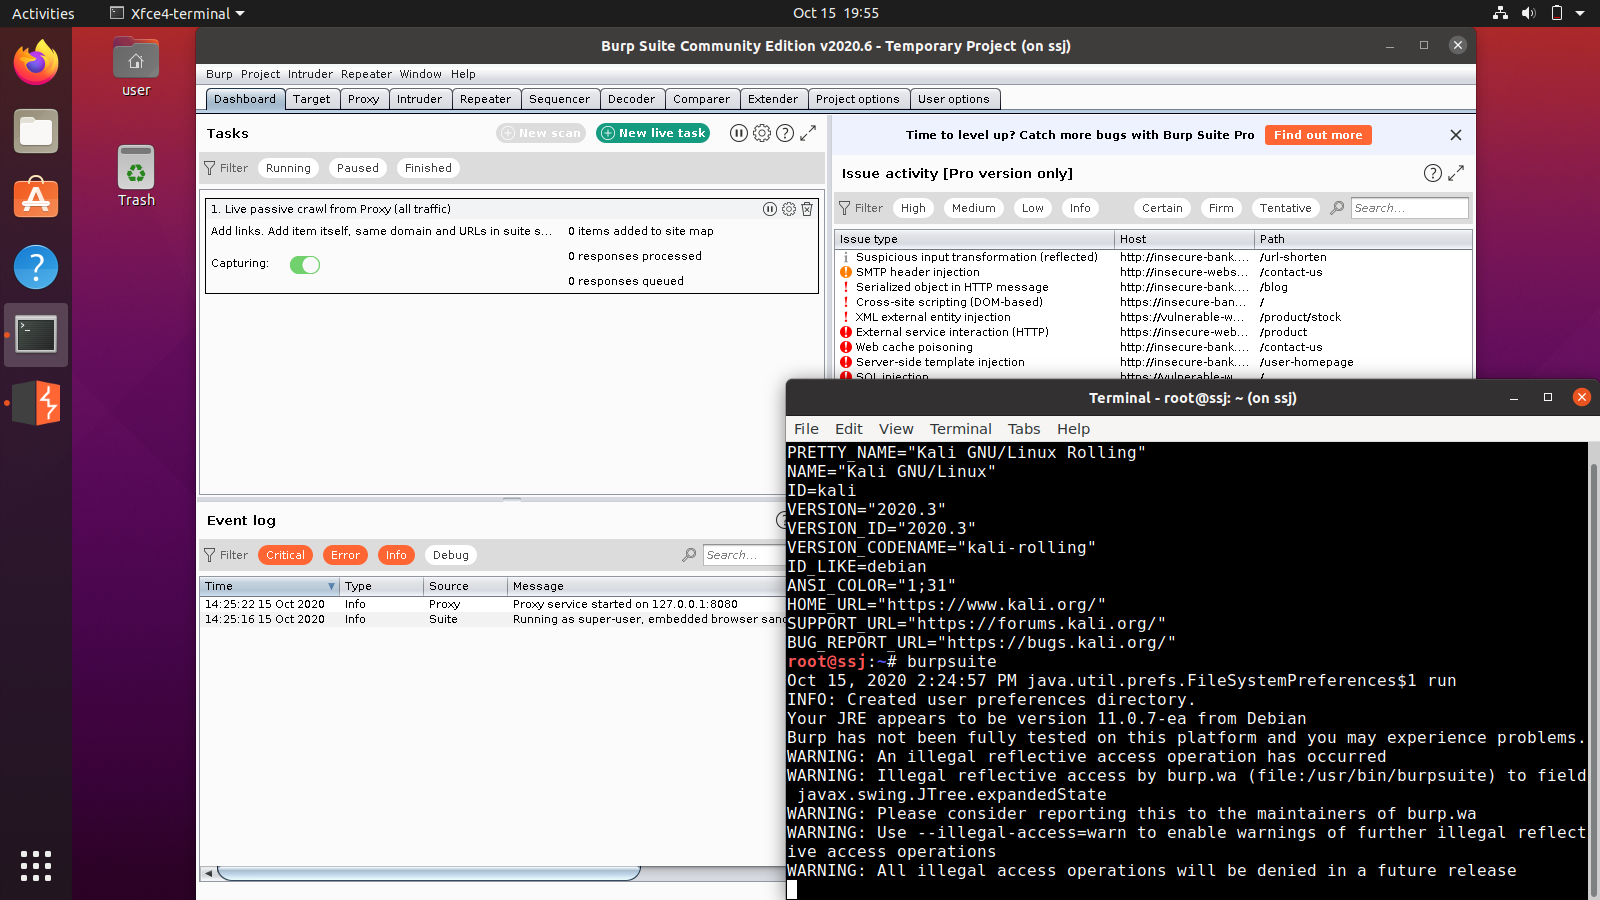

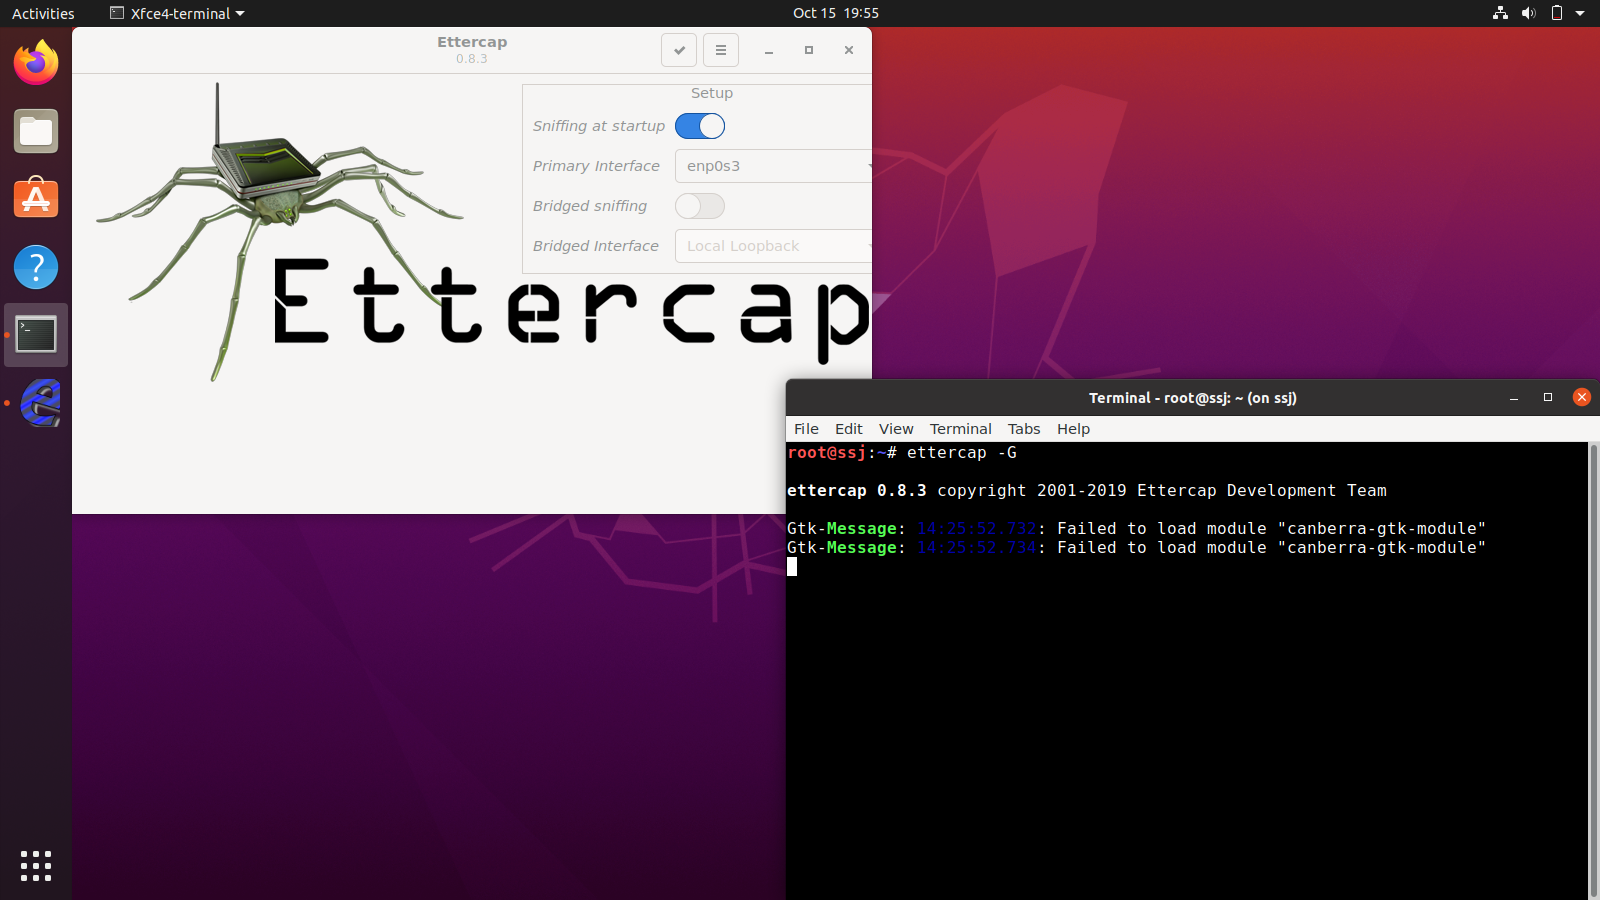
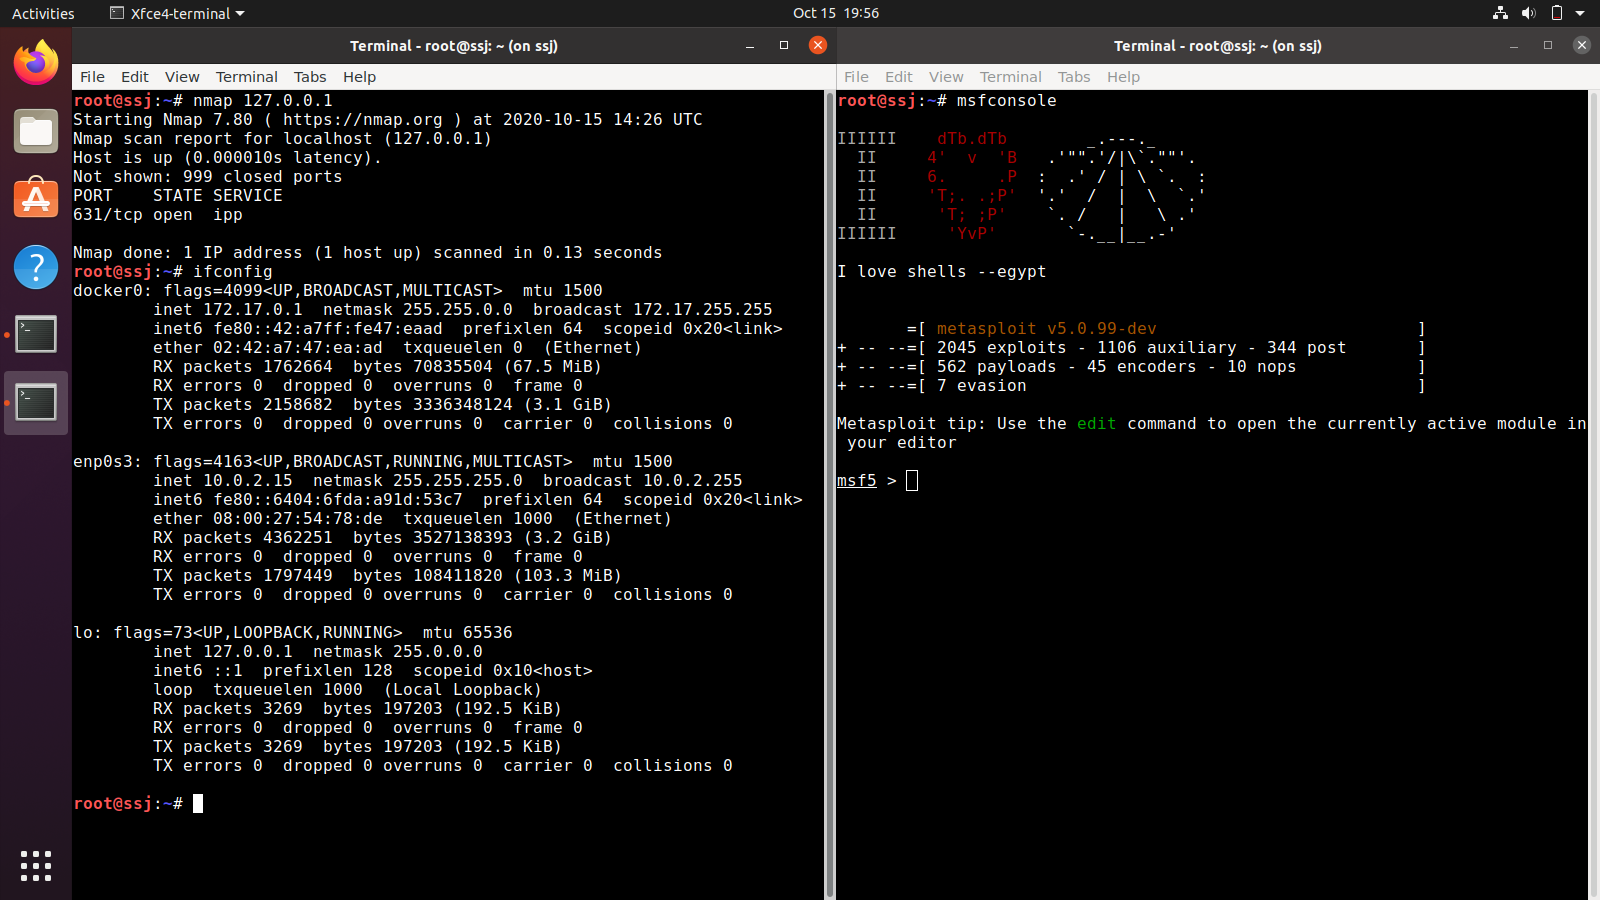

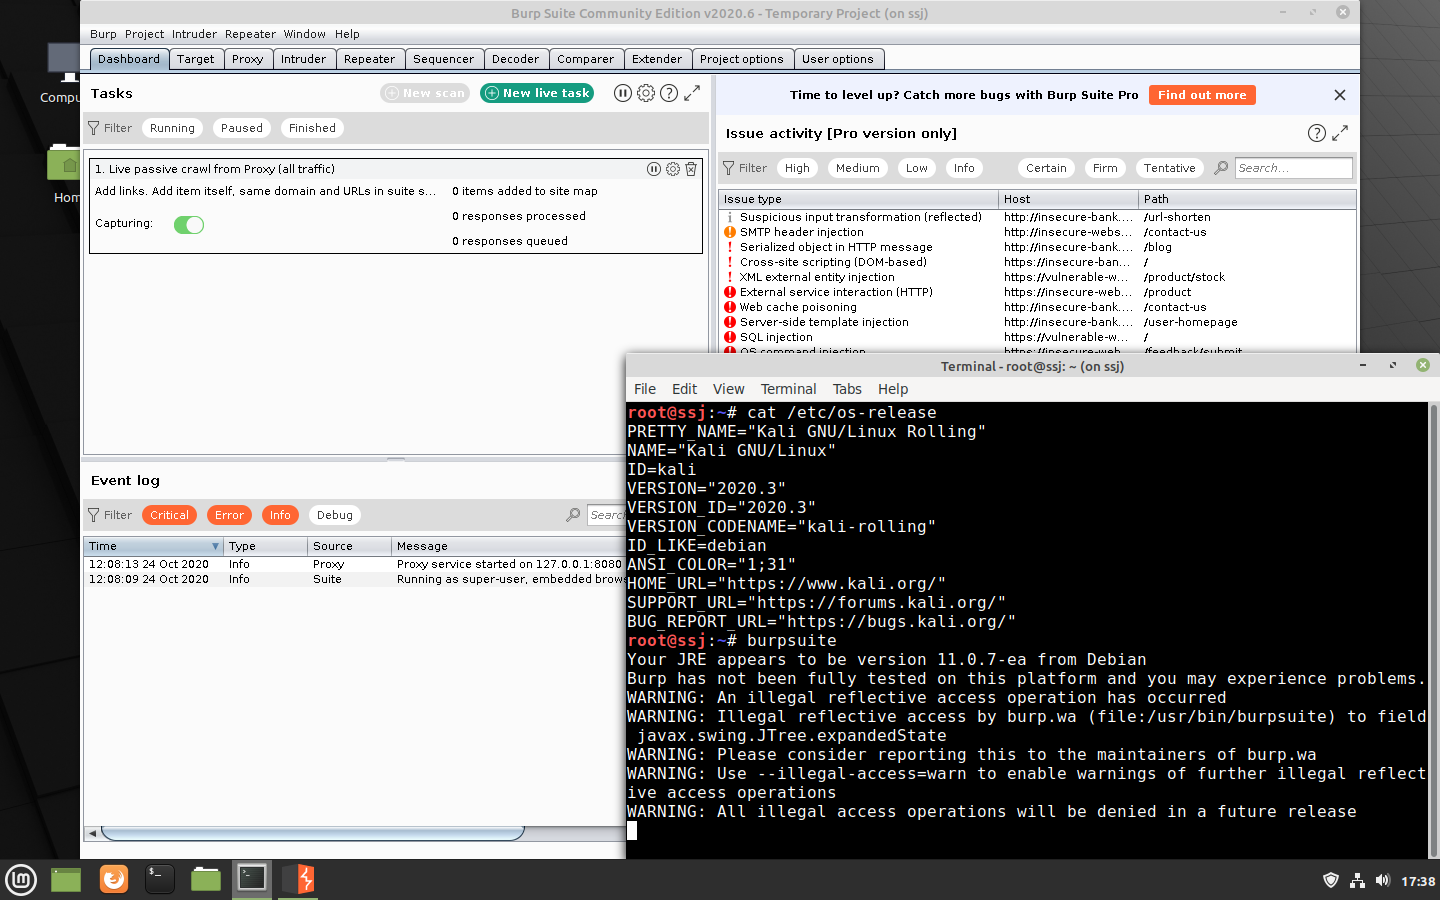
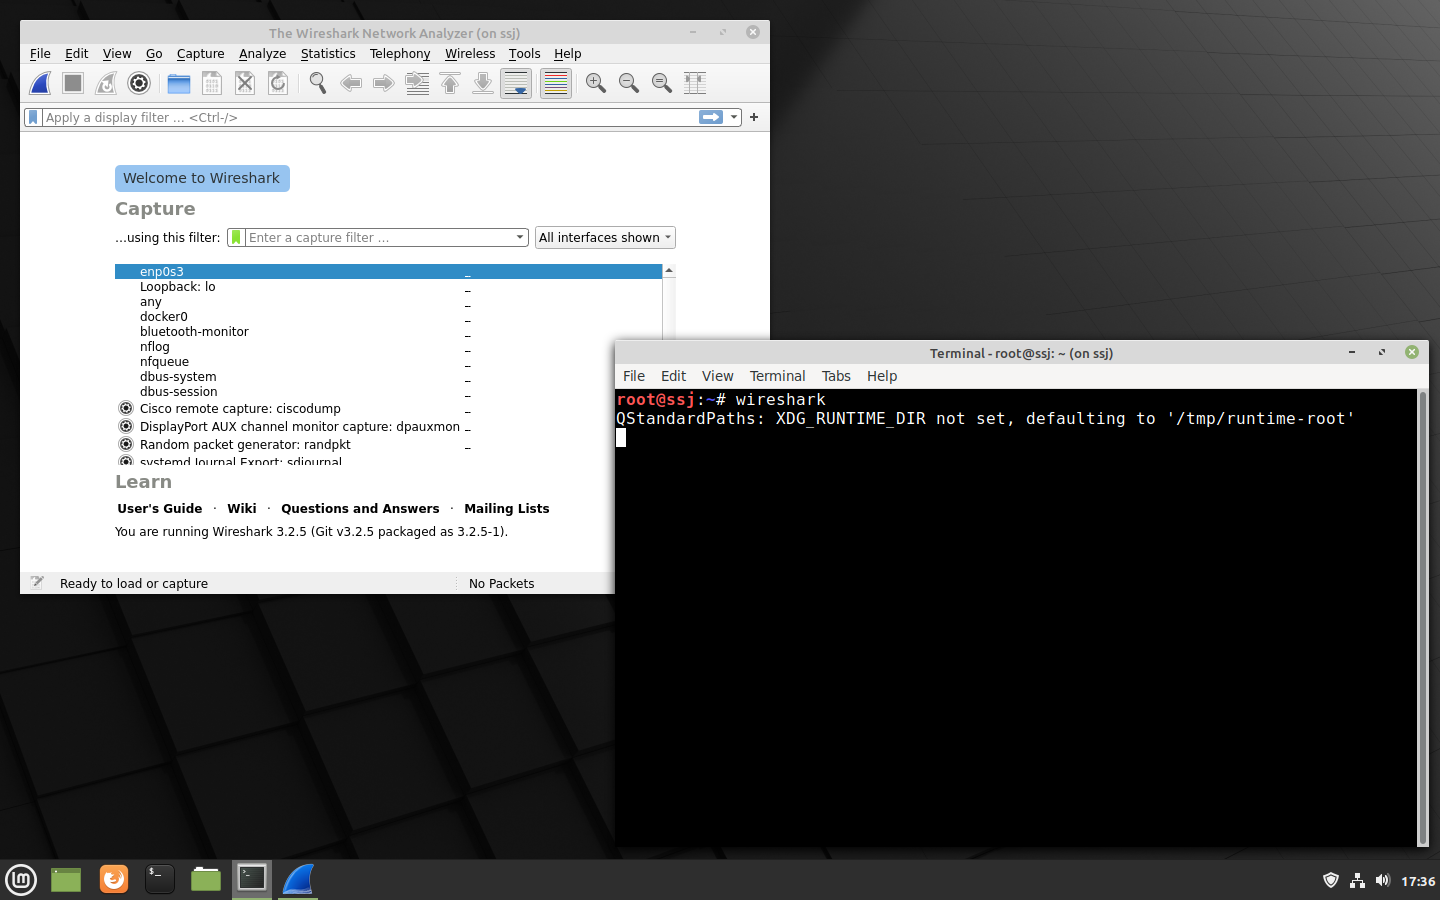


kali-linux-default मेटापैकेज का हिस्सा नहीं हैं।चूंकि SSJ Kali Linux रिपॉजिटरीज़ की kali-last-snapshot ब्रांच का उपयोग करता है, इसलिए आपको इसे तब तक अपडेट करने की आवश्यकता नहीं है जब तक Kali Linux का एक नया स्नैपशॉट संस्करण (2020.1, 2020.2, 2020.3, आदि) जारी नहीं हो जाता। एक बार नया संस्करण जारी होने पर, इंस्टॉलेशन दोहराएं और यदि आप Add Tools प्लगइन का उपयोग कर रहे हैं, तो आपको add-tools स्क्रिप्ट को भी पुनः निष्पादित करना होगा।
/root निर्देशिका में बनाई गई फ़ाइलों का स्वामी root पर सेट होता है। होस्ट Linux वितरण पर, यह निर्देशिका $HOME/.ssj है। $HOME/.ssj के अंदर सभी फ़ाइलों और उपनिर्देशिकाओं को इस निर्देशिका में डेटा लिखने या हटाने की आवश्यकता होने पर होस्ट Linux वितरण के root उपयोगकर्ता की आवश्यकता होगी।--privileged कंटेनर क्षमताओं और --net=host नेटवर्किंग का उपयोग करता है। ये उत्पादन वातावरण में सुरक्षा जोखिम पेश करने के लिए जाने जाते हैं। SSJ GUI एप्लिकेशन को काम करने के लिए xhost में एक यूनिवर्सल एक्सेस कंट्रोल भी जोड़ता है, लेकिन SSJ के terminator से बाहर निकलने पर इसे तुरंत बंद कर देता है। इससे SSJ के चलने के दौरान कोई भी एप्लिकेशन विशेष रूप से आपके होस्ट Linux वितरण के X सर्वर या GUI तक पहुँच सकता है, जो कई लोगों के लिए सुरक्षा या गोपनीयता की चिंता हो सकती है।/root/ को छोड़कर) स्थायी नहीं होंगे। परिवर्तनीय और अनुकूलित कंटेनर बनाने के लिए, kalidock देखें।curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/uninstall.sh | bashsudo rm -rf $HOME/.ssj/यह स्क्रिप्ट जिज्ञासावश बनाई गई थी। यह बहुत सारी समस्याओं का समाधान कर सकती है। यह नई समस्याएँ भी पैदा कर सकती है। यह बिना किसी प्रतिबद्धता के आती है। आप इस स्क्रिप्ट के साथ जो चाहें कर सकते हैं और इसके लिए पूरी तरह से जिम्मेदार हैं। यदि आपको कोई समस्या आती है तो भी आप बेझिझक मुद्दे दर्ज कर सकते हैं। चीयर्स!






