 melonattacker/logira
अप्रत्याशित स्वचालन के लिए OS-स्तरीय रनटाइम ऑडिटिंग।

अप्रत्याशित ऑटोमेशन के लिए OS-स्तरीय रनटाइम ऑडिटिंग।
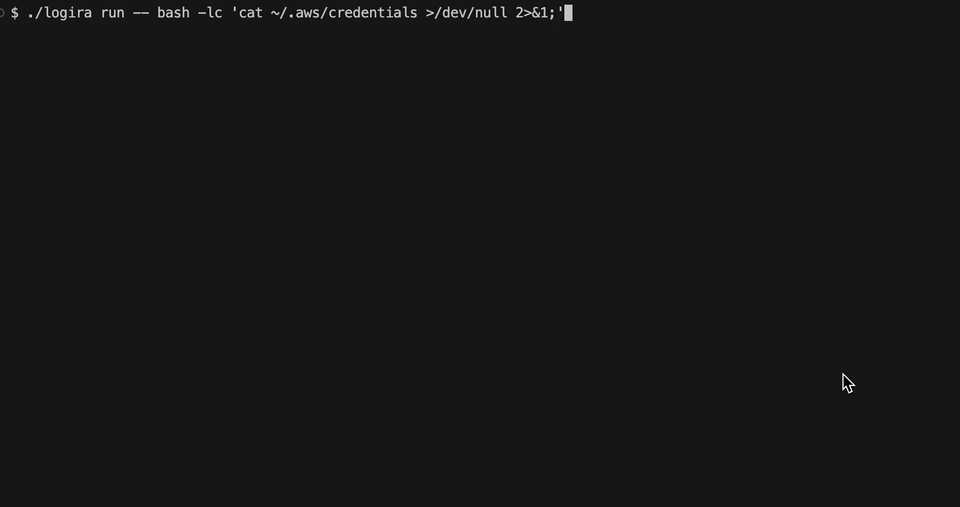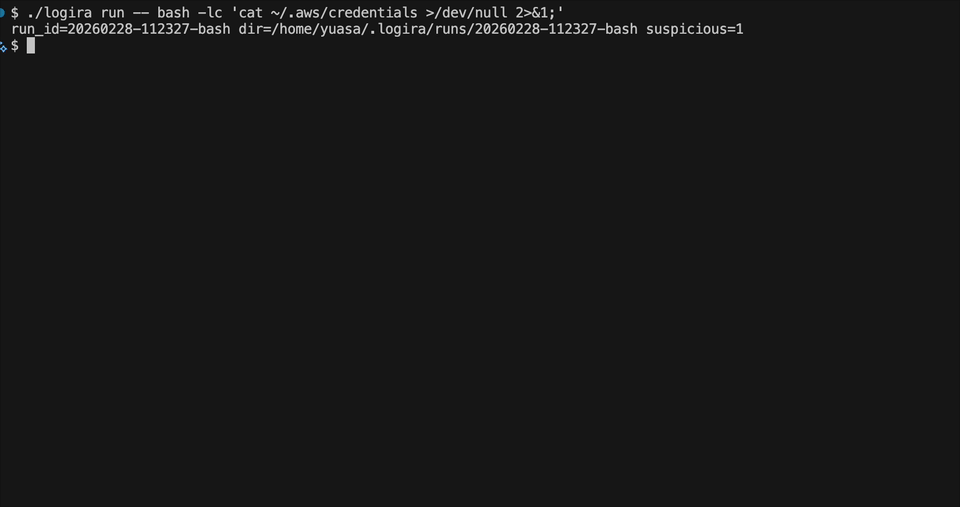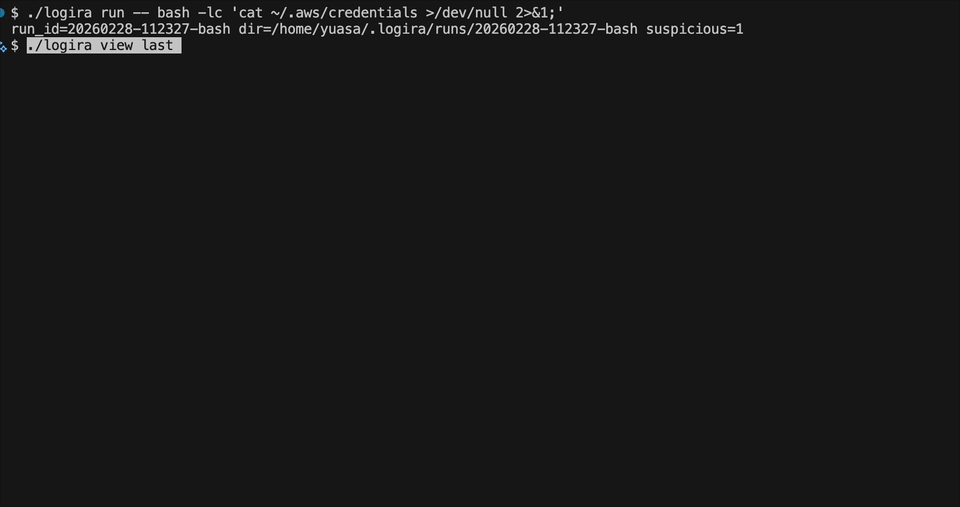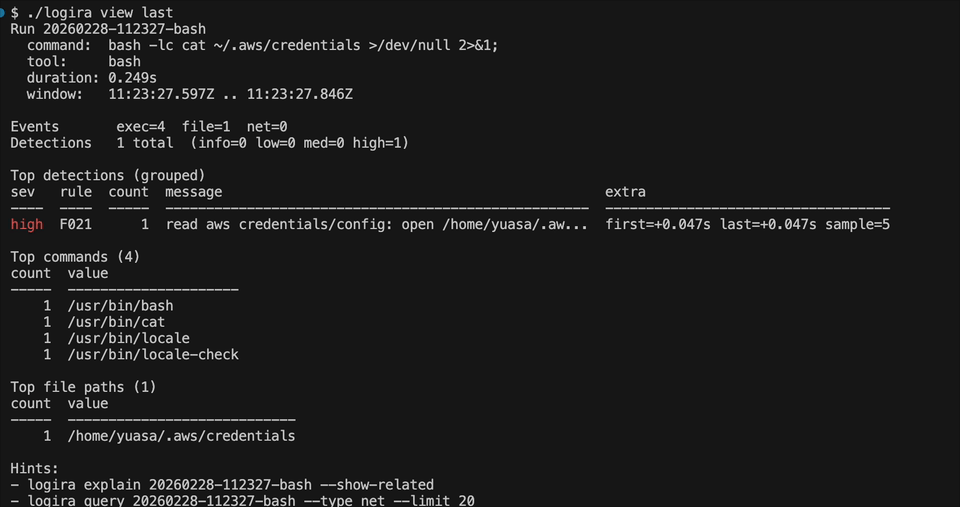
logira एक observe-only Linux CLI है जो eBPF के माध्यम से रनटाइम exec, file, और net इवेंट्स को रिकॉर्ड करता है। यह आपको यह देखने में मदद करता है कि AI एजेंट रन्स और अन्य प्रकार के ऑटोमेशन के दौरान वास्तव में क्या हुआ, साथ ही ऑडिटिंग, पोस्ट-रन समीक्षा, खोज और डिटेक्शन ट्रायाज के लिए प्रति-रन स्थानीय स्टोरेज के साथ।
codex --yolo या claude --dangerously-skip-permissions)।logira में एक मतपूर्ण, observe-only डिफ़ॉल्ट रूलसेट शामिल है जिसका उद्देश्य AI एजेंट रन्स का ऑडिट करना है।
आप logira run --rules <file> के साथ अपने प्रति-रन नियम YAML भी जोड़ सकते हैं।
~/.ssh, ~/.aws, kube/gcloud/docker कॉन्फ़िग, .netrc, .git-credentials, रजिस्ट्री क्रेडेंशियल।.netrc, .git-credentials।/etc के अंतर्गत राइट्स, systemd यूनिट्स, cron, उपयोगकर्ता ऑटोस्टार्ट एंट्रीज़, शेल स्टार्टअप फ़ाइलें।/tmp, /dev/shm, /var/tmp के अंतर्गत बनाई गई निष्पादन योग्य फ़ाइलें।curl|sh, wget|sh, टनलिंग/रिवर्स शेल टूल्स और फ़्लैग्स, शेल संकेतों के साथ base64 डिकोड।rm -rf, git clean -fdx, find -delete, mkfs, terraform destroy, और इसी तरह के कमांड।विकल्प 1. सुविधाजनक स्क्रिप्ट के माध्यम से इंस्टॉल करें:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
Option2. रिलीज़ tarball से मैन्युअल इंस्टॉल:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
पुनः इंस्टॉल / अपग्रेड के बाद:
install.sh systemctl enable --now चलाता है)।logirad को पुनः आरंभ करें।sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
बिल्ड:
make build
रूट डेमन प्रारंभ करें (ट्रेसिंग के लिए आवश्यक):
sudo ./logirad
रूट डेमन को बैकग्राउंड में चलाने के लिए, packaging/systemd/logirad.service से यूनिट फ़ाइल इंस्टॉल करें।
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
अपने सामान्य उपयोगकर्ता के रूप में ऑडिट के अंतर्गत एक एजेंट चलाएँ (इवेंट स्वतः सहेजे जाते हैं):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
Codex CLI चलाएँ:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
Claude Code CLI चलाएँ:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
सूची चलाएँ:
./logira runs
अंतिम रन देखें और समझाएँ:
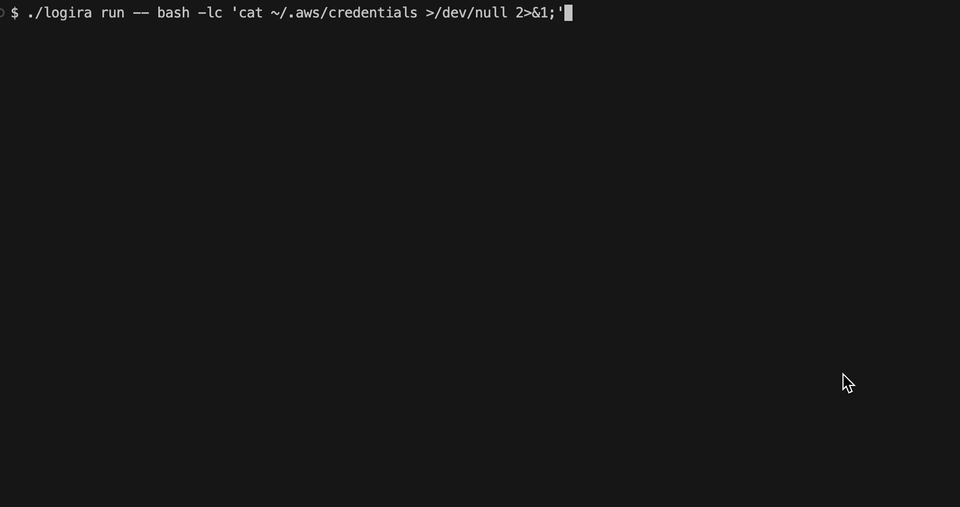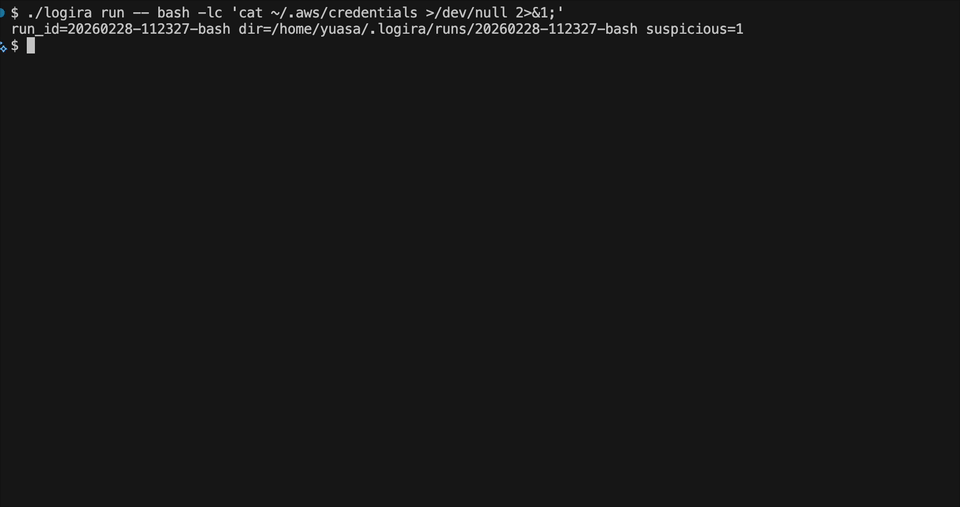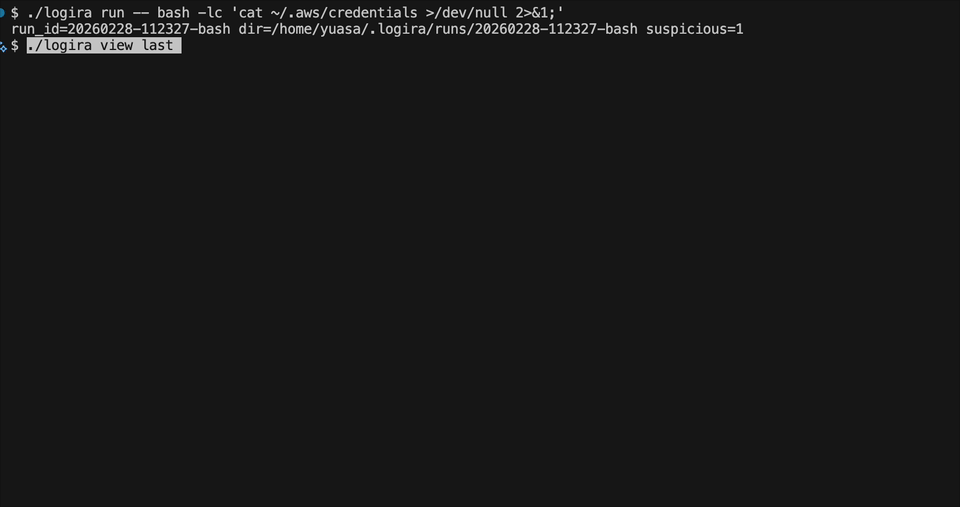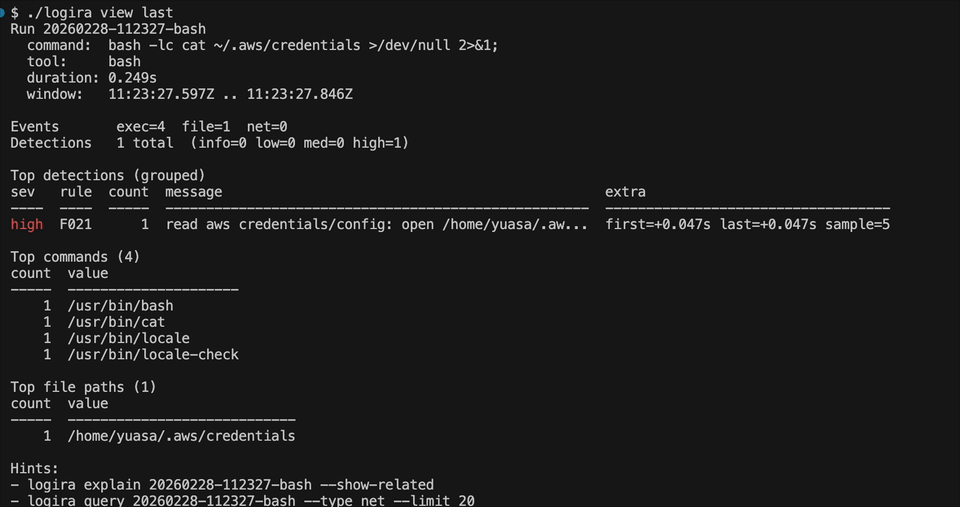
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
क्वेरी इवेंट्स:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: किसी कमांड को ऑडिट के अंतर्गत चलाएँ और एक नया रन स्वतः सहेजेंlogira runs: सहेजे गए रन की सूची दिखाएँlogira view [last|<run-id>]: रन डैशबोर्ड (पुराने टेक्स्ट आउटपुट के लिए --raw का उपयोग करें)logira query [last|<run-id>] [filters...]: प्रकार-विशिष्ट तालिका आउटपुट के साथ इवेंट खोजेंlogira explain [last|<run-id>]: डिफ़ॉल्ट रूप से समूहीकृत डिटेक्शन (--show-related, --drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: एक प्रेक्षित निष्पादन वंशावली का पुनर्निर्माण करेंlogira report [last|<run-id>] [--exec-seq <seq>]: एक स्टैंडअलोन ऑफ़लाइन HTML ऑडिट रिपोर्ट जनरेट करेंएक रन में कैप्चर सत्र के प्रतिधारित अवलोकन शामिल होते हैं। एक प्रोसेस ग्राफ़ उस रन के भीतर प्रेक्षित टास्क पहचानों और संबंधों का पुनर्निर्माण करता है। एक निष्पादन एपिसोड एक exec का चयन करता है और उसके प्रेक्षित वंशजों का अनुसरण करता है, जिसमें केवल-फ़ोर्क वाले टास्क और बाद में होने वाले निष्पादन-योग्य प्रतिस्थापन शामिल हैं।
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json
एपिसोड्स फ़ाइल/नेटवर्क संबंधित साक्ष्यों की रिपोर्ट करते हैं और अनिश्चित, असंबंधित, तथा अ-निर्धारणीय अवलोकनों को स्पष्ट रूप से अलग करते हैं। पूर्वज और सहोदर सदस्य नहीं बनते। अनुपस्थित वंशावली या रिक्त गतिविधि निष्क्रियता सिद्ध नहीं करती। यह ऑफ़लाइन, सामान्य-उद्देश्यीय OS विश्लेषण है, जो एजेंट रनटाइम से स्वतंत्र है और सुरक्षा या आशय संबंधी निर्णयों के बिना है।
स्थिर आउटपुट प्रारूप, लेगेसी सीमाओं, और एक shell/descendant उदाहरण के लिए Episode identity, attribution, counting, and JSON semantics देखें।
किसी execution का चयन किए बिना एक Run Overview जनरेट करें:
./logira report last
इसका Execution Episode जोड़ने के लिए एक प्रेक्षित exec अनुक्रम चुनें:
./logira query last --type exec
./logira report last --exec-seq 12 --output ./audit.html






