
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 24 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 दिन पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k19 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k21घं 17मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k1 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23010 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
940 परिणाम
hedgehog-tools preview

hedgehog-tools

GitHubstruppigel/hedgehog-tools

Collection of scripts for malware analysis, deobfuscation, and configuration extraction. Supports static analysis, unpacking, shellcode conversion,…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
1424 महीने पहले
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

वायरशार्क प्लगइन जो नेटवर्क ट्रैफ़िक को खतरे की खुफिया जानकारी, एसेट टैग और कमजोरियों के डेटा से संबंधित करता है ताकि PCAP फ़ाइलों और लाइव कैप्चर के…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
1024 साल पहले
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

साइबर सुरक्षा पेशेवरों के लिए डिज़ाइन किया गया एक बहुत अच्छा DFIR स्वचालन जो साक्ष्य एकत्र करने और विश्लेषण करने के लिए है।

disk-forensicsmemory-forensicsforensics+2
1641 साल पहले
halo-record preview

halo-record

GitHubbkuan001/halo-record

AI एजेंटों के लिए छेड़छाड़-रोधी ऑडिट ट्रेल: हैश-चेन्ड Runtime Records, डिपेंडेंसी-मुक्त, जिसे कोई भी सत्यापित कर सकता है।
forensicssupply-chain-securityincident-response+1
6327 दिन पहले
CIRTKit preview

CIRTKit

GitHubopensourcesec/cirtkit

कंप्यूटर इंसीडेंट रिस्पॉन्स टीम के लिए उपकरण :computer:
memory-forensicsforensicsmalware-analysis+2
1529 साल पहले
RansomCoinPublic preview

RansomCoinPublic

GitHubconcinnity-risks/ransomcoinpublic

बाइनरी से क्रिप्टोकॉइन पतों और समझौते के अन्य संकेतकों को निकालने के लिए एक DFIR उपकरण।
ioc-managementforensicsmalware-analysis+3
565 साल पहले
awesome-hex-editors preview

awesome-hex-editors

GitHubmerces/awesome-hex-editors

विंडोज, मैकओएस और लिनक्स के लिए अद्भुत हेक्साडेसिमल संपादकों की एक क्यूरेटेड और समृद्ध सूची।
reverse-engineeringforensicsbinary-analysis+3
4510 दिन पहले
AoratosWin preview

AoratosWin

GitHubpinoywh1z/aoratoswin

Windows OS पर निष्पादित एप्लिकेशनों के निशान हटाने वाला एक उपकरण।
defensive-toolsforensicsprivacy+1
1194 साल पहले
SafeText preview

SafeText

GitHubdavidjacobson/safetext

अनाम स्रोतों से दस्तावेज़ों के सुरक्षित वितरण की अनुमति देने के लिए होमोग्लिफ़ और शून्य-चौड़ाई वाले अक्षरों को हटाने की स्क्रिप्ट।
data-exfiltrationforensicsdigital-forensics+1
1367 साल पहले
lupo preview

lupo

GitHubmalienist/lupo

WinDbg प्लगइन स्वचालित मैलवेयर गतिशील विश्लेषण और IOC निष्कर्षण के लिए। डीबगर के भीतर निष्पादित होता है पूर्वनिर्धारित संकेतक एकत्र करने के लिए और…
ioc-managementdynamic-analysis-sandboxingdebuggers+2
1024 साल पहले
Douglas-042 preview

Douglas-042

GitHubemrekybs/douglas-042

संदिग्ध Windows मशीन की कुछ ही मिनटों में ट्राइएज करता है। प्रोसेसेस, सेवाएँ, ऑटोरन्स, इवेंट लॉग्स और फॉरेंसिक आर्टिफैक्ट्स एकत्र करता है, हमलावर की…
forensicsinformation-gatheringthreat-intelligence+1
442 महीने पहले
azazel preview

azazel

GitHubbeelzebub-labs/azazel

eBPF-संचालित मूक पर्यवेक्षक कंटेनरीकृत रनटाइम के लिए, मैलवेयर विश्लेषण सैंडबॉक्स और एजेंटिक AI मॉनिटरिंग के लिए निर्मित।
container-securitydynamic-analysis-sandboxingforensics+3
1022 महीने पहले
Metaforge preview

Metaforge

GitHubchriswmorris/metaforge

एक OSINT मेटाडेटा विश्लेषण उपकरण जो टैग के माध्यम से फ़िल्टर करता है और रिपोर्ट बनाता है
osintforensicsinformation-gathering
1207 साल पहले
Z-Jail preview

Z-Jail

GitHubdivision-36/z-jail

A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
defensive-toolsprivilege-escalationcontainer-security+7
7414 दिन पहले
snoop preview

snoop

GitHubpandaadir05/snoop

eBPF पर निर्मित एक आधुनिक सिस्कॉल ट्रेसर। strace की तरह सोचें, लेकिन वास्तविक TUI, स्मार्ट फिल्टर, TLS डिक्रिप्शन, और वास्तव में पढ़ने योग्य आउटपुट…
dynamic-analysis-sandboxingencryption-decryption-toolsreverse-engineering+7
2206 महीने पहले
Chrome-Extractor preview

Chrome-Extractor

GitHubd4vinci/chrome-extractor

Python स्क्रिप्ट जो केवल windows पर आपके google chrome डेटाबेस से सभी सहेजे गए पासवर्ड निकालेगी।
password-crackingdata-exfiltrationforensics+2
8710 साल पहले
FarsightAD preview

FarsightAD

GitHubqazeer/farsightad

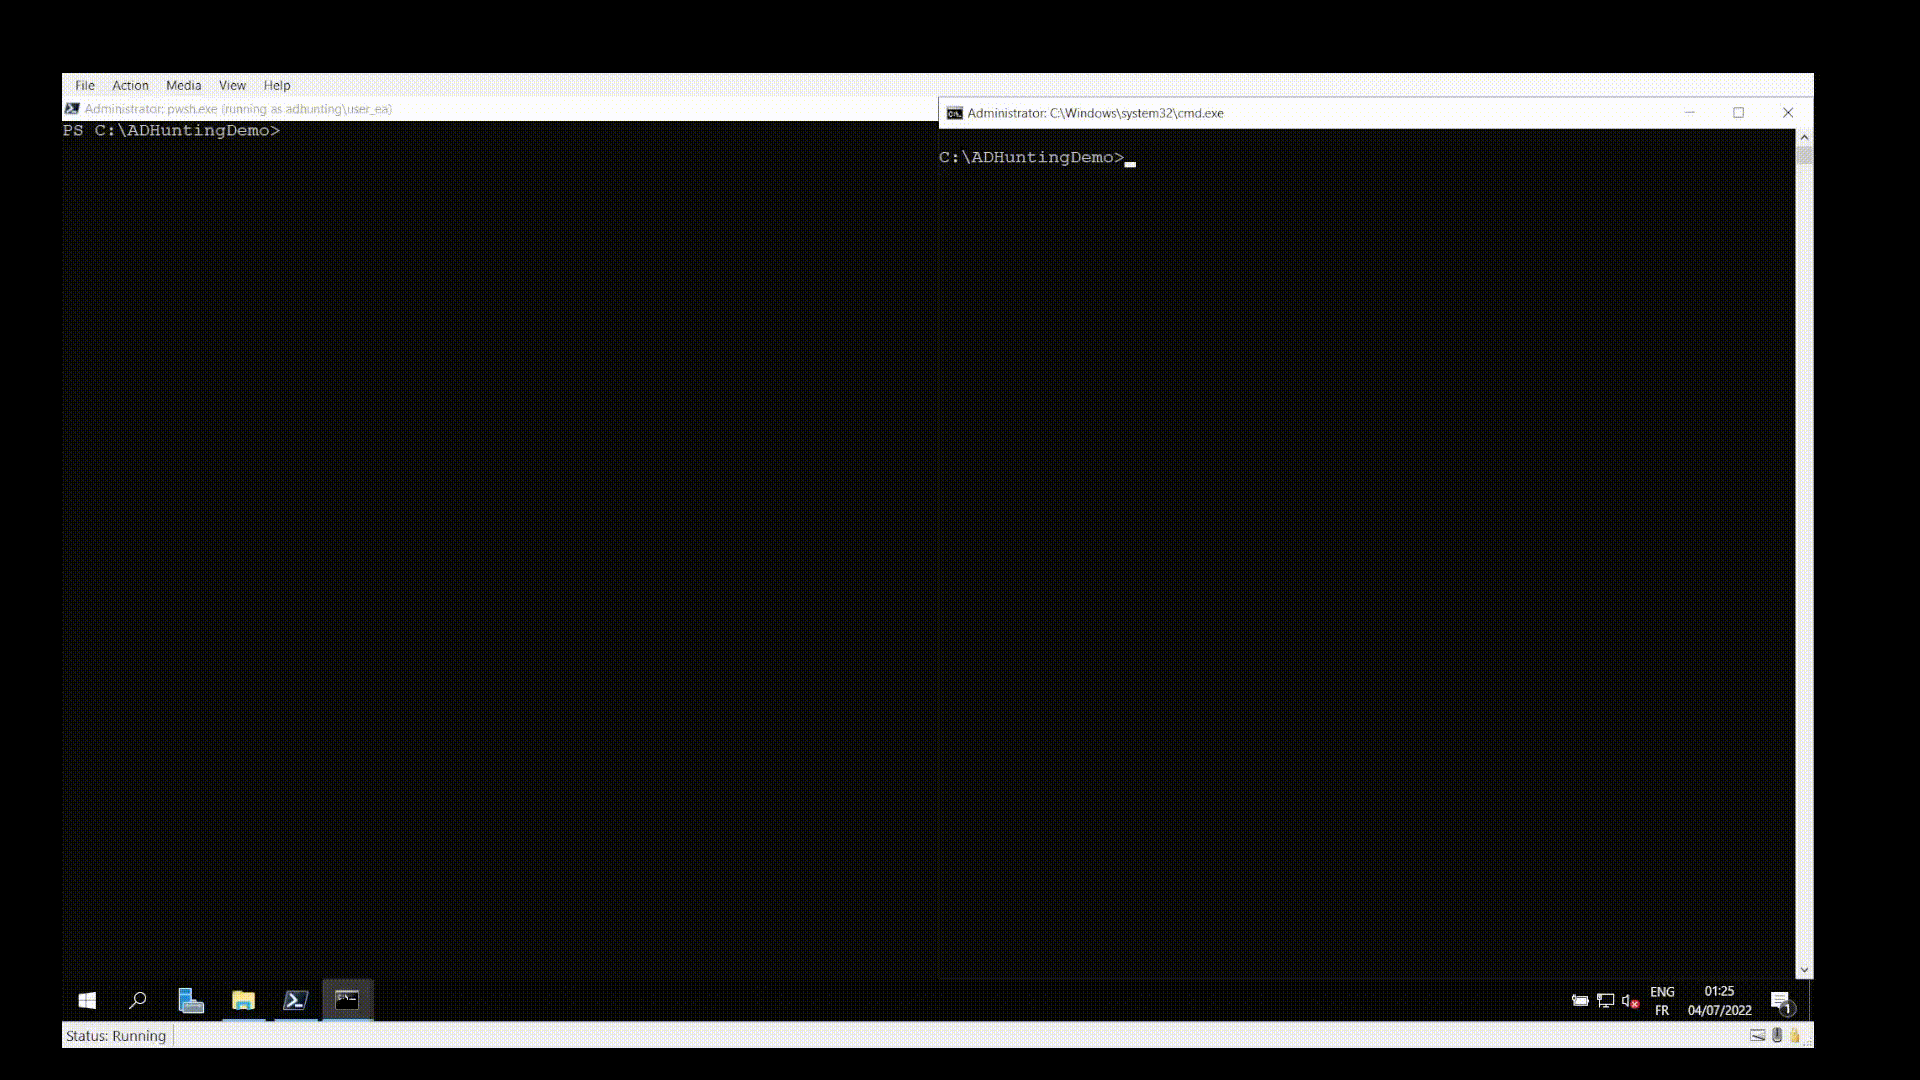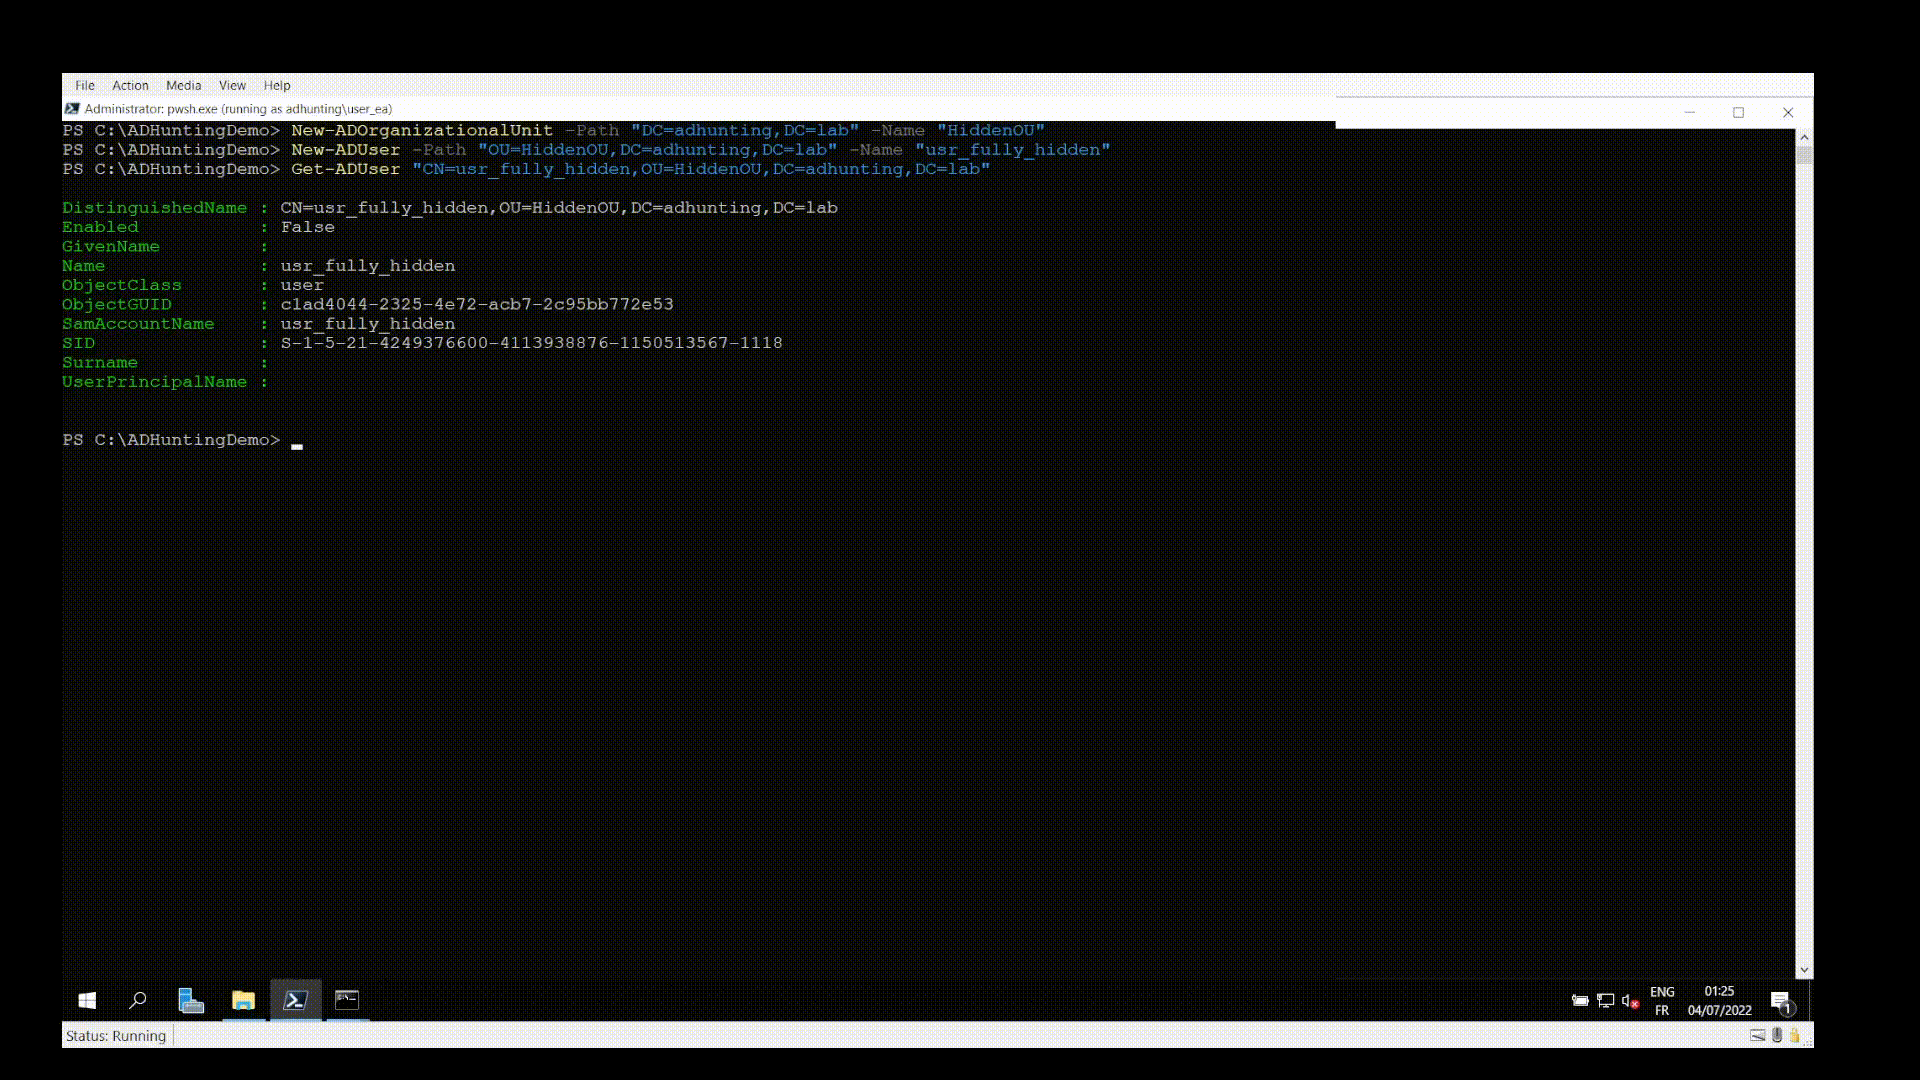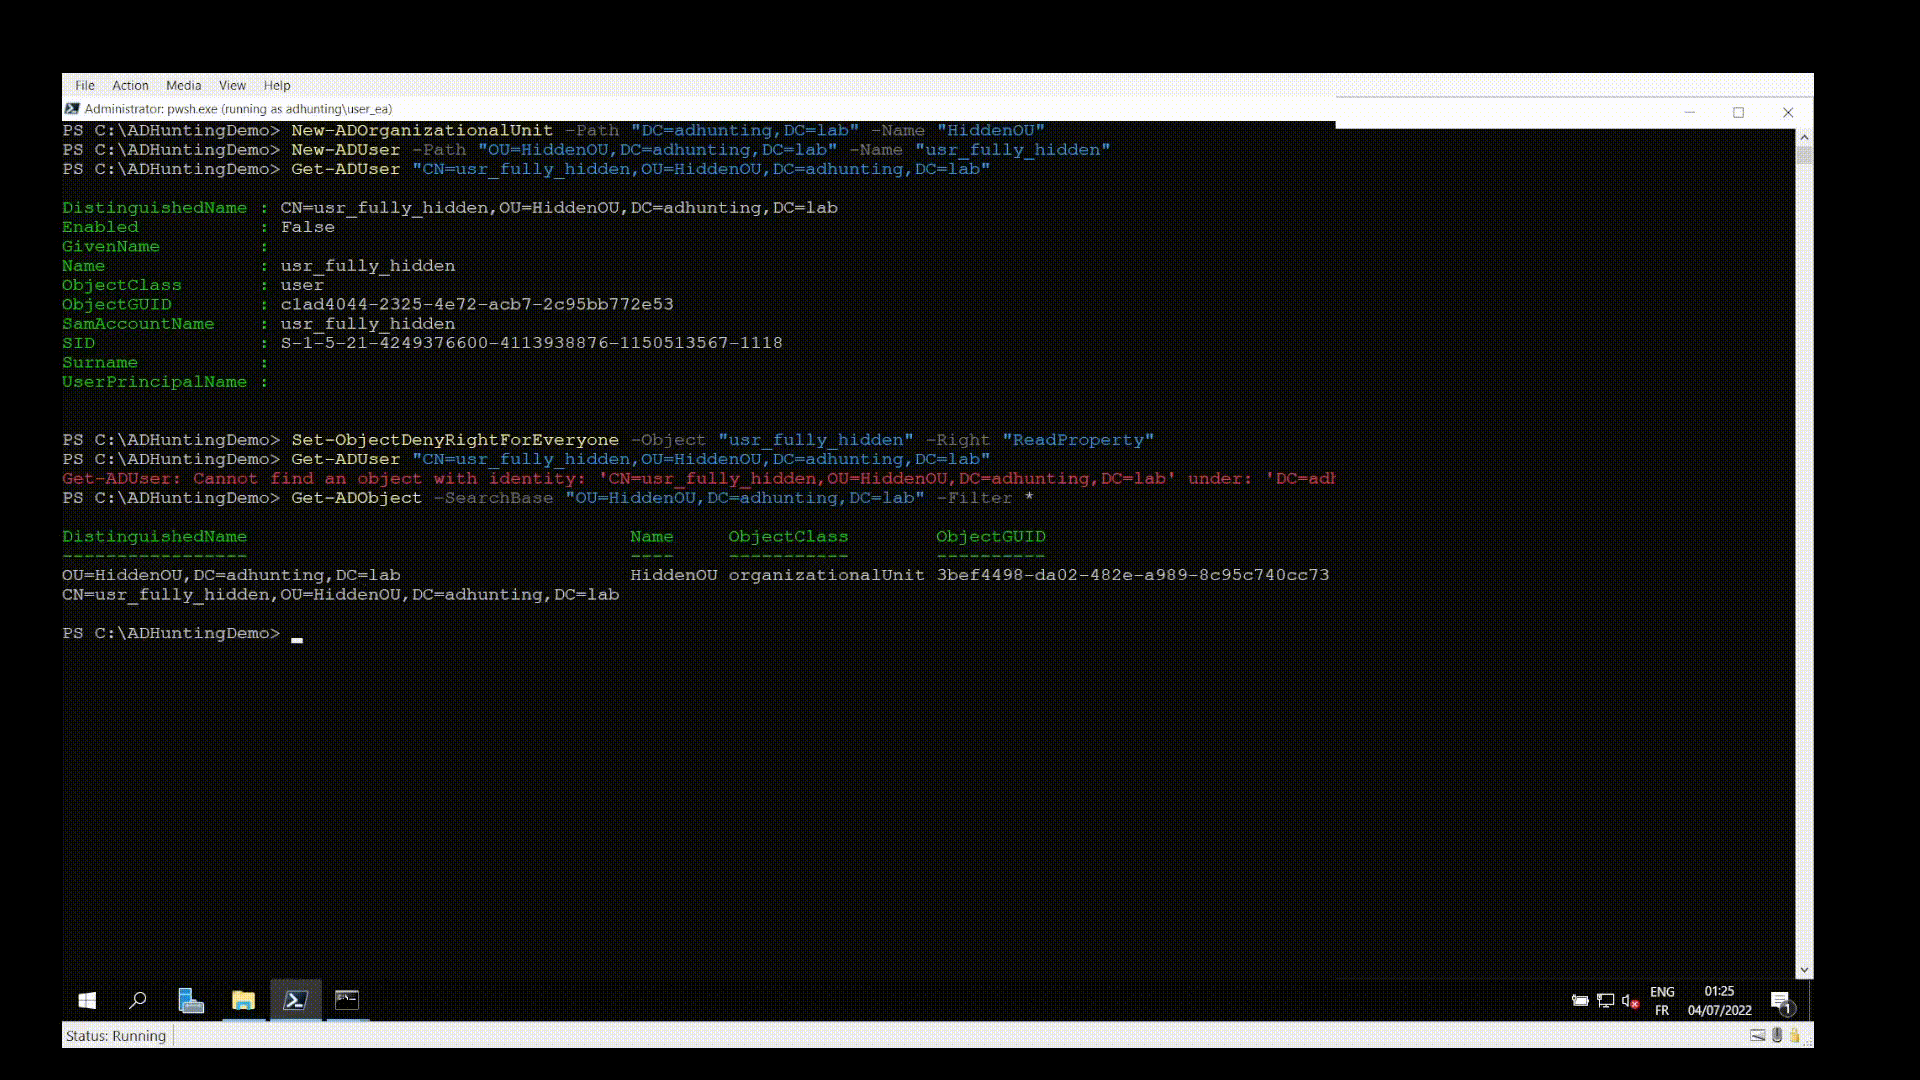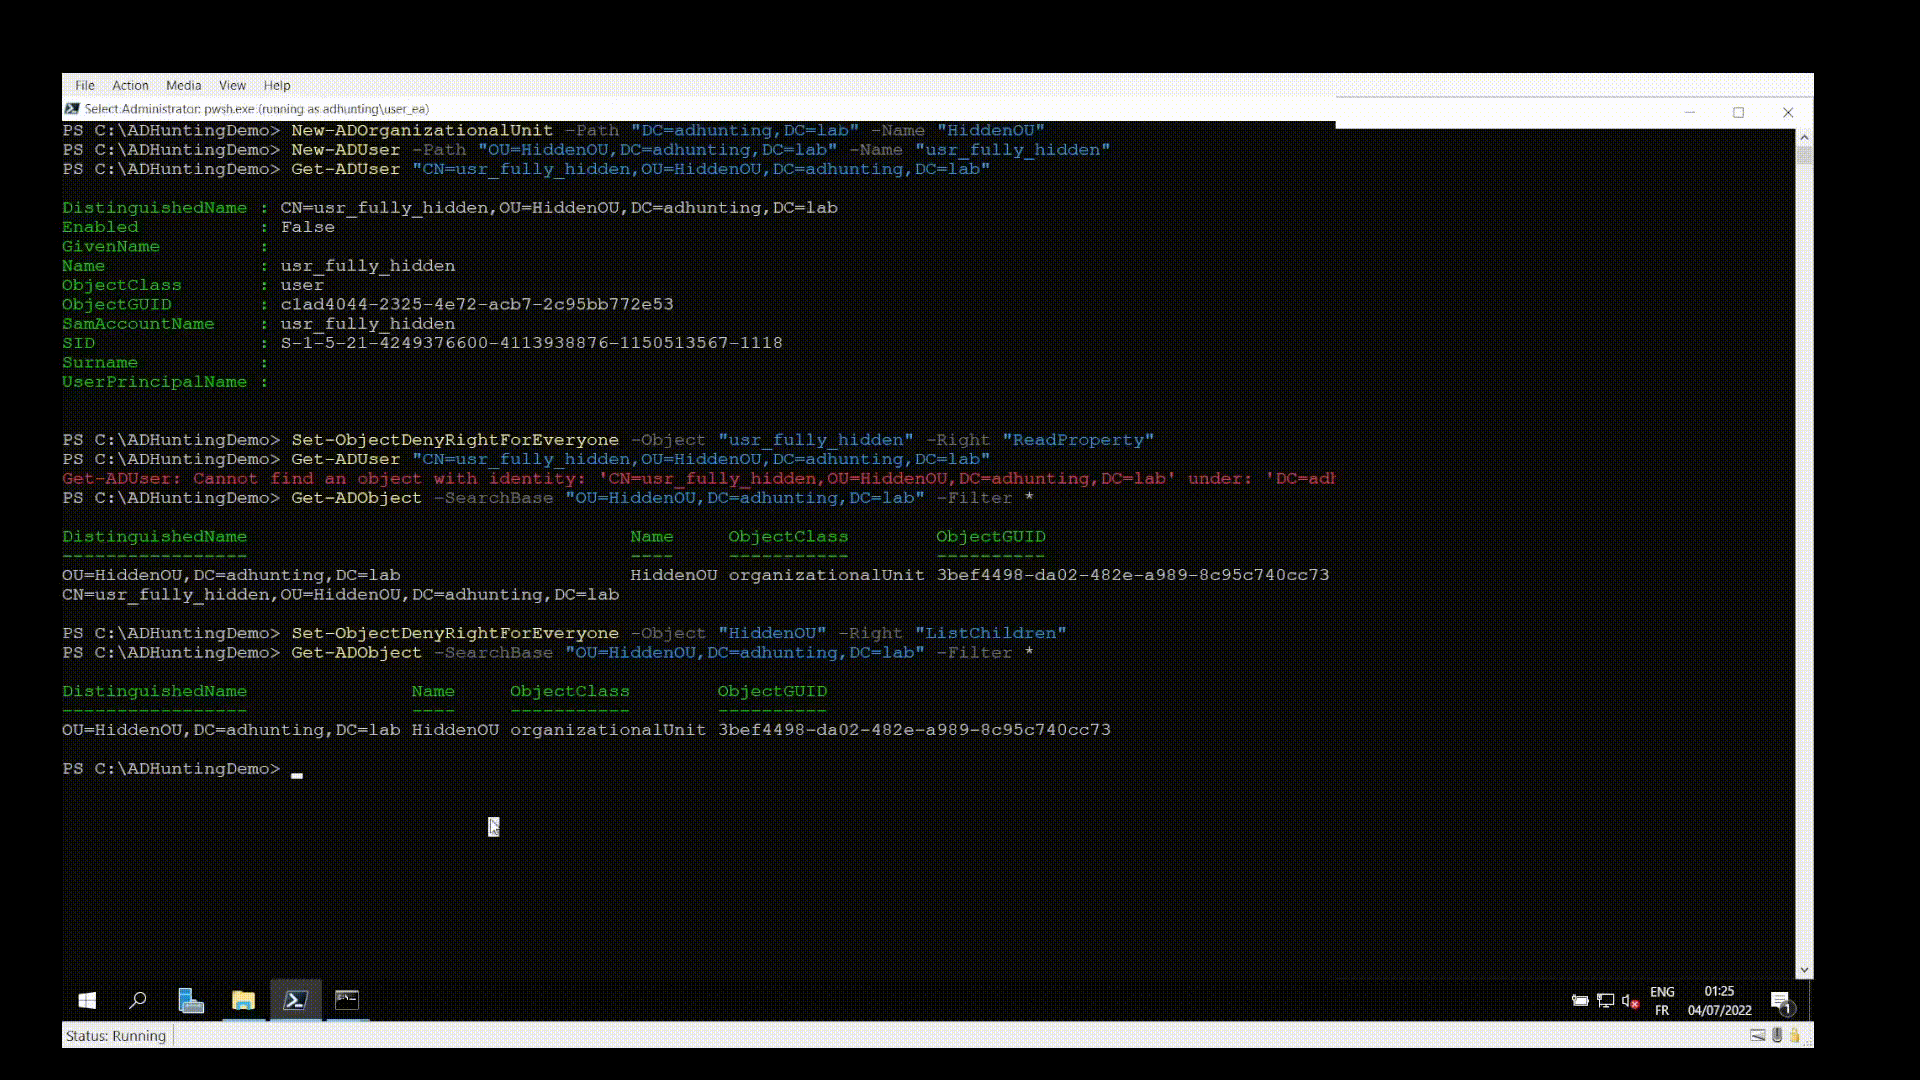
पावरशेल स्क्रिप्ट जिसका उद्देश्य एक्टिव डायरेक्ट्री डोमेन से समझौता होने के बाद किसी खतरे के अभिकर्ता द्वारा तैनात किए गए (संभावित) स्थायित्व तंत्रों…
privilege-escalationreconnaissancepersistence-mechanisms+5
989 महीने पहले
logira preview

logira

GitHubmelonattacker/logira

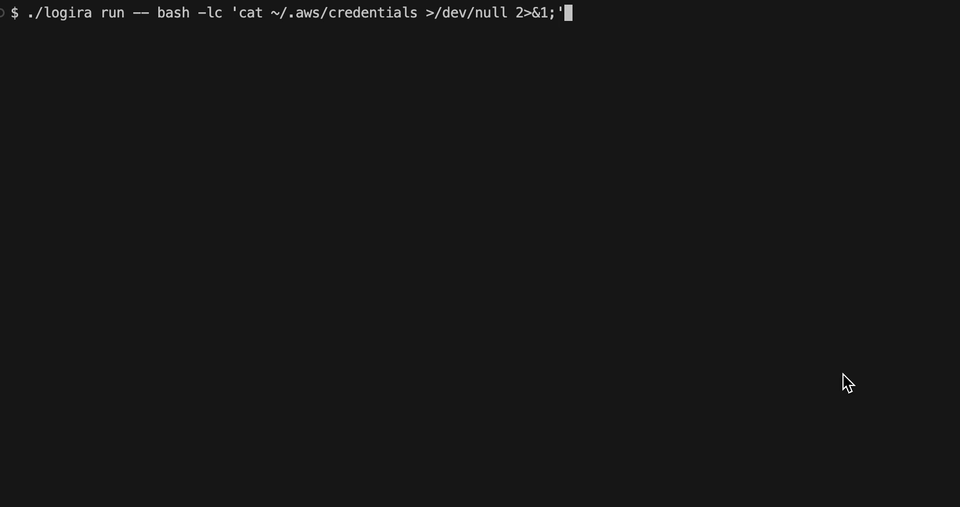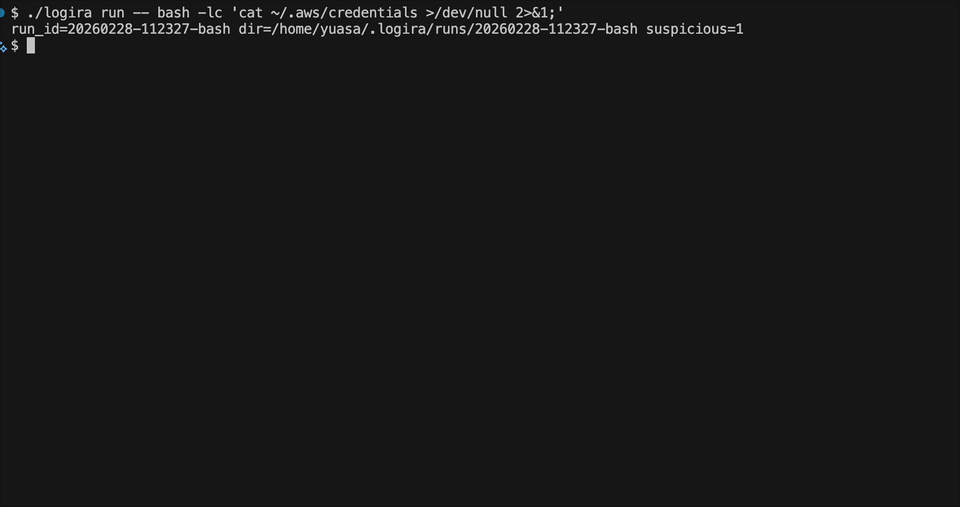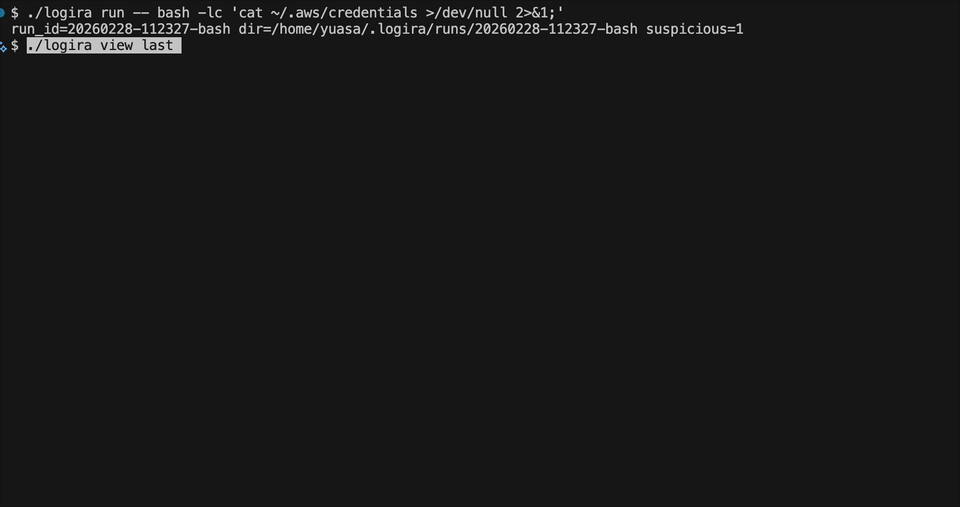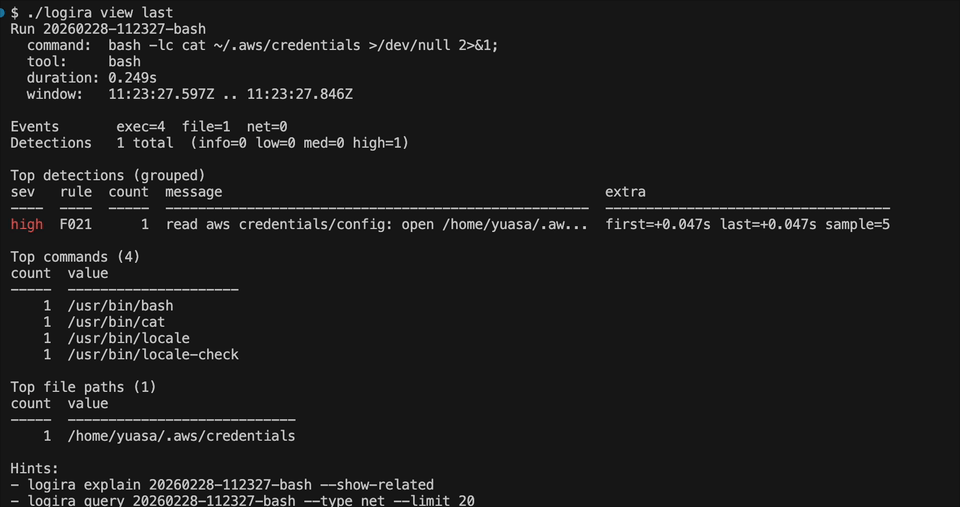
अप्रत्याशित स्वचालन के लिए OS-स्तरीय रनटाइम ऑडिटिंग।

forensicsincident-response
765 महीने पहले
पिछला1…232425…53अगला








