
 qazeer/farsightad
पावरशेल स्क्रिप्ट जिसका उद्देश्य एक्टिव डायरेक्ट्री डोमेन से समझौता होने के बाद किसी खतरे के अभिकर्ता द्वारा तैनात किए गए (संभावित) स्थायित्व तंत्रों का पता लगाने में मदद करना है।

FarsightAD एक PowerShell स्क्रिप्ट है जिसका उद्देश्य Active Directory डोमेन से समझौता होने के बाद किसी खतरे वाले अभिनेता द्वारा तैनात (संभावित) स्थायित्व तंत्रों को उजागर करने में मदद करना है।
यह स्क्रिप्ट विभिन्न वस्तुओं और उनकी विशेषताओं का CSV / JSON फ़ाइल निर्यात उत्पन्न करती है, जो प्रतिकृति मेटाडेटा से टाइमस्टैम्प से समृद्ध होता है। इसके अतिरिक्त, यदि प्रतिकृति विशेषाधिकारों के साथ निष्पादित किया जाता है, तो पूर्ण या आंशिक रूप से छिपी वस्तुओं का पता लगाने के लिए Directory Replication Service (DRS) प्रोटोकॉल का उपयोग किया जाता है।
अधिक जानकारी के लिए, SANS DFIR Summit 2022 परिचयात्मक स्लाइड्स देखें।
FarsightAD को PowerShell 7 और PowerShell 7 के लिए अद्यतन ActiveDirectory मॉड्यूल की आवश्यकता है।
Windows 10 / 11 पर, मॉड्यूल को वैकल्पिक सुविधाओं के माध्यम से RSAT: Active Directory Domain Services and Lightweight Directory Services Tools के रूप में स्थापित किया जा सकता है। पहले से स्थापित मॉड्यूल को इस प्रकार अद्यतन किया जा सकता है:
Add-WindowsCapability -Online -Name Rsat.ServerManager.Tools~~~~0.0.1.0
यदि मॉड्यूल सही ढंग से अद्यतन है, तो Get-Command Get-ADObject को वापस आना चाहिए:
CommandType     Name                                               Version    Source
-----------     ----                                               -------    ------
Cmdlet          Get-ADObject                                       1.0.X.X    ActiveDirectory
. .\FarsightAD.ps1

Invoke-ADHunting [-Server <DC_IP | DC_HOSTNAME>] [-Credential <PS_CREDENTIAL>] [-ADDriveName <AD_DRIVE_NAME>] [-OutputFolder <OUTPUT_FOLDER>] [-OutputType <CSV | JSON>]
| Cmdlet | सारांश |
|---|---|
Invoke-ADHunting | नीचे उल्लिखित सभी FarsightAD AD हंटिंग cmdlets को निष्पादित करें। |
Export-ADHuntingACLDangerousAccessRights | डोमेन की सभी वस्तुओं पर खतरनाक ACEs निर्यात करें, अर्थात ACE जो अंतर्निहित वस्तु पर कब्ज़ा करने की अनुमति देते हैं। बड़े डोमेन पर कुछ समय लग सकता है। |
Export-ADHuntingACLDefaultFromSchema | स्कीमा वर्गों की defaultSecurityDescriptor विशेषता में कॉन्फ़िगर की गई ACL निर्यात करें। गैर-डिफ़ॉल्ट (जैसा कि Microsoft दस्तावेज़ीकरण में परिभाषित है) ACLs की पहचान की जाती है और संभावित खतरनाक ACEs को हाइलाइट किया जाता है। |
Export-ADHuntingACLPrivilegedObjects | डोमेन में विशेषाधिकार प्राप्त वस्तुओं पर कॉन्फ़िगर की गई ACL निर्यात करें और संभावित खतरनाक पहुँच अधिकारों को हाइलाइट करें। |
Export-ADHuntingADCSCertificateTemplates | प्रमाणपत्र टेम्पलेट्स पर जानकारी और पहुँच अधिकार निर्यात करें। निम्नलिखित उल्लेखनीय पैरामीटर प्राप्त किए जाते हैं: प्रमाणपत्र टेम्पलेट प्रकाशन स्थिति, प्रमाणपत्र उपयोग, क्या विषय उपयोगकर्ता द्वारा प्रदान किए गए डेटा से निर्मित है, और पहुँच नियंत्रण (नामांकन / संशोधन)। |
Export-ADHuntingADCSPKSObjects | संवेदनशील PKS वस्तुओं (NTAuthCertificates, certificationAuthority, और pKIEnrollmentService) पर जानकारी और पहुँच अधिकार निर्यात करें। |
Export-ADHuntingGPOObjectsAndFilesACL | GPO वस्तुओं और फ़ाइलों पर ACL पहुँच अधिकारों की जानकारी निर्यात करें, उन GPOs को हाइलाइट करें जो विशेषाधिकार प्राप्त उपयोगकर्ताओं या कंप्यूटरों पर लागू होते हैं। |
Export-ADHuntingGPOSettings | GPOs द्वारा कॉन्फ़िगर की गई विभिन्न सेटिंग्स पर जानकारी निर्यात करें जिनका स्थायित्व के लिए उपयोग किया जा सकता है (विशेषाधिकार और लॉगऑन अधिकार, प्रतिबंधित समूह सदस्यता, अनुसूचित और तत्काल कार्य V1 / V2, मशीन और उपयोगकर्ता लॉगऑन / लॉगऑफ़ स्क्रिप्ट)। |
Export-ADHuntingHiddenObjectsWithDRSRepData | उन वस्तुओं की विशेषताओं को निर्यात करें जो प्रतिकृति (Directory Replication Service (DRS) प्रोटोकॉल के माध्यम से) द्वारा सुलभ हैं, लेकिन सीधे क्वेरी द्वारा नहीं। प्रतिकृति संचालन के लिए पहुँच नियंत्रण को ध्यान में नहीं रखा जाता है, जो विशिष्ट वस्तु विशेषता(विशेषताओं) तक पहुँच को अवरुद्ध करने वाले पहुँच नियंत्रण की पहचान करने की अनुमति देता है। केवल संवेदनशील विशेषताओं के एक सीमित सेट का मूल्यांकन किया जाता है। |
Export-ADHuntingKerberosDelegations | उन Kerberos प्रतिनिधियों को निर्यात करें जो खतरनाक माने जाते हैं (अप्रतिबंधित, विशेषाधिकार प्राप्त सेवा तक सीमित, या विशेषाधिकार प्राप्त सेवा पर संसाधन-आधारित सीमित)। |
Export-ADHuntingPrincipalsAddedViaMachineAccountQuota | उन कंप्यूटरों को निर्यात करें जो गैर-विशेषाधिकार प्राप्त प्रिंसिपलों द्वारा डोमेन में जोड़े गए थे (ms-DS-MachineAccountQuota तंत्र का उपयोग करके)। |
Export-ADHuntingPrincipalsCertificates | पार्स किए गए खातों के प्रमाणपत्र(प्रमाणपत्रों) को निर्यात करें (उन खातों के लिए जिनमें खाली नहीं userCertificate विशेषता है)। कई मापदंडों को पुनः प्राप्त करने के लिए प्रमाणपत्रों को पार्स किया जाता है: प्रमाणपत्र वैधता टाइमस्टैम्प, प्रमाणपत्र उद्देश्य, प्रमाणपत्र विषय और संभावित SubjectAltName(s), ... |
Export-ADHuntingPrincipalsDontRequirePreAuth | उन खातों को निर्यात करें जिन्हें Kerberos पूर्व-प्रमाणीकरण की आवश्यकता नहीं है। |
Export-ADHuntingPrincipalsOncePrivileged | उन खातों को निर्यात करें जो कभी विशेषाधिकार प्राप्त समूहों के सदस्य थे। |
Export-ADHuntingPrincipalsPrimaryGroupID | उन खातों को निर्यात करें जिनमें गैर-डिफ़ॉल्ट primaryGroupID विशेषता है, विशेषाधिकार प्राप्त समूहों से जुड़े RID को हाइलाइट करें। |
Export-ADHuntingPrincipalsPrivilegedAccounts | विशेषाधिकार प्राप्त समूहों के सदस्यों के बारे में विस्तृत जानकारी निर्यात करें। |
Export-ADHuntingPrincipalsPrivilegedGroupsMembership | विशेषाधिकार प्राप्त समूहों के वर्तमान और पिछले सदस्यों को निर्यात करें, जो प्रतिकृति मेटाडेटा का उपयोग करके प्राप्त किए गए हैं। |
Export-ADHuntingPrincipalsSIDHistory | उन खातों को निर्यात करें जिनमें खाली नहीं SID History विशेषता है, संबद्ध डोमेन के समाधान और विशेषाधिकार प्राप्त SIDs को हाइलाइट करें। |
Export-ADHuntingPrincipalsShadowCredentials | पार्स की गई Key Credentials जानकारी निर्यात करें (उन खातों के लिए जिनमें खाली नहीं msDS-KeyCredentialLink विशेषता है)। |
Export-ADHuntingPrincipalsTechnicalPrivileged | तकनीकी विशेषाधिकार प्राप्त खातों (SERVER_TRUST_ACCOUNT और INTERDOMAIN_TRUST_ACCOUNT) को निर्यात करें। |
Export-ADHuntingPrincipalsUPNandAltSecID | उन खातों को निर्यात करें जो UserPrincipalName या AltSecurityIdentities विशेषता को परिभाषित करते हैं, संभावित विसंगतियों को हाइलाइट करें। |
Export-ADHuntingTrusts | फ़ॉरेस्ट के सभी डोमेन के ट्रस्ट निर्यात करें। प्रत्येक ट्रस्ट के लिए कई मापदंड प्राप्त किए जाते हैं: ट्रांज़िटिविटी, SID फ़िल्टरिंग, TGT प्रतिनिधिमंडल। |
प्रत्येक cmdlet के उपयोग पर अधिक जानकारी Get-Help -Full <CMDLET> का उपयोग करके प्राप्त की जा सकती है।
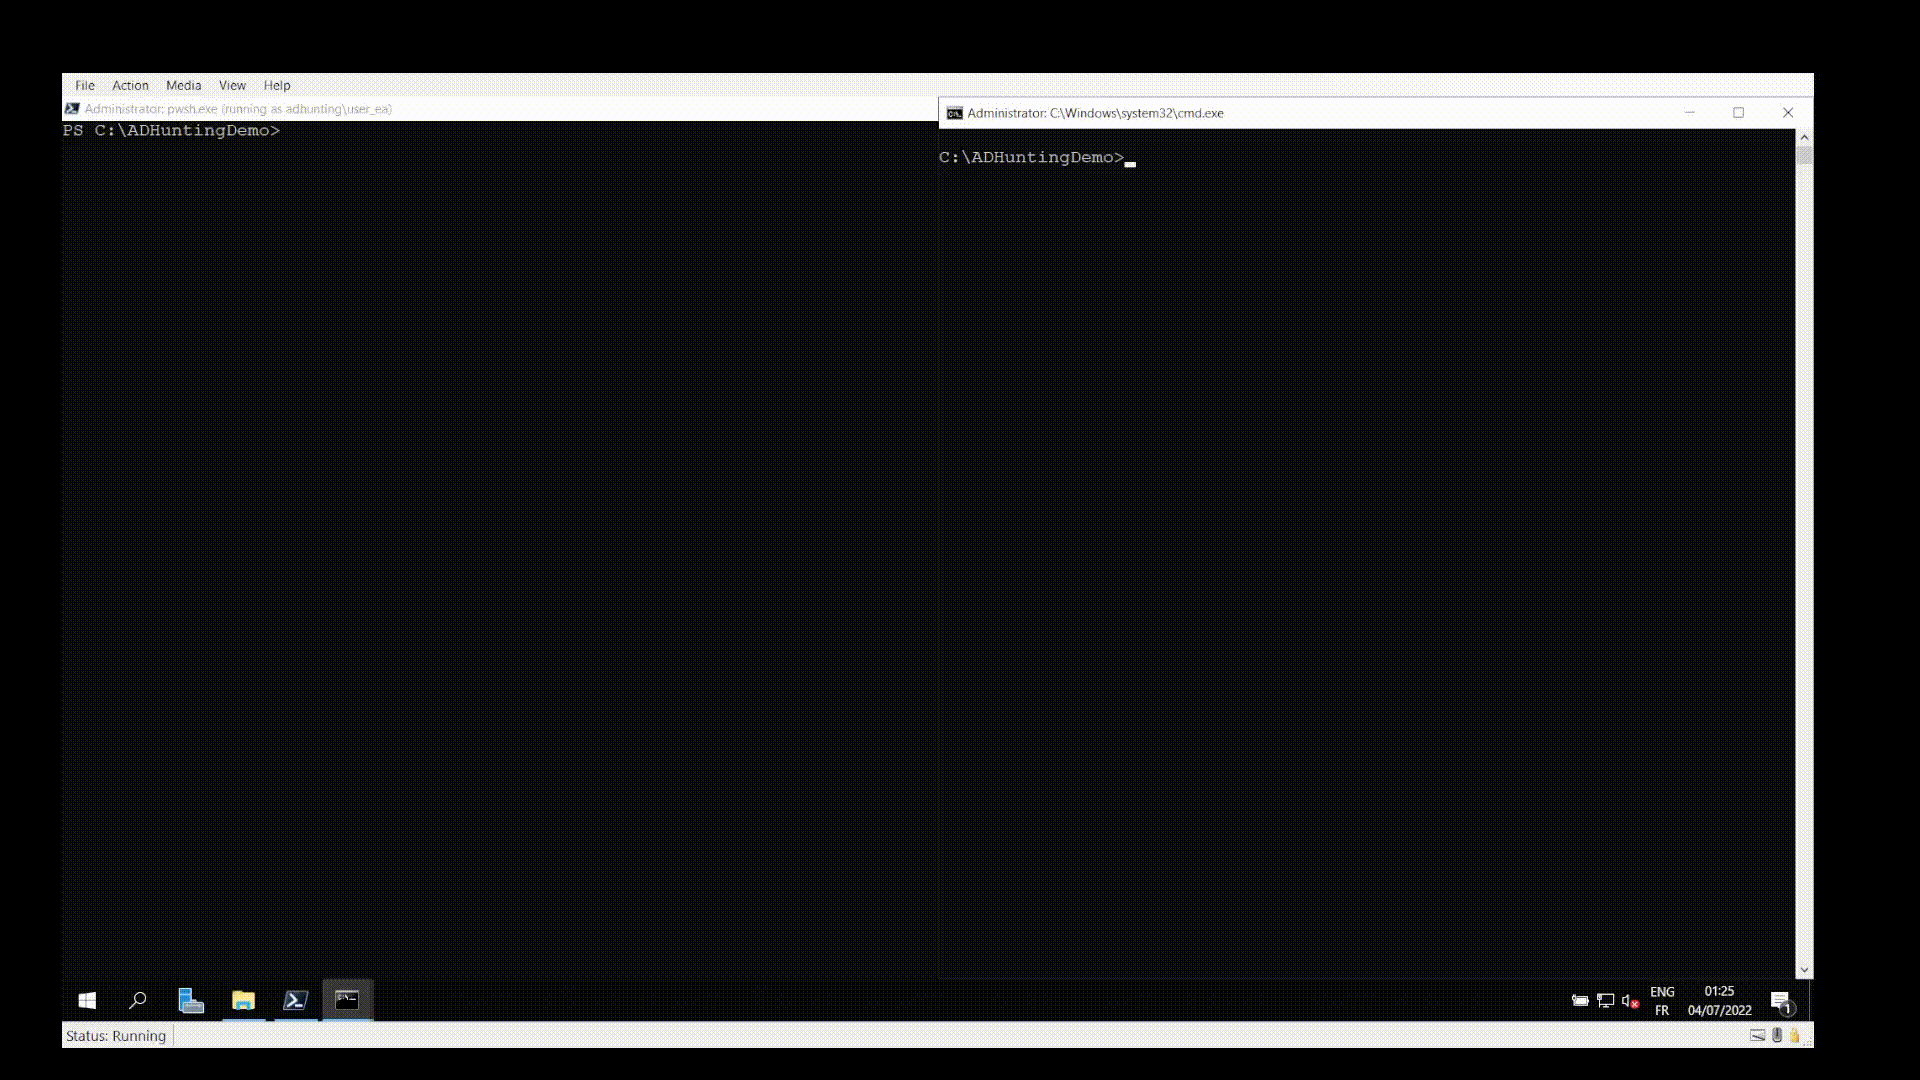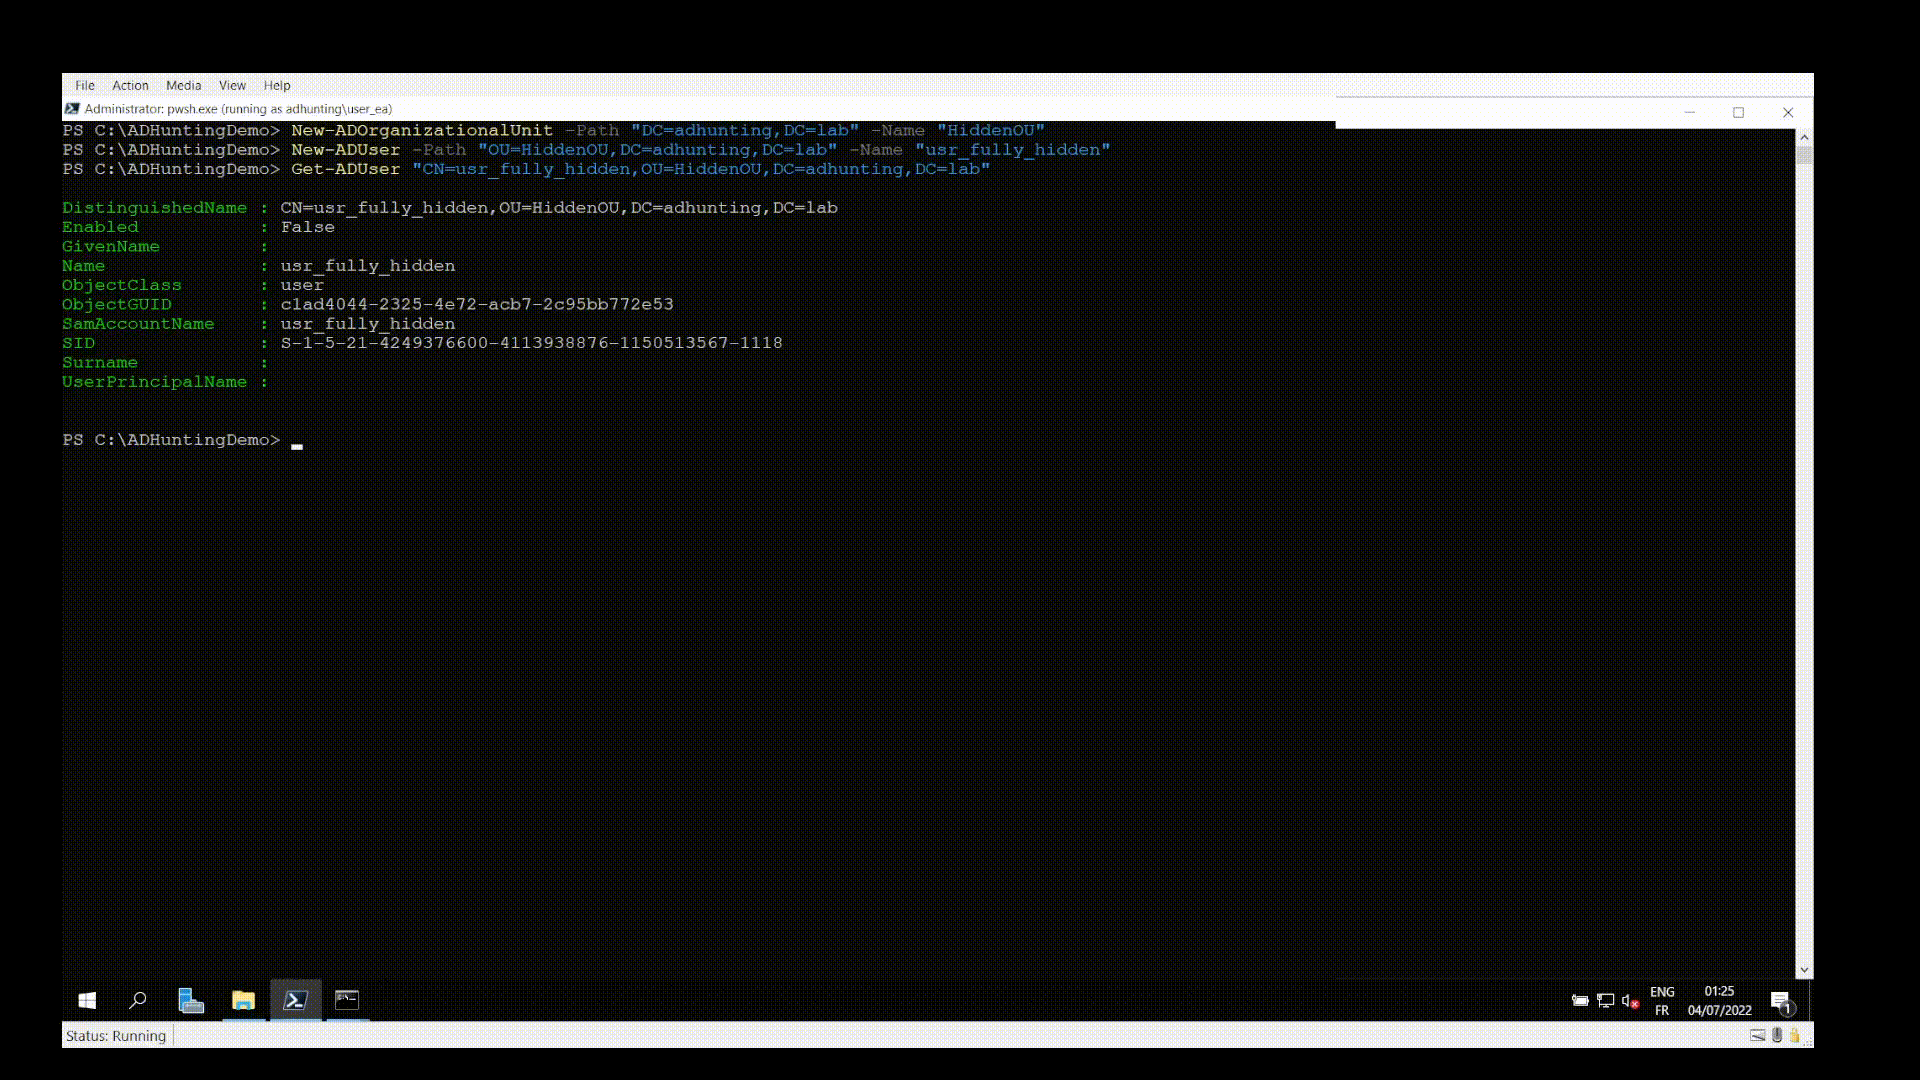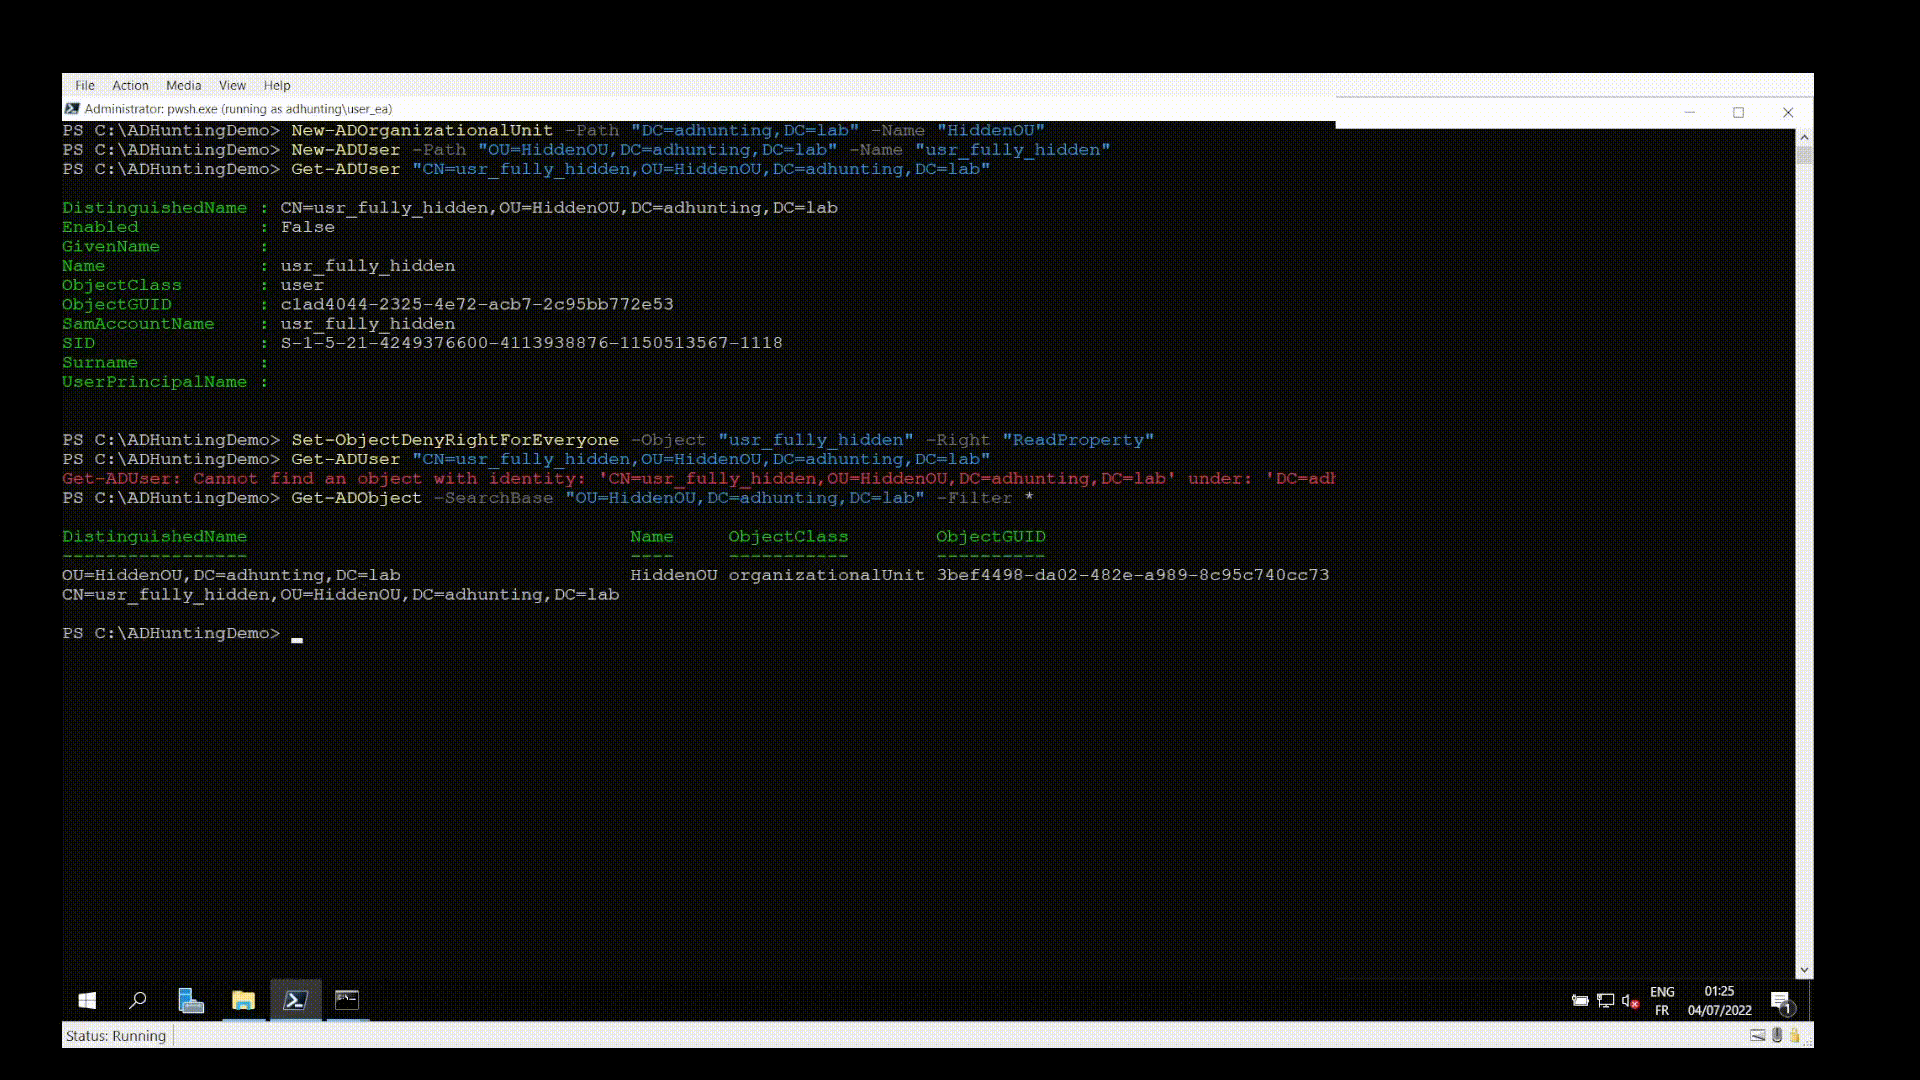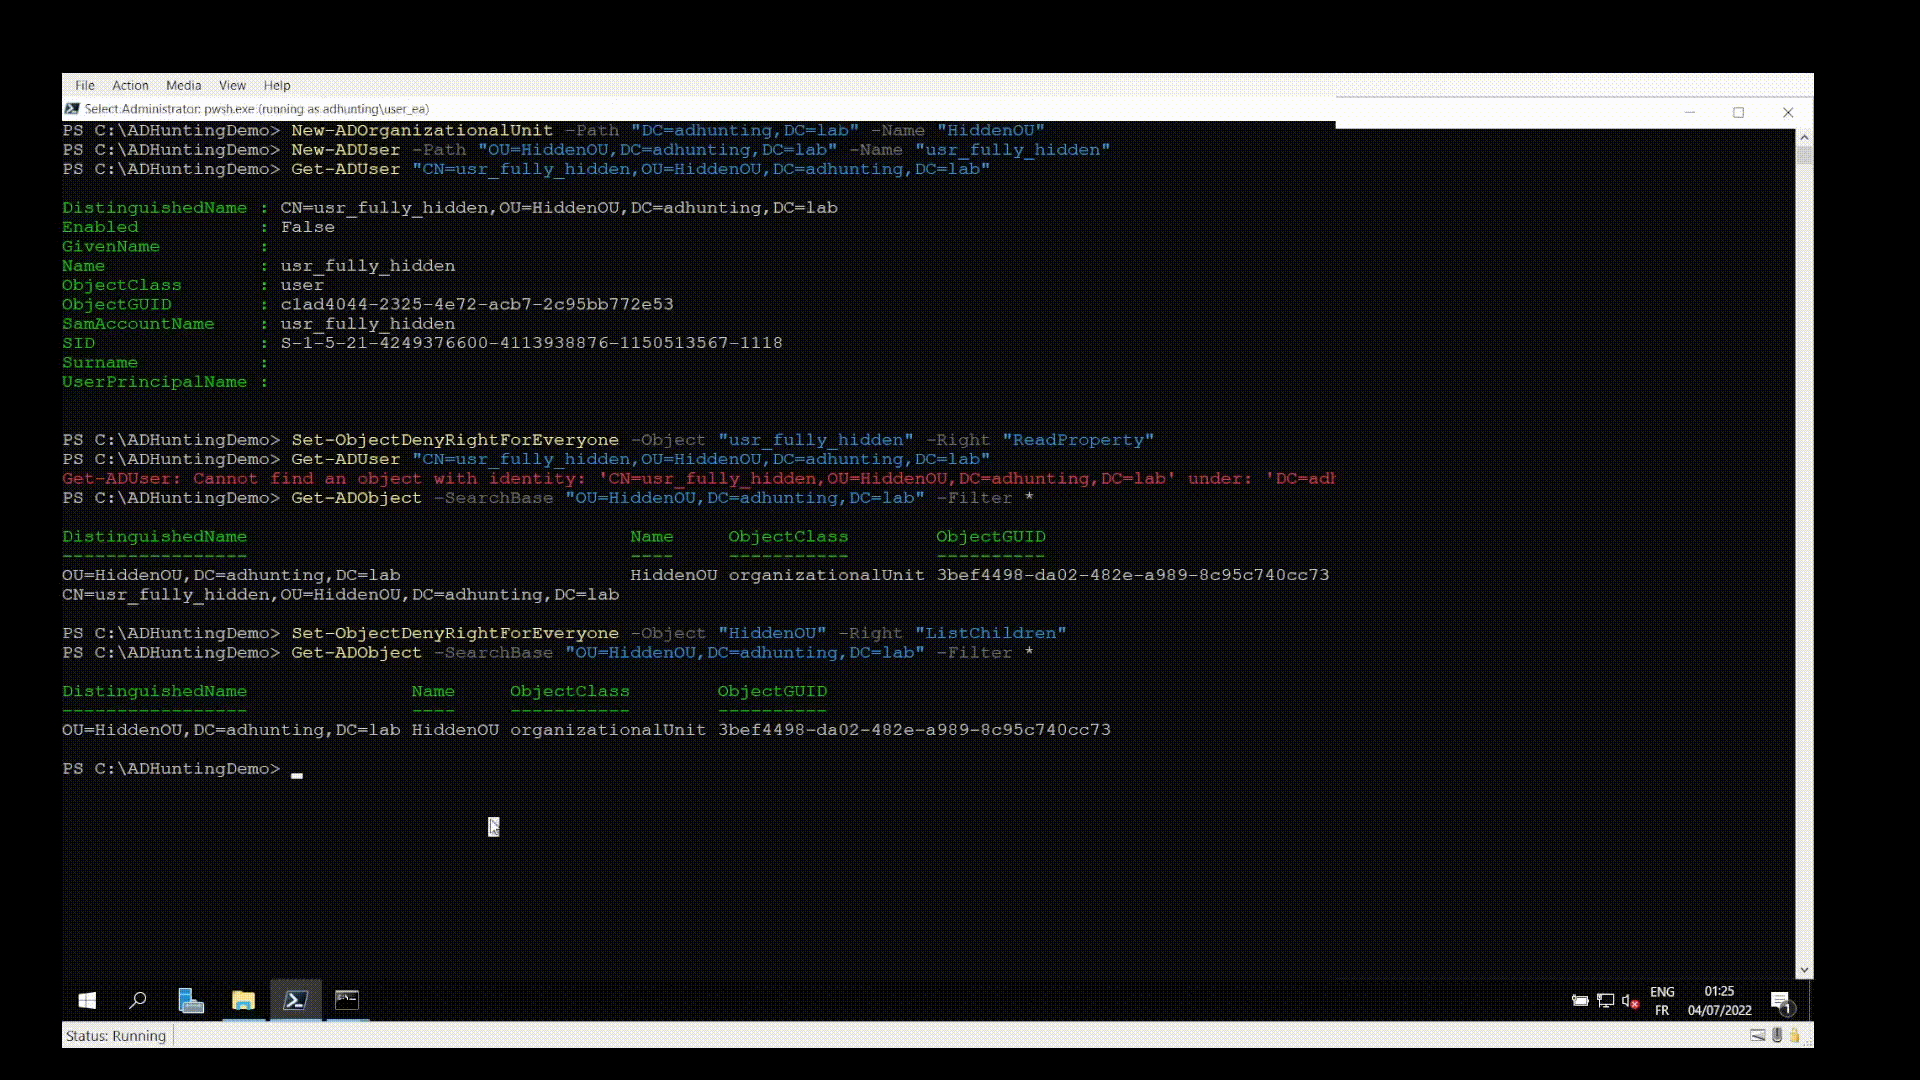
पूरी तरह से छिपे हुए उपयोगकर्ता को जोड़ना
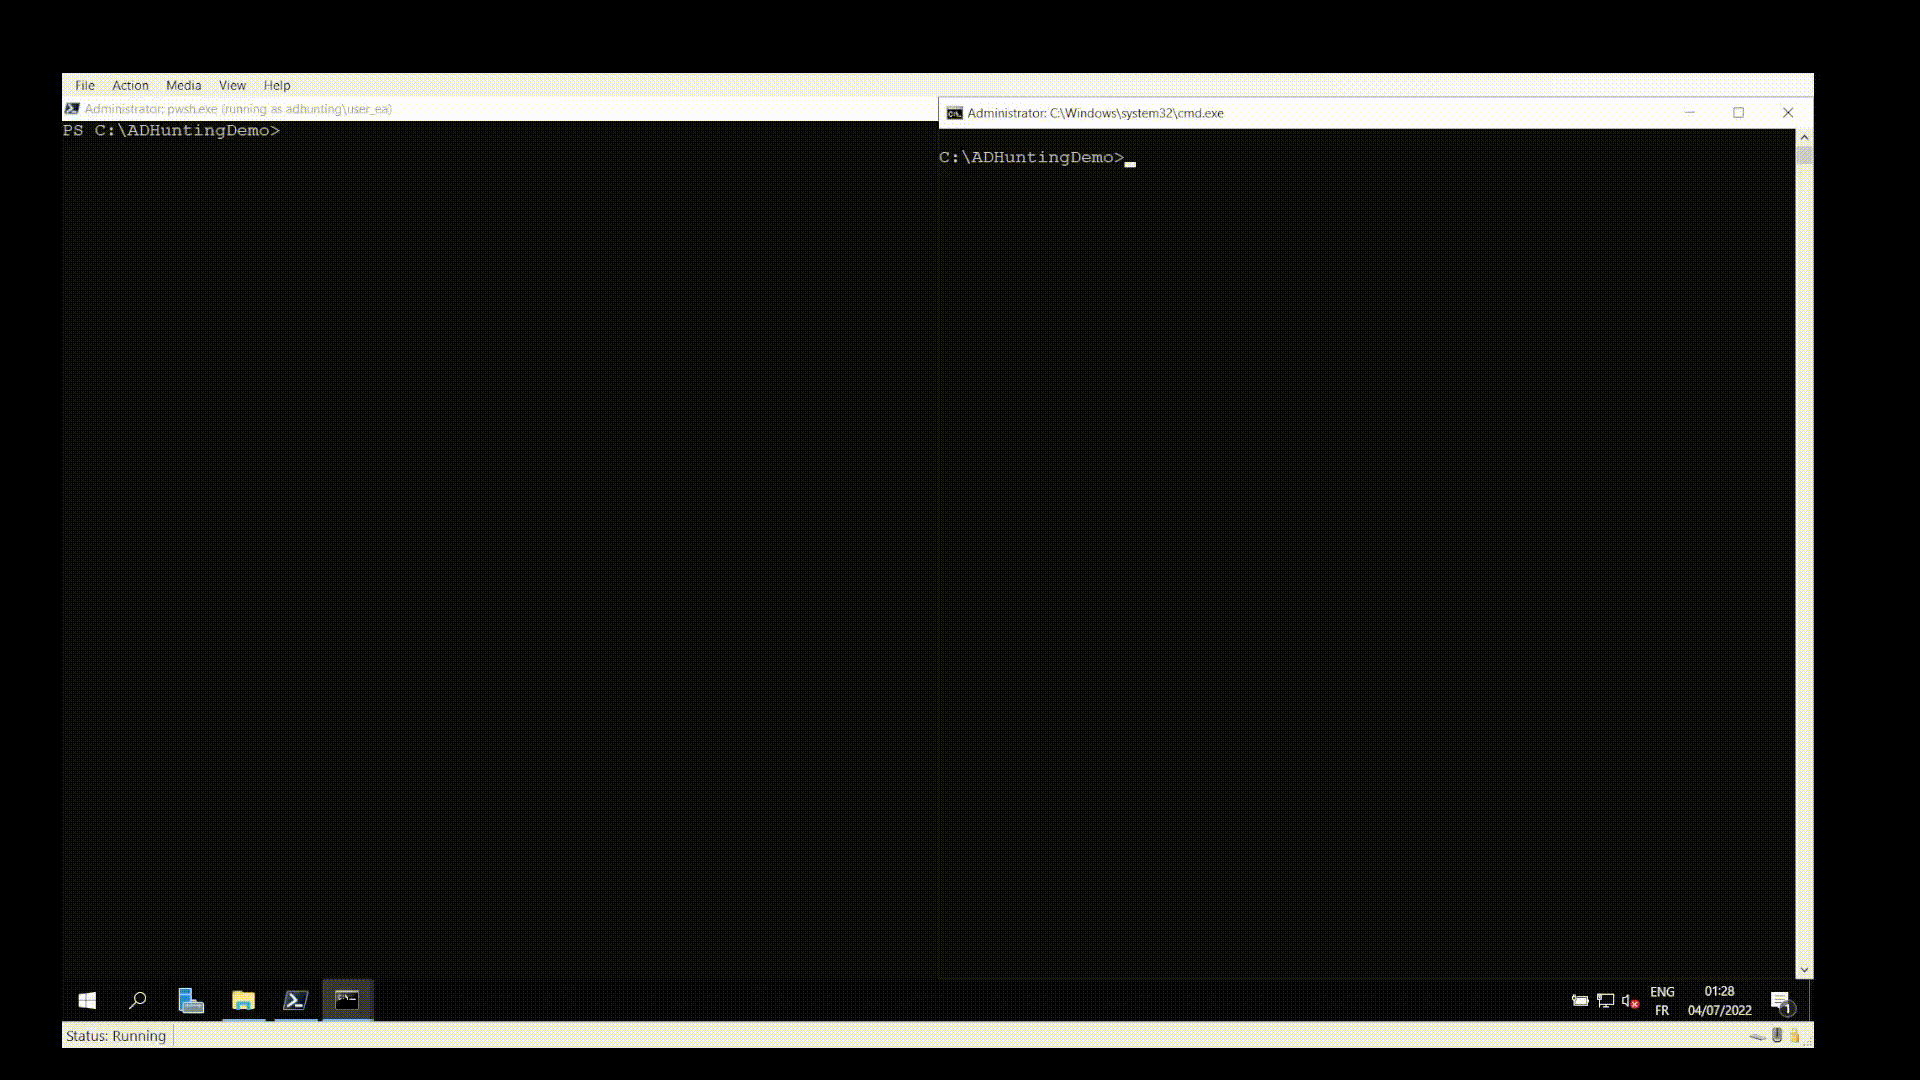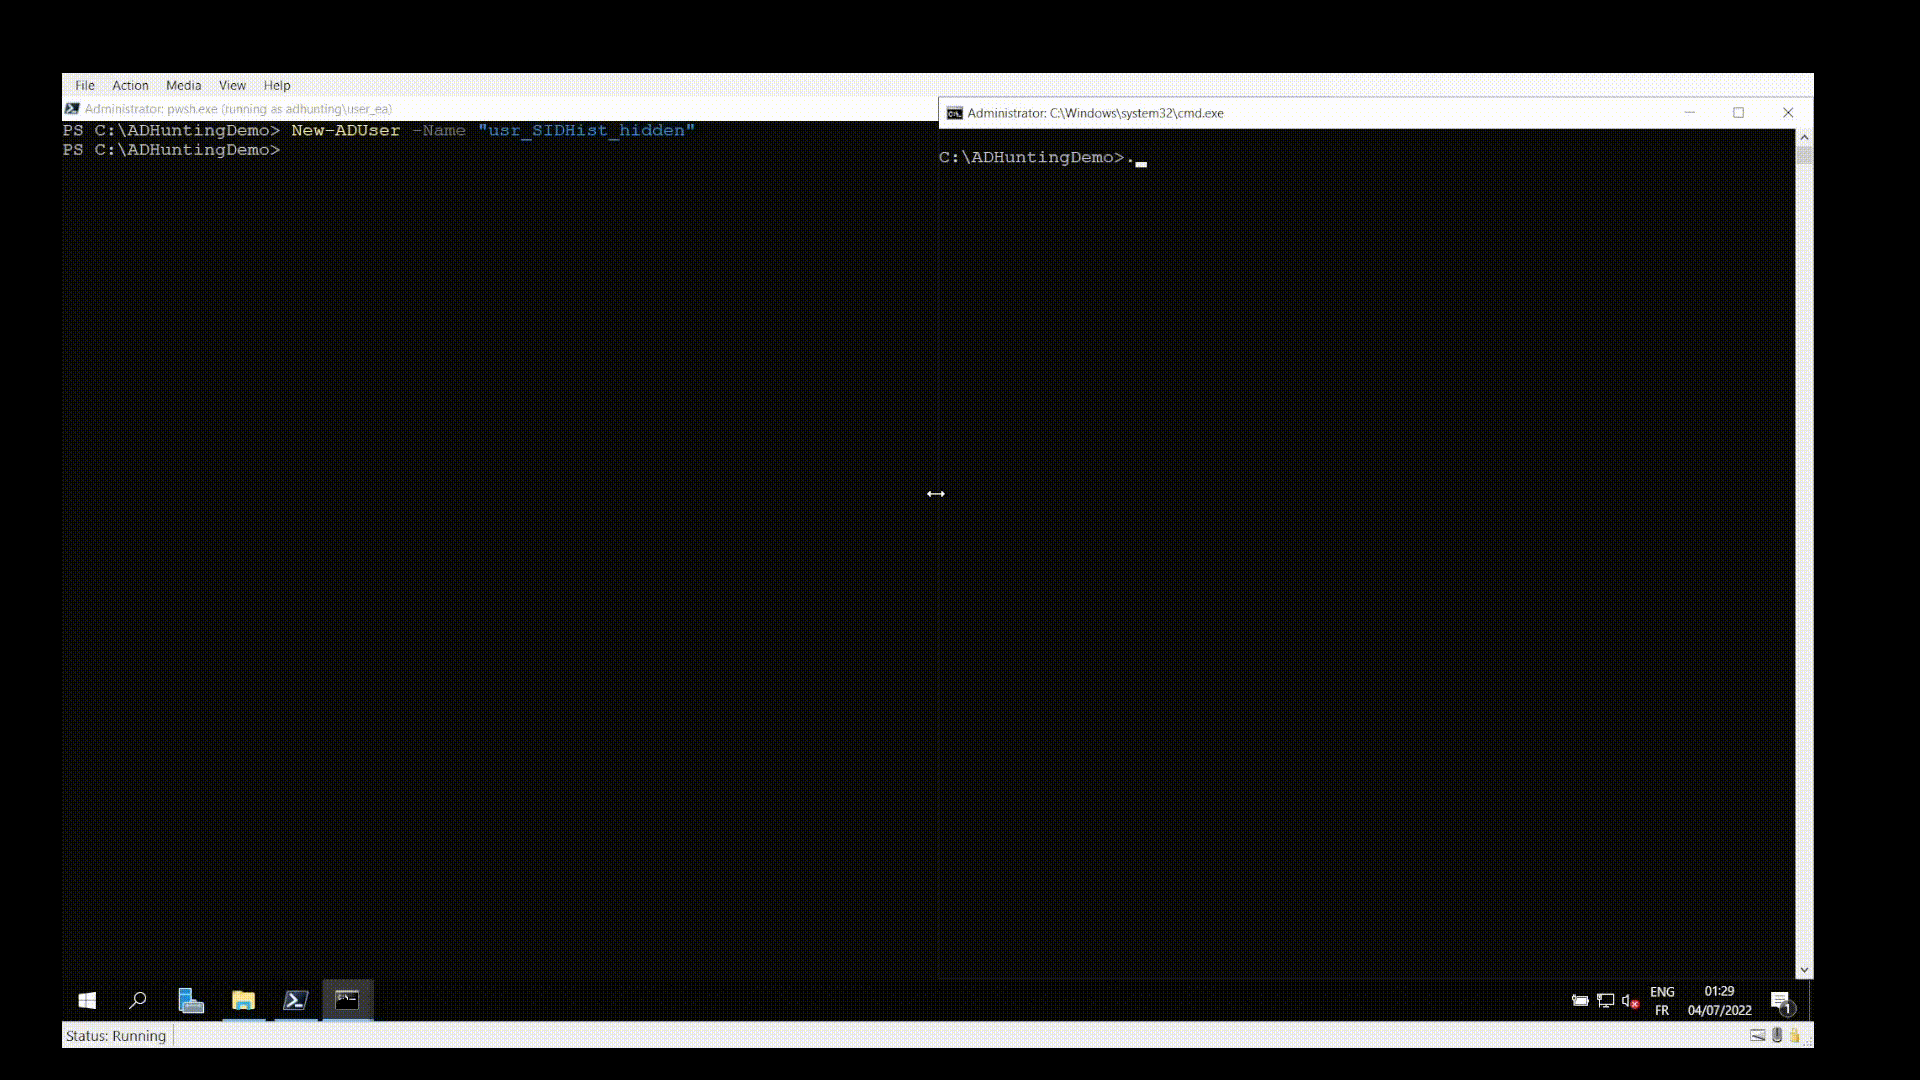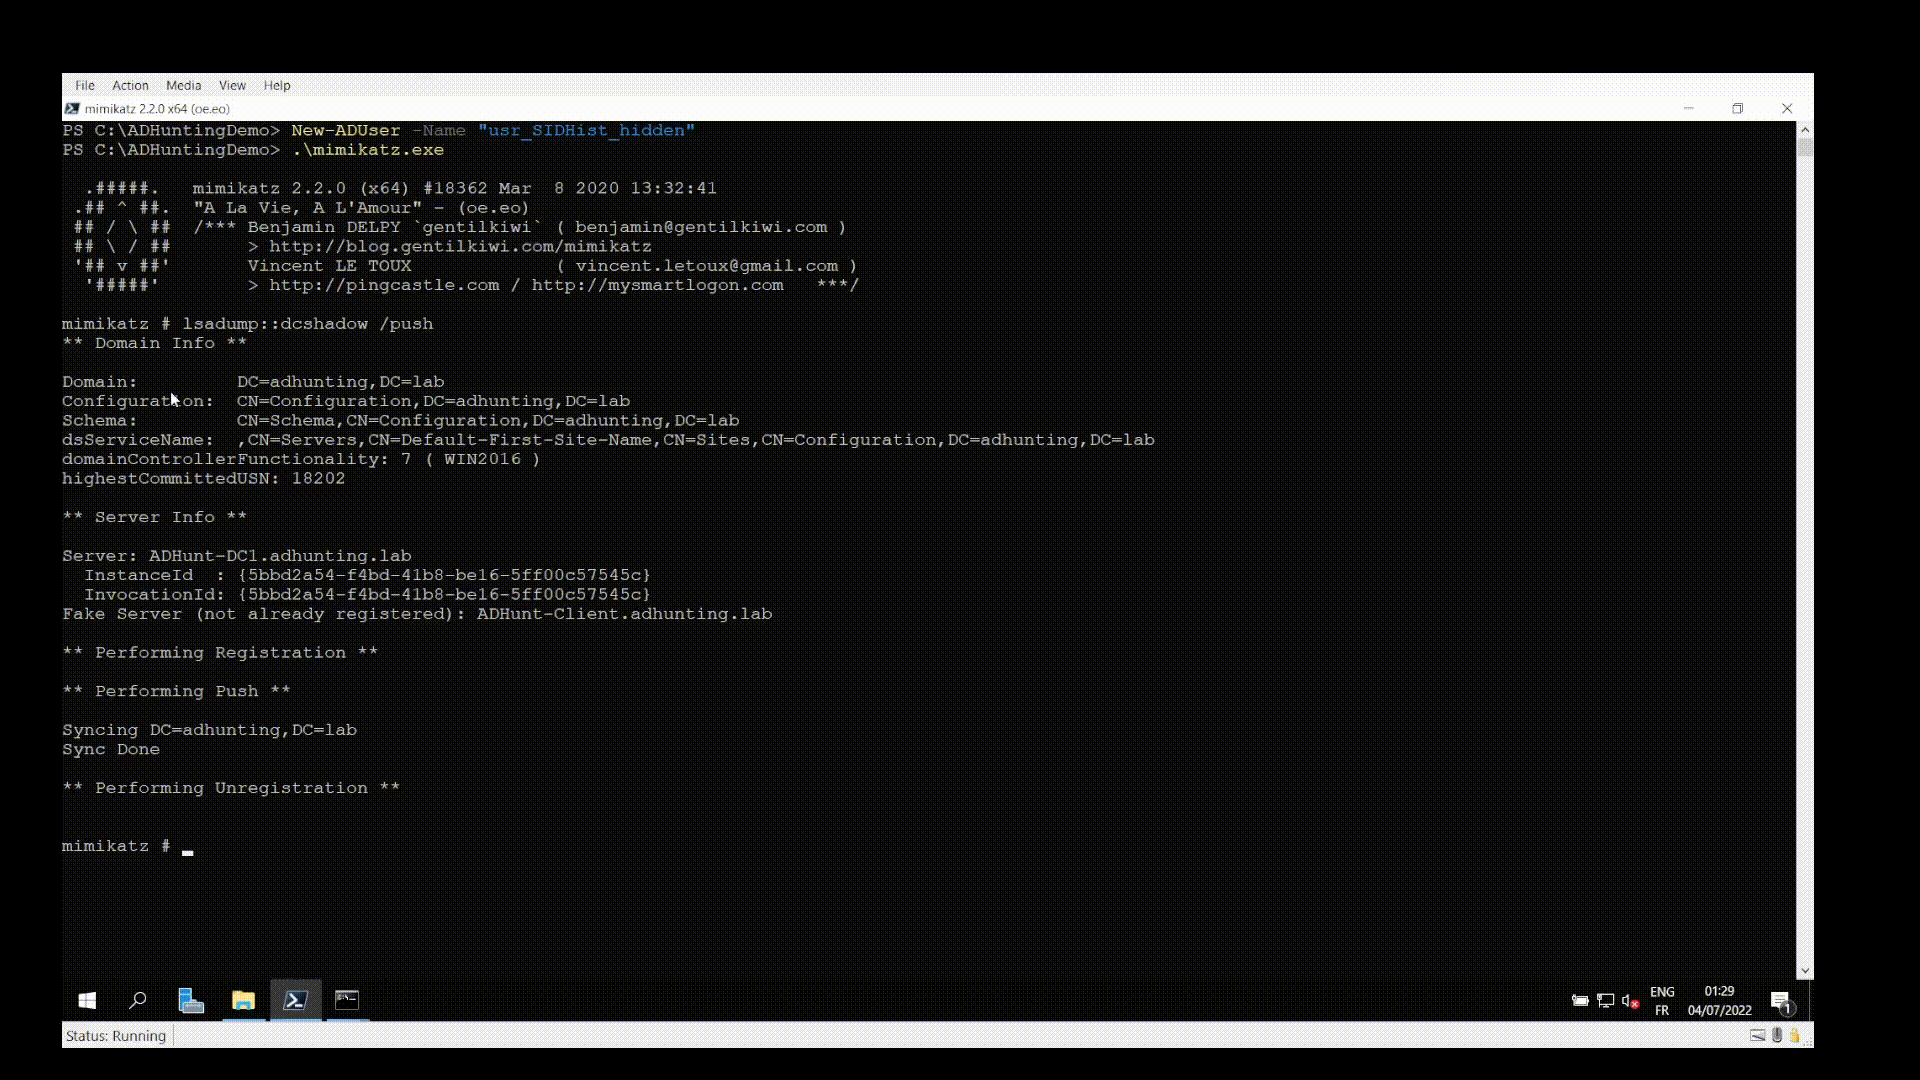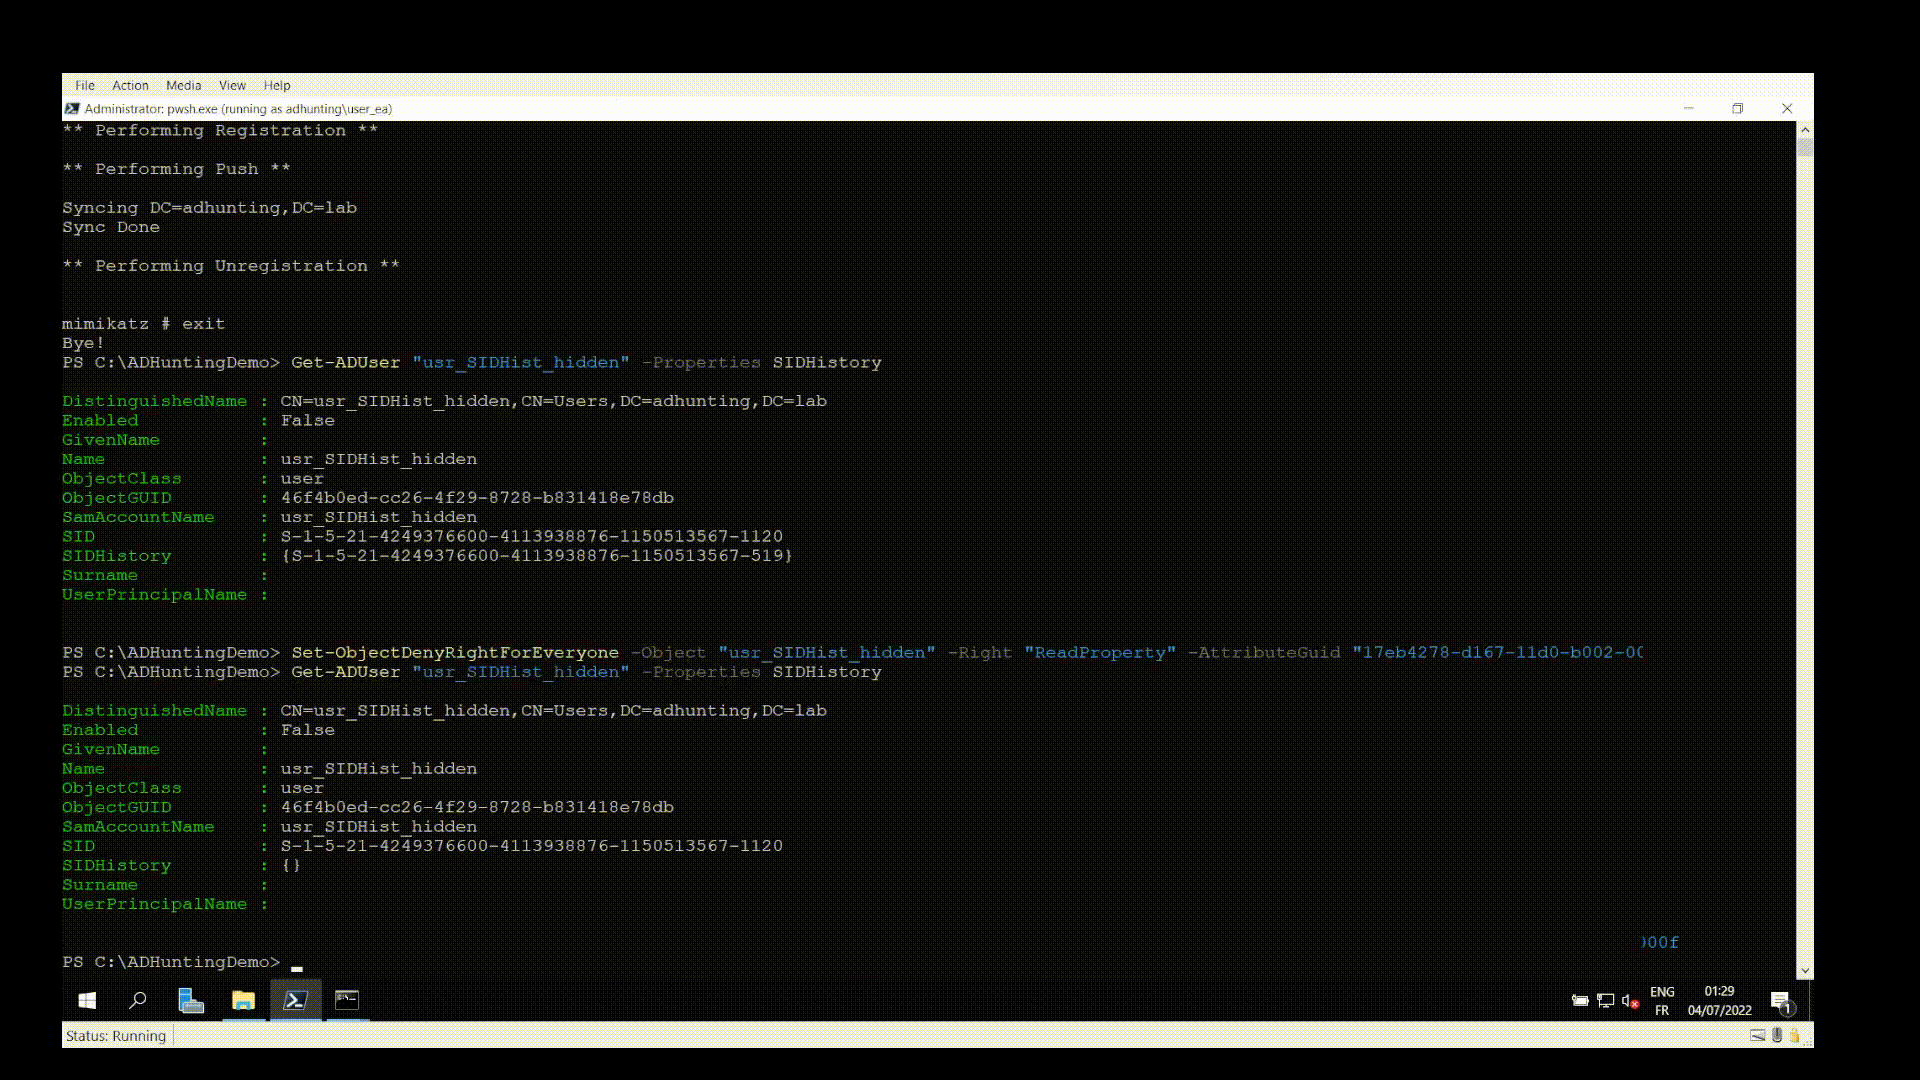
एक उपयोगकर्ता की SID History विशेषता को छिपाना






