
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 piat0n/baremetal-ram-dumper
एक बेयर-मेटल x86 उपयोगिता जो भौतिक RAM को सीधे डिस्क पर डंप करती है। फ्रोजन मेमोरी पर कोल्ड बूट अटैक प्रयोगों के लिए बनाया और परीक्षण किया गया।
 0x742/noia
मोबाइल एप्लिकेशन सैंडबॉक्स ब्राउज़ करने, SQLite डेटाबेस और बाइनरी फ़ाइलों का पूर्वावलोकन करने, और Frida instrumentation के माध्यम से ऐप डेटा डाउनलोड…
 azizaltuntas/network-analysis-tools
Pcap (कैप्चर फ़ाइल) विश्लेषण टूलकिट(v.1)
 blacksnufkin/invoke-dumpmdeconfig
Microsoft Defender कॉन्फ़िगरेशन, सुरक्षा इतिहास और Exploit Guard सुरक्षा इतिहास को dump करने के लिए PowerShell स्क्रिप्ट (कोई व्यवस्थापक विशेषाधिकार…
 packetsifter/packetsiftertool
PacketSifter एक उपकरण/स्क्रिप्ट है जो विश्लेषकों को पैकेट कैप्चर (pcap) में से उल्लेखनीय ट्रैफ़िक खोजने में छानबीन करने में सहायता करने के लिए…
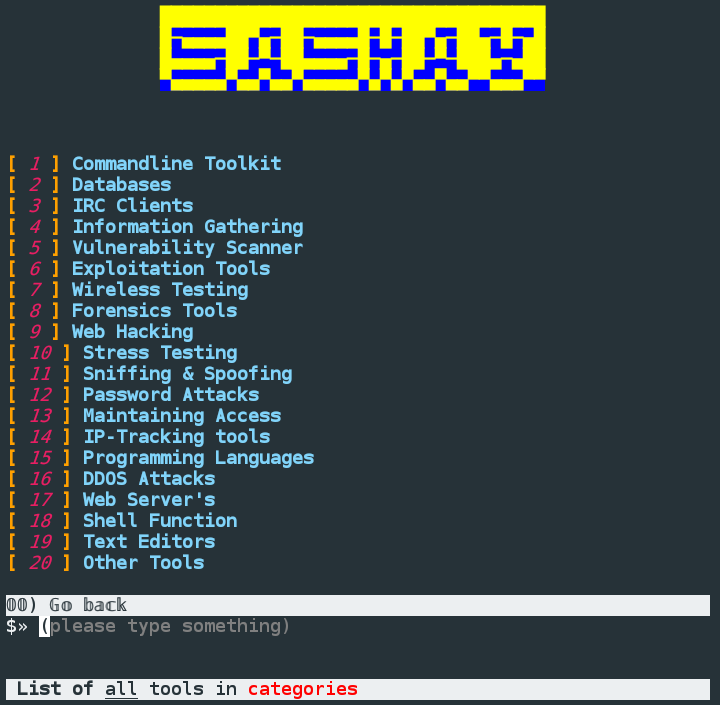 scalabli/sashay
Sashay उपयोगी टूल्स के लिए एक स्वचालित इंस्टॉलर है।
 0x48piraj/incarcero
Incarcero एक उपकरण है जो मैलवेयर विश्लेषण उपकरणों और सुरक्षा सेटिंग्स के साथ पूर्व-कॉन्फ़िगर किए गए वर्चुअल मशीन (VM) बनाता है जो बिना किसी…
 tstillz/webshell-analyzer
Web shell स्कैनर और एनालाइज़र।
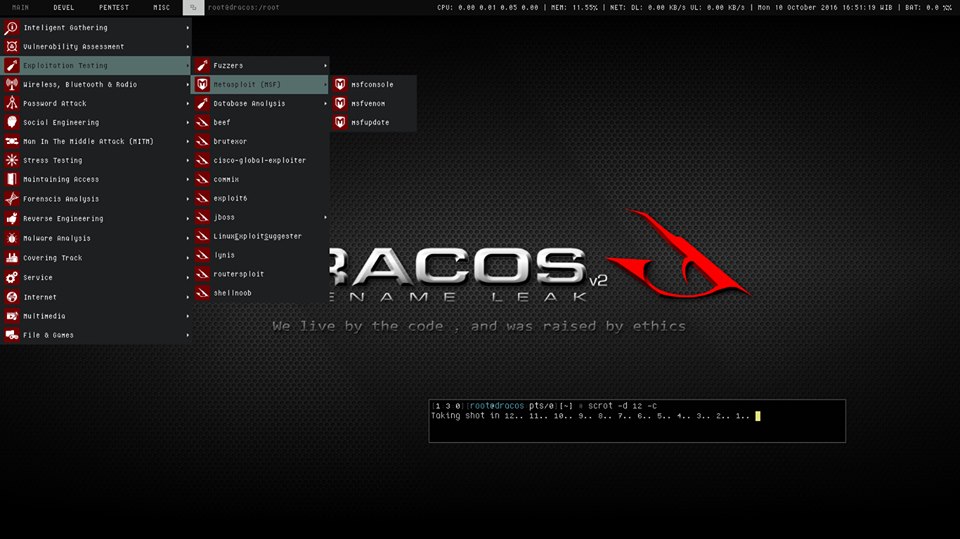 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) इंडोनेशिया से लिनक्स ऑपरेटिंग सिस्टम है
 opensourcemalware/polinrider
DPRK-लिंक्ड PolinRider आपूर्ति-श्रृंखला हमले पर तकनीकी डोजियर, जिसमें अस्पष्ट JS पेलोड इंजेक्शन, git इतिहास हेरफेर, C2 बुनियादी ढांचा, और 1,951…
 sandflysecurity/sandfly-entropyscan
लिनक्स के लिए एन्ट्रॉपी स्कैनर जो मैलवेयर से संबंधित पैक या एन्क्रिप्टेड बाइनरीज़ का पता लगाता है। दुर्भावनापूर्ण फ़ाइलों और लिनक्स प्रक्रियाओं को…
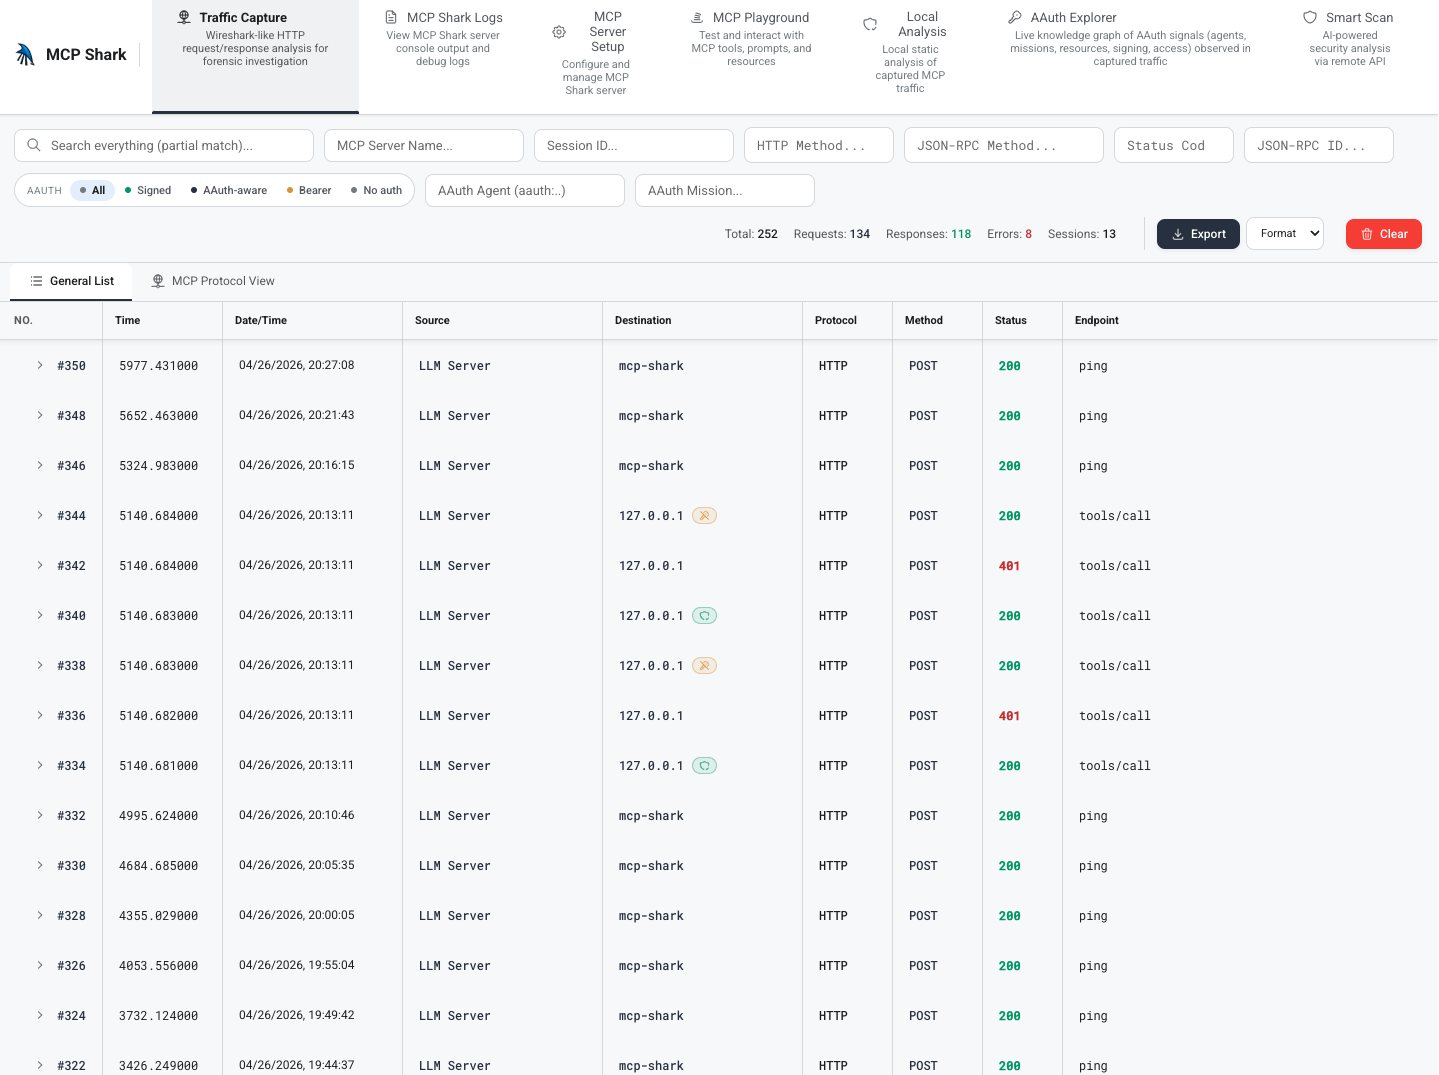 mcp-shark/mcp-shark
Wireshark-जैसा फोरेंसिक विश्लेषण Model Context Protocol संचार के लिए अपने IDE और MCP सर्वरों के बीच सभी HTTP अनुरोधों और प्रतिक्रियाओं को कैप्चर…

 jschicht/extractusnjrnl
NTFS वॉल्यूम से $UsnJrnl निकालने का उपकरण
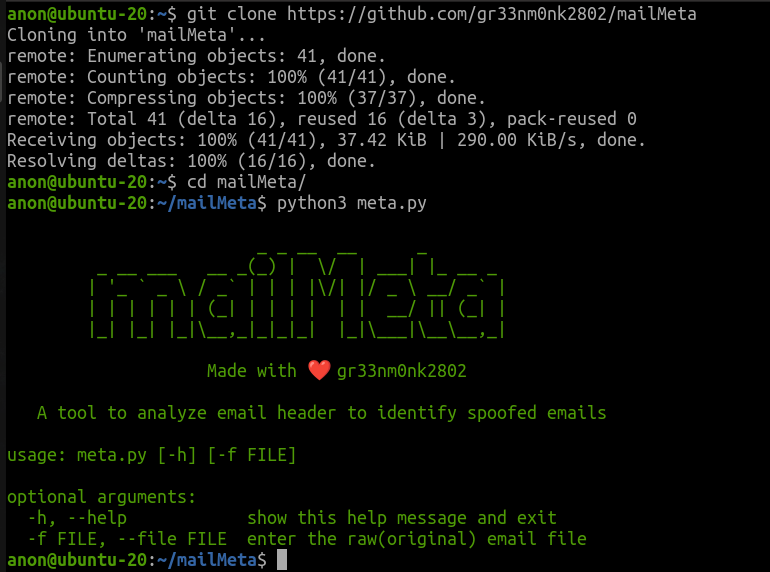 gr33nm0nk2802/mailmeta
स्पूफ़्ड ईमेल की जांच में ईमेल हेडर के आधार पर मदद करने वाला एक फोरेंसिक टूल।
 adamwhitehat/judge-jury-and-executable
एक फ़ाइल सिस्टम फोरेंसिक विश्लेषण स्कैनर और ख़तरा खोज उपकरण। MFT और OS स्तर पर फ़ाइल सिस्टम को स्कैन करता है और डेटा को SQL, SQLite या CSV में…
 jfarley248/meat
यह टूलकिट फोरेंसिक विशेषज्ञों को iOS उपकरणों पर विभिन्न प्रकार के अधिग्रहण करने में मदद करने का लक्ष्य रखता है।
 marcrowproject/bramble
Bramble एक हैकिंग ओपन सोर्स सूट है।








