
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 12 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k13घं 34मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k2घं 59मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k2 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2302 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
930 परिणाम
iMonitor preview

iMonitor

GitHubwecooperate/imonitor

एंडपॉइंट व्यवहार निगरानी और विश्लेषण प्रणाली प्रक्रियाओं, फ़ाइलों, रजिस्ट्री और नेटवर्क के लिए। स्क्रिप्टिंग, एक्सटेंशन और प्लगइन्स का समर्थन करता है…
reverse-engineeringforensicsmalware-analysis+1
8331 साल पहले
ngrep preview

ngrep

GitHubjpr5/ngrep

ngrep नेटवर्क परत पर GNU grep की तरह काम करता है। यह एक PCAP-आधारित टूल है जो आपको पैकेट के डेटा पेलोड के विरुद्ध मिलान करने के लिए एक विस्तारित…

packet-sniffing-analysisnetwork-mappingforensics+3
1.0k8 महीने पहले
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

इंसिडेंट रिस्पॉन्स के दौरान होस्ट फोरेंसिक डेटा को व्यापक रूप से एकत्र करने के लिए एक Windows Batch स्क्रिप्ट और एक Unix Bash स्क्रिप्ट।

disk-forensicsmemory-forensicsnetwork-forensics+6
4895 साल पहले
ntfstool preview

ntfstool

GitHubthewhiteninja/ntfstool

NTFS के लिए फोरेंसिक उपकरण (parser, mft, bitlocker, हटाई गई फ़ाइलें)
disk-forensicsencryption-decryption-toolsvulnerability-analysis+3
6203 महीने पहले
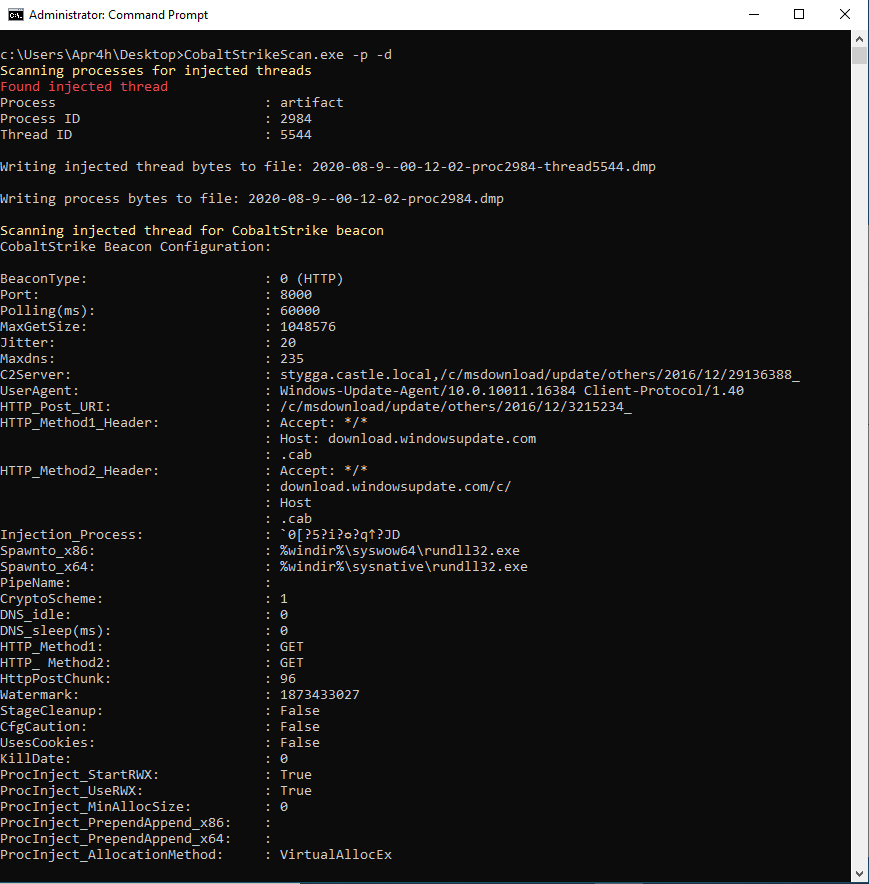
CobaltStrikeScan preview

CobaltStrikeScan

GitHubapr4h/cobaltstrikescan

CobaltStrike बीकन्स के लिए फ़ाइलों को स्कैन करें या मेमोरी को प्रोसेस करें और उनके कॉन्फ़िगरेशन को पार्स करें
defensive-toolsioc-managementmemory-forensics+4
9195 साल पहले
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Android पर .so (NDK, JNI), Windows PE(EXE, DLL, SYS, आदि), linux बाइनरी, लाइब्रेरी, और किसी भी अन्य फ़ाइलों जैसे चित्र, ऑडियो, आदि (मज़े के लिए)…

android-securityreverse-engineeringdebuggers+4
7097 महीने पहले
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
android-securityforensicsmobile-forensics+4
2302 दिन पहले
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

कॉलस्टैक स्कैनर जो अनपैक्ड या इंजेक्ट किए गए C2 एजेंटों के IOCs की पहचान करता है, थ्रेड निष्क्रिय व्यवहार, असमर्थित मेमोरी, मॉड्यूल स्टॉम्पिंग, APCs,…
defensive-toolsmemory-forensicsforensics+3
6789 महीने पहले
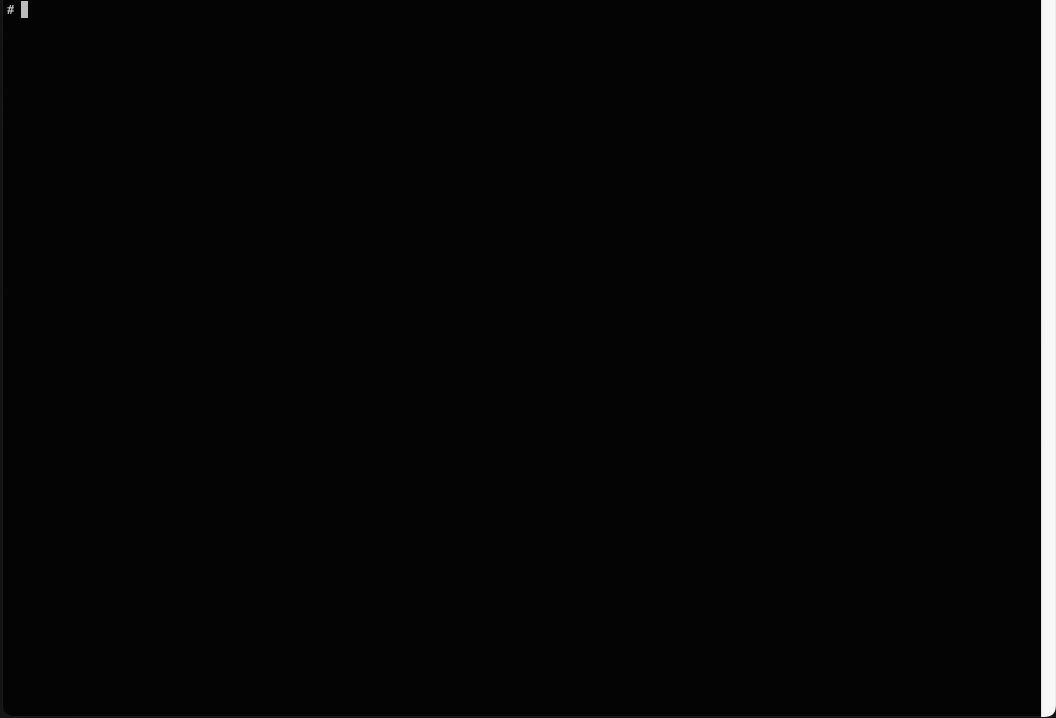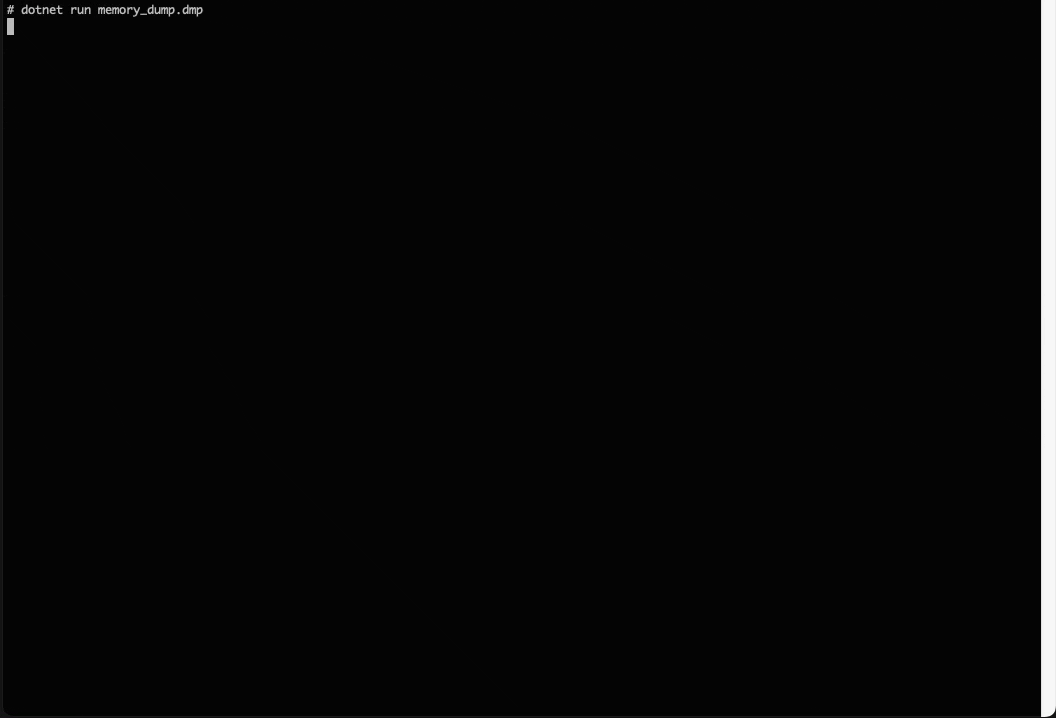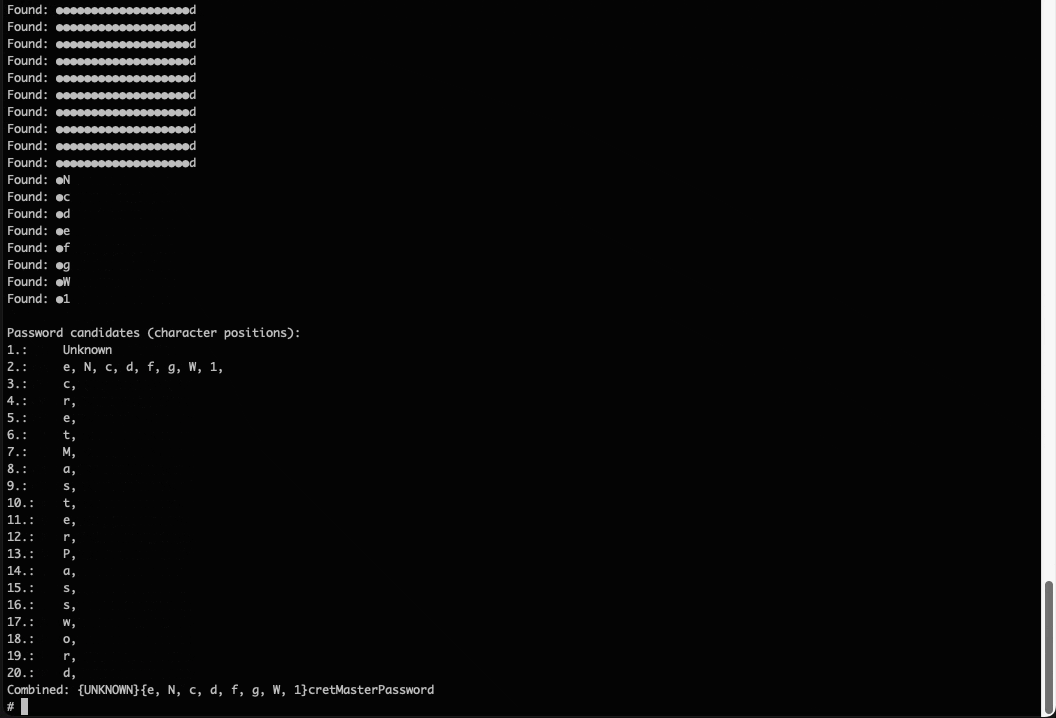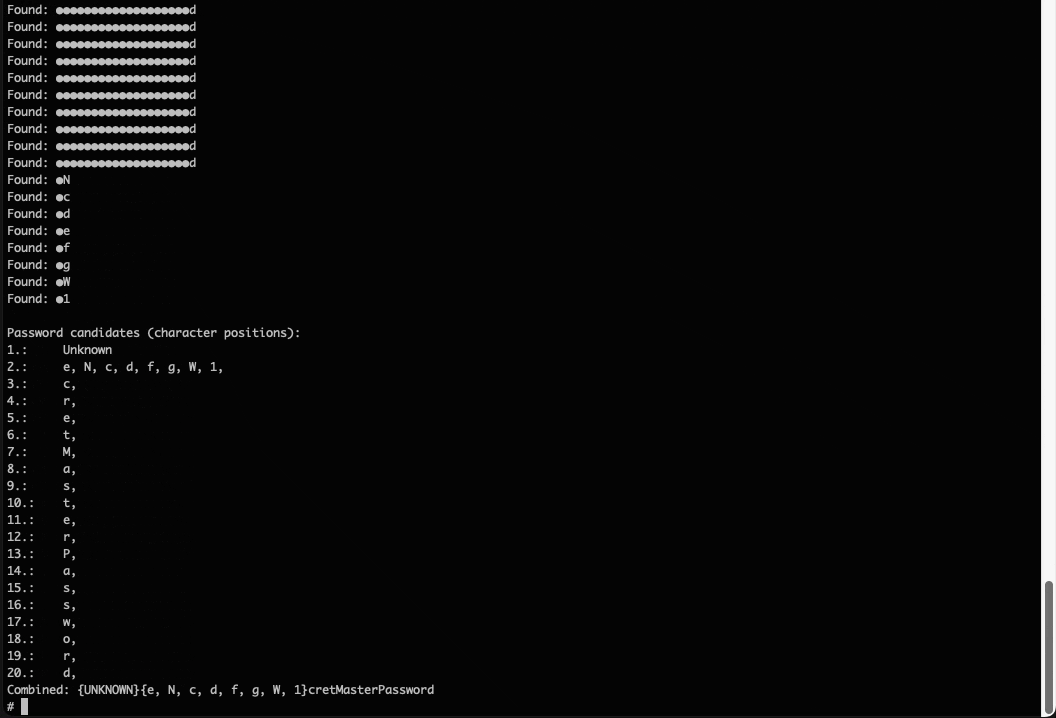
keepass-password-dumper preview

keepass-password-dumper

GitHubvdohney/keepass-password-dumper

CVE-2023-32784 के लिए मूल PoC
memory-forensicspassword-attacksvulnerability-analysis+3
6513 साल पहले
operative-framework preview

operative-framework

GitHubgraniet/operative-framework

ऑपरेटिव फ्रेमवर्क एक रस्ट जांच OSINT फ्रेमवर्क है, आप कई लक्ष्यों के साथ बातचीत कर सकते हैं, कई मॉड्यूल निष्पादित कर सकते हैं, लक्ष्य के साथ लिंक बना…

osintreconnaissanceforensics+1
7492 साल पहले
TCPViewer preview

TCPViewer

GitHubproxymanapp/tcpviewer

अपने Mac पर हर पैकेट को स्पष्ट रूप से देखने के लिए श्रेणी में सर्वश्रेष्ठ macOS ऐप। Wireshark का विकल्प।
packet-sniffing-analysisnetwork-forensicsforensics+3
627 दिन पहले
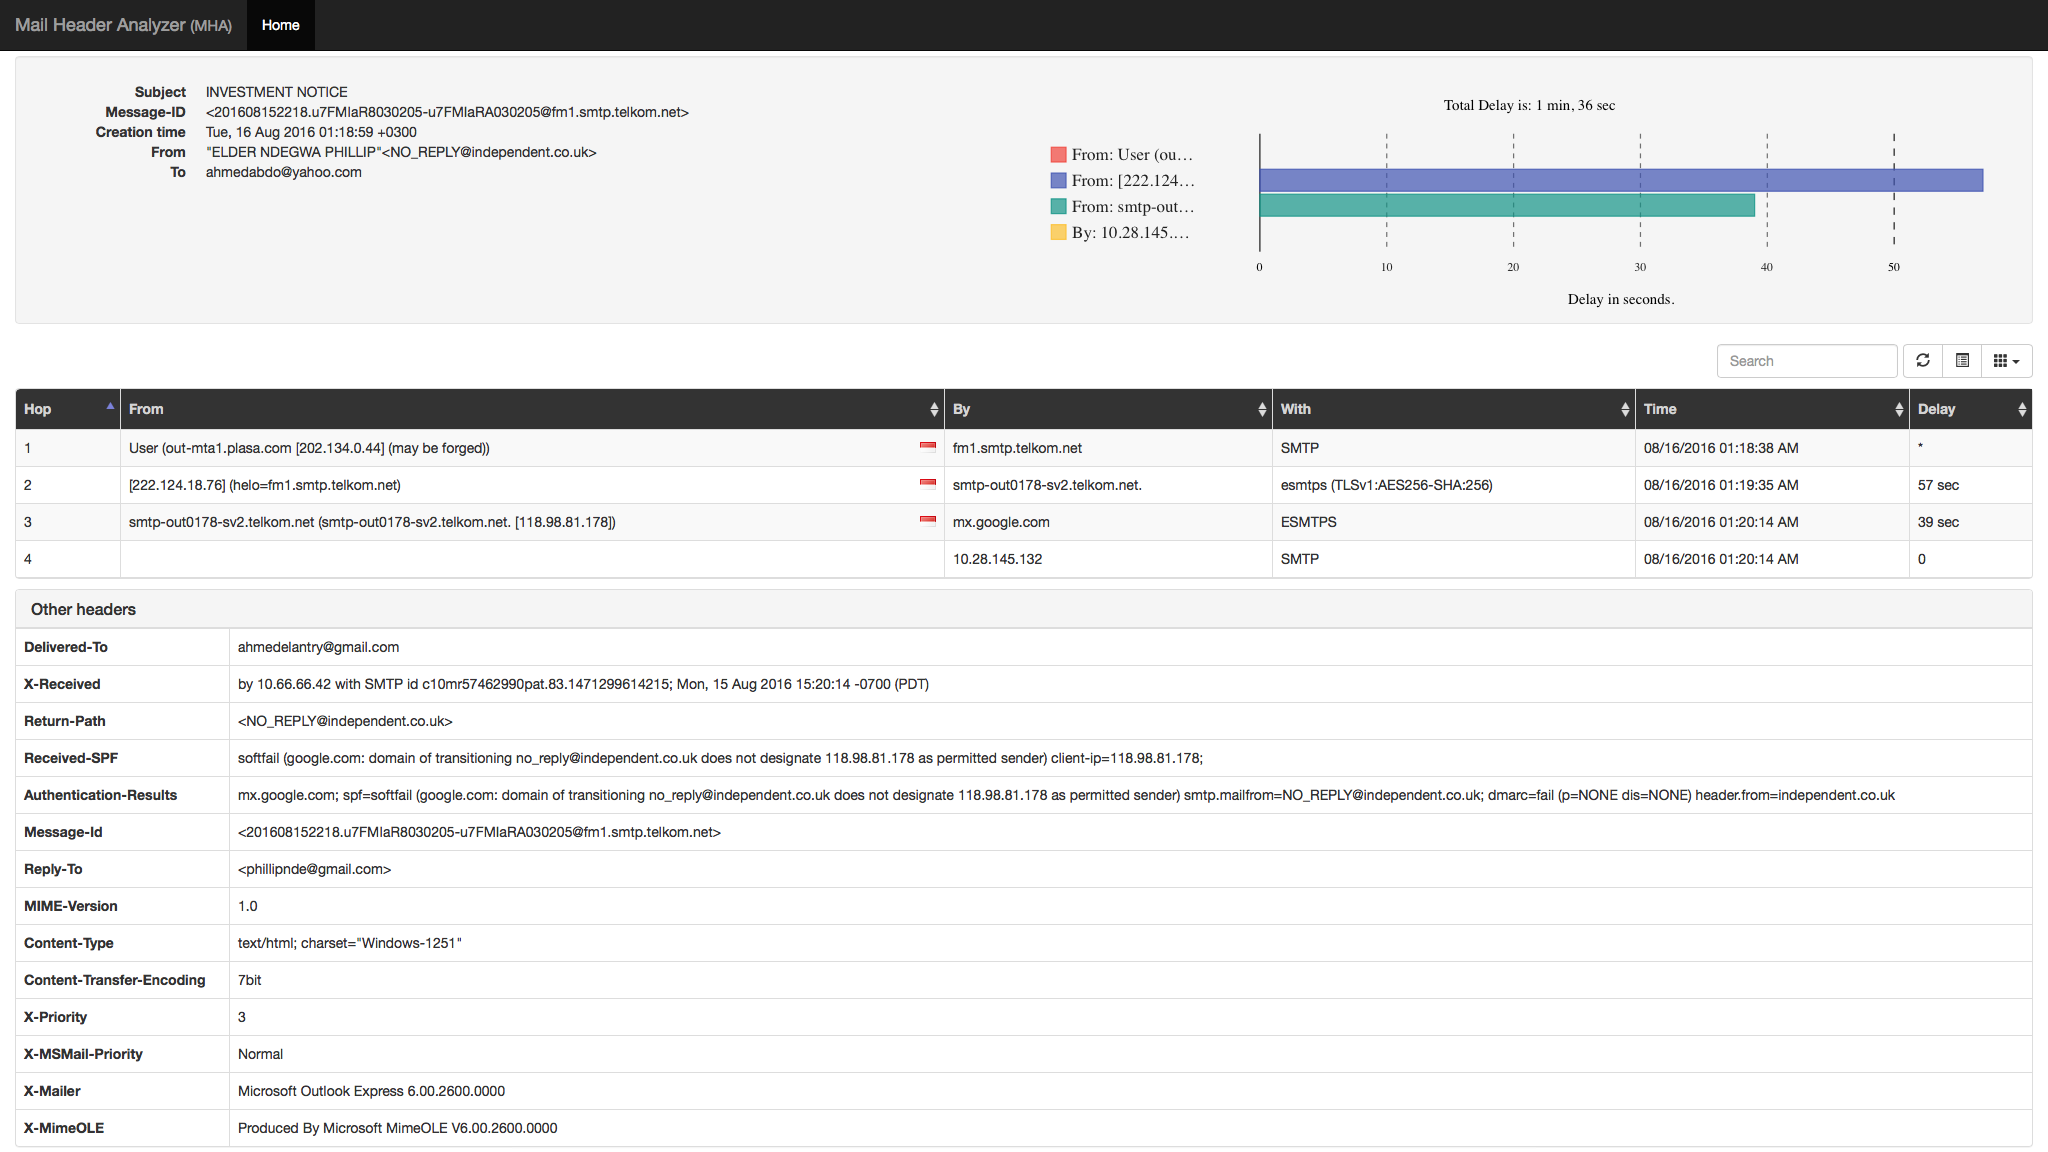
email-header-analyzer preview

email-header-analyzer

GitHubcyberdefenders/email-header-analyzer

ई-मेल हेडर विश्लेषक
osintforensicsinformation-gathering+2
6986 साल पहले
Nightingale preview

Nightingale

GitHubrajanagori/nightingale

Nightingale Docker for Pentesters एक व्यापक Dockerized वातावरण है जो प्रवेश परीक्षण और भेद्यता मूल्यांकन के लिए तैयार किया गया है। यह कुशल…

osintpenetration-testing-frameworksvulnerability-scanners+7
3151 महीना पहले
IPA preview

IPA

GitHubseekbytes/ipa

PDF फ़ाइलों में गहराई से जाने के लिए GUI विश्लेषक। दुर्भावनापूर्ण पेलोड का पता लगाएं, ऑब्जेक्ट संबंधों को समझें, और खतरे के विश्लेषण के लिए मुख्य…
defensive-toolsstatic-analysisvulnerability-analysis+6
8832 साल पहले
krakenhashes preview

krakenhashes

GitHubzerkereod/krakenhashes

वितरित पासवर्ड क्रैकिंग प्लेटफॉर्म जो हाई-स्पीड हैश रिकवरी के लिए Hashcat के माध्यम से GPU/CPU एजेंटों का समन्वय करता है, जिसमें पेनिट्रेशन टेस्टर्स…

password-crackingexploitationhash-analysis+4
4022 दिन पहले
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

एक उपयोगिता जो Windows नेटवर्क पैकेट कैप्चर वाली .etl फ़ाइल को .pcapng प्रारूप में बदलती है।
packet-sniffing-analysisnetwork-forensicsforensics+2
7351 साल पहले
peframe preview

peframe

GitHubguelfoweb/peframe

PEframe एक ओपन सोर्स टूल है जो Portable Executable मैलवेयर और दुर्भावनापूर्ण MS Office दस्तावेज़ों पर स्टैटिक विश्लेषण करता है।

static-analysisvulnerability-analysisreverse-engineering+2
6285 साल पहले
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

घटना प्रतिक्रिया फोरेंसिक फ्रेमवर्क

disk-forensicsioc-managementreconnaissance+7
6076 साल पहले
पिछला1…111213…52अगला







