
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 utkusen/wholeaked
एक फ़ाइल-साझाकरण उपकरण जो आपको लीकेज की स्थिति में जिम्मेदार व्यक्ति का पता लगाने की अनुमति देता है।

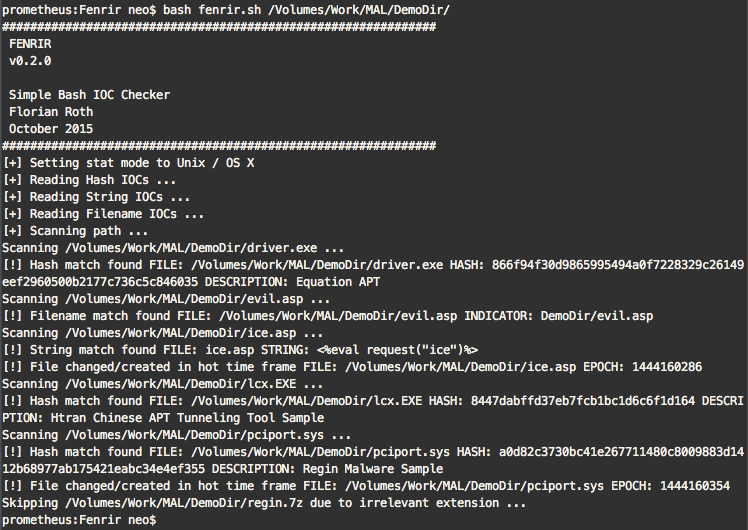
 neo23x0/loki-rs
🐍 उच्च-प्रदर्शन, मल्टी-थ्रेडेड YARA और IOC स्कैनर
 aburgh/disk-arbitrator
एक Mac OS X फोरेंसिक उपयोगिता जो फोरेंसिक प्रक्रियाओं के समर्थन में फ़ाइल सिस्टम माउंटिंग का प्रबंधन करती है।
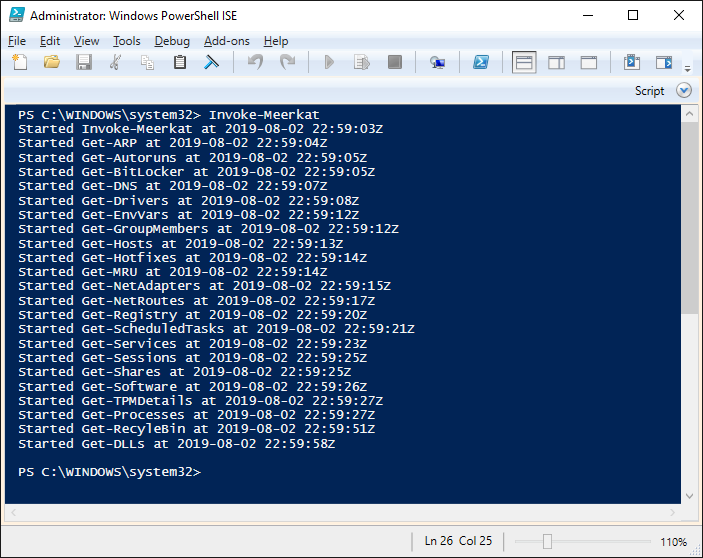 tonyphipps/meerkat
Windows-आधारित एंडपॉइंट्स के कलाकृतियों के संग्रहण और टोही के लिए डिज़ाइन किए गए PowerShell मॉड्यूल का एक संग्रह।
 secrary/ssma
SSMA - सरल स्थिर मैलवेयर विश्लेषक [यह परियोजना अब मेरे द्वारा अनुरक्षित नहीं है]
 qg5casz/walletool
Bitcoin और Litecoin के wallet.dat फ़ाइलों से क्रिप्टोकरेंसी प्राइवेट कीज़ और एड्रेस निकालता है, जिससे वॉलेट रिकवरी और फोरेंसिक विश्लेषण संभव हो पाता…
 forrest-orr/moneta
Moneta विंडोज के लिए एक लाइव यूजरमोड मेमोरी विश्लेषण उपकरण है जिसमें मैलवेयर IOCs का पता लगाने की क्षमता है।
 backbay-labs/clawdstrike
AI एजेंट फ्लीट और डेवलपर वर्कस्टेशन के लिए पॉलिसी इंजन और EDR। Ed25519-हस्ताक्षरित ऑडिट ट्रेल्स और फेल-क्लोज्ड एन्फोर्समेंट के साथ टूल कॉल, फ़ाइल…
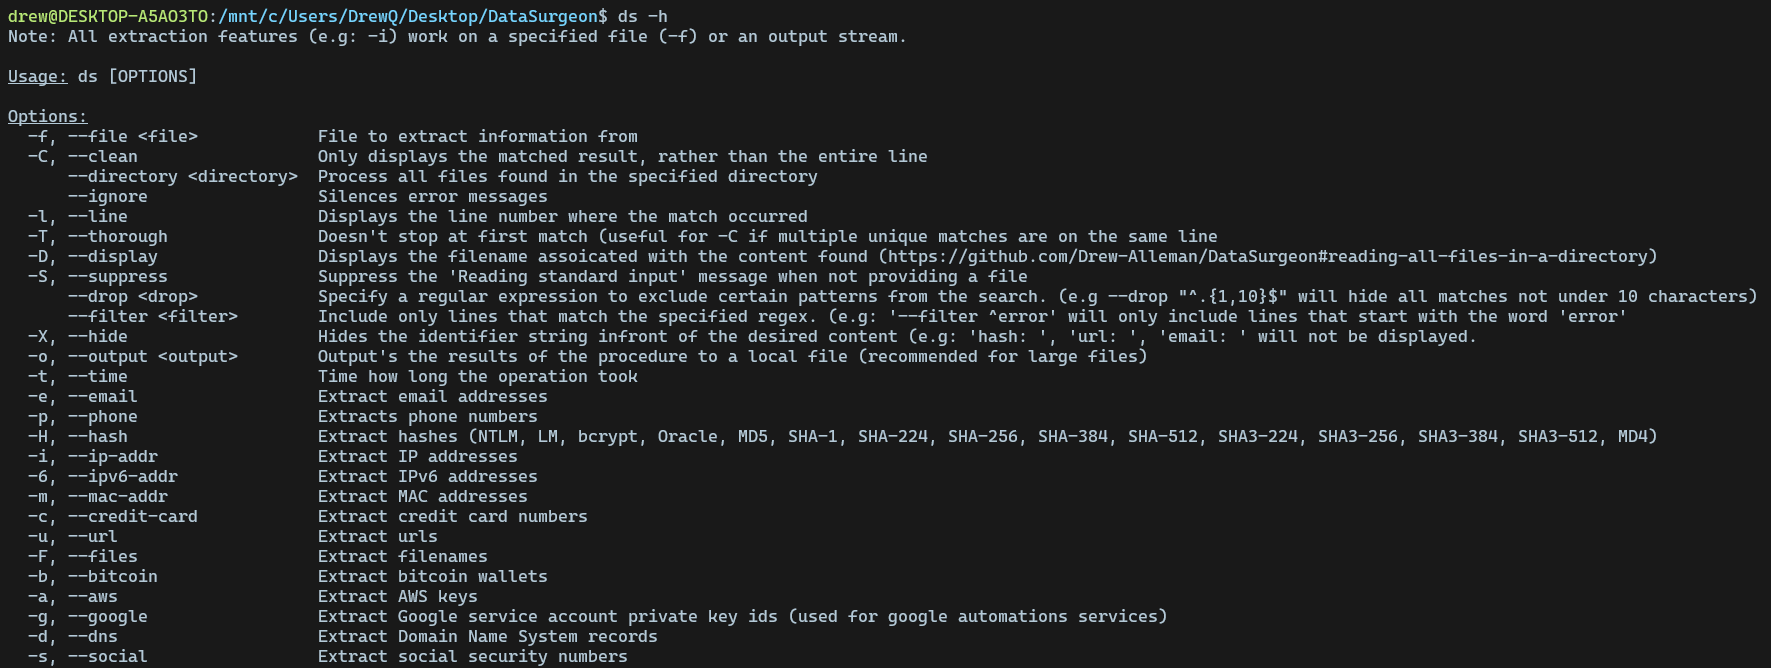 drew-alleman/datasurgeon
त्वरित रूप से IPs, Email Addresses, Hashes, Files, Credit Cards, Social Security Numbers और पाठ से बहुत कुछ निकालता है
 mkorman90/regipy
Regipy एक os स्वतंत्र पायथन लाइब्रेरी है जो ऑफलाइन रजिस्ट्री हाइव्स को पार्स करने के लिए है।
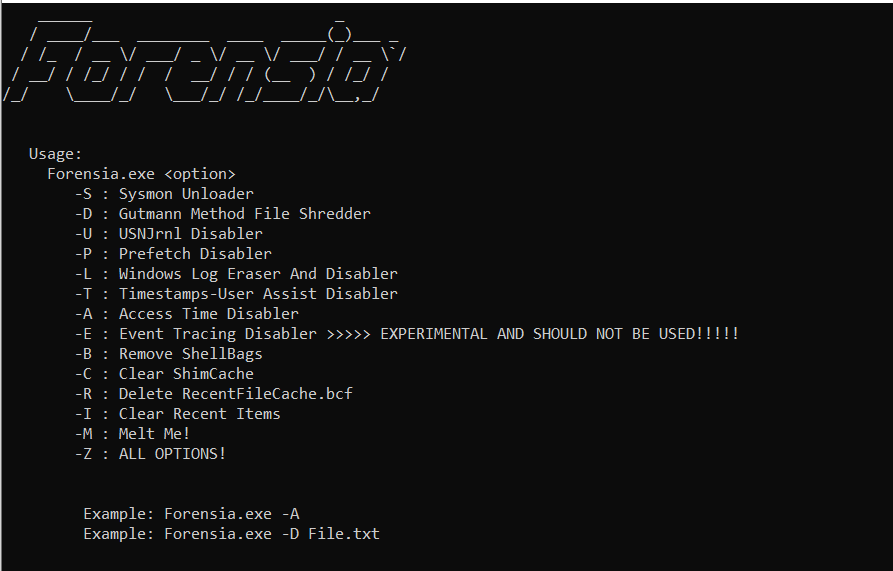 paulnorman01/forensia
रेड टीमर्स के लिए एंटी-फोरेंसिक टूल, पोस्ट-एक्सप्लॉइटेशन चरण में पदचिह्नों को मिटाने के लिए उपयोग किया जाता है।
 securityjoes/masterparser
MasterParser एक शक्तिशाली DFIR उपकरण है जो Linux लॉग का विश्लेषण और पार्स करने के लिए डिज़ाइन किया गया है।
 sekoialab/fastir_collector
लाइव विंडोज फोरेंसिक अधिग्रहण उपकरण जो सिस्टम कलाकृतियों (रजिस्ट्री, मेमोरी, डिस्क, फाइलें) को CSV/JSON में एकत्रित करता है प्रारंभिक समझौता पहचान और…
 rowingdude/analyzemft
analyzeMFT.py को NTFS फाइल सिस्टम से MFT फ़ाइल को पूरी तरह से पार्स करने और परिणामों को कई प्रारूपों में यथासंभव सटीक रूप से प्रस्तुत करने के लिए…








