
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
krakenhashes — वितरित पासवर्ड क्रैकिंग प्लेटफॉर्म जो हाई-स्पीड हैश रिकवरी के लिए Hashcat के माध्यम से GPU/CPU एजेंटों का समन्वय करता है, जिसमें पेनिट्रेशन टेस्टर्स और रेड टीमों के लिए रीयल-टाइम जॉब प्रबंधन, चेकपॉइंटिंग और एनालिटिक्स शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/zerkereod/krakenhashes
पासवर्ड क्रैकिंगशोषणहैश विश्लेषणफोरेंसिकपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHubzerkereod/krakenhashes

krakenhashes

वितरित पासवर्ड क्रैकिंग प्लेटफॉर्म जो हाई-स्पीड हैश रिकवरी के लिए Hashcat के माध्यम से GPU/CPU एजेंटों का समन्वय करता है, जिसमें पेनिट्रेशन टेस्टर्स और रेड टीमों के लिए रीयल-टाइम जॉब प्रबंधन, चेकपॉइंटिंग और एनालिटिक्स शामिल हैं।

रिपॉजिटरी देखें
40245452 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

KrakenHashes

KrakenHashes एक वितरित पासवर्ड क्रैकिंग सिस्टम है जिसे सुरक्षा पेशेवरों और रेड टीमों के लिए डिज़ाइन किया गया है। यह प्लेटफ़ॉर्म एक सुरक्षित वेब इंटरफ़ेस के माध्यम से Hashcat जैसे टूल का उपयोग करके उच्च गति वाली हैश क्रैकिंग करने के लिए कई एजेंट्स में GPU/CPU संसाधनों का समन्वय करता है। KrakenHashes को हैश के लिए एक पूर्ण प्रबंधन प्रणाली के रूप में सोचें - क्रैकिंग के दौरान, बाद में और पहले (यदि कोई दोहराया गया क्लाइंट हो)। आदर्श रूप से, ज्ञात क्रैक के लिए हैश की जाँच करते समय भी, हम हर हैश के साथ एक potfile अपडेट करते हैं और इसका उपयोग अन्य प्रकार के हैश के विरुद्ध पहले रन के रूप में किया जा सकता है ताकि संभावित त्वरित जीत प्राप्त हो सके।
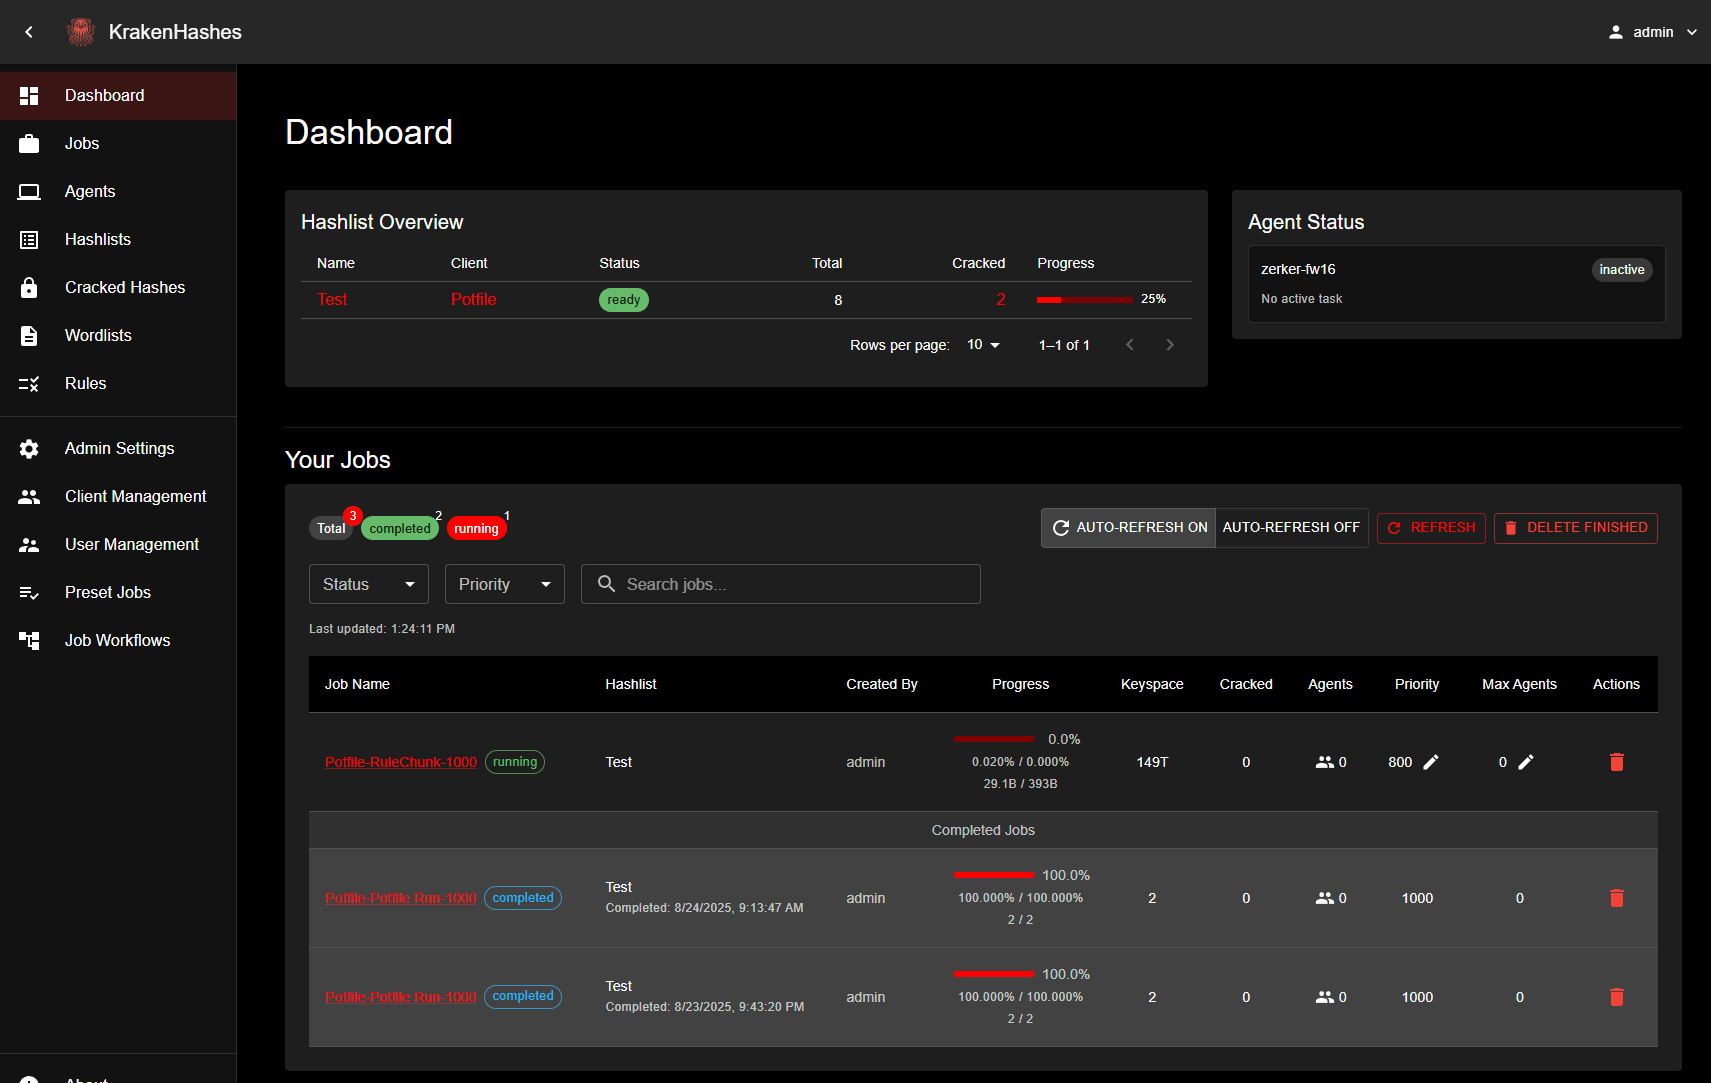
KrakenHashes Dashboard

अस्वीकरण

⚠️ सक्रिय विकास चेतावनी
यह प्रोजेक्ट वर्तमान में रिलीज़ है और उत्पादन वातावरण में उपयोग किया जाता है। मुख्य विचार:

अपने जोखिम पर उपयोग करें - यह सॉफ़्टवेयर आपका डेटा खा सकता है, आग पकड़ सकता है, या एक डिजिटल Kraken को बुला सकता है। आपको चेतावनी दी गई है।

संस्करण 3.0.0 के रिलीज़ के साथ, यह अपने इच्छित उपयोगों के लिए काम करना चाहिए। हालाँकि इसमें बग हो सकते हैं, मैं अनुरोध करता हूँ कि आप एक issue खोलें (फ्रंटएंड के नीचे एक लिंक है)। यह टूल उन वैध पेशेवरों के लिए है जिनके पास अपने परीक्षण के लिए हैश चलाने की क्लाइंट से अनुमति है। मैं इस बात के लिए ज़िम्मेदार नहीं हूँ कि आप टूल का उपयोग कैसे करते हैं या इसके साथ क्या करते हैं। इसके अतिरिक्त, हालाँकि दस्तावेज़ सहायक होने चाहिए, कृपया मुझे बताएं यदि आपको कोई समस्या मिलती है।

घटक विवरण

बैकएंड सेवा (Go)

  • अनुकूली लोड बैलेंसिंग के साथ जॉब शेड्यूलर
  • JWT प्रमाणीकरण के साथ REST API एंडपॉइंट्स
  • जॉब स्टोरेज/परिणामों के लिए PostgreSQL इंटरफ़ेस

एजेंट सिस्टम (Go)

  • हार्डवेयर संसाधन प्रबंधक (GPU/CPU आवंटन)
  • स्वचालित चेकपॉइंटिंग के साथ Hashcat रैपर
  • वितरित कार्य इकाई प्रबंधन
  • स्व-उपचार क्षमताओं के साथ हेल्थचेक सिस्टम

वेब इंटरफ़ेस (React)

  • रीयल-टाइम जॉब प्रगति विज़ुअलाइज़ेशन
  • हैश प्रकार पहचान और कॉन्फ़िगरेशन विज़ार्ड
  • MFA कॉन्फ़िगरेशन और रिकवरी फ़्लो
  • इंटरैक्टिव रिपोर्टिंग और एनालिटिक्स

उपयोग के मामले

  • हमलों का समन्वय करने वाली पेनेट्रेशन टेस्टिंग टीमें
  • संरक्षित साक्ष्य पुनर्प्राप्त करने वाले फोरेंसिक जाँचकर्ता
  • क्रेडेंशियल स्वच्छता और पासवर्ड नीति को मान्य करने वाली रेड टीमें
  • हैश कमज़ोरियों का विश्लेषण करने वाला अनुसंधान
  • सुरक्षा प्रशिक्षण वातावरण

लाइसेंस: AGPLv3 (LICENSE.md देखें)
स्थिति: सक्रिय रूप से विकास में, बग होंगे लेकिन हर दिन कम हो रहे हैं। प्रोजेक्ट स्थिर है और उत्पादन वातावरण के लिए उपयोग किया जा सकता है।

दस्तावेज़ीकरण

व्यापक दस्तावेज़ीकरण docs/ निर्देशिका में उपलब्ध है:

  • त्वरित शुरुआत - इंस्टॉलेशन के लिए त्वरित शुरुआत गाइड
  • दस्तावेज़ीकरण सूचकांक - पूर्ण दस्तावेज़ीकरण अवलोकन
  • उपयोगकर्ता गाइड - जॉब और वर्कफ़्लो को समझना
  • व्यवस्थापक गाइड - हमला रणनीतियाँ बनाना और प्रबंधित करना
  • Docker सेटअप - Docker के साथ शुरुआत करना

समुदाय

सहायता, चर्चाओं और अपडेट के लिए हमारे Discord समुदाय से जुड़ें:

  • Discord सर्वर - अन्य KrakenHashes उपयोगकर्ताओं से जुड़ें

विकास

प्रत्येक घटक को सेटअप करने और चलाने के निर्देश उनकी संबंधित निर्देशिकाओं में पाए जा सकते हैं।

3.0 में नया क्या है

पूर्ण 3.0.0 प्रविष्टि के लिए CHANGELOG देखें और बाइनरीज़ और अपग्रेड नोट्स के लिए रिलीज़ पेज देखें। 2.x से अपग्रेड कर रहे हैं? पहले 3.0.0 अपग्रेड नोट्स पढ़ें।

रोडमैप

नियोजित कार्य को GitHub issues के रूप में ट्रैक किया जाता है। योगदान शुरू करने से पहले एक issue खोलें ताकि इस पर चर्चा की जा सके और इसे दावा किया जा सके (देखें CONTRIBUTING)।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




