

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CobaltStrikeScan — CobaltStrike बीकन्स के लिए फ़ाइलों को स्कैन करें या मेमोरी को प्रोसेस करें और उनके कॉन्फ़िगरेशन को पार्स करें | Kitploit
उपकरण/GitHubGitHub/apr4h/cobaltstrikescan
रक्षात्मक उपकरणसमझौता संकेतक (IOC) प्रबंधनमेमोरी फोरेंसिकफोरेंसिकमालवेयर विश्लेषणडिजिटल फोरेंसिकखतरा खुफिया
GitHubapr4h/cobaltstrikescan

CobaltStrikeScan

CobaltStrike बीकन्स के लिए फ़ाइलों को स्कैन करें या मेमोरी को प्रोसेस करें और उनके कॉन्फ़िगरेशन को पार्स करें

रिपॉजिटरी देखें
919115405 साल पहलेKitploit द्वारा समीक्षित
साझा करें

CobaltStrikeScan

फ़ाइलों या प्रक्रिया मेमोरी में Cobalt Strike बीकन को स्कैन करें और उनका कॉन्फ़िगरेशन पार्स करें।

CobaltStrikeScan, DLL इंजेक्शन (क्लासिक या रिफ्लेक्टिव इंजेक्शन) के सबूतों के लिए Windows प्रक्रिया मेमोरी को स्कैन करता है और/या लक्ष्य प्रक्रिया की मेमोरी पर Cobalt Strike v3 और v4 बीकन सिग्नेचर के लिए YARA स्कैन करता है।

वैकल्पिक रूप से, CobaltStrikeScan कमांड-लाइन तर्क के रूप में निरपेक्ष या सापेक्ष पथ द्वारा प्रदान की गई फ़ाइल पर समान YARA स्कैन कर सकता है।

यदि फ़ाइल या प्रक्रिया में Cobalt Strike बीकन का पता लगता है, तो बीकन का कॉन्फ़िगरेशन पार्स करके कंसोल पर प्रदर्शित किया जाएगा।

इस रेपो को क्लोन करना

CobaltStrikeScan में GetInjectedThreads एक सबमॉड्यूल के रूप में शामिल है। CobaltStrikeScan को क्लोन करते समय सुनिश्चित करें कि आप git clone --recursive https://github.com/Apr4h/CobaltStrikeScan.git का उपयोग करें ताकि सबमॉड्यूल का कोड भी डाउनलोड/क्लोन हो जाए।

समाधान का निर्माण

Costura.Fody को संकलित CobaltStrikeScan.exe असेंबली में CommandLine.dll और libyara.NET.dll को एम्बेड करने के लिए कॉन्फ़िगर किया गया है। CobaltStrikeScan.exe को तब CobaltStrikeScan के एक स्थिर, पोर्टेबल संस्करण के रूप में काम करना चाहिए। ऐसा होने के लिए, सुनिश्चित करें कि निर्माण करते समय "Active Solution Platform" x64 पर सेट है।

आभार

यह परियोजना निम्नलिखित शोध/लेखों से प्रेरित है:

  • SpecterOps - Defenders Think in Graphs Too
  • JPCert - Volatility Plugin for Detecting Cobalt Strike
  • SentinelLabs - The Anatomy of an APT Attack and CobaltStrike Beacon’s Encoded Configuration
  • Neo23x0's Signature Base उच्च-गुणवत्ता वाले YARA सिग्नेचर के लिए जो Cobalt Strike के एन्कोडेड कॉन्फ़िगरेशन ब्लॉक का पता लगाने के लिए उपयोग किए जाते हैं।

आवश्यकताएँ

  • 64-बिट Windows OS
  • .NET Framework 4.6
  • इंजेक्टेड थ्रेड के लिए प्रक्रिया मेमोरी को स्कैन करने के लिए प्रशासक या SeDebugPrivilege की आवश्यकता है

उपयोग

  -d, --directory-scan          Scan all process/memory dump files in a directory for Cobalt Strike beacons

  -f, --scan-file               Scan a process/memory dump for Cobalt Strike beacons

  -i, --injected-threads        Scan running (64-bit) processes for injected threads and Cobalt Strike beacons

  -p, --scan-processes          Scan running processes for Cobalt Strike beacons

  -v, --verbose                 Write verbose output

  -w, --write-process-memory    Write process memory to file when injected threads are detected

  -h, --help                    Display Help Message

  --help                        Display this help screen.

  --version                     Display version information.
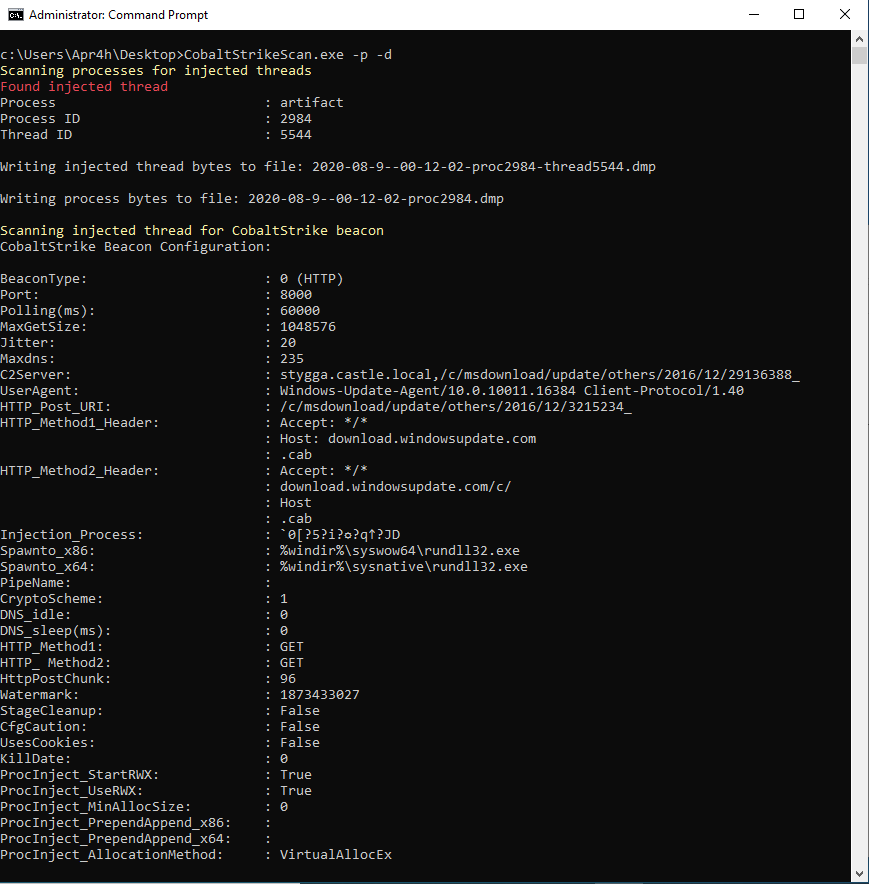

उदाहरण

चित्र

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





